Best 7 Threat Intelligence Tools to Improve your Cybersecurity
Las herramientas de inteligencia sobre amenazas cibernéticas son la mejor arma que puede tener un experto en ciberseguridad, ya que proporcionan información valiosa y predicciones sobre lo que está por venir en el Internet. Estos conocimientos y predicciones permiten a los equipos de seguridad reaccionar ante las amenazas conocidas, así como predecirlas y prevenirlas incluso antes de que se produzcan. Con la herramienta de inteligencia de amenazas adecuada, verá las cosas como son, no como le gustaría que fueran, al enfrentar al panorama de las ciberamenazas.
En un momento en el que las amenazas se esconden en cada rincón del panorama cibernético, es más importante que nunca reforzar la ciberseguridad. El mercado internacional de inteligencia sobre amenazas cibernéticas está creciendo y se espera que alcance los 15.800 millones de dólares para 2026. Pero las organizaciones están luchando por mantener al día con las amenazas crecientes y sofisticadas a las que se enfrentan.
Esta entrada de blog te permitirá recorrer el panorama de las amenazas cibernéticas y descubrir las mejores herramientas de inteligencia sobre amenazas en 2024 , que pueden ayudarte a mejorar eficazmente los esfuerzos de ciberseguridad de tu organización.
Key Takeaways
- Las organizaciones deben aprender y emplear eficazmente inteligencia sobre amenazas herramientas para ayudar a predecir, detectar y atacar de forma reactiva las amenazas cibernéticas antes de que se escalen.
- Las herramientas de inteligencia sobre amenazas para las organizaciones deben recopilar información en tiempo real, integrar rápidamente con las infraestructuras de seguridad existentes y aprovechar la automatización y la inteligencia artificial para lograr mejores tasas de respuesta.
Conoce la inteligencia de amenazas
Antes de comenzar tu búsqueda de ciberseguridad, déjanos saber qué significa exactamente la inteligencia sobre amenazas. La inteligencia de amenazas nos permite identificar, entender y responder o incluso prevenir amenazas cibernéticas. Consiste en recopilar, ordenar y aprender a partir de los datos para obtener información valiosa sobre quiénes son los atacantes, cómo están llevando a cabo el ataque y cómo pueden ser detenidos.
La inteligencia sobre amenazas cibernéticas proporciona visibilidad a las actividades de los actores, permitiendo así que los equipos de seguridad protejan sus organizaciones. Al aprender indicadores de amenazas cibernéticas, las organizaciones pueden construir una postura de ciberseguridad más fuerte y eficiente que repeliera sin esfuerzo a los atacantes que intenten vulnerar su infraestructura. Por lo tanto, la inteligencia sobre amenazas cibernéticas es el resultado del análisis de grandes colecciones de datos de amenazas que sirven como un componente crítico en la estrategia de ciberseguridad de tu organización.
Categorías de inteligencia de amenazas
A medida que profundizamos en el panorama de las amenazas cibernéticas, existen diferentes tipos de inteligencia de amenazas con objetivos únicos. La inteligencia estratégica, táctica y operativa crea un escudo de tres capas que protege a una organización en su alrededor, sin lagunas frente a las diferentes amenazas cibernéticas ocultas en el panorama cibernético. Cada capa ofrece diferentes puntos de vista sobre el panorama de las amenazas cibernéticas y, al combinar, crea una visión de 360 grados de la superficie de ataque. Vamos a hablar de cada uno en detalle.
Deberías conocer cada categoría, ya que todas ayudan a las organizaciones a derrotar eficazmente a sus enemigos.
Inteligencia estratégica sobre amenazas: la inteligencia estratégica permite a los líderes y directivos de seguridad obtener visibilidad sobre el panorama global de la ciberseguridad y navegar por él. Ofrece información y tendencias de alto nivel sobre amenazas cibernéticas, con enfoque en escenarios generales y estrategias necesarias.
Inteligencia táctica sobre amenazas: la inteligencia táctica sobre amenazas ofrece información detallada sobre las tácticas, técnicas y procedimientos que emplean los atacantes para perpetrar ciberataques. Con la inteligencia táctica sobre amenazas, los expertos en seguridad pueden formular estrategias defensivas eficaces y con capacidad de respuesta contra los ciberataques.
Inteligencia de amenazas operativas: la inteligencia de amenazas operacional ofrece información en tiempo real que es extremadamente útil y valiosa para los equipos de respuesta a incidentes. Ofrece información sobre ataques inminentes que ocurren a diario, permitiendo así a los equipos de seguridad reducir los ataques antes incluso de que comiencen.
Características clave de herramientas efectivas de inteligencia de amenazas
No todas las herramientas de inteligencia de amenazas son iguales. Para diferenciar de los demás, deben proporcionar inteligencia valiosa que ayude a los equipos de seguridad a reaccionar adecuadamente ante amenazas conocidas. Entonces, ¿cuáles son algunas de sus características críticas que definen una buena herramienta de inteligencia de amenazas? Hablaremos de algunas de las características clave que te ayudan a seleccionar la herramienta de inteligencia de amenazas adecuada para tu organización.
Recopilar datos en tiempo real, integrar rápidamente con infraestructuras de seguridad existentes y aprovechar la automatización y la inteligencia artificial para mejores tasas de respuesta son algunas de las características críticas que ayudan a las herramientas de inteligencia de amenazas a ofrecer una cobertura más amplia frente a amenazas cibernéticas emergentes. Vamos a hablar de cada uno en detalle.
Recopilar datos en tiempo real
La recopilación de datos en tiempo real es el elemento crítico de cualquier herramienta de inteligencia de amenazas. Permite a los sistemas mantener actualizados con la inteligencia más reciente sobre los actores de amenazas y sus tácticas. Estas herramientas que recopilan datos en tiempo real reducen significativamente las oportunidades para que los atacantes encuentren y exploten vulnerabilidades antes de que sean descubiertas.
Las herramientas de inteligencia sobre amenazas ayudan a detectar y reducir los ataques de día cero, el comportamiento misterioso de la red y otras actividades maliciosas gracias a sus funciones de recopilación de datos en tiempo real. Por lo tanto, la inteligencia sobre amenazas en tiempo real actúa como un vigilante de seguridad que siempre está listo para entrar en acción y dar la alarma ante cualquier señal de ataque.
Las herramientas de inteligencia de amenazas que recopilan datos en tiempo real aprovechan diversas fuentes externas e internas para priorizar alertas y ofrecerlas en una visión unificada. Echosec, por ejemplo, recopila información de plataformas de redes sociales, blogs y sitios de noticias que pueden afectar a la ciberseguridad de una organización. La mayor variedad de fuentes de datos de inteligencia de amenazas garantiza que ningún esfuerzo sea en vano y que todas las amenazas sean detectadas y reducidas eficazmente.
Integrar con infraestructuras de seguridad existentes
Incluso el castillo más fuerte tiene puntos débiles que facilitan que los atacantes puedan abrirlo. Integrar herramientas de inteligencia de amenazas con la infraestructura de seguridad existente te permite reforzar esos puntos débiles. La integración de inteligencia de amenazas con operaciones de seguridad ayuda a hacer que productos de seguridad adicionales como la seguridad de endpoints, firewall, SIEM, etc., sean más efectivos. Convirtiéndolos en una unidad cohesionada que dificulta que incluso los atacantes más inteligentes encuentren vulnerabilidades para explotar.
Por ejemplo, la Plataforma de Inteligencia de Amenazas (TIP) ofrece información valiosa sobre amenazas a las alertas, priorizándolas y asignando su gravedad. Integrar TIP con soluciones SIEM permite a estas últimas generar respuestas dinámicas y en tiempo real a alertas priorizadas basadas en el contexto de amenazas. Esto reduce y simplifica la tarea de los equipos de seguridad sobrecargados y reduce el MTTR a ciberataques. El XSOAR de Cortex de Palo Alto es un gran ejemplo de integración entre SIEM, EDR y firewall.
Aprovecha las funciones de automatización e inteligencia artificial
Combinar la automatización de seguridad con funciones de IA en las herramientas de inteligencia de amenazas ofrece una luz impactante que puede hacer frente eficazmente a las amenazas cibernéticas. La automatización puede emplear para reducir y simplificar los procesos de detección y respuesta , mejorando así el MTTR a los ciberataques a solo unos minutos. Es un trabajador incansable e imparable que puede seguir comparando eventos de seguridad con fuentes de inteligencia de amenazas y alertar cada vez que se detecta un actor amenazante conocido.
Por otro lado, las funciones de IA ayudan a las herramientas de inteligencia de amenazas a aprender y mejorar el tiempo a partir de patrones de datos. La inteligencia de amenazas impulsada por IA puede predecir patrones de ataque y recomendar medidas preventivas o de respuesta contra ellos. Es como tener una bola de cristal en tu equipo de seguridad que no solo trabaja incansablemente las 24 horas, sino que además sigue aprendiendo y mejorando.
Tanto las funciones de automatización como las de IA convierten en herramientas de inteligencia de amenazas en monitores de seguridad proactivos y vigilantes que mejoran y aprenden con el tiempo.
Las mejores herramientas de inteligencia sobre amenazas en 2024
Existen numerosas plataformas de inteligencia de amenazas en 2024 que ofrecen excelentes capacidades de gestión de registros y eventos, análisis de malware, detección de amenazas, etc. Entre todas estas plataformas, algunas realmente destacaron y destacado por sus características innovadoras y capacidades robustas. Recorded Future, MISP, YETI y OpenCTI son algunos ejemplos de estas herramientas de inteligencia de amenazas.
MISP
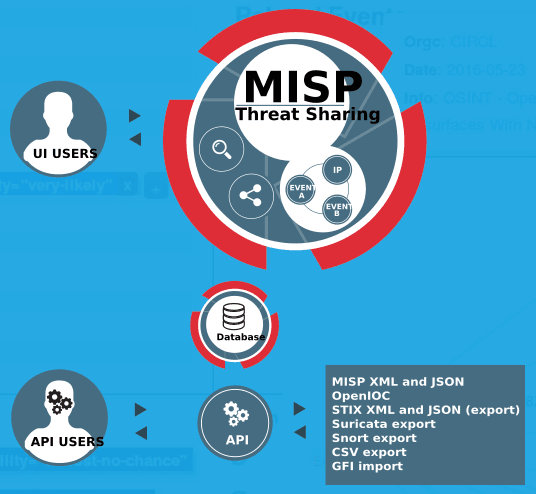
MISP es una plataforma de inteligencia de amenazas de código abierto desarrollada y mantenida por la comunidad. MISP significa Plataforma de Compartición de Información de Malware y Compartición de Amenazas. Su objetivo es mejorar y potenciar el intercambio de información estructurada sobre amenazas con otras organizaciones, permitiéndoles coordinar sus estrategias de ciberseguridad. MISP ofrece una plataforma centralizada para que sus usuarios almacenen, busquen y compartan datos de amenazas como IOCs, muestras de malware y patrones de ataque entre sí.
Una característica clave de MISP es la automatización de la ingesta y distribución de inteligencia sobre amenazas a la infraestructura de seguridad de las organizaciones. Esto ayuda a reducir el trabajo manual que implica la ingesta y la priorización de datos sobre amenazas, lo que permite a los equipos de seguridad dedicar más tiempo al análisis y la respuesta.
MISP cuenta con una arquitectura extensible que puede integrar con diversas herramientas y plataformas de seguridad, permitiendo el intercambio de datos entre ellas. Esto mejora esencialmente las posturas de seguridad de la organización y la efectividad general de sus herramientas de seguridad. MISP también permite a sus usuarios crear y participar en comunidades con otros usuarios para compartir inteligencia de amenazas, debatir tendencias de amenazas y crear mejores prácticas.
Recorded Future
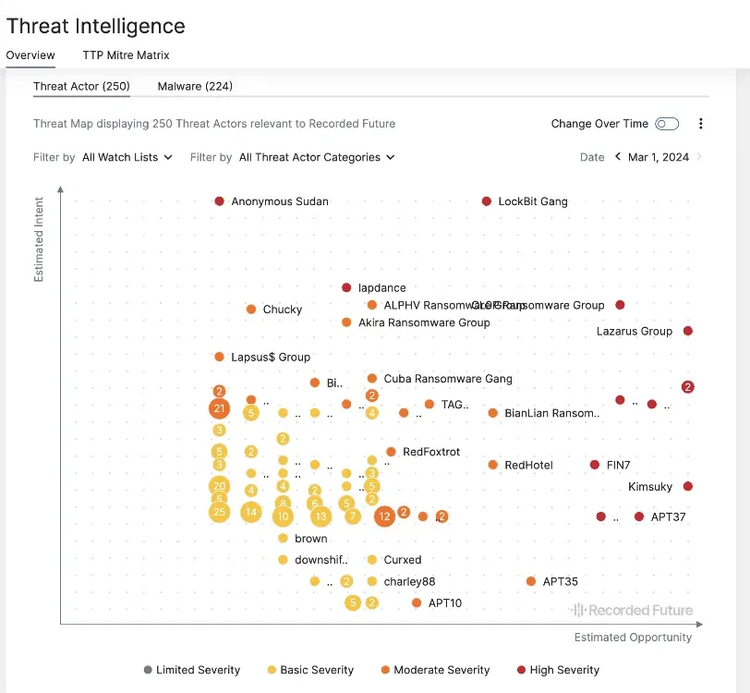
Las soluciones de Inteligencia de Amenazas Futuras Registradas son uno de los principales líderes del sector, que recopila y organiza automáticamente datos de amenazas para ofrecer información valiosa a los expertos en seguridad. Gracias a funciones como el puntaje de amenazas y el mapeo MITRE ATT&CK, permitimos a los usuarios anticipar a las amenazas de seguridad ofreciendo inteligencia accionable.
Las soluciones de inteligencia de amenazas futuras registradas también ofrecen una amplia gama de integraciones que mejoran sus capacidades y ofrecen un mejor valor a los usuarios, como SIEMS, plataformas de protección de endpoints y otros productos de seguridad que forman una estrategia de defensa estable y en capas. La inteligencia de amenazas recopilada por estas herramientas se distribuye de forma eficiente a todas las capas de seguridad de la infraestructura de la organización, maximizando su eficiencia.
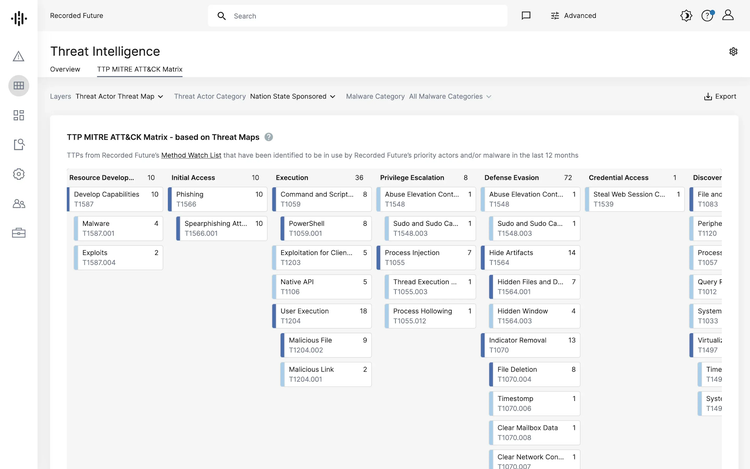
Además de sus integraciones, nuestra interfaz intuitiva y paneles personalizables permiten a los equipos de seguridad priorizar y organizar su carga de trabajo según sus necesidades. Los usuarios también pueden realizar búsquedas avanzadas y configurar alertas en tiempo real según el contexto de amenazas para adelantar a posibles amenazas y reducir el MTTR a ciberataques.
Además, la plataforma de Recorded Future aprovecha algoritmos avanzados de aprendizaje automático y procesamiento de lenguaje natural para analizar grandes cantidades de datos procedentes de la web abierta, la dark sitio web y fuentes técnicas. Este enfoque integral garantiza que las organizaciones reciban información oportuna, relevante y accionable. Al monitorizar continuamente amenazas y vulnerabilidades emergentes, Recorded Future ayuda a los equipos de seguridad a abordar de forma preventiva los riesgos potenciales, mejorando así su resiliencia cibernética global. Nuestro compromiso con la innovación y la excelencia convierte a Recorded Future en un activo indispensable en el panorama en constante evolución de la ciberseguridad.
YETI
Yeti es una plataforma flexible de inteligencia de amenazas que ayuda a las organizaciones a recopilar, analizar y compartir información sobre amenazas. Ofrece una plataforma centralizada para que los equipos de seguridad almacenen, organicen y distribuyan datos de amenazas, ayudándoles a mantener al tanto de cualquier posible amenaza cibernética. Yeti soporta una amplia variedad de formatos y fuentes de datos, lo que lo convierte en una herramienta flexible para diversos tipos de inteligencia de amenazas.
La automatización de la correlación de los datos de amenazas ingeridos fue uno de los objetivos clave de diseño de Yeti. Reduce enormemente el trabajo manual que los analistas de seguridad implican correlacionar y priorizar los datos de amenazas, permitiéndoles reconocer amenazas y responder a ellas con más rapidez.
Yeti también ofrece una interfaz intuitiva y poderosas funciones de búsqueda que facilitan a los usuarios la extracción de información valiosa de los datos almacenados.
SecurityTrails
SecurityTrails ofrece una API de Inteligencia de Amenazas que recopila datos sobre activos de Internet como nombres de dominio, direcciones IP y metadatos relacionados. Ofrece información valiosa a los equipos de seguridad al permitirles recopilar rápidamente información crítica sobre los activos que gestionan.
SecurityTrails también ofrece capacidades avanzadas de consulta a sus usuarios, permitiéndoles realizar investigaciones en profundidad y recuperar datos específicos relevantes para sus casos de uso de seguridad. Se integra con otras herramientas de seguridad como firewall y SIEMS, permitiendo una estrategia de inteligencia de amenazas ágil y cohesionada para los expertos en seguridad. Esto mejora esencialmente su efectividad y precisión general al ofrecer datos fácilmente consumibles en sus flujos de trabajo existentes.
OpenCTI
OpenCTI es una plataforma de inteligencia sobre amenazas robusta y de código abierto que ayuda a las organizaciones a recopilar, analizar y almacenar sus datos sobre amenazas. Ofrece una plataforma centralizada para que los equipos de seguridad recopilen, almacenen y distribuyan información sobre amenazas, lo que les permite colaborar y estar alerta ante cualquier amenaza potencial.
Admite una enorme variedad de formatos y fuentes de datos, lo que la convierte en una herramienta flexible para diversos tipos de organizaciones. La estable plataforma de OpenCTI permite a los usuarios integrar múltiples fuentes de inteligencia sobre amenazas desarrolladas por proveedores, lo que les permite mantener al día con la información más reciente.
La automatización de la correlación y el enriquecimiento de los datos de amenazas es una de las características clave de openCTI. Reduce enormemente el trabajo manual que los analistas de seguridad implican correlacionar y priorizar los datos de amenazas, permitiéndoles reconocer amenazas y responder a ellas con más rapidez.
OpenCTI también ofrece una interfaz intuitiva y capacidades de visualización robustas, lo que facilita la navegación e interpretación de datos complejos de amenazas.
Marcos de Inteligencia de Amenazas
Cuando se trata de organizar las enormes cantidades de datos recogidos por las herramientas de inteligencia de amenazas, los marcos de inteligencia de amenazas son un cambio radical. Estos marcos estandarizan cómo recopilamos, analizamos y compartimos información sobre amenazas, cerciorando que todo sea coherente y fiable entre diferentes plataformas y organizaciones. Ayudan a categorizar amenazas, definir relaciones entre diversos actores y establecer protocolos para responder a diferentes tipos de amenazas cibernéticas.
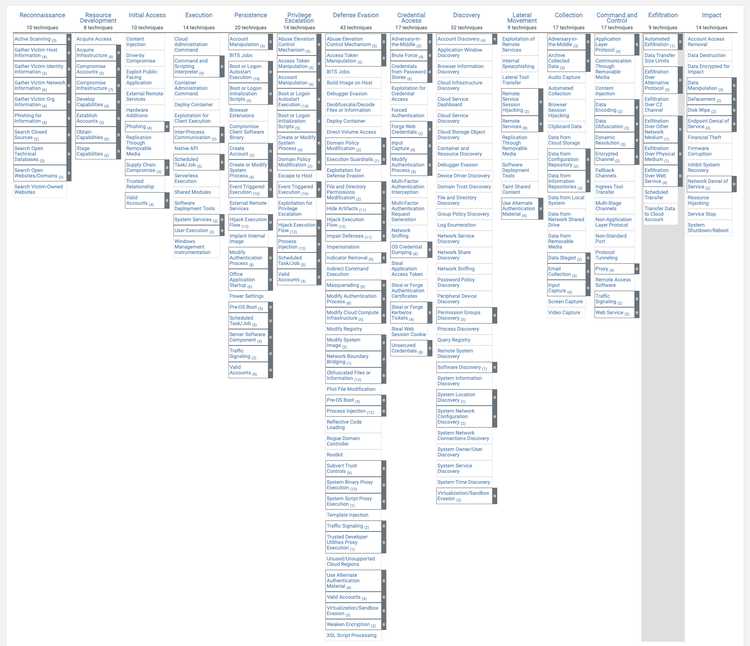
Marco de trabajo MITRE ATT&CK: Uno de los marcos de trabajo más conocidos es el MITRE ATT&CK. Esta completa matriz de tácticas y técnicas empleadas por los ciberdelincuentes ayuda a los equipos de seguridad a comprender y anticipar los métodos empleados en los ciberataques. Al trazar un mapa de estas tácticas y técnicas, las organizaciones pueden optimizar la inteligencia sobre amenazas, desarrollar estrategias de defensa más efectivas y mejorar sus capacidades de respuesta ante incidentes.
Cadena de Eliminación Cibernética: Desarrollada por Lockheed Martin, la Cadena de Eliminación Cibernética describe las etapas de un ataque cibernético, desde el reconocimiento inicial hasta alcanzar el objetivo final. Comprender cada etapa permite a los equipos de seguridad implementar medidas para detectar e interrumpir ataques en distintos puntos, reduciendo la probabilidad de una brecha exitosa. Esto es especialmente útil para un centro de operaciones de seguridad (SOC) que busca adelantar a posibles amenazas.
Modelo de Diamante de Análisis de Intrusiones: El Modelo de Diamante de Análisis de Intrusiones es otro marco valioso. Se centra en las relaciones entre el adversario, sus capacidades, la infraestructura que emplea y sus víctimas. Al analizar estas relaciones, los equipos de seguridad pueden obtener una visión más profunda de las motivaciones y comportamientos de los actores amenazantes, permitiéndoles predecir y prevenir futuros ataques de forma más eficaz.
Además de estos marcos de referencia, existen diversos estándares y protocolos, como STIX (Structured Threat Information Expression) y TAXII (Trusted Automated Exchange of Intelligence Information), que facilitan el intercambio de información sobre amenazas entre diferentes organizaciones y plataformas. Estas normas garantizan que los datos sobre amenazas se comuniquen en un formato coherente y legible por máquina, lo que permite una integración y colaboración fluidas entre diferentes herramientas y plataformas de seguridad.
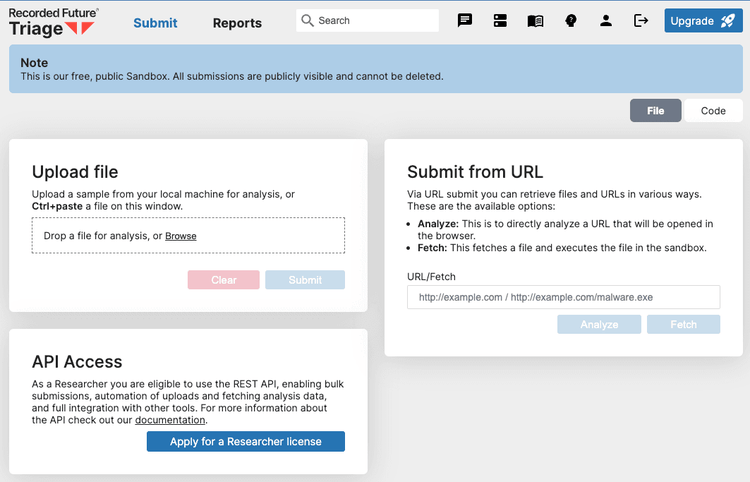
Triage
Descubre Recorded Future Triage, una herramienta para el análisis gratis de malware. El sandbox avanzado permite envíos de muestras de gran volumen y entornos personalizables para detección detallada y extracción de configuraciones. Accede a reportes públicos y clasifica el malware de forma eficiente para apoyar tus esfuerzos de ciberseguridad.
Además de sus poderosas capacidades de análisis, Recorded Future Triage proporciona a los usuarios información completa sobre el comportamiento y las características del malware. Esto permite a los equipos de seguridad anticipar a las amenazas emergentes y mejorar sus procesos de inteligencia sobre amenazas. Gracias a su fácil acceso a reportes detallados y a la capacidad de rastrear diversas familias de malware, esta herramienta es un recurso esencial para mantener estables defensas de ciberseguridad.
¿Cuáles son los beneficios de las herramientas de inteligencia de amenazas?
La caja de herramientas de ciberseguridad de la organización está incompleta sin herramientas de inteligencia de amenazas que actúan como luces en las noches oscuras de las amenazas cibernéticas. Estas herramientas ofrecen diversos beneficios a los usuarios, como ofrecer inteligencia específica sobre una amenaza concreta o dotar a los administradores de información valiosa para proteger los sistemas de amenazas emergentes.
Ya sea identificando posibles ataques a tiempo o automatizando flujos de trabajo de seguridad repetitivos, las herramientas de inteligencia de amenazas aumentan la visibilidad, optimizan la lógica de detección y mejoran la ciberseguridad general a nuevos niveles.
Detección de amenazas mejorada
Las amenazas se esconden a plena luz del día y detectarlas requiere sentidos agudos y herramientas superiores. Las herramientas de inteligencia de amenazas mejoran la capacidad de detectar amenazas emergentes con advertencia anticipada. Su capacidad para reconocer patrones de actividad maliciosa mejora la detección de amenazas.
Las organizaciones pueden clasificar, priorizar y optimizar su lógica de detección para lograr la máxima efectividad. Implementar una solución de inteligencia de amenazas puede mejorar la postura general de seguridad de una organización.
Los falsos positivos saturan el flujo de trabajo de seguridad y desperdician recursos valiosos. Estas herramientas los eliminan y solo activan la alarma al equipo cuando hay un riesgo real.
Mejora de la respuesta a incidentes
La rapidez y la capacidad de responder a amenazas cibernéticas son características de una mejor respuesta a incidentes que ofrecen las herramientas de inteligencia de amenazas. Al automatizar el seguimiento y el etiquetado de alertas, estas herramientas permiten a los equipos de seguridad:
- No malgastes sus esfuerzos en falsos positivos
- Prioriza y responde a los incidentes según su gravedad
- Reducir el tiempo de respuesta y disminuir los daños causados por ciberataques
Estrategias de defensa proactiva
Las estrategias de defensa proactiva son como la armadura y las armas en la guerra contra amenazas cibernéticas, y las herramientas de inteligencia de amenazas son sus herreros e inventores. Con fuentes de inteligencia actualizadas de manera regular e información sobre las tácticas y técnicas de los actores de amenaza, las organizaciones pueden:
- Prevenir de forma proactiva posibles ataques antes incluso de que comiencen
- reforzar las defensas basar en los TTP del atacante
- Cerciórate de que los controles de seguridad estén siempre actualizados y listos para afrontarlos.
Mejores prácticas para implementar herramientas de inteligencia de amenazas
Tener las mejores herramientas de inteligencia de amenazas es solo la mitad de la batalla para usarlas de forma eficiente. Implementar inteligencia de amenazas es un arte que exige a los defensores cibernéticos seguir las mejores prácticas. Aquí se presentan algunos pasos necesarios para cerciorar una optimización exitosa de la inteligencia de amenazas, la implementación de herramientas de inteligencia de amenazas y la mejora de las operaciones de seguridad.
- Formular objetivos claros
- Conoce el entorno de operaciones de seguridad
- Identificar fuentes de inteligencia confiables
- Monitorear y mejore siempre los procesos.
Estas prácticas, cuando se llevan a cabo de forma eficiente y con una planeación adecuada, pueden reducir el riesgo operativo y maximizar los beneficios en ciberseguridad.
Actualizar periódicamente las fuentes de información sobre amenazas.
Actualizar los feeds de inteligencia de amenazas es como afilar el filo de la espada; Es necesario para mantener su eficacia frente a las amenazas más recientes. La velocidad de actualización debe acompañar a la evolución del panorama de amenazas, cerciorando que la protección sea continua y eficiente.
Las actualizaciones regulares permiten a las organizaciones mantener al día con las últimas vulnerabilidades y amenazas, como las múltiples actualizaciones de bases de datos de firma de clamav que se realizan diariamente, proporcionando un escudo siempre listo para combatir.
Equipos de Seguridad de Trenes
Capacitar a los equipos de seguridad con habilidades y capacidades para emplear herramientas de inteligencia de amenazas es crucial, similar a capacitar caballeros para la guerra. La formación continua en inteligencia cibernética garantiza que los equipos de seguridad sigan siendo vigilantes y capacitados en el uso de las herramientas y técnicas más avanzadas para identificar y prevenir las amenazas cibernéticas. Es una medida proactiva que prepara a tus equipos de seguridad para la batalla que enfrentarán, permitiéndoles:
- Tomar medidas decisivas y efectivas ante la presencia de peligro.
- Mantener al día sobre las últimas amenazas y vulnerabilidades.
- Examinar e interpretar los datos de inteligencia de amenazas
- Coordina con otros equipos y comparte información
- Ejecutar medidas y controles de seguridad efectivos
- Llevar a cabo actividades de respuesta a incidentes y remediación
Al invertir en la formación y el desarrollo de tus equipos de seguridad, estás reforzando tus defensas y mejorando tu postura general de ciberseguridad.
Colabora con fuentes externas
Colaborar con fuentes externas de inteligencia sobre amenazas es como formar alianzas en el ámbito de la guerra cibernética. Al colaborar con otras compañías del sector y con redes de intercambio de información, las organizaciones pueden mejorar sus capacidades de inteligencia sobre amenazas dentro de su entorno de redes o computación, obteniendo acceso a un conjunto más amplio de datos sobre amenazas.
Este enfoque de colaboración no solo mejora las medidas de seguridad internas, sino que también crea una comunidad de conocimiento compartido y defensa mutua contra amenazas comunes.
FAQs
¿Por qué es importante recopilar datos en tiempo real en las herramientas de inteligencia de amenazas?
Recopilar datos en tiempo real es importante en las herramientas de inteligencia de amenazas, ya que permite a las organizaciones identificar y responder rápidamente a las amenazas, reduciendo así el riesgo de ataques exitosos y minimizando posibles daños al sistema.
¿Pueden las herramientas de inteligencia sobre amenazas cibernéticas predecir futuros ciberataques?
Sí, las herramientas de inteligencia de amenazas pueden ofrecer inteligencia accionable basada en patrones de datos y comportamientos conocidos de los actores amenazantes para ayudar a anticipar y preparar para posibles futuros ciberataques. Esto puede ayudar a las organizaciones a mejorar sus medidas de ciberseguridad.
¿Cómo se integran las herramientas de inteligencia de amenazas con los sistemas de seguridad existentes?
Las herramientas de inteligencia sobre amenazas se integran con los sistemas de seguridad existentes al compartir datos e información que mejoran las capacidades generales de detección, enriquecen las alertas de seguridad con contexto, priorizan los incidentes y automatizan las respuestas a las amenazas conocidas. Esto ayuda a mejorar la eficacia del sistema de seguridad.
¿Cuáles son algunas de las mejores prácticas para implementar herramientas de inteligencia de amenazas en una organización?
En conclusión, las mejores prácticas para implementar herramientas de inteligencia de amenazas en tu organización incluyen establecer objetivos claros, comprender tu entorno de seguridad, emplear fuentes de inteligencia fiables, formar a tus equipos de seguridad, actualizar los feeds de manera regular y colaborar con fuentes externas para obtener una gama más amplia de datos. Estas prácticas son esenciales para un programa eficaz de inteligencia de amenazas.
Summary
Y con esto concluimos nuestro análisis de las principales herramientas de inteligencia sobre amenazas para 2024. No se trata de detalles superfluos, sino de elementos esenciales en el mundo cibernético en constante evolución. Desde la recopilación e integración de datos en tiempo real hasta la automatización y la IA, estas herramientas son la luz al final del túnel en un oscuro mundo digital.
El uso de estas herramientas y la aplicación de las mejores prácticas no solo reforzarán sus defensas, sino que también prepararán a su organización para lo que está por venir.
¿Preparado para transformar tu estrategia de ciberseguridad con inteligencia de amenazas de vanguardia? Reserva una demostración con Recorded Future para ver cómo nuestras soluciones de inteligencia de amenazas pueden proteger a tu organización.
Esteban Borges
Esteban is an IT professional with over 20 years of experience, specializing in hardening systems and networks, leading blue team operations, and conducting thorough attack surface analysis to bolster cybersecurity defenses. He's also a skilled marketing expert, specializing in content strategy, technical SEO, and conversion rate optimization. His career includes roles as Security Researcher and Head of Marketing at SecurityTrails, before joining the team at Recorded Future.