MISP: The Open Source Threat Sharing Intelligence Platform
A medida que las amenazas cibernéticas se sofistican, la necesidad de poderosas plataformas de inteligencia de amenazas como MISP se vuelve crucial. MISP destaca por permitir que los profesionales de ciberseguridad compartan, almacenen y correlacionen datos de amenazas en tiempo real.
En esta entrada del blog, profundizaremos en cómo el ecosistema colaborativo de MISP promueve una defensa proactiva frente a riesgos cibernéticos, dotándote de conocimientos para la preparación operativa.
Key Takeaways
- MISP es una plataforma esencial en ciberseguridad; Capaz de analizar malware, compartir incidentes y mejorar los esfuerzos colaborativos de inteligencia de amenazas mediante la estructuración, almacenamiento y difusión de indicadores de ciberseguridad a nivel global.
- La arquitectura de MISP permite un intercambio flexible y seguro de inteligencia de amenazas a través de un sistema complejo de eventos, fuentes, grupos y usuarios, proporcionando opciones de distribución controladas y fomentando la colaboración activa en la comunidad.
- MISP maximiza la inteligencia de amenazas automatizando el análisis, ofreciendo filtros avanzados e integrar con los sistemas existentes, además de fomentar una respuesta rápida a incidentes y el intercambio de datos completos de amenazas en diversos sectores.
¿Qué es el intercambio de amenazas por MISP?
MISP significa Plataforma de Compartición de Información contra el Malware. Es una herramienta poderosa en ciberseguridad que ayuda a analizar malware. Puede:
- collect
- Tienda
- Distribuir
- Compartir
¿Cuál es su papel en la ciberseguridad?
La importancia del análisis de incidentes de ciberseguridad para identificar indicadores de ciberseguridad y emplear inteligencia expresa sobre amenazas, junto con inteligencia cibernética, lo convierte en una piedra angular en la industria. Los analistas de inteligencia de amenazas actúan como una herramienta poderosa, permitiendo a los respondedores de incidentes compartir información sobre ataques dirigidos y otras amenazas cibernéticas, mejorando así nuestra capacidad colectiva para combatir las amenazas cibernéticas mediante el intercambio de indicadores de ciberseguridad.
MISP está diseñado para ser una plataforma fuerte y fiable. Su objetivo es apoyar el proceso de descubrimiento, desarrollo y aprovechamiento de la información sobre amenazas de forma fluida. No es solo una plataforma, sino un ecosistema, que fomenta la colaboración y el intercambio de inteligencia entre una comunidad de usuarios que abarca todo el mundo.
La arquitectura de MISP: Cómo facilita el intercambio de inteligencia de amenazas
Una plataforma tan poderosa como MISP requiere una base estable: su arquitectura. La estructura de MISP es una compleja red de eventos, fuentes de información, grupos y usuarios, que trabajan al unísono para facilitar el intercambio de información sobre amenazas. En MISP, las fuentes de inteligencia sobre amenazas son un componente fundamental que se emplea para importar datos sobre amenazas, como reportes de amenazas, indicadores de compromiso (IoC) y otra información relevante.
La arquitectura de MISP está diseñada pensando en el compartir compartido, ofreciendo una capacidad flexible de grupo compartido. Ofrece cuatro opciones distintas para la distribución de eventos y sus atributos relacionados, cerciorando que el alcance del intercambio esté controlado y sea seguro. Este diseño intrincado garantiza que MISP no sea solo un repositorio de inteligencia de amenazas, sino un ecosistema activo que fomenta la colaboración y la defensa colectiva frente a las amenazas cibernéticas.
Maximizar la inteligencia sobre amenazas
Ahora que entendimos la base del MISP, profundicemos en cómo maximiza la inteligencia de amenazas. MISP lleva la inteligencia de amenazas al siguiente nivel mediante:
- Automatización del análisis de inteligencia sobre amenazas, búsqueda automática de relaciones de correlación y colaboración.
- Proporcionar filtrado avanzado y listas de advertencias para refinar los datos
- Elevando la calidad de la inteligencia de amenazas producida
Recopilación y análisis de datos
MISP es empleado por investigadores y organizaciones de seguridad para:
- Recopila e intercambia datos sobre las vulnerabilidades, exploits y amenazas más recientes
- Mantente informado y responde eficazmente a las amenazas emergentes de ciberseguridad
- Emplea MISP como un repositorio central para recopilar información variada y analizarla en busca de información accionable
- Permite una respuesta rápida ante posibles amenazas, reforzando así los mecanismos de defensa.
MISP almacena los Indicadores de Compromiso (IoCs) de forma estructurada, lo que ayuda a correlacionar y automatizar las exportaciones a sistemas de detección de intrusiones. Además, los equipos SOC emplean MISP para comprender campañas específicas aplicadas a diversas direcciones IP. Esto, junto con la herramienta gratis de importación de texto de la plataforma, permite a las organizaciones ingerir pull requests de API en SIEM, configurar listas negras de firewall y contribuir a la comunidad con feeds y actividades compartibles.
Compartir información y responder a las amenazas
Ante las ciberamenazas, la respuesta rápida es fundamental. El proyecto MISP aprovecha su funcionalidad de compartición integrada para facilitar la distribución de inteligencia de amenazas. Esta función permite que socios y grupos de confianza participen en el intercambio y recepción en tiempo real de datos de amenazas, facilitando la detección rápida y la defensa contra ciberataques mediante sistemas de detección de intrusiones en red.
Los equipos de respuesta pueden emplear MISP para el intercambio de información sobre incidentes en curso o históricos. Esto no solo mejora la defensa colectiva, sino que también garantiza el cumplimiento de la normativa. Además, los afiliados a la comunidad pueden almacenar e intercambiar información completa sobre amenazas, incluyendo muestras de malware y detalles de atacantes y sus métodos. En esencia, MISP convierte el intercambio y la respuesta a amenazas en un proceso colectivo y eficiente.
Integración de MISP con sistemas existentes
MISP no es solo una plataforma independiente. Puede integrar en sistemas existentes usando su API REST, que puede acceder programáticamente a través de la biblioteca PyMISP. Esta integración fluida garantiza que las organizaciones puedan aprovechar las capacidades de MISP manteniendo sus flujos de trabajo existentes.
Numerosas herramientas y plataformas de seguridad ofrecen integraciones preconstruidas con MISP, cerciorando una transición fluida. Además, MISP apoya la integración con diversas fuentes comerciales de inteligencia de amenazas, lo que ayuda a compartir y gestionar inteligencia de fuentes diversas.
MISP también se integra con marcos de inteligencia sobre amenazas como Cyber Kill Chain, MITRE ATT&CK y The Diamond Model of Intrusion Analysis, lo que mejora las estrategias defensivas contra las ciberamenazas. En esencia, las capacidades de integración flexible de MISP lo convierten en una valiosa adición a cualquier conjunto de herramientas de ciberseguridad.
Integración de MISP con Recorded Future
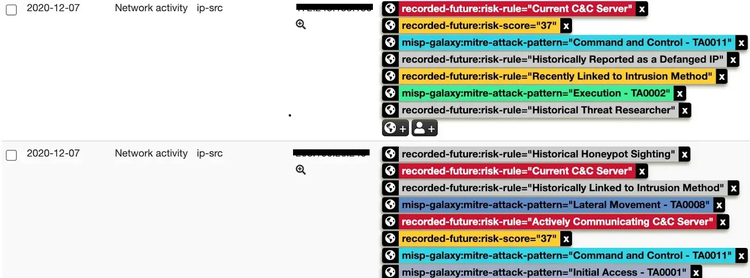
MISP incluye una integración con Recorded Future, proporcionando inteligencia en tiempo real para mejorar las capacidades de detección y respuesta a amenazas. Esta integración permite a los equipos de seguridad responder rápidamente con transparencia y contexto, maximizando la inversión en herramientas de seguridad existentes y mejorando la eficiencia global. Al aprovechar MISP Galaxies para malware y actores amenazantes, la correlación de eventos se mejora significativamente.
Los principales beneficios de esta integración incluyen:
- Responda con rapidez, transparencia y contexto.
- Maximiza tu inversión en las herramientas de seguridad existentes
- Mejorar la eficiencia del equipo de seguridad
- Reducir el tiempo de investigación manual
Además, la integración soporta listas de IP, dominio, hash, URL y riesgos de vulnerabilidades, ampliando los casos de uso y la funcionalidad para los usuarios finales. El puntaje de riesgos en tiempo real para indicar de compromiso permite un análisis más rápido de riesgos altos, agilizando los procesos de respuesta a amenazas. En esencia, las capacidades flexibles de integración de MISP lo convierten en una valiosa incorporación a cualquier caja de herramientas de ciberseguridad. Infórmate más sobre la integración Recorded Future + MISP.
Instalar tu propia instancia MISP
Para empezar con MISP hay que configurar tu propia instancia. El proceso incluye los siguientes pasos:
- Actualiza los paquetes existentes en tu sistema Linux.
- Cerciórate de que la instalación la realice un usuario con licencias sudo, no como el usuario raíz.
- Instale MISP empleando los scripts de instalación proporcionados. Los scripts se adaptan a diferentes necesidades, incluyendo instalaciones básicas, de módulos, completas o desatendidas.
Tras la instalación, la instancia MISP puede acceder mediante una URL proporcionada usando las credenciales predeterminadas. La plataforma cuenta con una interfaz de usuario intuitiva que ayuda a los analistas a navegar de forma eficiente entre eventos y correlaciones para el análisis de incidentes de ciberseguridad. Sin embargo, hay que estar atento a posibles obstáculos técnicos como problemas durante la creación de la clave GPG, a menudo relacionados con una entropía insuficiente del sistema.
Las guías de instalación de varias distribuciones de Linux y BSD están disponibles en la sitio web oficial.
Aplicaciones reales de MISP en diferentes sectores
La versatilidad de MISP permite su uso en diversos sectores. En el sector financiero, los operadores de servicios esenciales emplean el MISP para gestionar los riesgos y cumplir con la Directiva NIS de la UE, que exige la notificación de incidentes significativos a las autoridades competentes. Además, MISP ayuda en la detección y prevención del fraude al proporcionar un entorno colaborativo para analizar y compartir información sobre amenazas de ciberseguridad e indicadores de fraude.
MISP también facilita la cooperación transfronteriza en el sector financiero, permitiendo una respuesta colectiva a las crisis cibernéticas. Con grupos de compartición designados accesibles para diversos miembros por sector, MISP mejora la inteligencia de amenazas personalizada para el sector financiero. Evidentemente, las aplicaciones de MISP van más allá de la ciberseguridad, demostrando su utilidad en diversos campos.
Mejorar la colaboración a través del modelo de datos flexible de MISP
La colaboración es clave en el mundo de la ciberseguridad, y el modelo de datos flexible de MISP actúa como catalizador para ello. MISP emplea un modelo de datos estructurado para clasificar y organizar inteligencia de amenazas que incluye eventos, atributos y objetos como patrones de ataque y características de malware. Este modelo no solo permite la articulación de inteligencia de amenazas complejas, sino que también facilita la vinculación de objetos entre sí, mejorando la efectividad de la información compartida.
MISP incluye funcionalidades intrínsecas de compartición que respaldan múltiples metodologías de distribución. Con la sincronización automática de eventos y atributos entre diferentes instancias de MISP, MISP garantiza que el intercambio de información cumpla con las políticas de compartición organizacional. Además, las taxonomías abiertas del MISP pueden aplicar a diversas aplicaciones de software, facilitando la estructuración y el intercambio de inteligencia de amenazas.
Características avanzadas de MISP para análisis en profundidad
MISP está repleto de funciones avanzadas que facilitan un análisis en profundidad. Su grafo de eventos permite a los analistas visualizar y establecer relaciones entre diversos objetos y atributos, mejorando el análisis de datos complejos de amenazas. Además, a través de módulos independientes de Python 3, MISP permite a los usuarios personalizar y ampliar su funcionalidad para necesidades específicas de servicios de expansión, importación y exportación.
MISP, una plataforma de inteligencia de amenazas de código abierto, también integra cúmulos de galaxias y soporta taxonomías CTI como MITRE ATT&CK, proporcionando a los analistas un lenguaje común y clasificaciones predefinidas para ayudar en el análisis meticuloso de amenazas. Además, la plataforma de inteligencia de amenazas permite exportar indicadores de amenazas a diversos formatos, como OpenIOC, STIX (XML y JSON) y CSV, para facilitar el intercambio y el análisis colaborativo de amenazas.
Medidas de seguridad en MISP
Con todo el intercambio de datos y la colaboración, ¿cómo garantiza MISP la seguridad de la inteligencia compartida? En primer lugar, los usuarios de MISP pueden emplear PGP para recibir notificaciones firmadas y cifradas, protegiendo la privacidad de las comunicaciones dentro de sus redes. El diseño de la plataforma también garantiza la protección de las contribuciones anonimizadas, manteniendo la confidencialidad tanto de la identidad de la fuente como de la de los destinatarios.
Incorporar certificados SSL y claves PGP dentro de MISP está alineado con las recomendaciones de control criptográfico. La plataforma también cumple con las normas internacionales de comunicaciones de seguridad, específicamente ISO/IEC 27010:2015, que ofrece controles para intercambios interorganizacionales e intersectoriales. Además, un sistema integrado de registro de eventos permite a los administradores de MISP seguir eficazmente la distribución y el uso interno de la inteligencia compartida de amenazas.
Los protocolos de sincronización de MISP ofrecen opciones seguras de transferencia de información, incluyendo protocolos de intercambio de espacio aéreo para entornos con controles de seguridad estrictos. Diversas configuraciones de distribución en MISP permiten a los usuarios gestionar el intercambio de inteligencia de amenazas en línea con la naturaleza clasificada de los incidentes. Sin embargo, durante la instalación de MISP, el desafío de la entropía agotada necesaria para la generación de claves GPG puede ser un obstáculo técnico. Afortunadamente, esto puede abordar mediante soluciones como herramientas de rng u operaciones específicas de línea de comandos para generar una entropía adecuada para procesos seguros.
Aprovechando el conocimiento comunitario
La fortaleza de MISP no radica solo en sus características y capacidades, sino también en la vibrante comunidad que lo apoya. MISP cuenta con el respaldo de una comunidad global de usuarios y organizaciones que crean y mantienen diversas comunidades de intercambio de información sobre amenazas. Los afiliados a la comunidad pueden colaborar a través de los foros de la plataforma, hilos de discusión o contribuyendo a través de la API MISP, la interfaz de usuario o la sincronización de instancias.
MISP también fomenta comunidades especializadas dirigidas a grupos específicos, como los equipos de respuesta a incidentes de FIRST o la comunidad de CIRCL centrada en organizaciones privadas y financieras. Esto pone de manifiesto la adaptabilidad de la plataforma y su capacidad para atender una amplia variedad de necesidades. La comunidad FIRST ejemplifica la diversidad del intercambio de información al apoyar tanto el intercambio de contenido técnico como no técnico sobre malware, atacantes e incidentes.
Adaptando el MISP para satisfacer necesidades organizacionales específicas
Las organizaciones suelen tener preocupaciones de seguridad únicas, y MISP ofrece la flexibilidad para atender estas necesidades. Las organizaciones pueden desarrollar taxonomías y esquemas de clasificación personalizados en MISP, lo que les permite categorizar y gestionar adecuadamente riesgos e incidentes en consonancia con sus preocupaciones de seguridad únicas. Las capacidades de personalización de MISP permiten a las organizaciones perfeccionar su inteligencia de amenazas según requisitos operativos específicos.
Las instancias de MISP también pueden configurar con 'Términos y Condiciones' personalizados para estipular principios y directrices claras para compartir y coordinar inteligencia de amenazas. Además, MISP apoya la implementación de normas industriales como ISO/IEC 27010 aprovechando su sistema de etiquetado extensible y mecanismos estructurados de compartición que fomentan las mejores prácticas en gestión e intercambio de información.
Frequently Asked Questions
¿Qué es el MISP y qué papel juega en la ciberseguridad?
MISP, que significa Plataforma de Compartición de Información de Malware, desempeña un papel crucial en la ciberseguridad al permitir el intercambio de indicadores y amenazas de ciberseguridad, mejorando así el combate colectivo contra las amenazas cibernéticas. Es una plataforma de inteligencia de amenazas de código abierto que recopila, almacena, distribuye y comparte información de ciberseguridad.
¿Cómo facilita la arquitectura de MISP el intercambio de inteligencia de amenazas?
La arquitectura de MISP facilita el intercambio de inteligencia de amenazas incorporando elementos como eventos, fuentes, grupos y usuarios que trabajan juntos para permitir una colaboración eficiente y el intercambio de información.
¿Cómo puede integrar MISP con los sistemas existentes?
Puedes integrar MISP con sistemas existentes usando su API REST, accesible a través de la biblioteca PyMISP. Muchas herramientas y plataformas de seguridad ya ofrecen integraciones preconstruidas con MISP para una transición fluida.
¿Cuáles son algunas de las funciones avanzadas que ofrece MISP para un análisis en profundidad?
MISP ofrece funciones avanzadas como visualización de grafos de eventos, módulos independientes de Python 3, integración con clústeres de galaxias y taxonomías CTI, y soporte para varios formatos de exportación, todos ellos facilitando un análisis en profundidad. Estas características mejoran la calidad general de la inteligencia de amenazas.
¿Cómo garantiza MISP la seguridad de la inteligencia compartida?
MISP garantiza la seguridad de la inteligencia compartida mediante el uso de PGP, certificados SSL, controles criptográficos y protocolos de sincronización segura, alinear con los estándares internacionales de comunicaciones de seguridad. También ofrece opciones seguras de transferencia de información, incluyendo protocolos de intercambio de espacio aéreo para entornos de seguridad estrictos.
Recorded Future para MISP
MISP es una piedra angular de la ciberseguridad, fomentando la colaboración global y el intercambio de inteligencia. Sus características estables y su comunidad vibrante la convierten en una herramienta esencial para combatir el cibercrimen y mejorar las defensas cibernéticas. Aprovecha esta plataforma dinámica para transformar tus operaciones de seguridad.
Recorded Future mejora MISP al integrar inteligencia en tiempo real en sus sistemas de seguridad existentes. Esta integración ayuda a los analistas a detectar y responder rápidamente a las amenazas, proporcionando información contextual e integral procedente de una combinación de fuentes abiertas, de la web oscura y propietarias.
Optimice y priorice eficazmente los datos sobre amenazas con nuestra solución combinada. Reserve una demostración hoy mismo para descubrir cómo puede mejorar el conocimiento de la situación y acelerar su respuesta ante amenazas.
Esteban Borges
Esteban is a seasoned security researcher and IT professional with over 20 years of experience, specializing in hardening systems and networks, leading blue team operations, and conducting thorough attack surface analysis to bolster cybersecurity defenses. He's also a skilled marketing expert, specializing in content strategy, technical SEO, and conversion rate optimization. His career includes roles as Security Researcher and Head of Marketing at SecurityTrails, before joining the team at Recorded Future.