What is Threat Intelligence?
Suscríbete a nuestro boletín
Recibe información sobre amenazas de tendencia en tu bandeja de entrada con Cyber Daily™
What is Threat Intelligence?
Threat intelligence involves analyzing evidence-based information about cyber attacks, enabling cyber security experts to identify issues contextually and create targeted solutions for the detected problems.
Basada en datos, similar a la inteligencia de código abierto (OSINT), la inteligencia de amenazas proporciona contexto — como quién te ataca, cuáles son sus motivaciones y capacidades, y qué indicadores de compromiso (IOCs) en tus sistemas debes buscar — que te ayuda a tomar decisiones informadas sobre tu seguridad.
A medida que la transformación digital remodela las industrias, la importancia de la ciberseguridad crece exponencialmente. Un estudio de Statista predice que para 2033, el mercado de Inteligencia sobre Amenazas Cibernéticas (CTI, por sus siglas en inglés) superará los 44.000 millones de dólares estadounidenses, lo que subraya el papel fundamental de las defensas informadas y basadas en datos en las estrategias empresariales modernas. Esto coincide con los resultados de nuestra reciente encuesta en el reporte Recorded Future 2025 State of Threat Intelligence, que mostró que el 91% de los participantes planea aumentar su inversión en inteligencia de amenazas en 2026.
This article offers an in-depth understanding of how effective threat intelligence can detect, analyze, and mitigate cyber risks, ensuring a proactive security approach. You will learn about its components, significance, and how to implement it within your organization to prevent intrusions and attacks.
Key Takeaways
- La inteligencia sobre amenazas es fundamental para la ciberseguridad, ya que proporciona conocimientos basados en evidencia que ayudan a las organizaciones a fortalecer sus defensas de forma proactiva.
- Las aplicaciones prácticas de la inteligencia de amenazas incluyen la respuesta a incidentes y triaje, operaciones de seguridad, caza de amenazas y gestión de vulnerabilidades
Para una visión más detallada de todo lo relacionado con la Inteligencia de Amenazas
Descargue el completo Manual de Inteligencia o siga leyendo a continuación.
Definiendo la inteligencia de amenazas y su importancia
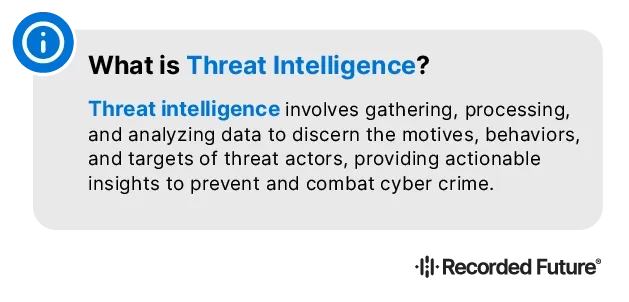
La inteligencia de amenazas implica recopilar, procesar y analizar datos para discernir los motivos, comportamientos y objetivos de los actores amenazantes, proporcionando información útil para prevenir y combatir el ciberdelito.
It's an evolving discipline that provides organizations with evidence-based insights about potential cyber threats, including emerging cyber threats, equipping them with the knowledge they need to proactively strengthen their defenses and make informed security decisions.
According to Gartner, threat intelligence delivers evidence-based insights, including context and actionable advice, on existing or emerging threats to inform response strategies.
Threat intelligence is about:
- Identificar y analizar las amenazas cibernéticas para permitir una defensa proactiva e informada
- Going beyond mere aggregation of threat data
- Ofrecer una visión integral que integra la evidencia y el contexto
- Guiding organizational cybersecurity strategies
Interpretar la inteligencia de amenazas permite a las organizaciones comprender los riesgos a los que se enfrentan y adoptar medidas proactivas para mitigar posibles daños.
Esto incluye datos en bruto de sistemas internos, controles de seguridad y servicios en la nube, todo lo cual sienta las bases para un estable programa de inteligencia de amenazas cibernéticas.
The goal is to provide both evidence that a threat is valid and actionable insights that suggest efficient mitigation methods.
Por qué importa la inteligencia sobre amenazas
La inteligencia sobre amenazas desempeña un papel fundamental en la ciberseguridad, ya que ayuda a las organizaciones a comprender las posibles amenazas cibernéticas, incluidas aquellas que podrían tener como objetivo específico su negocio y afectarlo. Invertir en un programa estable de inteligencia sobre amenazas cibernéticas permite a las organizaciones reducir el riesgo de ciberataques y fortalecer su postura de seguridad.
En el mundo de la ciberseguridad, los desafíos abundan. Hay que lidiar con el enorme volumen de datos, la rápida evolución de los vectores de ataque y la escasez de personal cualificado en ciberseguridad. Sin embargo, la inteligencia de amenazas ofrece una solución. Integrar, priorizar y autenticar datos de diversas fuentes ayuda a aliviar la sobrecarga de datos.
Tipos de inteligencia de amenazas + Casos de uso
La inteligencia sobre amenazas cibernéticas se presenta en diversas formas, cada una con propósitos distintos y adaptada a distintos niveles de toma de decisiones dentro de una organización. Estos formularios incluyen inteligencia de amenazas estratégicas, operativas y tácticas.
Strategic Threat Intelligence
La inteligencia estratégica de amenazas ofrece una comprensión integral del panorama de amenazas. Este enfoque holístico ayuda a las organizaciones a tomar decisiones informadas para proteger frente a posibles amenazas. Ofrece:
- Long-term trend analysis
- Identification of significant risks that could result in future attacks against organizations
- High-level overview of cybersecurity threats, including geopolitical factors and industry trends
Esta inteligencia ofrece a las organizaciones una visión completa del panorama de amenazas y los ayuda a mantener por delante de posibles amenazas. Está diseñado para partes interesadas no técnicas, como los consejos de administración de empresas, que dependen de sus directrices de toma de decisiones de alto nivel.
Los responsables de seguridad deben encontrar un equilibrio entre los recursos limitados y la necesidad de proteger contra las amenazas en constante evolución. La inteligencia sobre amenazas ayuda a trazar un mapa del panorama de amenazas, evaluar el riesgo y proporciona el contexto necesario para tomar decisiones informadas y oportunas.
A medida que las organizaciones digitalizan y amplían la recopilación de datos, los métodos tradicionales de gestión de riesgos quedan cortos, careciendo del contexto necesario para los retos de seguridad modernos. La inteligencia de amenazas proporciona información en tiempo real sobre entornos de amenazas de terceros, mejorando la evaluación y gestión de riesgos.
Operational Threat Intelligence
La inteligencia operativa de amenazas se centra en comprender amenazas y campañas específicas. Proporciona información en tiempo real y recomendaciones accionables para abordar y comprender vulnerabilidades de seguridad y técnicas de ataque. Estudiar ataques pasados y sacar conclusiones sobre las tácticas, técnicas y procedimientos (TTPs) de los actores amenazantes ayuda a las organizaciones a entender el "quién", el "por qué" y el "cómo" de cada ciberataque.
En la respuesta a incidentes y la clasificación de casos, la inteligencia sobre amenazas desempeña un papel fundamental. Permite medir indicadores clave de rendimiento, como el tiempo medio de detección (MTTD) y el tiempo medio de respuesta (MTTR), lo que ayuda a evaluar la eficacia de la respuesta ante incidentes.
Integrating threat intelligence into incident response allows organizations to significantly reduce response time, thereby maintaining business continuity and data protection.
Dentro de las operaciones de seguridad, la inteligencia de amenazas desempeña un papel fundamental en la identificación y mitigación proactiva de amenazas cibernéticas sofisticadas, como amenazas persistentes avanzadas. Las tecnologías de IA y el análisis de comportamiento mejoran la capacidad de detectar amenazas al desarrollar perfiles para aplicaciones de red y analizar datos de usuarios y dispositivos.
Para mantener segura tu organización, es fundamental prevenir usos fraudulentos de tus datos o marca. Integrar inteligencia de amenazas tanto de fuentes subterráneas como superficiales ofrece una visión profunda de las tácticas y motivaciones de los actores de amenaza.
Tactical Threat Intelligence
La inteligencia táctica de amenazas se centra en describir las tácticas, técnicas y procedimientos (TTPs) empleados por los actores de amenazas. Proporciona información vital sobre sus métodos y estrategias. Al ofrecer inteligencia accionable sobre amenazas, la inteligencia táctica proporciona información sobre el panorama inmediato de amenazas, permitiendo a los equipos adaptar a los cambios en el comportamiento y amenazas de los atacantes.
Los servicios de inteligencia sobre amenazas cibernéticas contribuyen significativamente a la eficacia de la inteligencia táctica. Modelar posibles ataques empleando información de amenazas a nivel industrial ayuda a las organizaciones a preparar mejor para amenazas específicas.
En la gestión de vulnerabilidades, un programa eficaz de inteligencia de amenazas es vital. Identifica vulnerabilidades críticas que están siendo explotadas activamente, permitiendo a las organizaciones priorizar el parche y abordar de forma preventiva posibles vulnerabilidades de software.
El ciclo de vida de la inteligencia de amenazas
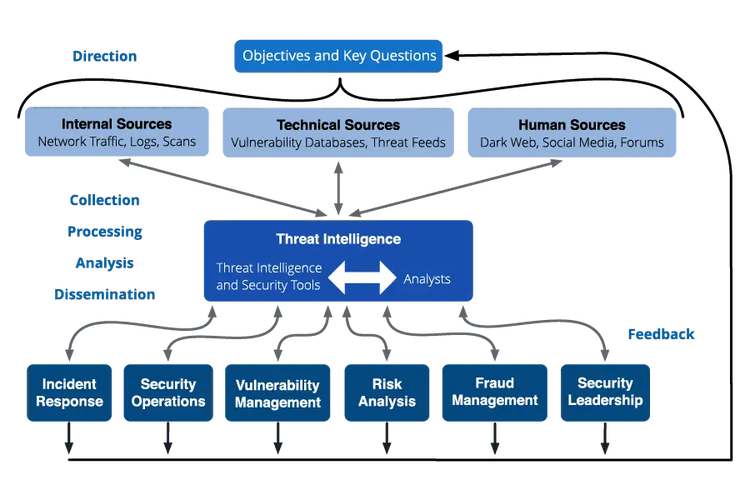
Entender las distintas formas de inteligencia de amenazas es una cosa, pero navegar por el ciclo de vida de la inteligencia de amenazas es otra. Este ciclo de vida está compuesto por seis etapas:
- Direction
- Collection
- Processing
- Analysis
- Dissemination
- Retroalimentación
Cada etapa desempeña un papel crucial para garantizar la mejora continua y el refinamiento del proceso de inteligencia. Pero, ¿en qué consiste cada etapa y por qué es crítica cada una?
1. Requisitos y dirección
La fase de dirección es donde todo comienza. Aquí se establecen los objetivos del programa de inteligencia sobre amenazas cibernéticas, con la participación de las partes interesadas clave. Los requisitos de inteligencia se establecen para responder a las preguntas de ciberseguridad relevantes para la organización. La retroalimentación de las partes interesadas es fundamental para comprender las prioridades de inteligencia de los equipos de seguridad que emplean la inteligencia sobre amenazas cibernéticas, lo que a su vez orienta la documentación de estos requisitos de inteligencia.
2. Collection
Once the direction is set, the focus turns to data collection. This involves gathering information from various internal and external sources, including security logs, threat feeds, and expert interviews. The goal is to collect as much relevant data as possible to inform the next stages of the threat intelligence lifecycle.
3. Procesamiento y organización
After data collection comes processing. This stage transforms the collected data into a usable format. It involves filtering out irrelevant data and structuring the remaining information for efficient analysis. With the help of artificial intelligence and machine learning, trends can be identified, providing valuable insights for the next stage.
4. Análisis
The threat intelligence analysis phase involves:
- Converting the processed information into actionable intelligence
- Adversary profiling
- Threat correlation
- Behavioral analysis
5. Dissemination
Una vez finalizado el análisis, la fase de difusión garantiza que las principales recomendaciones y conclusiones lleguen a las partes interesadas pertinentes. El formato de difusión puede variar, desde reportes formales de inteligencia sobre amenazas hasta transmisiones de video o presentaciones, dependiendo de las necesidades del público.
6. Feedback
Finally, feedback is a critical component of the cyber threat intelligence lifecycle. It ensures that the intelligence provided meets the evolving needs and priorities of the organization. Any new questions or intelligence gaps identified in the feedback phase can be addressed in the next cycle, ensuring continuous improvement and refinement.
¿Cómo contribuye el aprendizaje automático a una mejor inteligencia de amenazas?
Data processing on today's large scale necessitates automation to effectively combine data from diverse sources like the open web, deep web, dark web, and technical channels, creating a comprehensive overview.
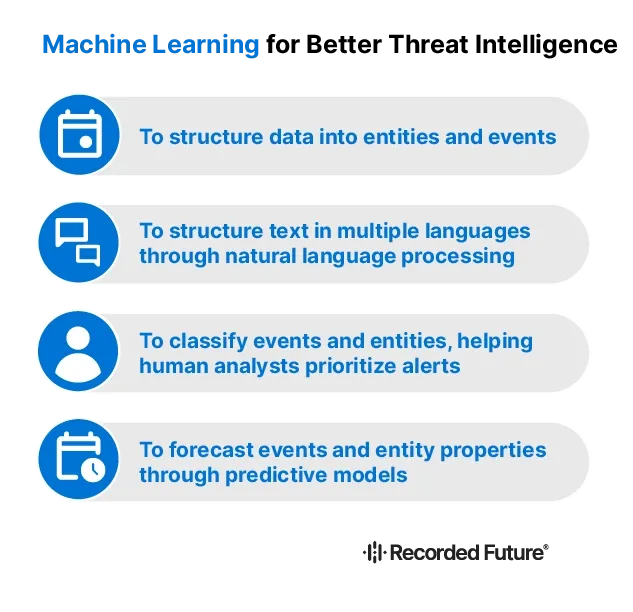
Recorded Future uses machine learning techniques in four ways to improve threat data collection and aggregation — to structure data into categories, to analyze text across multiple languages, to provide risk scores, and to generate predictive models.
- Para estructurar los datos en entidades y eventos: El aprendizaje automático categoriza los datos usando ontología, facilitando su gestión mediante la definición de entidades y sus relaciones. Esto ayuda a reconocer eventos entre lenguajes sin ordenar manualmente, aprovechando ontologías para entender categorías y jerarquías.
- Estructurar texto en múltiples idiomas mediante procesamiento de lenguaje natural: Traduce texto no estructurado de diferentes idiomas a datos estructurados, mejorando la claridad y accesibilidad. Al distinguir entre entidades similares (por ejemplo, "Apple" la compañía tecnológica frente a la fruta), se agiliza el análisis de datos y mejora la precisión.
- Para clasificar eventos y entidades, ayudando a los analistas humanos a priorizar las alertas: el aprendizaje automático asigna puntajes de riesgo para identificar y priorizar las amenazas, combinando la experiencia humana con la precisión de la IA. Esta clasificación reduce el tiempo que los analistas dedican a los falsos positivos, lo que permite una evaluación de amenazas más eficiente. La automatización de la clasificación de riesgos ahorra tiempo a los analistas al evitarles tener que filtrar los falsos positivos y decidir qué priorizar, lo que ayuda al personal de seguridad informática que emplea Recorded Future a dedicar un 34% menos de tiempo a la elaboración de reportes.
- Para pronosticar eventos y propiedades de entidades mediante modelos predictivos: el modelado predictivo emplea datos históricos para anticipar amenazas futuras, lo que hace que la detección de amenazas sea más proactiva. A medida que se recopilan más datos, estos modelos se vuelven cada vez más precisos, ofreciendo una herramienta poderosa para anticipar y mitigar riesgos potenciales.
Herramientas y servicios de inteligencia sobre amenazas
Threat intelligence platforms, threat data feeds, and artificial intelligence all play crucial roles in enhancing cyber threat intelligence capabilities and streamlining processes. But what are these threat intelligence tools and services, and how do they contribute to the threat intelligence process?
Threat Intelligence Platforms
Threat intelligence platforms (TIPs) integrate external threat feeds with internal data, providing features such as rapid assessments, prioritized risk assessments, and smart threat data analysis and visualization. A cyber threat intelligence platform provides granular visibility into threats that are relevant both in the broader marketplace and specific to the organization's industry, which is critical for effective team response and adapting to new challenges.
Threat Data Feeds
Los feeds de datos de amenazas proporcionan información actual como TTPs de actores amenazantes, vulnerabilidades y nuevos ataques. Comprenden un conjunto diverso de información, tales como:
- malicious IP addresses
- Dominios
- file hashes
- malware signatures
- security trend data
These feeds streamline the decision-making process and enable quicker deployment of countermeasures.
Preguntas frecuentes sobre inteligencia de amenazas
What are the 3 Ps of threat intelligence?
The three Ps of threat intelligence are proactive, predictive, and preventive. These approaches are key in enhancing security professionals' threat intelligence capabilities by actively seeking out and identifying potential threats before they materialize.
What does a threat intelligence team do?
Los datos de amenazas son información en bruto, como direcciones IP, dominios, hashes de archivos, firmas de malware o datos de tendencias de seguridad. La inteligencia de amenazas lleva esos datos más allá agregando contexto, análisis y directrices accionables para que los equipos de seguridad puedan entender qué significa la información y cómo responder.
¿Cuál es la diferencia entre datos de amenazas e inteligencia de amenazas?
Los datos de amenazas son información en bruto, como direcciones IP, dominios, hashes de archivos, firmas de malware o datos de tendencias de seguridad. La inteligencia de amenazas lleva esos datos más allá agregando contexto, análisis y directrices accionables para que los equipos de seguridad puedan entender qué significa la información y cómo responder.
¿Cuáles son ejemplos de inteligencia de amenazas?
Ejemplos de inteligencia sobre amenazas incluyen información sobre tácticas, técnicas y procedimientos de los actores amenazantes; indicadores de compromiso; vulnerabilidades explotadas activamente; infraestructura maliciosa; actividad fraudulenta; y tendencias más amplias que afectan a la industria o al ecosistema de terceros de una organización.
¿Qué es una plataforma de inteligencia de amenazas?
Una plataforma de inteligencia de amenazas, o TIP, integra fuentes externas de amenazas con datos internos para ayudar a los equipos de seguridad a evaluar, priorizar, analizar y visualizar la información de amenazas. Estas plataformas ayudan a las organizaciones a entender qué amenazas son más relevantes para su negocio y a responder de forma más eficiente.
¿En qué punto se encuentra su estrategia de seguridad?
Antes de poder escalar eficazmente tus defensas, necesitas entender tu línea base actual. Realiza nuestra rápida e interactiva Evaluación de Madurez de Inteligencia de Amenazas para evaluar las capacidades de tu organización, descubrir posibles puntos ciegos y recibir información personalizada sobre cómo mejorar tu postura de seguridad.
Recursos relacionados
Explora opiniones expertas, reportes y herramientas para fortalecer tu estrategia de ciberseguridad.