4 Main Threat Actor Types Explained for Better Proactive Defense
Editor’s Note: The following blog post is a partial summary of a SANS webinar we co-hosted with Dave Shackleford.
Comprender los cuatro principales tipos de actores amenazantes es esencial para una defensa proactiva. Los actores maliciosos, las entidades detrás de actividades maliciosas, representan una amenaza cibernética significativa, ya que se presentan en diversas formas, cada una con motivaciones y métodos de operación únicos.
A medida que compañías y organizaciones dependen cada vez más de la infraestructura digital, la importancia de ser proactivos en ciberseguridad no puede subestimarse. Esto incluye estar preparado para defender frente a amenazas persistentes avanzadas, que son ciberataques altamente sofisticados y a largo plazo que requieren medidas proactivas para mitigar los riesgos asociados, incluidos los relacionados con el ciberespionaje.
La mayoría de los actores amenazantes se agrupan en cuatro grupos principales, cada uno con sus propias tácticas, técnicas y procedimientos (TTPs) favoritos. Al obtener una comprensión más profunda de los actores amenazantes a través del filtro del ciclo de inteligencia cibernética, podrás asignar tu cotización de ciberseguridad para financiar las actividades adecuadas.
Key Takeaways
- Comprender los cuatro principales tipos de actores amenazantes es esencial para una defensa proactiva.
- Los ciberdelincuentes están motivados por el dinero, así que atacarán si pueden obtener beneficios.
- Los hacktivistas quieren socavar tu reputación o desestabilizar tus operaciones. El vandalismo es su método de ataque preferido.
- Los atacantes patrocinados por el Estado buscan información y están en esto a largo plazo. Son difíciles de identificar, así que tendrás que estar al tanto de tu seguridad.
- Las amenazas internas podrían ser maliciosas, pero también podrían ser personas bienintencionadas que fueron desviadas. La formación y el análisis del comportamiento del usuario son el camino a seguir.
Sobre Actores de Amenaza
Los ciberdelincuentes son individuos o grupos que llevan a cabo actividades maliciosas en el ciberespacio, dirigidas a sistemas digitales, redes y datos. Estos actores explotan las vulnerabilidades de la tecnología para causar daños, robar datos, interrumpir servicios u obtener acceso no autorizado.
Los actores de ciberamenazas suelen atacar la propiedad intelectual, como información empresarial sensible, lo que conlleva consecuencias financieras e impactos en la competencia. Pueden actuar con diversas motivaciones, incluyendo ganancias económicas, objetivos políticos o agravios personales.
Los actores que representan una amenaza abarcan desde hackers solitarios hasta grupos sofisticados e incluso entidades patrocinadas por estados, cada uno de los cuales emplea diferentes tácticas y niveles de experiencia. Sus actividades, a menudo descritas como guerra cibernética, plantean riesgos significativos tanto para las organizaciones como para los individuos, lo que convierte la ciberseguridad en una preocupación fundamental para todos en la era digital.
Los 4 principales actores que representan una amenaza
Al desarrollar tu capacidad de ciberseguridad, entender a tus adversarios es esencial. Y, por supuesto, no se puede desarrollar una capacidad de seguridad que solo considere un único tipo de actor de ciberamenazas.
Las mejores capacidades de ciberseguridad del mundo pertenecen a organizaciones que toman medidas proactivas para adelantar a sus atacantes. Desarrollan un conocimiento detallado no solo de sus adversarios, sino también de los TTP de los actores amenazantes más recientes y más importantes.
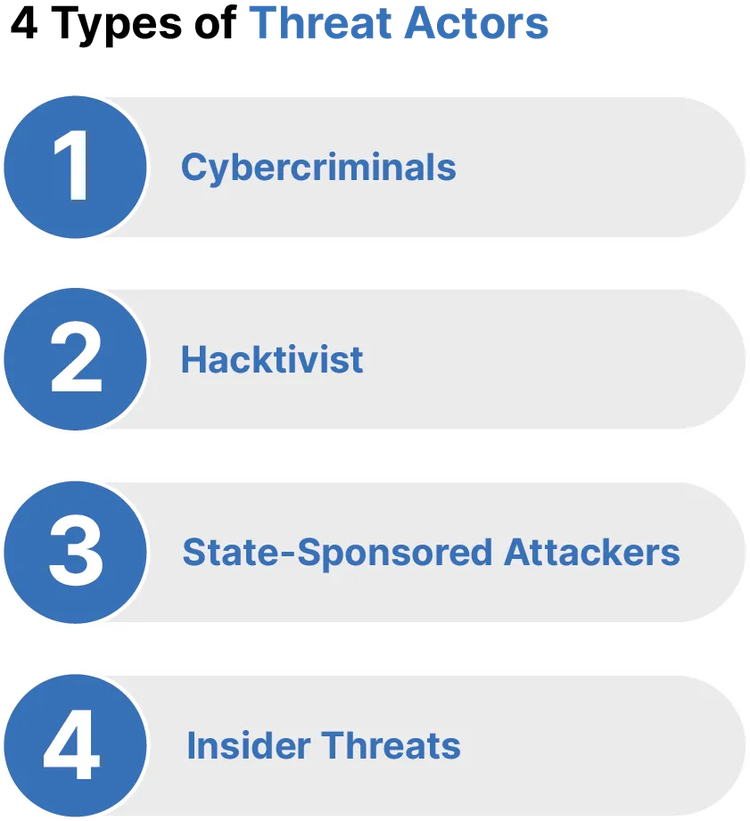
Los 4 principales tipos de actores amenazantes que las organizaciones pueden enfrentar son ciberdelincuentes, hacktivistas, ataques patrocinados por el Estado y amenazas internas. Vamos a profundizar en cada uno de ellos.
Ciberdelincuentes
Al pensar en ciberdelincuentes, muchos imaginan a algún hacker friki sentado en el sótano de su madre comiendo papa fritas. Esto no podría estar más lejos de la realidad. Los ciberdelincuentes suelen atacar las credenciales de acceso mediante ataques de phishing. Hoy en día, el cibercrimen está mucho más organizado que nunca, y el año pasado incluso superó al narcotráfico para convertir en la industria ilegal más rentable.
Para que se hagan una idea de la magnitud del problema, se estima que las víctimas en Estados Unidos pagaron más de 24 millones de dólares en 2015 a grupos que empleaban troyanos de ransomware, y ese es solo uno de los vectores de ataque. Estos grupos están bien equipados, cuentan con una buena financiación y disponen de las herramientas y los conocimientos necesarios para llevar a cabo su trabajo. El ransomware, en individuo, se convirtió en un método habitual para que los ciberdelincuentes extorsionen dinero a individuos y compañías cifrando sus datos y exigiendo el pago de la clave de descifrado.
El arma más popular de los ciberdelincuentes: el phishing
Ahora mismo, los ciberdelincuentes se centran en campañas masivas de phishing. Es de bajo costo, fácil de llevar a cabo y promete un retorno de la inversión realmente asombroso. Normalmente, estas campañas se emplean para entregar cargas útiles de malware (a menudo ransomware), y los emails suelen incluir un fuerte componente de ingeniería social.
¿Cuál es la mejor defensa? Sistemas de filtrado y autenticación de email.
Al escanear todos los correos entrantes y salientes en busca de contenido sospechoso (por ejemplo, archivos ejecutables, lenguaje "spam" o similitudes con correos interceptados anteriormente), puedes bloquear y poner en cuarentena la gran mayoría del spam malicioso. La inteligencia de amenazas de alta calidad es extremadamente beneficiosa aquí, ya que puede usar para mejorar constantemente los filtros de spam y evitar que los últimos correos de phishing lleguen a su objetivo.
Algunos correos de phishing pueden originar en dominios e IPs que son fácilmente bloqueados. Emplear tecnologías como DNSSEC, Marco de Políticas de Remitente (SPF), Reportes y Conformidad de Autenticación de Mensajes de Dominio (DMARC) y Correo Identificado de Claves de Dominio (DKIM) te ayudará a evitar muchos quebraderos de cabeza.
Hacktivistas
A diferencia de los ciberdelincuentes, los hacktivistas generalmente no están motivados por el dinero. En cambio, tienen una rabia ardiente dentro de sí que, por alguna razón, se dirigió a ti, lo que llevó a actos de vandalismo cibernético. Los hacktivistas suelen atacar a agencias gubernamentales por razones políticas. A los hacktivistas no les interesa el dinero, lo que convierte su motivo para el vandalismo cibernético.
Si intentan robar tus datos, probablemente sea porque esperan encontrar algo incriminatorio o simplemente quieren causarte vergüenza. Y no hay forma de saber de antemano quiénes son ni cuándo atacarán.
Cómo defender de ataques hacktivistas
Los hacktivistas se dirigen principalmente a la cara pública de la compañía: sus sitios web. ¿Cómo lo hacen? Durante muchos años, los ataques DDoS (denegación de servicio distribuida) fueron un favorito firme.
Para iniciar un ataque DDoS, un activista informático debe primero tomar el control de un gran número (normalmente miles o decenas de miles) de computadoras, lo que suele conseguir mediante campañas de spam con malware. Una vez que obtienen el control, el activista informático empleará su "botnet" para enviar repetidamente solicitudes simples (por ejemplo, ver un sitio web) a un sitio web específico una y otra vez.
La cantidad de tráfico generada por un ataque DDoS puede ser realmente asombrosa y, a menudo, provoca la caída de los sitios web y elevadas facturas de alojamiento para el propietario del sitio. Defender de los ataques DDoS no es fácil.
Necesitarás que tu planeación de respuesta a incidentes sea precisa. No solo eso, tendrás que identificar las señales de ataques DDoS desde el principio y darte la mejor oportunidad posible para mitigar el ataque antes de que llegue a su inevitable conclusión.
Atacantes patrocinados por el Estado
En los últimos años, se habló de ataques patrocinados por el Estado y ciberespionaje. Los atacantes patrocinados por el Estado suelen atacar infraestructuras críticas para causar interrupciones generalizadas, riesgos para la seguridad y daños económicos. En realidad, los ataques patrocinados por el Estado son mucho menos comunes que el cibercrimen y el hacktivismo, pero son uno de los principales actores de amenaza que las organizaciones deben tener en cuenta.
No es de extrañar que los atacantes patrocinados por el Estado normalmente no estén interesados en tu dinero. Al menos, no directamente.
En cambio, lo que quieren son tus datos, y eso significa obtener acceso continuo a tu infraestructura informática. Si su organización opera en un mercado particularmente sensible donde los datos confidenciales se protegen celosamente (por ejemplo, tecnología, productos farmacéuticos o finanzas), corre un mayor riesgo de llamar la atención de un grupo de hackers patrocinado por un Estado.
Dado que los atacantes patrocinados por estados necesitan acceso a largo plazo a su infraestructura de TI, su táctica, técnica y procedimiento preferidos se conocen como amenazas persistentes avanzadas (APT, por sus siglas en inglés). Lamentablemente, este término es menos preciso de lo que cabría esperar. Las organizaciones deben estar preparadas para defender de las amenazas persistentes avanzadas e implementar medidas de seguridad proactivas para mitigar los riesgos asociados con dichas amenazas.
¿Dónde esperar ataques patrocinados por el Estado?
Dado que hay tanto en juego, los grupos patrocinados por el Estado suelen trabajar simultáneamente en múltiples vectores de ataque, incluso si ya tienen acceso a su infraestructura. Estos ataques pueden perturbar infraestructuras críticas, lo que conlleva graves consecuencias para la seguridad nacional. De esta forma, pueden recopilar datos confidenciales durante un largo periodo de tiempo, en lugar de simplemente realizar un robo relámpago.
Lamentablemente, aunque el tiempo medio para detectar una brecha disminuyó considerablemente en los últimos años, sigue rondando los cinco meses. No hace falta decir que nadie quiere que un grupo de hackers patrocinado por el Estado intercepte sus datos privados ni siquiera un día, así que cinco meses es claramente demasiado.
Dado que los APT emplean múltiples vectores de ataque, no existe una única solución mágica de seguridad para mantener segura a tu organización. En su lugar, tendrás que construir un programa de seguridad estable, coherente y continuo que incluya tanto los fundamentos (por ejemplo, gestión de vulnerabilidades y parches) como los más avanzados (inteligencia de amenazas).
En última instancia, incluso con grupos patrocinados por el Estado, si puedes complicarles mucho el trabajo, hay muchas probabilidades de que vayan a otro sitio en busca de objetivos más fáciles. Concéntrate en desarrollar tu programa de ciberseguridad pieza a pieza y busca siempre formas de mejorar.
Actores de amenazas internas
Las amenazas internas ocurren cuando personas (a menudo con mala intención) que autorizaron el acceso a los activos de una organización abusan de ese acceso, ya sea a propósito o por error, con muchas intenciones dañinas.
- Insider malicioso: que explota deliberadamente su acceso para beneficio personal, causar daño o robar información. Las motivaciones pueden incluir ganancia económica, venganza o espionaje.
- Insider negligente (empleados o contratistas): que comprometen la seguridad sin querer mediante acciones descuidadas, como hacer clic en emails de phishing, usar contraseñas débiles o manipular mal datos sensibles.
- Empleado comprometido: se trata de un agente externo que podría comprometer las credenciales de un empleado interno, empleando su acceso para infiltrar en la organización y llevar a cabo actividades maliciosas.
Sea cual sea su circunstancia o motivo, las amenazas internas dentro de los espacios de trabajo son peligrosas y a menudo difíciles de detectar. Las amenazas internas pueden causar brechas de datos, pérdidas económicas, daños a la reputación y sanciones legales. Fueron responsables de algunas de las brechas de datos más significativas de la historia, haciendo de la protección de la información confidencial una prioridad máxima para tu organización.
¿Puedes anticipar y defenderte de amenazas internas?
Defender de amenazas internas requiere un enfoque multifacético que combine tecnología, políticas y una cultura de conciencia en seguridad.
Limitar el acceso a información sensible es fundamental. Alrededor del 62% de los usuarios han compartido una contraseña por email o mensajes de texto por cualquier motivo. La implementación de controles de acceso basados en roles (RBAC) garantizará que los empleados solo tengan acceso a los datos y sistemas necesarios para el desempeño de sus funciones laborales.
Junto con el acceso limitado, educar a los empleados sobre las mejores prácticas de seguridad y la importancia de proteger la información sensible debería ser imprescindible. Las sesiones de formación regulares deberían tratar temas como identificar intentos de phishing, crear contraseñas fuertes y seguir protocolos de manejo de datos.
La monitorización continua de las actividades de los usuarios también puede ayudar a detectar comportamientos inusuales que puedan indicar una amenaza interna. Implementa herramientas que puedan rastrear y analizar las acciones de los usuarios, como acceder a archivos sensibles fuera del horario laboral habitual o descargar grandes cantidades de datos. Y, por supuesto, audita y evalúa de manera regular tus medidas de seguridad para cerciorarte de que son efectivas para mitigar amenazas internas.
Defender frente a diversas amenazas cibernéticas
En un mundo abrumado por multitud de amenazas cibernéticas, la defensa trasciende ser una responsabilidad: se convierte en una necesidad. Para proteger los activos digitales, las organizaciones deben desarrollar estrategias estables que abarquen desde la implementación de autenticación multifactor en puntos clave de acceso hasta la monitorización exhaustiva del tráfico y el parche de vulnerabilidades. Estas medidas son los baluartes contra accesos no autorizados, reduciendo la superficie de ataque y permitiendo a los equipos de seguridad detectar y responder mejor a posibles vulnerabilidades.
La defensa proactiva es una tarea compleja que requiere un esfuerzo colectivo para reducir la exposición a los ataques, al tiempo que se preparan para las inevitables brechas que penetrarán las defensas. Se trata de crear un ecosistema de seguridad dinámico que se alinee con los objetivos empresariales, que pueda adaptar al panorama de amenazas en constante evolución y garantizar la continuidad del negocio incluso ante la adversidad.
Desarrollo de políticas de seguridad robustas
La base de cualquier estrategia de ciberseguridad reside en la formulación y el perfeccionamiento constante de políticas de seguridad estables. Estas políticas son el manual para defender de una infinidad de amenazas, estableciendo los estándares de cómo las organizaciones protegen sus sistemas críticos e información sensible. La negligencia, la incompetencia o la simple inadvertencia pueden provocar brechas, por lo que es fundamental abordar no solo las vulnerabilidades tecnológicas, sino también el elemento humano dentro de una organización.
Los programas de formación y concienciación son clave para fortalecer el vínculo humano en la cadena de seguridad, cerciorando que el personal no solo sea consciente de los riesgos, sino que también esté preparado para actuar como centinelas vigilantes frente a amenazas internas. Mediante una combinación de salvaguardas técnicas y personal cualificado, las organizaciones pueden cultivar una cultura consciente de la seguridad que se erige como una barrera formidable frente a compromisos deliberados y accidentales.
Mejorar la inteligencia y la respuesta ante amenazas.
Mejorar la inteligencia de amenazas significa emplear tecnologías avanzadas y datos en tiempo real para anticipar y responder con precisión a las amenazas. Modelos impulsados por IA, ActiveEDR y la planeación de la respuesta a incidentes son la vanguardia de este esfuerzo, permitiendo a los equipos de seguridad identificar y neutralizar amenazas antes de que puedan causar estragos. Estas medidas proactivas se ven reforzadas por la cooperación internacional, lo que subraya la naturaleza global del desafío que plantean el ciberterrorismo y otros problemas de seguridad.
El camino hacia la resiliencia está pavimentado con los conocimientos obtenidos de feeds de inteligencia de amenazas, evaluaciones de vulnerabilidades y formación en ciberseguridad. Al contratar proveedores gestionados de detección y respuesta, las organizaciones pueden centrar en reforzar sus defensas, adaptar su postura de seguridad a las amenazas específicas que enfrentan y cerciorar de que, cuando ocurra un ataque, estén preparadas para responder con rapidez y eficacia.
FAQs
¿Cuáles son los principales tipos de actores que representan una amenaza?
Los principales tipos de actores que representan una amenaza en el panorama de las ciberamenazas incluyen:
- Hacktivistas: Individuos o grupos impulsados por motivaciones políticas o sociales. A menudo emplean ataques de denegación de servicio y otras tácticas disruptivas.
- Ciberdelincuentes: Atacantes centrados en obtener beneficios económicos mediante actividades como ataques de ransomware, fraude o robo.
- Personas con información privilegiada: Empleados o asociados con acceso a sistemas internos que pueden abusar de sus privilegios para obtener acceso no autorizado y causar daños.
- Actores estatales: Grupos vinculados al gobierno que tienen como objetivo a otras naciones con fines de espionaje, desestabilización o sabotaje. Los actores que representan una amenaza por parte de un Estado-nación suelen recurrir a amenazas persistentes avanzadas (APT, por sus siglas en inglés).
¿Cómo eligen los ciberdelincuentes a sus objetivos?
Los actores maliciosos seleccionan objetivos en función de diversos factores, como el potencial de beneficio económico, el impacto político o ideológico, la facilidad de acceso o vulnerabilidades específicas en la postura de seguridad del objetivo. Por ejemplo, los actores estatales pueden atacar infraestructuras críticas o propiedad intelectual, mientras que los ciberdelincuentes pueden atacar compañías con defensas débiles. Los objetivos de los actores amenazantes suelen incluir instituciones financieras, sistemas críticos y sistemas informáticos con debilidades explotables.
¿Qué motiva a los diferentes tipos de actores amenazantes?
Los diferentes actores de amenaza tienen motivaciones distintas:
- Hacktivistas: Causas políticas o sociales, a menudo con el objetivo de hacer una declaración pública.
- Ciberdelincuentes: Beneficios financieros derivados de ataques de ransomware, robo de datos u otras actividades maliciosas.
- Personas internas: Agravios personales, ganancia económica o coacción.
- Actores estatales: Intereses nacionales, espionaje o beneficio estratégico sobre otras naciones.
¿Cómo pueden las organizaciones defender de diferentes tipos de actores amenazantes?
Las organizaciones pueden defender contra actores amenazantes implementando medidas integrales de ciberseguridad tales como:
- Formación y programas regulares de concienciación en seguridad para mitigar amenazas internas y ataques de ingeniería social (la formación en inteligencia cibernética de Recorded Future es un gran ejemplo de esto)
- Controles de acceso robustos y autenticación multifactor para evitar el acceso no autorizado a información confidencial.
- Sistemas avanzados de detección de intrusiones (IDS) para identificar y responder a la actividad de amenazas cibernéticas.
- Prácticas estables de cifrado y protección de datos para proteger contra el espionaje por parte de actores estatales.
- Evaluaciones y actualizaciones de seguridad continuas para adelantarnos a los ciberdelincuentes y sus tácticas en constante evolución.
¿Cómo emplean los actores amenazantes tácticas de ingeniería social?
Los actores maliciosos suelen emplear tácticas de ingeniería social, como el spear phishing, para engañar a individuos y que divulguen información sensible o concedan acceso a sistemas seguros. Este método aprovecha el elemento humano de la ciberseguridad, convirtiéndolo en una estrategia común y eficaz para obtener accesos no autorizados.
¿Qué son las fuentes de inteligencia de amenazas?
Las fuentes de inteligencia sobre amenazas son plataformas, organizaciones y herramientas que proporcionan datos valiosos sobre posibles amenazas cibernéticas. Estas fuentes incluyen plataformas de código abierto, proveedores comerciales y entidades gubernamentales que ofrecen información sobre amenazas emergentes, vulnerabilidades y patrones de ciberataques. Las fuentes de inteligencia sobre amenazas cibernéticas desempeñan un papel fundamental ayudando a las organizaciones a detectar y defender contra actividades maliciosas, proporcionando información accionable en tiempo real.
¿Cuáles son los 3 tipos de datos de inteligencia de amenazas?
Los tres tipos principales de datos de inteligencia de amenazas son:
- Inteligencia estratégica sobre amenazas: Este tipo de datos proporciona una visión general del panorama de amenazas, centrar en tendencias a largo plazo y riesgos emergentes que podrían afectar a la estrategia empresarial de una organización.
- Inteligencia táctica de amenazas: La inteligencia táctica ofrece información útil sobre métodos y técnicas de ataque específicos empleados por los ciberdelincuentes, ayudando a las organizaciones a preparar y defender contra tipos concretos de amenazas.
- Inteligencia Operativa de Amenazas: Este tipo se centra en datos en tiempo real y accionables sobre ataques en curso o amenazas inminentes, permitiendo a los equipos de seguridad responder rápidamente para mitigar riesgos.
Estas categorías forman en conjunto la columna vertebral de los recursos efectivos de inteligencia de amenazas, ayudando a las compañías a mantener proactivas en sus estrategias de ciberseguridad.
¿Cuáles son las mejores plataformas de inteligencia de amenazas?
Algunas de las mejores plataformas de inteligencia de amenazas incluyen:
- Recorded Future: Conocido por sus extensos datos de inteligencia de amenazas, incluyendo inteligencia de fuentes abiertas (OSINT), y sus capacidades analíticas impulsadas por IA.
- CrowdStrike: Ofrece inteligencia en tiempo real sobre malware, ataques y vulnerabilidades, empleando una combinación de fuentes propietarias y de terceros.
- Anomalía: Se especializa en proporcionar integración avanzada de datos de inteligencia de amenazas con herramientas de gestión de información y eventos de seguridad (SIEM).
Estas plataformas emplean diversas fuentes de inteligencia de amenazas para proporcionar protección integral y análisis de datos a las organizaciones.
¿Cuáles son las 3 P de la inteligencia de amenazas?
Las 3 P de la inteligencia de amenazas se refieren a enfoques clave que ayudan a las organizaciones a adelantar a las amenazas cibernéticas:
- Inteligencia proactiva: Este tipo de inteligencia se centra en identificar y abordar amenazas potenciales antes de que se manifiesten. Al recopilar información sobre tendencias emergentes y vulnerabilidades, la inteligencia proactiva de amenazas ayuda a las organizaciones a fortalecer sus defensas y prevenir que ocurran ataques desde el principio.
- Inteligencia predictiva: La inteligencia predictiva emplea el análisis de datos y los patrones de amenazas para predecir posibles ciberataques. Este enfoque visionario ayuda a las compañías a anticipar y preparar para amenazas identificando señales de futuros ataques, permitiendo una mitigación más rápida y eficiente.
- Inteligencia preventiva: La inteligencia preventiva tiene como objetivo bloquear amenazas antes de que puedan explotar vulnerabilidades del sistema. Consiste en emplear inteligencia de amenazas para implementar medidas de seguridad específicas, como parchear vulnerabilidades o actualizar protocolos de seguridad, para evitar que los ataques tengan éxito.
En conjunto, estas tres P —Proactiva, Predictiva y Preventiva— conforman una estrategia integral de inteligencia sobre amenazas que ayuda a las organizaciones a proteger sus datos y redes.
Esteban Borges
Esteban is a seasoned security researcher and IT professional with over 20 years of experience, specializing in hardening systems and networks, leading blue team operations, and conducting thorough attack surface analysis to bolster cybersecurity defenses. He's also a skilled marketing expert, specializing in content strategy, technical SEO, and conversion rate optimization. His career includes roles as Security Researcher and Head of Marketing at SecurityTrails, before joining the team at Recorded Future.