¿Cuáles son las 6 fases del ciclo de vida de la inteligencia de amenazas?
Esta página fue publicada anteriormente el 1 de enero de 2020 y se republicará el 9 de octubre de 2026.
Nota del editor: Durante las próximas semanas, compartiremos extractos de la recién publicada segunda edición de nuestro popular libro, "El Manual de Inteligencia de Amenazas: Avanzando hacia un Programa de Inteligencia de Seguridad." Aquí analizamos el capítulo dos, "El ciclo de vida de la inteligencia de amenazas."
On your journey to security intelligence, comprehensive, real-time intelligence must be woven tightly into your security processes, third-party risk management program, and brand protection strategy. But in order to get there, how can you develop threat intelligence that truly adds value to your organization? And how can you ensure the intelligence you deliver is actionable for teams across security functions?
To answer these questions, it’s important to view threat intelligence production as a multi-step, cyclical process — not a point-in-time task.
Definición del ciclo de inteligencia de amenazas
First, the goals of the cyber threat intelligence cycle must be defined by key stakeholders. These objectives may vary widely from organization to organization depending on use cases, priorities, and risk. From there, data must be gathered from a range of sources — internal, technical, and human — to develop a complete picture of potential and actual cyber threats. Then, this data must be processed and turned into actual intelligence that is timely, clear, and actionable for everyone — whether they’re staffing a SOC, responding to security incidents, managing vulnerabilities, analyzing third-party risk, protecting your digital brand, or making high-level security decisions. This finished intelligence output then goes back to key stakeholders, who can use it to continuously improve future intelligence cycles and hone their decision-making process.
El siguiente extracto de "The Threat Intelligence Handbook: Moving Toward a Security Intelligence Program" fue editado y condensado para mayor claridad. En él, examinaremos cada una de las seis fases del ciclo de vida de la inteligencia de amenazas, revisaremos las fuentes de inteligencia de amenazas y analizaremos el papel de las herramientas de inteligencia de amenazas y los analistas humanos.
Threat Intelligence Lifecycle in 6 Steps
Threat intelligence is built on analytic techniques honed over several decades by government and military agencies. Traditional intelligence focuses on six distinct phases that make up what is called the “intelligence cycle”: direction, collection, processing, analysis, dissemination, and feedback.
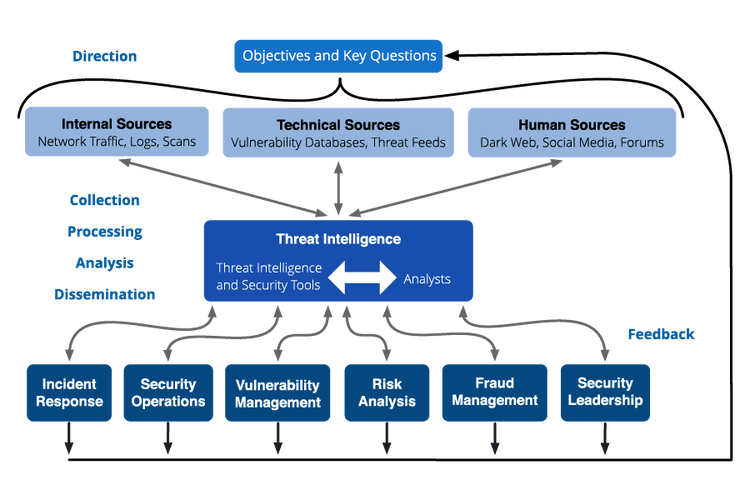
Threat intelligence and the six phases of the intelligence lifecycle.
1. Direction
The direction phase of the lifecycle is when you set goals for the threat intelligence program. This involves understanding and articulating:
- The information assets and business processes that need to be protected
- The potential impacts of losing those assets or interrupting those processes
- The types of threat intelligence that the security organization requires to protect assets and respond to emerging threats
- Priorities about what to protect
Una vez determinadas las necesidades de inteligencia de alto nivel, una organización puede formular preguntas que canalicen la necesidad de información en requisitos específicos. Por ejemplo, si el objetivo es comprender a los posibles adversarios, una pregunta lógica sería: "¿Qué actores maliciosos en foros clandestinos están aplicar activamente datos sobre nuestra organización?".
2. Collection
Collection is the process of gathering information to address the most important intelligence requirements. Information gathering can occur organically through a variety of means, including:
- Pulling metadata and logs from internal networks and security devices
- Subscribing to threat data feeds from industry organizations and cybersecurity vendors
- Holding conversations and targeted interviews with knowledgeable sources
- Scanning open source news and blogs (a common OSINT practice)
- Scraping and harvesting websites and forums
- Infiltrating closed sources such as dark web forums
The data collected typically will be a combination of finished intelligence information, such as intelligence reports from cybersecurity experts and vendors, and raw data, like malware signatures or leaked credentials on a paste site.
3. Processing
Processing is the transformation of collected information into a format usable by the organization. Almost all raw data collected needs to be processed in some manner, whether by humans or machines. Different collection methods often require different means of processing. Human reports may need to be correlated and ranked, deconflicted, and checked.
An example might be extracting IP addresses from a security vendor’s report and adding them to a CSV file for importing to a security information and event management (SIEM) product. In a more technical area, processing might involve extracting indicators from an email, enriching them with other information, and then communicating with endpoint protection tools for automated blocking.
4. Análisis
Analysis is a human process that turns processed information into intelligence that can inform decisions. Depending on the circumstances, the decisions might involve whether to investigate potential emerging threats, what actions to take immediately to block an attack, how to strengthen security controls, or how much investment in additional security resources is justified.
The form in which the information is presented is especially important. It is useless and wasteful to collect and process information and then deliver it in a form that can’t be understood and used by the decision maker. For example, if you want to communicate with non-technical leaders, your report must:
- Be concise (a one-page memo or a handful of slides)
- Avoid confusing and overly technical terms and jargon
- Articulate the issues in business terms (such as direct and indirect costs and impact on reputation)
- Include a recommended course of action
Some intelligence may need to be delivered in a variety of formats for different audiences, say, by a live video feed or a PowerPoint presentation. Not all intelligence needs to be digested via a formal report. Successful cyber threat intelligence teams provide continual technical reporting to other security teams with external context around IOCs, malware, threat actors, vulnerabilities, and threat trends.
5. Dissemination
Dissemination involves getting the finished intelligence output to the places it needs to go. Most cybersecurity organizations have at least six teams that can benefit from threat intelligence.
For each of these audiences, you need to ask:
- What threat intelligence do they need, and how can external information support their activities?
- How should the intelligence be presented to make it easily understandable and actionable for that audience?
- How often should we provide updates and other information?
- Through what media should the intelligence be disseminated?
- How should we follow up if they have questions?
6. Feedback
We believe that it is critically important to understand your overall intelligence priorities and the requirements of the security teams that will be consuming the threat intelligence. Their needs guide all phases of the threat intelligence lifecycle and tell you:
- What types of data to collect
- How to process and enrich the data to turn it into useful information
- How to analyze the information and present it as actionable threat intelligence
- To whom each type of intelligence must be disseminated, how quickly it needs to be disseminated, and how fast to respond to questions
You need regular feedback to make sure you understand the requirements of each group, and to make adjustments as their requirements and priorities change.
¿Por qué es tan importante el ciclo de vida de la inteligencia de amenazas?
Proporciona estructura y organización:
El ciclo de vida de la inteligencia de amenazas ofrece un marco definido con fases claras (Planeación, Recopilación, Procesamiento, Análisis, Difusión, Retroalimentación). Esta estructura garantiza que los esfuerzos de inteligencia de amenazas estén organizados, sean sistemáticos y sean menos propensos al caos o a pasos perdidos, especialmente cuando se trata de grandes cantidades de datos.
Garantiza una inteligencia centrada y relevante:
La fase de "Planeación" hace hincapié en la definición de requisitos y objetivos. Esto garantiza que los esfuerzos de recopilación de inteligencia se dirijan a las amenazas y necesidades específicas de la organización, evitando el desperdicio de recursos en información irrelevante y maximizando el valor de la inteligencia producida.
Transforma los datos en conocimientos accionables:
El ciclo de vida de la inteligencia de amenazas no se limita a recopilar datos; se trata de transformarlo. A través del "Procesamiento" y el "Análisis", los datos en bruto se limpian, enriquecen, contextualizan y analizan para identificar patrones significativos, tendencias e indicadores de compromiso. Esta transformación es esencial para que la inteligencia sea útil para los equipos de seguridad.
Permite medidas de seguridad proactivas:
Al comprender las motivaciones, tácticas e infraestructuras de los atacantes (obtenidas durante la fase de análisis), las organizaciones pueden anticipar amenazas potenciales e implementar medidas de seguridad proactivas para prevenir ataques antes de que ocurran. Esto cambia la postura de seguridad de reactiva a preventiva.
Mejora la detección y respuesta a amenazas:
La inteligencia accionable de amenazas mejora la capacidad de las herramientas y analistas de seguridad para detectar amenazas con precisión y responder eficazmente durante los incidentes. La inteligencia contextualizada reduce los falsos positivos y proporciona información crucial para una contención, erradicación y recuperación más rápidas.
Facilita la toma de decisiones informadas:
La inteligencia de amenazas proporciona un contexto valioso para que los líderes de seguridad tomen decisiones informadas sobre inversiones en seguridad, ajustes de políticas, asignación de recursos y gestión de riesgos basar en el panorama real de amenazas.
Apoya la mejora continua:
La fase de "retroalimentación" es fundamental para aprender de los esfuerzos de inteligencia pasados y de los incidentes de seguridad. Este bucle de retroalimentación permite a las organizaciones perfeccionar sus procesos, mejorar la calidad de su inteligencia y adaptar a las tácticas en constante evolución de los actores de amenaza.
Mejora la colaboración y el intercambio de información:
La naturaleza estructurada del ciclo de vida de la inteligencia sobre amenazas facilita una mejor comunicación e intercambio de dicha inteligencia dentro de la organización y con socios externos de confianza, lo que conduce a una defensa más colectiva y eficaz.
En esencia, el Ciclo de Vida de la Inteligencia de Amenazas proporciona la hoja de ruta para convertir el ruido abrumador de las amenazas cibernéticas en inteligencia clara y accionable que permite a las organizaciones comprender mejor a sus adversarios, reforzar sus defensas y, en última instancia, reducir su riesgo.
Get 'The Threat Intelligence Handbook'
There’s a lot more essential content in the full chapter of the book, including helpful diagrams, notes and tips on applying these explanations to your own effective threat intelligence program, and more detailed information on things like threat data.
Para leer el resto, descarga hoy tu copia completa (y completamente gratis) de "The Threat Intelligence Handbook".
FAQs
Why is the cyber threat intelligence cycle crucial for security teams?
The cyber threat intelligence cycle is pivotal for security teams as it provides a structured methodology to gather, analyze, and utilize threat intelligence. This cycle aids in understanding the threat landscape better, which in turn helps in preparing for and reacting to security threats efficiently. Through this cycle, actionable intelligence is generated which is instrumental in making informed decisions to bolster the organization's security posture against cyber attacks.
What are the main benefits of implementing a threat intelligence program?
Implementing a threat intelligence program empowers organizations with the capability to anticipate, prepare for, and mitigate potential security threats. This program is an integral part of the threat intelligence process, facilitating a deeper understanding of threat actors and their tactics. It thereby enables the threat intelligence team to deliver finished threat intelligence crucial for proactive defense measures. Moreover, a threat intelligence program enriches incident response strategies and fosters a culture of continuous learning and adaptation to the evolving threat landscape.
Which organizations benefit the most from the cyber threat intelligence cycle?
Organizations operating in sectors with high-value data such as finance, healthcare, and government are often prime targets for threat actors, hence they greatly benefit from the cyber threat intelligence cycle. This cycle, with its defined threat intelligence lifecycle stages, aids in intelligence collection and threat intelligence analysis, crucial for understanding and mitigating potential risks. Additionally, organizations with a significant online presence, businesses that focus heavily on uptime, or those subject to regulatory compliance also find the cyber threat intelligence cycle indispensable in navigating the complex security landscape.
What are the common challenges faced when implementing the cyber threat intelligence cycle?
The common challenges during implementation include the initial setup of a robust threat intelligence platform, ensuring continuous and relevant intelligence collection, and analyzing data accurately to generate actionable insights. The effectiveness of threat intelligence reports can be hindered by a lack of skilled personnel or inadequate resources. Furthermore, integrating the insights obtained from the threat intelligence analysis into the existing incident response procedures and ensuring a seamless flow of information can also pose significant challenges.
¿Cómo mejora el ciclo de vida de la inteligencia de amenazas la seguridad?
El ciclo de vida de la inteligencia de amenazas mejora la seguridad al proporcionar un proceso estructurado para transformar los datos en bruto en información accionable sobre amenazas. Esto permite a las organizaciones identificar de forma proactiva posibles ataques, mejorar la precisión en la detección de amenazas, potenciar la eficacia de la respuesta a incidentes, reforzar las defensas con controles específicos, informar decisiones estratégicas de seguridad, optimizar la asignación de recursos, facilitar la búsqueda proactiva de amenazas, mejorar el intercambio de información y perfeccionar continuamente su postura de seguridad en función del panorama cambiante de amenazas a través del crucial bucle de retroalimentación.
¿Cómo mejora la automatización y la IA el ciclo de vida de la inteligencia de amenazas?
La automatización y la inteligencia artificial (IA) mejoran significativamente el ciclo de vida de la inteligencia de amenazas a lo largo de múltiples fases. 1 Collection se beneficia de la capacidad de la IA para escanear y procesar automáticamente grandes cantidades de datos de fuentes diversas, incluido texto no estructurado mediante Procesamiento de Lenguaje Natural (PLN), para identificar información e indicadores relevantes. 2 En Procesamiento y Análisis, los algoritmos de IA y aprendizaje automático pueden enriquecer, correlacionar y priorizar datos automáticamente, identificar patrones y anomalías que los analistas humanos podrían pasar por alto e incluso predecir amenazas futuras. 3 La difusión puede mejorar mediante la generación de reportes impulsada por IA y la entrega de inteligencia personalizada a audiencias específicas. 4 Por último, la fase de retroalimentación puede aprovechar la IA para analizar la efectividad de la inteligencia pasada y perfeccionar todo el ciclo de vida para una mejora continua, lo que conduce a una inteligencia de amenazas más rápida, precisa y accionable. 5
¿Cómo se integra la inteligencia de amenazas con las operaciones de seguridad?
La inteligencia de amenazas es fundamental para las operaciones de seguridad, proporcionando el contexto y las perspectivas cruciales necesarias para una defensa proactiva. Al integrar fuentes y plataformas de inteligencia de amenazas con herramientas SOC como SIEM y EDR, las alertas se enriquecen con detalles y tácticas de los atacantes, permitiendo una mejor priorización y la reducción de falsos positivos. Durante la respuesta a incidentes, ofrece información vital para una contención y erradicación efectivas, al tiempo que permite la búsqueda proactiva de amenazas ocultas. Además, la inteligencia de amenazas informa la configuración de las herramientas de seguridad, prioriza el parche de vulnerabilidades e incluso impulsa la automatización en los flujos de trabajo de respuesta, transformando finalmente las operaciones de seguridad de reactivas a anticipatorias, mejorando su capacidad para comprender y mitigar el panorama de amenazas en evolución.
This article was originally published Jan. 15, 2020, and last updated Feb. 5, 2024.