What is Ransomware?
El ransomware es una amenaza directa para tus datos y puede paralizar tu negocio con un solo ataque. Esta guía simplifica la complejidad para explicar cómo funcionan estos ataques, quién está en riesgo y qué debes hacer para detener esta amenaza cibernética. Accede a nuestro análisis en profundidad para mantenerte por delante y mantener tus datos fuera de las manos de los hackers.
Según TheRecord, en junio de 2024, las bandas de ransomware registraron 450 víctimas en sus sitios de extorsión, frente a las 328 de abril, rozando el récord de 484 ataques en julio de 2023. LockBit fue responsable de más de un tercio de estos ataques, pero los expertos dudan de la autenticidad de algunas afirmaciones.
A finales de marzo de 2024, se habían reportado públicamente 54 ataques de ransomware contra gobiernos estatales y locales, con incidentes que se aceleraron a principios de año. Febrero y marzo registraron el mayor número de ataques registrados, con más de 20 grupos diferentes dirigidos a gobiernos locales.
Allan Liska, experto en ransomware de Recorded Future, destacó la gravedad de la situación afirmando:
Descarga el libro electrónico:
Ransomware: Entender. Prevenir. Recuperar.
¿Qué es el ransomware y cuál es su impacto?
El ransomware es similar a una situación de rehenes. Es un software malicioso que se infiltra en sistemas, cifra archivos y los retiene para pedir rescate, paralizando tanto a individuos como a organizaciones. Con cada ataque exitoso, los atacantes de ransomware mejoran, lanzando ataques más sofisticados que pueden propagar como la pólvora por las redes, dejando un rastro de destrucción.
Entender cómo funciona el ransomware es clave para proteger tus activos digitales. Implementar la protección contra ransomware mediante medidas de prevención y detección, como la instalación de copias de seguridad y el uso de herramientas de seguridad como pasarelas de protección de email y Sistemas de Detección de Intrusiones, es fundamental.
Los riesgos son amplios y no discriminatorios; cada dispositivo conectado, desde la sanidad hasta la hotelería, es un objetivo. El daño puede ser devastador, no solo financieramente, sino también por la pérdida de datos sensibles y la erosión de la confianza con las partes interesadas. Es un panorama de amenazas que requiere atención y conocimiento para navegar.
Cómo funcionan las infecciones por ransomware
¿Cómo se cuela una infección por ransomware por nuestras defensas digitales? A menudo empieza con un simple clic en un email de phishing o explotación de un Protocolo de Escritorio Remoto (RDP) no cerciorado conexión. Estos puntos de entrada permiten que el ransomware se establezca y se conecte a servidores de comando y control y orqueste el cifrado de archivos desde lejos.
El email es el vector preferido para la distribución de ransomware, tiene un alcance amplio y el phishing es muy efectivo. Estas tácticas demuestran que debes tener un ojo atento y ser proactivo con tu ciberseguridad, o el costo de la complacencia puede ser la perdición de tu compañía.
Qué hacer con las demandas de rescate
Una vez que se coloca la trampa y se produce una infección activa por ransomware, los atacantes presentan sus demandas, normalmente en forma de pago en criptomonedas como Bitcoin o Monero por la clave de descifrado. Estos rescates digitales otorgan anonimato a los atacantes, dificultando que las fuerzas del orden los rastreen y capturen. Decidir si pagar el rescate es un riesgo: no hay garantía de recuperación de datos, y la transacción puede provocar más brechas de datos o puede que no te proporcione la clave de descifrado.
La decisión de pagar el rescate es difícil y tiene participaciones más allá de la pérdida financiera inmediata. Es un recordatorio contundente de la importancia de la prevención del ransomware y de contar con un plan integral.
Tipos de amenazas de ransomware
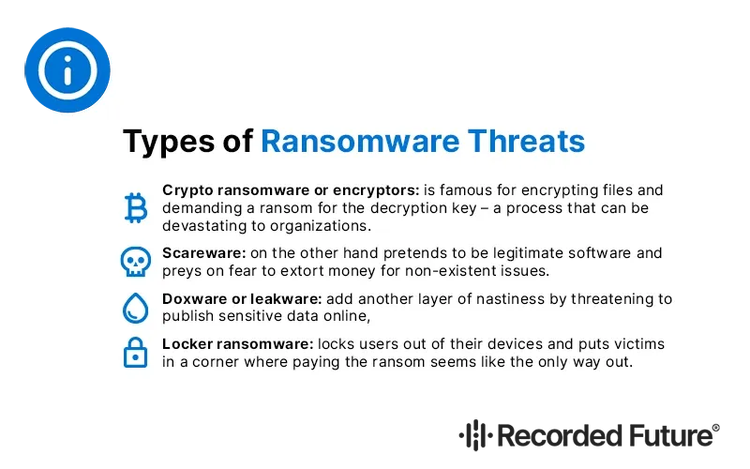
El ransomware se presenta en muchas formas, cada una con su propio giro desagradable. Estos son los principales tipos de ransomware:
- El ransomware o encriptador de criptomonedas es famoso por cifrar archivos y exigir un rescate por la clave de descifrado, un proceso que puede ser devastador para las organizaciones.
- Por otro lado, el scareware se hace pasar por software legítimo y se aprovecha del miedo para extorsionar dinero por problemas inexistentes.
- Formas más avanzadas como doxware o leakware agregan otra capa de desagradable amenaza con publicar datos sensibles en línea,
- Mientras que el ransomware de boleterías bloquea a los usuarios el acceso a sus dispositivos y pone a las víctimas en un acorralamiento donde pagar el rescate parece la única salida.
Cada variante de ransomware es una cara diferente de la misma amenaza, por eso necesitamos mecanismos de defensa robustos.
Consulta nuestro artículo 'Ejemplos de ransomware' para conocer los tipos de ransomware más prolíficos en acción, así como sus métodos y tácticas de entrega.
Historia de los ataques de ransomware
El viaje del ransomware desde la infancia hasta lo que es hoy es una historia de evolución tecnológica y astucia. La primera variante de ransomware fue el troyano SIDA en 1989 , que infectó sistemas mediante disquetes, muy lejos de los sofisticados criptogusanos actuales. Con la llegada de CryptoLocker en 2013 , el panorama del ransomware cambió significativamente y comenzó la era del ransomware cripto que empleaba Bitcoin para las transacciones.
No se quedó ahí. El brote de WannaCry en 2017 demostró que el ransomware puede explotar vulnerabilidades de red y causar interrupciones globales. A medida que las tácticas de ransomware se volvieron más coercitivas, los atacantes empezaron a usar ransomware de doble extorsión, amenazando con filtrar datos cifrados si no se pagaba el rescate. Esta progresión demuestra que debemos mantenernos a la vanguardia en nuestras prácticas de ciberseguridad, especialmente con la aparición de ataques de ransomware con triple extorsión.
Desde boleterías simples hasta ransomware cripto avanzado
La transformación de simples bloqueadores a variantes avanzadas de ransomware de cifrado fue un gran salto en el panorama de amenazas cibernéticas. CryptoLocker cambió las reglas del juego: sentó las bases para un nuevo tipo de malware que no solo bloqueaba pantallas, sino que cifraba archivos y los mantenía como rehenes. Estas variantes de ransomware criptográfico no se propagan por medios físicos, sino por medios digitales, aprovechando las vulnerabilidades del sistema y utilizando correos electrónicos de phishing para ingresar a la red, a menudo teniendo como objetivo archivos cifrados.
Estas variantes modernas tienen temporizadores de cuenta atrás y cifrado a nivel de red, lo que aumenta la tensión y dificulta la recuperación. El uso de criptomonedas agregó otra capa de complejidad, proporcionando anonimato a los atacantes y nuevos desafíos para rastrear los pagos de rescate. Esto es un recordatorio contundente de que debemos mantenernos vigilantes y emplear soluciones avanzadas de seguridad.
Ransomware como Servicio (RaaS)
Ransomware como Servicio (RaaS) cambiaron el Cibercrimen paisaje, que permite a cualquiera lanzar ataques devastadores. Al vender o alquilar ransomware a afiliados, incluso quienes no tienen habilidades técnicas pueden desatar estas plagas digitales. El modelo RaaS, en el que hackers profesionales gestionan todo, desde la distribución hasta la recaudación de pagos, hizo que la extorsión cibernética sea fácilmente accesible.
LockBit y DarkSide son ejemplos destacados de RaaS; muestran lo efectivos y extendidos que son estos servicios y la gran amenaza que suponen para las organizaciones a nivel global. A medida que el RaaS sigue evolucionando con mejores técnicas de cifrado y evasión, está claro que la guerra contra el ransomware está lejos de terminar.
Ataques de ransomware destacados
El panorama del ransomware está lleno de ataques de alto perfil que sirven de advertencia para posibles víctimas. Ataques como WannaCry usaron la explotación de EternalBlue para causar caos global. El ataque de NotPetya causó pérdidas de miles de millones de dólares, lo que demuestra el gran impacto que pueden tener estos ataques en las compañías globales.
Grupos especializados en ransomware como DarkSide, Ryuk y REvil, los operadores de este tipo de software malicioso, se distinguieron por sus ataques dirigidos que causan daños financieros y operativos a sus víctimas. Estos ataques, como el ataque a Colonial Pipeline por parte de DarkSide y el cifrado de red por parte de Ryuk, demuestran lo mucho que está en juego en esta guerra digital.
Desglosando campañas de ransomware importantes
Los ataques de ransomware se volvieron más complejos, las organizaciones se enfrentan a tiempos de inactividad prolongados y tácticas agresivas de extorsión. La aparición de REvil como proveedor de RaaS en 2019 supuso un cambio radical; ahora atacantes sin conocimientos técnicos pueden lanzar ataques de ransomware de alto impacto. El tiempo medio de inactividad para las organizaciones afectadas es de 24 días, así de paralizantes son estos ataques.
Los grupos que emplean ransomware también introdujeron nuevas tácticas de extorsión, como amenazar con contactar a organismos reguladores o atacar directamente a individuos para presionar a las víctimas a pagar el rescate. El modelo de REvil, que permite la participación de más atacantes, amplió la superficie de ataque e hizo que sea más urgente para las organizaciones contar con una seguridad estable.
Aplicación de la ley
En la lucha contra el ransomware, las fuerzas del orden juegan un papel importante, pero sus esfuerzos a menudo se ven obstaculizados por cuestiones jurisdiccionales internacionales. Muchos ataques de ransomware provienen de países sin tratados de extradición, lo que supone un gran desafío para procesar a los atacantes. Estos problemas jurisdiccionales se agravan por el anonimato de las criptomonedas, lo que dificulta rastrear los pagos de rescate hasta los atacantes.
A pesar de las dificultades, las fuerzas del orden están estableciendo alianzas internacionales y empleando conocimientos técnicos especializados, pero los recursos a veces son limitados. Denunciar los ataques de ransomware a las fuerzas del orden es importante, ya que ayuda a recopilar información que puede interrumpir las operaciones y prevenir futuros ataques.
Defensa contra el ransomware
Con la creciente amenaza del ransomware, la protección contra ransomware es fundamental, abarcando medidas de prevención y detección. Proteger los activos digitales es una prioridad máxima. Lo básico para esto es una buena higiene de seguridad, mantener los sistemas actualizados y formación en concienciación de seguridad para empleados. Las estrategias de protección del email, la inclusión en listas blancas de aplicaciones y la configuración adecuada del firewall son clave para una defensa estable contra el ransomware.
Las organizaciones pueden reforzar aún más sus defensas con:
- Network segmentation
- Seguridad en los puntos finales
- Privilegios de usuario limitados
- Cumplimiento de los protocolos de seguridad establecido
Estos reducirán el impacto de un ataque de ransomware. Las inversiones en preparación para la seguridad pueden reducir los costos y consecuencias de los ataques de ransomware, es imprescindible para todas las organizaciones.
Lea nuestra guía completa sobre Cómo prevenir los ataques de ransomware Para obtener más información sobre esto.
Defender con soluciones de mitigación de ransomware
En la carrera armamentística del ransomware, las soluciones de mitigación de ransomware son un componente fundamental del arsenal de una organización. Estas herramientas cuentan con monitorización de comportamiento, control de aplicaciones y protección de vulnerabilidades para detectar y bloquear amenazas antes de que puedan causar daño.
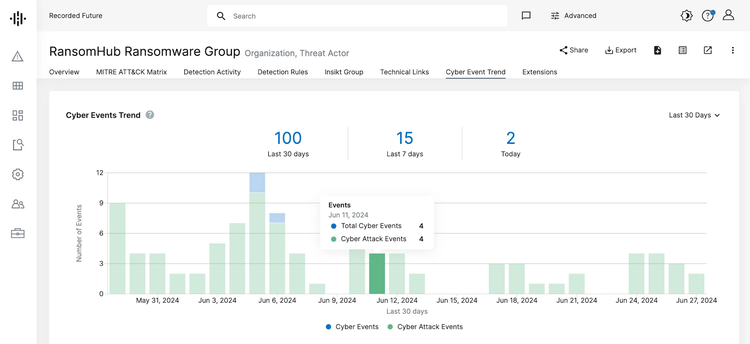
Futuros grabados La solución de protección contra ransomware ofrece inteligencia de amenazas en tiempo real para detectar y responder rápidamente a las amenazas. Integrar esta inteligencia con las operaciones de seguridad permite medidas proactivas que protegen los sistemas frente a posibles ataques.
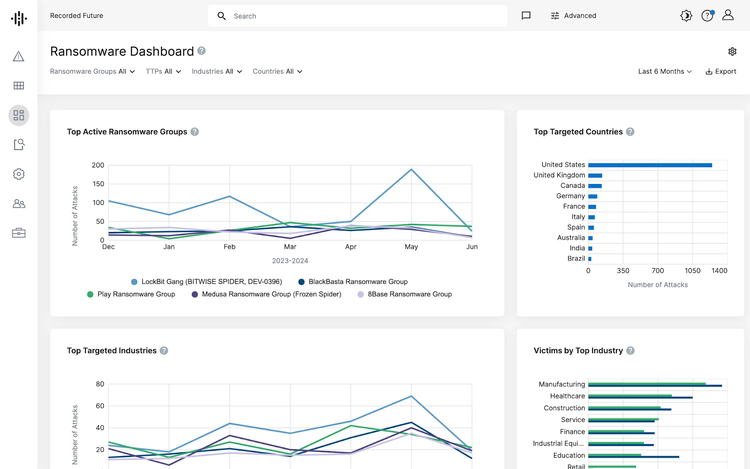
Recorded Future también proporciona monitorización y alerta continua ante actividades inusuales de actores amenazantes. Esto incluye la monitorización de la dark sitio web y el análisis de indicadores de compromiso. Estos esfuerzos combinados garantizan defensas contra ransomware robustas y resilientes, protegiendo los activos digitales de amenazas en evolución.
Descubra los secretos para defender del ransomware con nuestro libro electrónico gratis: "Ransomware: Entender, prevenir, recuperar - Segunda edición ".
Copias de seguridad de archivos: Su salvación
En caso de un ataque de ransomware, tener copias de seguridad actualizadas es como un chaleco salvavidas digital. Las copias de seguridad regulares de datos combinadas con la estrategia de respaldo 3-2-1 son imprescindibles. Esto es lo que significa la estrategia de suplentes 3-2-1:
- Tres copias de los datos: Ten tres copias de tus datos, incluyendo el original y dos copias de seguridad.
- Dos soportes diferentes: Almacene sus copias de seguridad en dos tipos de soportes diferentes: disco duro externo y espacio en la nube.
- Uno fuera de la oficina: Ten al menos una copia de seguridad fuera de la oficina, en una ubicación separada de tu almacenamiento principal de datos.
Más del 93% de los ataques de ransomware apuntan a datos de copia de seguridad, por lo que cerciorar las copias de seguridad es crucial.
Emplear métodos de copia de seguridad diversos como discos externos y servidores en la nube es clave para prevenir la pérdida de datos. También se recomienda hacer una copia de seguridad antes de intentar una remediación contra ransomware para preservar la integridad de los datos. Esta red de seguridad permitirá a las organizaciones recuperar con mínima interrupción cuando ocurra un desastre de ransomware.
Cuando ocurre un ransomware: Respuesta y recuperación
Al enfrentar a una infección activa de ransomware, es fundamental actuar de inmediato una vez que se muestra la nota de rescate. Cuando un ransomware afecta a una organización, la respuesta debe ser rápida y metódica. El primer paso es validar el ataque y evitar que la amenaza se extienda más. La recuperación consiste en restaurar datos de copias de seguridad y puede requerir una reconstrucción completa del sistema en casos graves, lo que pone de manifiesto la importancia de contar con copias de seguridad seguras y accesibles.
La decisión de pagar el rescate es incierta, ya que no garantiza una recuperación rápida ni completa, y el proceso de descifrado puede ser prolongado. Los plazos de recuperación pueden ser prolongados, especialmente cuando las copias de seguridad están comprometidas o no están disponibles. Por eso, contar con un plan de respuesta y poder recuperar sin pagar el rescate es fundamental.
Encontrar y aislar sistemas infectados
Tras un ataque de ransomware, la rapidez y la claridad son clave. Un buen plan de respuesta permitirá a las organizaciones contener y remediar el malware. Verificar una infección implica comprobar:
- Salidas antivirus
- Filtros de contenido
- sistemas de prevención de intrusiones
- Herramientas SIEM
Una vez confirmada la infección, la contención es fundamental para evitar que el malware se propague a otros dispositivos. Haz lo siguiente:
- Resetear las credenciales comprometidas para evitar más accesos.
- Emplea copias de seguridad libres de malware para restaurar los sistemas afectados tras la limpieza.
- Cerciórate de que el malware esté completamente eliminado antes de volver a conectar dispositivos y servicios.
- Vigila cualquier signo restante de compromiso.
Pago del rescate
La decisión de pagar el rescate es un dilema ético y estratégico para las víctimas de ransomware. Pagar no garantiza inmunidad frente a ataques futuros ni a la recuperación de datos. El ransomware Maze es un ejemplo de exposición o venta de datos si no se cumplen las demandas de rescate, lo que agrava los problemas de la víctima.
Pagar el rescate en sí también podría instalar más malware y dejar los sistemas vulnerables incluso después de que se hagan públicos los datos. Son apuestas altas y las probabilidades no siempre están a tu favor. Por eso, cuando se enfrenta a una demanda de rescate, es fundamental una evaluación cuidadosa de los riesgos, costos y consecuencias a largo plazo.
Evolución del ransomware
El ransomware no está quieto; Es evolucionando, dirigir no solo a los sistemas informáticos tradicionales, sino también a infraestructuras críticas y dispositivos móviles. Con botnets automatizadas impulsadas por IA, los atacantes mejoran a la hora de lanzar ataques sofisticados a gran escala. Las organizaciones deben estar preparadas para estas nuevas variedades de ransomware que emplearán automatización, segmentación avanzada, entrega y tácticas de evasión.
El panorama emergente de amenazas es uno en el que el ransomware se fusionará con otros tipos de amenazas cibernéticas para crear ataques híbridos con un impacto sin precedentes. Por ejemplo, una nueva variante de ransomware Ryuk ahora tiene capacidades de gusano cripto, lo que le permite propagar y comprometer sistemas de forma autónoma. Para estar preparado ante estas amenazas futuras, sé proactivo, integra la última tecnología de seguridad y mantente informado sobre el ransomware.
Ransomware móvil
Los dispositivos móviles fueron considerados en su momento un elemento periférico frente a la amenaza del ransomware. Ahora están en primera línea. En 2023 se produjo un aumento del 50% en los incidentes de ransomware en dispositivos móviles en comparación con el año anterior. Los ciberdelincuentes están explotando tanto las tiendas de aplicaciones oficiales como las no oficiales para desplegar ransomware que bloquea a los usuarios, impidiéndoles acceder a sus dispositivos y datos personales.
Se trata de una amenaza creciente de ransomware móvil y la concienciación es clave. A medida que más actividad personal y empresarial se traslada a dispositivos móviles, aumentan los incentivos para los atacantes. Proteger estos dispositivos requiere vigilancia, actualizaciones regulares e instalar seguridad móvil de confianza para bloquear a los actores maliciosos.
Ransomware de nueva generación
Para preparar ante las cepas de ransomware de próxima generación, las organizaciones necesitan adaptar y reforzar sus medidas de seguridad. Los ciberdelincuentes que emplean ransomware adaptan rápidamente sus tácticas en respuesta a las contramedidas, a menudo mejorando las herramientas existentes en lugar de crear otras nuevas. Este es un entorno dinámico, por lo que una protección estable de los puntos finales y una segmentación estratégica de la red son clave para defender de las amenazas emergentes.
La monitorización continua del sistema, la inteligencia de amenazas y la detección y respuesta de endpoints (EDR) son los pilares de un estable marco de seguridad. Al estar a la vanguardia y preparar para lo desconocido, las organizaciones pueden construir resiliencia frente al ransomware del futuro y mantener sus activos digitales seguros en un panorama de amenazas cambiante.
FAQs
¿Cómo puedo protegerme contra el ransomware?
La mejor manera de garantizar la protección contra ransomware es mantener una buena higiene de seguridad, hacer copias de seguridad de manera regular, emplear pasarelas de protección de email y emplear herramientas integrales de antivirus y antiransomware. Esto reducirá el riesgo de ser golpeado.
¿Pago el rescate si me golpea un ransomware?
No, no pagues el rescate si te golpea un ransomware. En su lugar, céntrate en la prevención, ten un plan de respuesta y busca ayuda de profesionales de las fuerzas del orden y la ciberseguridad.
¿Cómo sé si tengo ransomware?
Si no puedes acceder a tus archivos, consulta notas de rescate pidiendo pago y observa cambios no autorizados en el sistema que tu sistema podría tener ransomware. Se recomienda escanear regularmente tu sistema con antivirus actualizado para detectar infecciones.
¿Qué hago si creo que me golpeó un ransomware?
Si crees que fuiste afectado por una infección activa de ransomware, desconecta inmediatamente el sistema infectado de la red en cuanto se muestre la nota de rescate, valida el ataque y sigue tu plan de respuesta a incidentes. Informa del incidente a las fuerzas del orden y busca ayuda profesional en ciberseguridad.
¿Cómo se propaga el ransomware por mi red?
El ransomware puede propagar a través de emails de phishing, RDP no seguros y vulnerabilidades del sistema. Segmenta tu red y cerciora el acceso remoto.
Wrapping up
En la guerra contra el ransomware, el conocimiento es el poder. Desde los primeros días de los simples clósets hasta el actual ransomware de doble extorsión, la amenaza se convirtió en un gran problema para individuos y organizaciones en todo el mundo. Esta publicación trató el panorama del ransomware, la mecánica, los ataques y los incidentes notables que moldearon nuestra comprensión de esta amenaza cibernética.
Por eso, para protegernos contra el ransomware necesitamos mantener buenas prácticas de seguridad, invertir en buenas copias de seguridad y desplegar soluciones de mitigación de ransomware. Cuando te golpeas un ataque, la respuesta es clave. A medida que avanzamos, la clave es mantener alerta y preparar para el ransomware de nueva generación. Tomemos lo que aprendimos y pongámonos manos a la obra para mantener nuestro mundo digital seguro.
¿Listo para llevar tus defensas contra ransomware al siguiente nivel? Reserva una demostración hoy mismo para ver cómo las soluciones de mitigación de ransomware de Recorded Future pueden proteger a tu organización frente a amenazas en evolución.