Ransomware Examples
¿Buscas ejemplos de ransomware? Esta publicación trata sobre los principales ataques de ransomware, sus tácticas, cómo evolucionó el ransomware y cómo se gestionan estos ataques. Descubre consejos esenciales para mantenerte seguro.
Datos rápidos
- El ransomware evolucionó mucho desde los años 80 hasta la actualidad y cada vez es más sofisticado, desde el troyano AIDS hasta WannaCry y DarkSide, que atacan infraestructuras críticas y grandes compañías.
- Los métodos recientes de distribución de ransomware incluyen emails de phishing, explotación de RDP y ataques a la cadena de suministro, por lo que se necesita una estable capacitación en seguridad y concienciación de los empleados para mitigar los riesgos.
- Prevenir y recuperar de ataques de ransomware requiere prácticas estratégicas como copias de seguridad regulares, protección de endpoints, formación de empleados y seguir un proceso estructurado de recuperación que incluya aislar sistemas infectados, notificar a las autoridades y restaurar desde copias de seguridad verificadas y limpias.
Descarga el libro electrónico:
Ransomware: Entender. Prevenir. Recuperar.
Ransomware antiguo
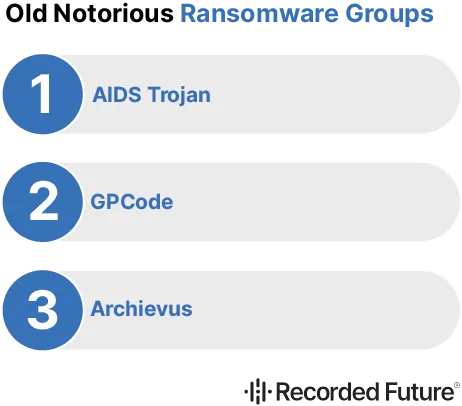
Ransomware Existe desde finales de los 80 y desde entonces fue avanzando. Ransomwares antiguos como AIDS Trojan, GPCode y Archievus preparan el terreno para los ciberdelincuentes modernos. Estos primeros ataques eran básicos según los estándares actuales, pero demostraban la capacidad de interrumpir y extorsionar a las víctimas a gran escala. Cada variante de ransomware evolucionó desde entonces, introduciendo nuevos métodos de propagación, técnicas de cifrado y características como el robo de datos y programas de recompensa por errores, haciendo que la amenaza sea más severa con el tiempo.
Troyanos del SIDA
El troyano del SIDA, creado por Joseph Popp en 1989, se considera el primer ataque de ransomware conocido. Popp, biólogo formado en Harvard, distribuyó 20.000 disquetes con el malware a los asistentes a la conferencia sobre el SIDA de la Organización Mundial de la Salud. El ransomware reemplazaría un archivo del sistema, ocultaría directorios y cifraría nombres de archivos en el disco duro, haciendo la computadora inutilizable a menos que se pagara un rescate. Se les dijo a las víctimas que enviaran 189 dólares a una oficina de correos. Bústia en Panamá para conseguir la clave de descifrado.
Este primer ataque de ransomware mostró cómo el malware podía interrumpir sistemas y extorsionar dinero a las víctimas. Aunque básico, el troyano contra el SIDA preparó el terreno para futuras variantes de ransomware y mostró cómo los atacantes podían explotar vulnerabilidades de software para obtener beneficios.
Esto fue un precursor de los ataques de ransomware más avanzados que llegarían en las décadas siguientes y mostraron cómo el ransomware evolucionó con el tiempo.
GPCode
Ransomware GPCode apareció en 2004 y fue otro gran hito en la historia del ransomware. Este malware se propagó por email y atacó a los usuarios mediante archivos adjuntos y enlaces. A diferencia del Troyano del SIDA, GPCode pedía rescates menores para que fuera más accesible para un rango más amplio de víctimas.
Esto mostró la tendencia de usar el email como mecanismo de entrega de ransomware y esa tendencia continúa.
Archievus
En 2006 surgió el ransomware Archievus que se dirigió a sistemas Windows con un enfoque más avanzado. Este ransomware empleó cifrado RSA de 1.024 bits para bloquear archivos en el sistema infectado, lo que dificultaba mucho más el descifrado sin la clave adecuada. Se les dijo a las víctimas que acudieran a una tienda online para comprar la contraseña de descifrado, otra señal de la evolución de las tácticas de los ciberdelincuentes.
Archievus fue la primera señal de que el ransomware se estaba volviendo más avanzado y la tendencia continuaría.
Ataques de ransomware en los años 2010
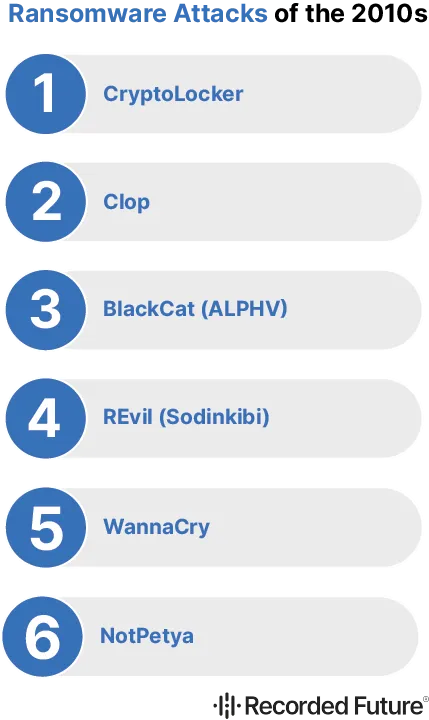
La década de 2010 vio varios grandes ataques de ransomware que causaron enormes interrupciones y pérdidas financieras. Estos ataques, incluyendo la variante de ransomware NotPetya, CryptoLocker y WannaCry , demostraron la capacidad del ransomware para afectar a organizaciones e individuos en todo el mundo. Cada uno de estos ataques puso de manifiesto diferentes aspectos de la evolución del ransomware, desde la entrega hasta el impacto.
A lo largo de la década, la evolución de los ataques de ransomware incluye el posible impacto de la intervención gubernamental y el aumento del descuento medio
CryptoLocker
CryptoLocker estuvo activo desde septiembre de 2013 hasta finales de mayo de 2014 y fue uno de los primeros grandes ataques de ransomware que combinó ransomware de locker y cripto. Este malware avanzado se propagó a través de archivos adjuntos de email infectados y la botnet Gameover ZeuS, y atacó a las víctimas con enlaces y archivos adjuntos maliciosos. Una vez instalado, CryptoLocker cifraría los archivos en la computadora de la víctima y exigía que los pagos del rescate se realicen en Bitcoin o mediante un vale de efectivo prepago antes de una fecha límite establecida.
El impacto financiero de CryptoLocker fue enorme, generando 27 millones de dólares en sus primeros dos meses. Esto supuso un gran hito en la evolución del ransomware y demostró cómo combinar diferentes tipos de ransomware podía maximizar la extorsión. El éxito de CryptoLocker allanaría el camino para futuras variantes de ransomware y el panorama de amenazas de ransomware seguiría creciendo.
WannaCry
El Ataque de ransomware WannaCry en 2017 hubo un ciberataque global que explotó la vulnerabilidad EternalBlue (CVE-2017-0144) en el protocolo Server Message Block (SMB). Esta vulnerabilidad estaba presente en versiones obsoletas de los sistemas operativos Microsoft Windows y permitió que el ransomware se propagara por las redes, afectando a muchos sectores en 150 países. El ataque exigió un rescate de 300 a 600 dólares que se pagaría en Bitcoin y causó daños por valor de 4.000 millones de dólares en todo el mundo.
WannaCry mostró la importancia de contar con sistemas actualizados y parcheados para prevenir ataques de ransomware. También mostró la capacidad del ransomware para afectar infraestructuras críticas, como se observó en la amplia disrupción que causó. WannaCry es uno de los ataques de ransomware más conocidos y se menciona a menudo junto con otros grandes ataques como NotPetya y CryptoLocker.
NotPetya
NotPetya fue detectado por primera vez en 2017 y fue el primer ransomware que pretendía destruir datos en lugar de cobrar dinero por rescate. A diferencia de otros ransomwares que cifran archivos para pedir rescate, NotPetya haría que los archivos fueran irrecuperables, haciéndolo más destructivo.
El ataque fue sigiloso y causó grandes daños a los sistemas afectados, por lo que el ransomware puede emplear en la guerra cibernética.
Ataques recientes de ransomware
En los últimos años vimos grandes ataques de ransomware contra grandes organizaciones e infraestructuras críticas. Los ataques han aumentado más del 70% entre 2022 y 2023. Estos ataques, incluidas las variantes de ransomware DarkSide, REvil y LockBit 3.0, demostraron que las bandas de ransomware se están volviendo más sofisticadas y ambiciosas. Al atacar objetivos de alto valor, están causando interrupciones financieras y operativas, y necesitamos medidas de seguridad estables.
La forma en que se gestionan los ataques de ransomware evolucionó, con una mayor intervención gubernamental y un descuento medio creciente en los pagos por ransomware
DarkSide
DarkSide es un grupo de ransomware que ataca a grandes organizaciones y opera bajo un modelo de Ransomware-as-a-Service (RaaS), donde proporcionan su ransomware a los afiliados que realizan los ataques. En mayo de 2021, DarkSide estuvo detrás del ataque al oleoducto colonial, que causó una interrupción generalizada del suministro de combustible en todo Estados Unidos. Exigieron casi 5 millones de dólares en criptomonedas y se pagó para recuperar el acceso a los sistemas.
Este incidente puso de manifiesto las vulnerabilidades en la infraestructura crítica y los daños causados por el ransomware.
REvil
Revil, también conocido como Sodinokibi, es conocido por sus grandes ataques y la doble extorsión. Este grupo de ransomware atacó a muchas víctimas importantes, incluyendo Acer, JBS USA y Kaseya.
Mediante el cifrado de archivos y la amenaza de publicar los datos robados, REvil extorsionó a sus víctimas de ransomware, exigiendo grandes rescates y demostrando la evolución de las tácticas de las bandas de ransomware para ejecutar este tipo de software malicioso. Por ello, debemos aprender a cifrar los archivos correctamente.
LockBit 3.0
LockBit 3.0 fue el mayor grupo de ransomware de boleterías en 2022 y es conocido por su cifrado rápido y tácticas innovadoras. En 2021 y 2022, LockBit se convirtió en la banda más prolífica que atacó Australia. Introdujeron un programa de recompensa por errores en el que pagan a hackers éticos para que encuentren vulnerabilidades en su código de ransomware.
Este enfoque hizo que su malware fuera más efectivo y demostró la creciente sofisticación del ransomware.
Métodos de entrega de ransomware
Los métodos de entrega de ransomware evolucionaron a lo largo de los años y se están adaptando a los avances tecnológicos y de seguridad. Algunos de los métodos de administración más comunes son:
- Tácticas de intimidación y mecanismos de cierre
- Emails de phishing sofisticados
- Explotación del Protocolo de Escritorio Remoto (RDP)
- Ataques a la cadena de suministro
Los atacantes estuvieron perfeccionando sus métodos para maximizar el impacto y el alcance de sus ataques de ransomware.
Emails de phishing
Los correos de phishing siguen siendo el principal mecanismo de entrega del ransomware, aprovechando la facilidad para enviar correos y la eficacia de la ingeniería social. Estos emails llegan como comunicación corporativa oficial, notificaciones comerciales o alertas de servicios en la nube y engañan al destinatario para que abra archivos adjuntos maliciosos o haga clic en enlaces dañinos. Las descargas masivas enviadas por correo o enlaces en correos de phishing pueden eludir los filtros antispam y son una forma muy eficaz de distribuir ransomware.
El spear phishing es un enfoque más dirigido en el que se dirigen a personas específicas dentro de una organización con emails personalizados y creíbles. Esto aumenta las probabilidades de una infiltración exitosa, ya que el receptor es más propenso a confiar y actuar según la comunicación aparentemente legítima. Ransomware destacados como Ryuk y Spora emplearon emails de phishing para acceder inicialmente a la red de la víctima y muestran la amenaza persistente de este método de entrega.
Protocolo de Escritorio Remoto (RDP)
Algunos ataques de ransomware explotan el acceso no autorizado al Protocolo de Escritorio Remoto (RDP) para entrar en la red. Mediante el ataque de fuerza bruta a las credenciales RDP, los atacantes pueden obtener el control de los sistemas objetivo e implementar ransomware. Esto resulta más preocupante para las organizaciones con servicios RDP poco seguros, ya que permite a los atacantes eludir la seguridad tradicional e infectar directamente los sistemas críticos.
Ataques a la cadena de suministro
Los ataques a la cadena de suministro consisten en comprometer a proveedores de software para acceder a múltiples organizaciones mediante actualizaciones legítimas de software. Al dirigir a los proveedores de software, los atacantes pueden propagar ransomware a muchas organizaciones cada vez que se lanzan actualizaciones. Esto se observó en los ataques de Kaseya y SolarWinds y muestra el impacto y alcance de los ataques a la cadena de suministro en la propagación del ransomware.
Tácticas de ransomware
Las bandas de ransomware desarrollaron muchas formas de maximizar el impacto de sus ataques y presionar a las víctimas para que paguen el rescate. Estas son la doble extorsión, la triple extorsión y la criptografía híbrida, cada una agregando capas al proceso de toma de decisiones de la víctima. Uno de los elementos clave en estos ataques es la entrega de una buena nota de rescate, que es el detonante para que la víctima actúe.
Ahora ya conoces estas tácticas.
Doble extorsión
El ransomware de doble extorsión cifra los archivos y amenaza con liberar los datos robados si no se paga el rescate. Esto implica cifrar los datos de la víctima y extraerlos; el atacante publicará la información robada si no se paga el rescate. La extorsión doble aumentó; al menos 15 familias de ransomware empleaban esta técnica en 2020. REvil popularizó este método dando a conocer a sus víctimas y filtrando datos robados para aumentar la presión.
El grupo de ransomware DarkSide es otro ejemplo de organización cibercriminal que emplea doble extorsión. Durante sus ataques, exigen pago por el descifrado de archivos y por no liberar datos sensibles exfiltrados. Este doble enfoque agrega urgencia y complejidad a la demanda de rescate y dificulta que la víctima ignore o mitigue la amenaza sin consecuencias significativas.
Triple extorsión
El ransomware de triple extorsión agrega una capa más de presión al amenazar a los clientes o socios de la víctima principal con la exposición de datos o la interrupción del servicio. Por ejemplo, el ransomware AvosLocker emplea ataques de denegación de servicio distribuido (DDoS) como parte de su estrategia de triple extorsión y amenaza con interrumpir los servicios si no se paga el rescate. Esto afecta no solo a la víctima directa, sino también a las demás entidades relacionadas, y aumenta las probabilidades de que se pague el rescate.
Criptografía híbrida
La criptografía híbrida en ransomware implica combinar múltiples algoritmos de cifrado para hacer que el descifrado sea más difícil sin pagar el rescate. Al emplear múltiples técnicas de cifrado, el ransomware puede dificultar el descifrado tradicional y obligar a la víctima a pagar el rescate para acceder a sus archivos.
Este es otro ejemplo de cómo los desarrolladores de ransomware se están volviendo más técnicos.
Grupos de ransomware como servicio (RaaS)
Ransomware como Servicio (RaaS) cambió el panorama del ransomware al permitir que los ciberdelincuentes alquilen ransomware para sus propias campañas. Este modelo democratizó el acceso a herramientas de ransomware e incluso quienes tienen habilidades técnicas limitadas pueden lanzar ataques sofisticados.
Ejemplos de RaaS son GandCrab, Dharma y MedusaLocker , todos ellos contribuyeron al aumento de ataques de ransomware en todo el mundo.
Cangrejo de río
Ransomware GandCrab:
- Lanzado en enero de 2018
- Ransomware más activo entre 2018 y 2019
- Pensionado el 1 de junio de 2019
- El FBI publicó las claves de descifrado en julio de 2019 para que las víctimas pudieran recuperar sus archivos cifrados sin pagar el rescate.
El éxito de GandCrab demostró que el modelo RaaS puede propagar ransomware a nivel global.
Dharma
El ransomware Dharma, también conocido como Crysis, opera bajo un modelo RaaS que está siendo comercializado y vendido por múltiples actores amenazantes independientes. Este ransomware se actualizó con frecuencia con nuevas variantes y es una amenaza persistente en todos los sectores.
La selección aleatoria de Dharma y sus actualizaciones continuas demuestran los retos para combatir el ransomware basado en RaaS.
MedusaLocker
MedusaLocker:
- Apareció por primera vez en estado salvaje a principios de octubre de 2019
- Suma a la creciente lista de ofertas de RaaS
- Cifra los archivos y exige un rescate por la clave de descifrado.
- Emplea técnicas avanzadas para evadir la detección y maximizar el impacto
La llegada de MedusaLocker demuestra la innovación en el mercado del ransomware como servicio.
Impacto empresarial
Pérdidas financieras, brechas de datos y daños a la marca. Más allá del pago inicial del rescate, las compañías deben afrontar costos adicionales para su detección, respuesta y recuperación.
Conociendo estos impactos, las compañías pueden desarrollar estrategias para proteger contra el ransomware.
Pérdidas financieras y demanda de rescate
Los pagos por ransomware alcanzaron 1.100 millones de dólares en 2023, frente a los 567 millones de 2022. Estas pérdidas económicas se suman a los costos de detección y respuesta, que pueden ser enormes.
Por ejemplo, el costo medio de un ataque de ransomware, incluyendo detección y respuesta, fue de 5,13 millones de dólares en 2023. El impacto financiero para las compañías demuestra que invertir en ciberseguridad es clave para prevenir el ransomware.
Filtración de datos
Los ataques de ransomware provocan filtraciones de datos, exponiendo información sensible y causando daños financieros y reputacionales. En 2023, las denuncias por brechas de datos al FBI aumentaron un 33% y resultaron en pérdidas de 534,4 millones de dólares. Estas infracciones pueden dar lugar a demandas y demandas colectivas y aumentar la carga financiera de las compañías afectadas.
Daño a la marca
Los ataques de ransomware reciben una enorme atención mediática y reciben publicidad negativa inmediata que puede dañar la reputación de una compañía. Los ataques de ransomware publicitados hacen que clientes y partes interesadas pierdan la confianza en la capacidad de la compañía afectada para proteger datos sensibles.
El daño a la reputación de una compañía puede ser a largo plazo, por lo que es fundamental que las organizaciones respondan de forma transparente y rápida a los ataques de ransomware.
Prevención de ransomware
Prevención de ransomware Requiere un enfoque multicapa, copias de seguridad periódicas, protección de los puntos finales y capacitación de los empleados. La implementación de estas buenas prácticas reducirá la exposición de una organización al ransomware y mejorará su ciberseguridad en general.
Suplentes habituales
Las copias de seguridad regulares son clave para mitigar los riesgos de ransomware. Las organizaciones deberían hacer una copia de seguridad de sus datos más críticos al menos una vez al día, siguiendo la regla de copia de seguridad 3-2-1: Conserva tres copias de datos en dos tipos de almacenamiento diferentes, con una copia fuera de línea. De este modo, los datos pueden restaurar rápidamente en caso de ataque de ransomware y minimizar los tiempos de inactividad y las pérdidas financieras.
Alan Liska dice que:
Y finalmente, cada vez más personas están empezando a tomar conciencia del problema y se cercioran de hacer copias de seguridad de sus datos y archivos para proteger del ransomware.
Endpoint Protection
Desplegar soluciones de seguridad para endpoints es clave para detectar y bloquear ransomware. Las Plataformas de Protección de Endpoints (EPP) y la Detección y Respuesta de Endpoint (EDR) pueden monitorizar y gestionar la seguridad de todos los dispositivos remotos, antivirus, cifrado de datos, prevención de pérdida de datos y detección de intrusiones.
Estos protegerán infraestructuras críticas y reducirán el riesgo de infección por ransomware.
Formación de empleados
La formación en concienciación de seguridad ayudará a los empleados a identificar emails o archivos adjuntos sospechosos y a mantener prácticas seguras de navegación sitio web. Los conocimientos básicos de ciberseguridad entre los empleados pueden reducir el riesgo de ransomware al evitar errores comunes.
La formación periódica y las simulaciones de phishing pueden ayudar a reforzar estas buenas prácticas.
Emplea una solución de inteligencia de amenazas diseñada para la mitigación de ransomware
Mejora tu estrategia de ciberseguridad con la Solución de Mitigación de Ransomware de Recorded Future. Esta solución de mitigación de ransomware combina inteligencia avanzada de amenazas con datos en tiempo real para ayudar a las organizaciones a identificar y neutralizar de forma proactiva y rápidamente las amenazas de ransomware.
Al integrar inteligencia de amenazas en tus herramientas de seguridad, puedes proteger datos críticos, minimizar los tiempos de inactividad y disminuir pérdidas financieras. Complementa medidas existentes como copias de seguridad regulares, protección de endpoints y formación de empleados, proporcionando una defensa integral contra el ransomware.
Pasos para la recuperación tras un ataque de ransomware
Recuperar de un ataque de ransomware requiere un enfoque paso a paso para minimizar los daños y volver a la normalidad. Los pasos clave son aislar los sistemas infectados, notificar a las autoridades y restaurar desde copias de seguridad limpias.
Seguir estos pasos permitirá a las organizaciones recuperar de ataques de ransomware y minimizar el impacto global.
Aislar sistemas con infección por ransomware
Desconecta inmediatamente los dispositivos infectados de todas las conexiones de red, cableadas, inalámbricas y celulares, para evitar la propagación del ransomware. Si varios sistemas se ven afectados, desconectar la red a nivel de conmutador puede ayudar a contener la infección y limitar daños adicionales.
Aislar los sistemas afectados es el primer paso en cualquier plan de recuperación ante ransomware.
Notificar a las autoridades
Reporta el ransomware a las siguientes autoridades:
- Policía local
- Agencias relevantes de ciberseguridad como CISA
- Centro de Denuncias por Delitos en el Internet del FBI (IC3)
- Servicio Secreto de EE. UU.
Estas autoridades pueden brindar orientación y apoyo durante el proceso de recuperación.
Notifique a las autoridades según su plan de respuesta a incidentes cibernéticos para involucrar a todos los equipos internos y externos.
Restaurar desde copias de seguridad
Antes de restaurar desde copias de seguridad, cerciórate de que la copia esté libre de malware para evitar una nueva infección. Reconecta los sistemas y restaura los datos desde copias de seguridad cifradas y offline según la prioridad de los servicios críticos. Solo se deben agregar sistemas limpios a la nueva VLAN creada para fines de recuperación y evitar reinfecciones.
Esto hará que el proceso de recuperación sea más sencillo.
Futuro del ransomware
A medida que el ransomware evoluciona, el futuro será más sofisticado, más selectivo y requerirá más intervención gubernamental. Comprender estas tendencias ayudará a las organizaciones a anticipar y preparar para posibles amenazas de ransomware y a mantener por delante de los ciberatacantes.
Además, se espera que evolucionen los ataques de ransomware el posible impacto de la intervención gubernamental y el aumento del descuento medio en los pagos por ransomware.
Mayor sofisticación
El ransomware se volvió más sofisticado gracias al uso de herramientas de inteligencia artificial (IA). Las herramientas de IA permitirán que el ransomware cifre mejor, dificultando la descifración tradicional. Con la IA, el ransomware puede identificar mejor objetivos de alto valor, haciendo que los ataques sean más rentables.
Esta sofisticación requiere una seguridad avanzada.
Ataques dirigidos
Las campañas de ransomware se centrarán más en sectores críticos como la sanidad, las finanzas y las entidades gubernamentales debido a los datos de alto valor. El sector industrial sigue siendo un objetivo principal debido a la gran cantidad de datos sensibles almacenados. Estos ataques dirigidos enfatizan la necesidad de planes estables de seguridad y respuesta a incidentes adaptados a las necesidades específicas de estos sectores de alto riesgo.
Intervención gubernamental
El aumento de las medidas policiales contra el ransomware es un buen paso adelante. Los gobiernos están empezando a colaborar a nivel internacional para formar coaliciones que permitan desmantelar las redes de ransomware y rastrear los pagos con criptomonedas. Este esfuerzo colectivo es clave para combatir el ransomware a nivel mundial y proteger las infraestructuras críticas.
Summary
El ransomware pasó de ser una simple herramienta de cifrado a una amenaza sofisticada capaz de paralizar organizaciones enteras. CryptoLocker, WannaCry y NotPetya son ejemplos del impacto devastador del ransomware. Los recientes ataques de gran repercusión demuestran la persistencia de la amenaza. Conocer cómo se distribuye el ransomware y las técnicas que emplea (extorsión doble y triple) es fundamental para desarrollar estrategias de prevención y recuperación.
A medida que evoluciona el ransomware, las organizaciones deben estar siempre activas y proactivas en su seguridad. Las copias de seguridad regulares, la protección integral de endpoints y la formación de empleados son la base de una defensa estable contra el ransomware.
Book a demo today Contacte con Recorded Future y descubra cómo nuestras soluciones de mitigación de ransomware pueden reforzar la seguridad de su organización.