How to Prevent Ransomware Attacks: Top Steps and Tips
El ransomware es una de las mayores amenazas que existen, capaz de paralizar tu negocio al secuestrar tus datos y exigir un rescate. Es fundamental anticipar a estos ataques para que tu organización funcione sin problemas. En esta publicación, profundizaremos en algunos pasos prácticos y consejos de expertos para ayudarte a entender el ransomware y, lo que es más importante, cómo detenerlo en seco.
Datos rápidos
- Siga hábitos básicos de prevención, como copias de seguridad de datos, actualizaciones del sistema y una autenticación estable, para minimizar el riesgo de ransomware.
- Refuerce la seguridad de su red con segmentación de red, acceso remoto y detección de intrusiones.
- Educar y formar a los empleados en la concienciación de la seguridad, realizar simulacros regulares y establecer directrices claras para manejar emails sospechosos y reducir las infecciones por ransomware.
Acerca de Ransomware
El ransomware es un malware que:
- Bloquea sistemas, dispositivos o archivos hasta que se pague un rescate.
- Emplea el cifrado de archivos en el endpoint como uno de los métodos
- Amenaza con eliminar archivos o bloquear el acceso al sistema por completo
- Es el tipo de malware más común y visible
- Afecta a servicios críticos y causa daños a muchas organizaciones.
El ransomware evolucionó hasta la extorsión doble y triple, y existen muchas variantes de ransomware. Estos son los puntos más destacados:
- El ransomware de doble extorsión cifra datos y los roba y amenaza con filtrar los datos robados si no se paga el rescate.
- La triple extorsión agrega otra capa, como exigir rescate a los clientes o socios de la víctima o lanzar ataques DDoS.
- El brote de WannaCry en 2017 fue un punto de inflexión, demostrando la rentabilidad e impacto global de los ataques de ransomware.
Los números dan miedo:
- A fecha de 2023, el 72% de las compañías se vieron afectadas por el ransomware.
- El costo medio por incidente es de 4,35 millones de dólares
- El sector de la educación y la investigación fue el más atacado.
- El sector gubernamental/militar y sanitario también se vio muy afectado
El costo de los ataques de ransomware es pérdida financiera, pérdida de datos, tiempo de inactividad, daño a la marca y posibles sanciones legales.
Descarga el libro electrónico:
Ransomware: Entender. Prevenir. Recuperar.
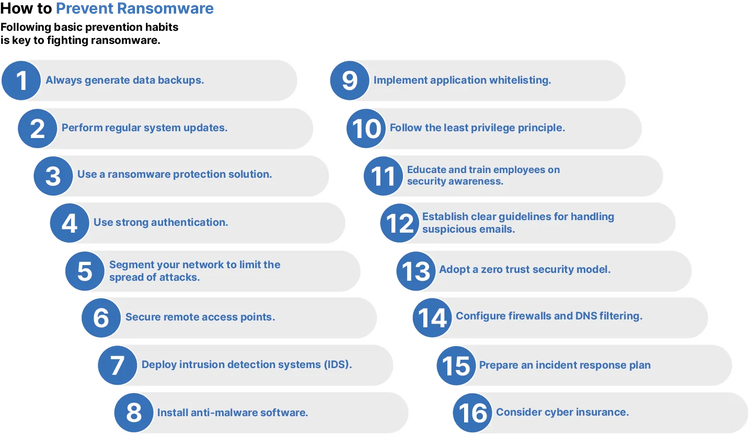
Hábitos básicos de prevención
Seguir hábitos básicos de prevención es clave para combatir el ransomware. Estos hábitos son las copias de seguridad de datos, las actualizaciones del sistema y la autenticación reforzada. Al hacer esto, puedes minimizar el riesgo de ser víctima de un ataque de ransomware.
Las copias de seguridad de datos cercioran que tengas copias de tus datos críticos que puedan restaurar en caso de ataque. Las actualizaciones del sistema cierran vulnerabilidades de seguridad que los actores de ransomware pueden explotar. La autenticación fuerte, como la autenticación multifactor (MFA), impide el acceso no autorizado a tus sistemas.
Copias de seguridad de datos
Cualquier estrategia de prevención de ransomware debe priorizar las copias de seguridad de datos. Hacer copias de seguridad de datos críticos al menos una vez al día puede minimizar la pérdida de datos en caso de un ataque de ransomware. Estas copias de seguridad son una red de seguridad para que puedas restaurar tus sistemas y datos sin pagar rescate.
Mantener copias de seguridad offline es importante porque garantiza que tus archivos de respaldo no sean accesibles para ransomware que pueda infectar tu red. Las copias de seguridad offline pueden almacenar en discos duros externos u otros dispositivos de almacenamiento que no estén conectados a tu red principal. Y usar espacio en la nube inmutable agrega otra capa de protección, ya que estas copias de seguridad no pueden ser modificadas ni eliminadas por ransomware.
Realiza estas copias de seguridad como parte de tu rutina y estarás protegido y podrás recuperarte rápidamente de un ataque. Recuerda que el objetivo es que tu proceso de copia de seguridad sea lo más infalible posible para que el impacto de una infección por ransomware sea mínimo.
Actualizaciones del sistema
Otra clave para la prevención de ransomware son las actualizaciones del sistema. Actualizar y parchear software y sistemas operativos es fundamental para cerrar vulnerabilidades que los actores de ransomware pueden explotar. Los sistemas obsoletos son el objetivo favorito del ransomware, como se ve en WannaCry , donde el ataque explotó una vulnerabilidad conocida de Microsoft Windows (CVE-2017-0145).
Los administradores de sistemas deberían priorizar la actualización y parcheo de sistemas y dispositivos para corregir errores y vulnerabilidades conocidos en software, firmware y sistemas operativos. Esto cerrará las lagunas de seguridad y reducirá la superficie de ataque que puede afectar el ransomware. Contar con un sistema operativo actualizado es fundamental, ya que los expertos en seguridad aconsejan actualizar el software de inmediato para evitar que el ransomware explote.
Para estar completamente protegidos, CISA recomienda emplear una combinación de escaneo de vulnerabilidades y monitorización continua para detectar y corregir vulnerabilidades. Siendo vigilante y proactivo en la actualización de tus sistemas, puedes minimizar el riesgo de ataques de ransomware.
Solución de protección contra ransomware
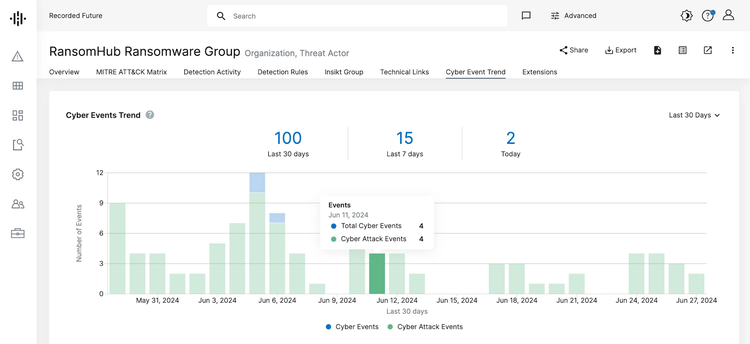
La combinación de estas buenas prácticas con las soluciones proactivas de mitigación de ransomware de Recorded Future proporciona una defensa integral contra el ransomware. Recorded Future ofrece monitorización continua y alertas automatizadas para detectar vulnerabilidades, lo que garantiza que las deficiencias de seguridad se aborden con rapidez. Nuestra avanzada inteligencia sobre amenazas lo ayuda a anticipar a posibles ataques de ransomware, manteniendo sus sistemas seguros y sus datos protegidos.
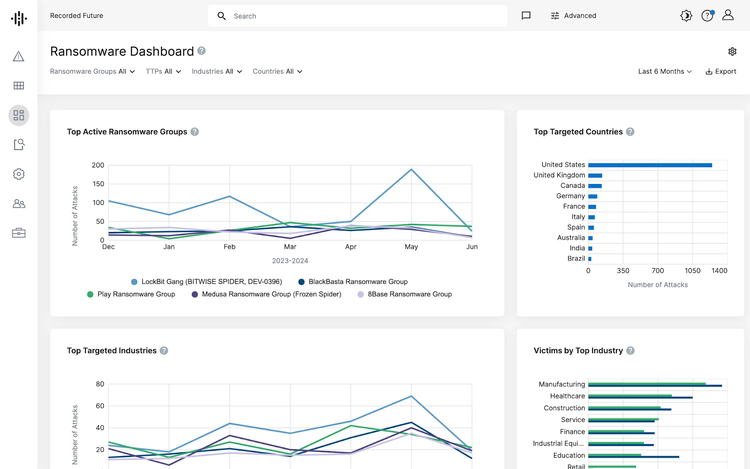
El enfoque proactivo de nuestra plataforma también incluye análisis detallados de amenazas e información en tiempo real, capacitando a tu organización para responder rápida y eficazmente ante amenazas emergentes. Al integrar nuestra tecnología de vanguardia en tu estrategia de ciberseguridad, puedes mejorar tu postura general de defensa y reducir el riesgo de costosos incidentes de ransomware.
Autenticación fuerte
Cerciorar y prevenir accesos no autorizados requiere una autenticación estable. La autenticación multifactor (MFA) agrega otra capa de seguridad al requerir múltiples formas de identificación por parte de los usuarios. Así que, incluso si la contraseña está comprometida, el atacante sigue necesitando otra forma de verificación para entrar.
El uso de MFA en herramientas de acceso remoto y VPNs reduce los ataques de ransomware. Se recomienda cerciorar todos los servicios, especialmente el acceso a sistemas críticos. Los gestores de contraseñas también pueden minimizar riesgos impidiendo que los usuarios reutilicen contraseñas en diferentes plataformas.
Empleando medidas de autenticación y seguridad estables, puedes proteger tus datos y sistemas de accesos no autorizados y evitar que actores maliciosos desplieguen ransomware.
Seguridad de red
Para proteger su organización de los ataques de ransomware, necesita reforzar la seguridad de su red. La segmentación de la red, la protección del acceso remoto y la implementación de sistemas de detección de intrusiones son claves para fortalecer su red. La implementación de tecnologías como SPF, DKIM y DMARC (Domain Message Authentication Reporting and Conformance) puede impedir que los ciberdelincuentes empleen técnicas de suplantación de identidad por email, reduciendo así el riesgo de emails de phishing que podrían derivar en ataques de ransomware.
La segmentación de red consiste en dividir tu red en segmentos más pequeños e aislados para limitar el movimiento lateral de ransomware dentro de la red. Cerciorar métodos de acceso remoto como el Protocolo de Escritorio Remoto (RDP) cambiando los puertos predeterminados y habilitando la MFA puede evitar accesos no autorizados.
Además, la implementación de un sistema de detección de intrusiones (IDS) le proporcionará una alerta temprana sobre actividades sospechosas, de modo que el ransomware no pueda afianzar en su red.
Segmentación de redes
Para limitar la propagación de ransomware en tu red, considera el poderoso enfoque de la segmentación de red. Al dividir tu red en segmentos más pequeños e aislados, puedes reducir la superficie de ataque y dificultar que el ransomware se mueva lateralmente.
La segmentación de red puede:
- Aislar ataques de ransomware
- Evitar que se propaguen por toda la red
- Cree zonas aisladas en una red para limitar la propagación de brechas de seguridad.
- Protege los datos sensibles.
Acceso remoto
Cerciorar el acceso remoto es fundamental para prevenir ataques de ransomware. El Protocolo de Escritorio Remoto (RDP) es empleado a menudo por hackers para obtener acceso no autorizado y desplegar ransomware. Cambiar los puertos predeterminados para RDP y habilitar MFA puede minimizar el acceso remoto no autorizado.
Para minimizar los puntos de entrada de ransomware, sigue estos pasos:
- Desactiva los servicios de acceso remoto no empleados.
- Actualiza y aplica parches a las herramientas de acceso remoto y al software VPN para corregir las vulnerabilidades que el ransomware puede explotar.
- Escanea las herramientas de acceso remoto en busca de vulnerabilidades para detectar y mitigar brechas de seguridad.
De este modo, puedes reforzar tus sistemas de acceso remoto y minimizar el riesgo de ataques de ransomware.
Al cerciorar el acceso remoto puedes evitar que actores maliciosos accedan a tu red y desplieguen ransomware.
Sistemas de detección de intrusiones
Para proteger tu red del ransomware, considera el enfoque proactivo de desplegar Sistemas de Detección de Intrusiones (IDS). IDS puede:
- Comparar los registros de tráfico de red con firmas de actividad maliciosa conocidas.
- Avisa con antelación de actividades sospechosas
- Identificar posibles amenazas de seguridad antes de que se agraven
- Permitir que las organizaciones respondan rápidamente y evitar que el ransomware se instale en la red.
Actualizar de manera regular las firmas IDS garantiza que el sistema pueda detectar las últimas amenazas y alertar al personal de seguridad. Al desplegar IDS puedes reforzar tu red y prevenir amenazas de ransomware.
Seguridad de los puntos finales
A medida que una compañía crece y aumenta el número de dispositivos conectados, la seguridad de estos se vuelve fundamental. Dar prioridad a la seguridad de los puntos finales evita el acceso no autorizado a los datos privados y a la red principal. Esto implica instalar software antivirus, habilitar la lista blanca de aplicaciones y aplicar el principio de mínimo privilegio.
La gestión unificada de endpoints (UEM) permite la gestión centralizada de la infraestructura informática y la seguridad mediante herramientas unificadas de verificación de endpoints. Los proveedores de servicios gestionados pueden beneficiarse enormemente de las soluciones UEM en sus servicios.
Beneficios de la UEM:
- Gestión centralizada de la infraestructura de TI
- Seguridad mediante herramientas unificadas de verificación de puntos finales.
- Configura sistemas pensando en la seguridad para minimizar la superficie de ataque de la organización y cerrar las lagunas de seguridad de las configuraciones predeterminadas.
Software antimalware
Uno de los pasos básicos para defender de ataques de ransomware es instalar software de seguridad, software anti-malware. Se recomienda una solución antivirus gestionada centralmente para detectar tanto malware precursor como ransomware. Actualiza automáticamente el software antivirus y antimalware para escalar advertencias e indicadores al personal de seguridad.
Actualizando automáticamente puedes detectar y bloquear ransomware antes de que cause daños. Este enfoque proactivo protegerá tus sistemas de infecciones por ransomware.
Lista blanca de solicitudes
Para prevenir ataques de ransomware, la inclusión de aplicaciones en listas blancas es una buena estrategia. Significa determinar qué aplicaciones se pueden descargar y ejecutar en la red, así como restringir o bloquear programas o sitios web no autorizados. El uso de listas de licencias implica que solo se puede ejecutar el software autorizado y se bloquea todo el software no autorizado.
Para sistemas Windows, habilitar Windows Defender Application Control (WDAC) o AppLocker puede ser efectivo para la inclusión en listas de aplicaciones. Implementando la lista blanca de aplicaciones puedes prevenir ransomware bloqueando software no autorizado y desactivar Windows Script Host para reforzar aún más la seguridad.
Principio de mínimo privilegio
La propagación del ransomware puede controlar practicando la principio del mínimo privilegio. Esto significa limitar el acceso de los usuarios únicamente a los datos que necesitan para desempeñar su función. Restringir las licencias de los usuarios para acceder o modificar los recursos en la nube es una medida de seguridad.
Auditar de manera regular las cuentas de usuario y administrador para cerciorar de que tengan privilegios mínimos es clave para reducir el riesgo de ransomware. Separando cuentas de administrador de cuentas de usuario puedes limitar aún más las licencias y reforzar la seguridad.
Educar y formar a los empleados
Una estrategia de prevención de ransomware es incompleta sin educar y formar a los empleados. La formación en inteligencia de ciberamenazas y la formación en concienciación de seguridad muestran al equipo de seguridad y a otros miembros del equipo a:
- Detecta y evita los emails maliciosos.
- Reconoce intentos de phishing
- Emplea contraseñas fuertes y únicas
- Software y sistemas de actualización automática
- Haz copias de seguridad de datos importantes
- Denuncia actividad sospechosa
Al educar y capacitar a los empleados, se puede reducir el riesgo de ataques de ransomware. Los empleados son el eslabón más débil de la cadena de seguridad; el error humano supone un gran riesgo.
Incluye la formación de los empleados en tu estrategia global de ciberseguridad y sé proactivo ante las amenazas digitales. Esto implica realizar formación en concienciación de seguridad y desarrollar políticas de email sospechosas.
Security Awareness Training
La prevención de ransomware requiere formación en concienciación de la seguridad. Las actualizaciones y simulacros regulares mantendrán a los empleados informados sobre las últimas amenazas y sabrán cómo responder. La formación debe abarcar temas básicos como la seguridad de contraseñas, técnicas antiphishing e ingeniería social.
Formar a los empleados para identificar y reportar emails sospechosos es clave para prevenir ataques de phishing que pueden provocar infecciones por ransomware. Los empleados deben ser formados para ser cautelosos con emails de fuentes desconocidas y para reportar los sospechosos.
Políticas de email sospechosas
Directrices claras para gestionar emails sospechosos pueden reducir el riesgo de infecciones por malware, incluidos aquellos causados por código malicioso procedente de ataques de phishing. Las políticas deberían incluir directrices sobre cómo identificar y gestionar emails con enlaces y archivos adjuntos maliciosos.
Formar a los empleados sobre cómo manejar emails sospechosos es clave para reducir el riesgo de ransomware. Al tener políticas de email sospechosas, puedes crear un entorno de email más seguro.
Herramientas avanzadas de seguridad
Una estrategia de defensa en profundidad contra ataques de ransomware requiere el uso de herramientas de seguridad avanzadas. Un enfoque de múltiples capas detectará y mitigará el malware antes de que pueda causar daños. Esto implica implementar un modelo de seguridad confiable cero y configurar firewall y filtrado DNS.
Herramientas avanzadas de seguridad como la detección y respuesta de endpoints (EDR) y la gestión centralizada de registros te ayudarán a identificar, investigar y responder a amenazas de seguridad a nivel de endpoint. Al emplear estas herramientas puedes reforzar tus defensas y proteger tus datos de amenazas de ransomware.
Modelo de seguridad confiable cero
Operando bajo Modelo de seguridad confiable cero, nadie dentro o fuera de la red es confiable sin verificación. Este modelo aplica controles de acceso estrictos y asume que la red ya está comprometida, por lo que minimiza el riesgo.
La arquitectura de confianza cero significa verificar la identidad de los usuarios en cada punto de acceso mediante autenticación multifactor y hacer cumplir las decisiones de acceso con el menor privilegio. Esto evitará accesos no autorizados y protegerá tus datos de actores maliciosos.
Firewall y filtrado DNS
Los firewall son la primera línea de defensa contra ataques entrantes y filtran y bloquean paquetes de datos sospechosos. Configurar firewall para bloquear comunicaciones innecesarias de las PYMES evitará que el ransomware se propague por toda la red.
El filtrado DNS bloqueará el acceso a dominios maliciosos conocidos, impidiendo que los usuarios accedan a sitios maliciosos. Los servicios de DNS protectores analizan consultas DNS para mitigar amenazas como ransomware y phishing. Configurando firewall y filtrado DNS puedes reforzar tu red y protegerte contra amenazas de ransomware.
Prepárate
Preparar para posibles incidentes de ransomware implica contar con un plan de respuesta a incidentes y considerar el seguro cibernético. Tener un plan significa que tu organización puede monitorizar, detectar y responder a ataques de ransomware.
Tener un plan de respuesta a incidentes implica designar roles, establecer canales de comunicación claros y mantener el plan fuera de línea. El seguro cibernético cubrirá el impacto financiero de incidentes de ransomware, los costos de respuesta, la pérdida de ingresos y los gastos de notificación al cliente.
Plan de Respuesta a Incidentes
Contar con un plan de respuesta a incidentes es clave para gestionar el riesgo de ransomware y coordinar dichas respuestas. El plan debería abarcar la monitorización, detección y respuesta a incidentes de ransomware, incluyendo copias de seguridad, recuperación y comunicaciones. Designa los roles de los empleados en el plan de respuesta a incidentes y proporciona instrucciones detalladas, incluyendo roles y comunicaciones. Involucrar equipos internos y externos para ayudar en la mitigación y recuperación y consultar a las fuerzas del orden federales para descifradores.
Es necesario restablecer las credenciales, incluidas las contraseñas, tras un ataque de ransomware para evitar más accesos no autorizados. Para adaptar a entornos cambiantes y a las tácticas de ransomware en evolución, deberías realizar pruebas de seguridad regulares.
Seguro cibernético
Para mitigar el impacto financiero de los ataques de ransomware, considere contratar pólizas de ciberseguro. El seguro cibernético cubre las cuantiosas pérdidas financieras y los costos asociados a estos ataques, incluidos los honorarios legales, las investigaciones forenses y la pérdida de ingresos debido a la interrupción de la actividad empresarial.
Las pólizas también cubrirán los costos de notificar a los clientes afectados y de proporcionar servicios de monitorización crediticia tras una brecha de datos. Al elegir una póliza de seguro cibernético, las compañías deben considerar las opciones de cobertura disponibles y cerciorar de que se ajustan a sus necesidades.
FAQs
¿Cómo puedo prevenir ataques de ransomware?
Para prevenir ataques de ransomware, debes implementar prácticas básicas de prevención como copias de seguridad de datos, mantener los sistemas actualizados, autenticación fuerte y formación de empleados.
¿Cuáles son los beneficios de la segmentación?
La segmentación reduce la superficie de ataque, dificulta la propagación del ransomware dentro de la red y ayuda a aislar los ataques de ransomware, cerciorando la red en general.
¿Por qué es importante la formación de los empleados?
La educación de los empleados es importante porque les permite reconocer y prevenir emails maliciosos, reduce el riesgo de ataques de ransomware y la seguridad en general.
¿Qué debe incluir el plan de respuesta ante incidentes?
Tu plan de respuesta a incidentes debe cubrir la monitorización, detección y respuesta a incidentes de ransomware, copias de seguridad, recuperación y comunicaciones.
Wrapping up
En resumen, para prevenir ataques de ransomware, se necesita un enfoque multinivel, copias de seguridad regulares de datos, sistemas actualizados, métodos de autenticación estables y una seguridad de red robusta. La seguridad en los endpoints, la formación y formación de los empleados, herramientas avanzadas de seguridad y estar preparado para posibles incidentes también son clave.
Siguiendo estas mejores prácticas, puedes minimizar la posibilidad de ser víctima de ransomware y estar preparado para responder a cualquier amenaza.
Recuerda que la clave para prevenir el ransomware es mantener alerta, ser proactivo y estar informado.
Equipa tu organización con las soluciones proactivas de protección contra ransomware de Recorded Future para adelantar a las amenazas cibernéticas y garantizar tu seguridad digital. Reserva una demostración hoy mismo y descubre cómo podemos proteger tu negocio.