"LockBit" lanza un blog de ransomware y chantajea a dos compañías
Key Findings
- Gemini Advisory’s analysts uncovered a September 14, 2020 post on a Russian-language dark web forum by a ransomware team operating under the moniker “LockBit,” in which they advertised starting their own blog under the same name.
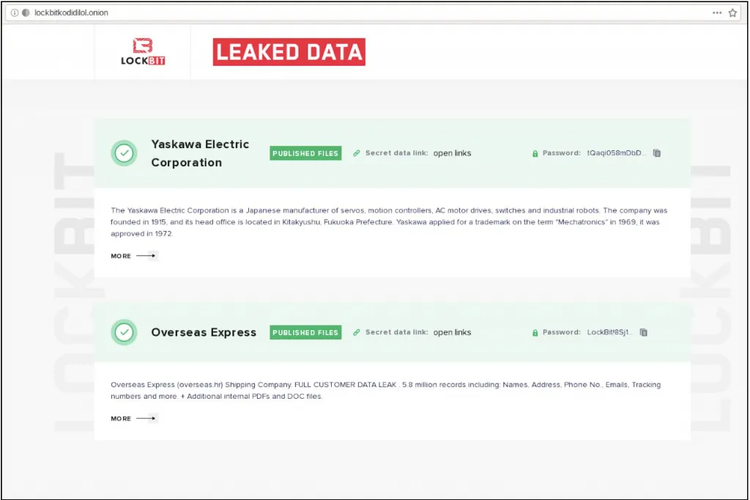
- Esta entrada en las "grandes ligas" de LockBit fue acompañada de una entrada en el blog con dos bases de datos de sus víctimas: Yaskawa Electric Corporation y Overseas Express Shipping Company.
- Otro ciberdelincuente, "wexford", afirmó trabajar con LockBit durante cuatro meses sin recibir ningún pago de rescate. wexford alegó que LockBit tenía problemas tanto para cifrar como para descifrar archivos, lo que permitía a algunas víctimas acceder a archivos de red o copias de seguridad y así evitar el pago.
- Aunque se publicaron datos sobre las dos víctimas, el éxito del cifrado de LockBit sigue sin estar claro. Independientemente de los éxitos y fracasos de LockBit, Gemini Advisory evalúa con gran confianza que la amenaza del ransomware probablemente será persistente y seguirá amenazando a una amplia gama de empresas.
Background
Gemini Advisory’s analysts uncovered a September 14, 2020 post on a Russian-language dark web forum by a cybercriminal group operating under the moniker “LockBit,” in which they advertised starting their own blog under the same name. LockBit is a Russian-language ransomware team, alongside “REvil”/”Sodinokibi” and “Maze,” that advertises its services on Russian-language dark web forums. Gemini has written a report, Ransomware - The New Cost of Business, that describes how ransomware teams are formed, their structure, and their operations. Additionally, the report describes the Ransomware-as-a-Service (RaaS) model, which these teams often adopt. Well-established ransomware teams use dark web forum platforms and their own blogs to intimidate victims into paying the ransom after an attack. This entry into the “big leagues” by LockBit was accompanied by a blog post with two databases from their victims: Yaskawa Electric Corporation and Overseas Express Shipping Company. The database for Yaskawa Electric Corporation contains proprietary information, such as records of purchases, bank accounts, and technical product information, as well as other internal documents. The database for Overseas Express Shipping Company contains 5.8 million records, including personally identifiable information (PII), such as names, addresses, email addresses, and other internal documents.
Análisis en profundidad
La advertencia
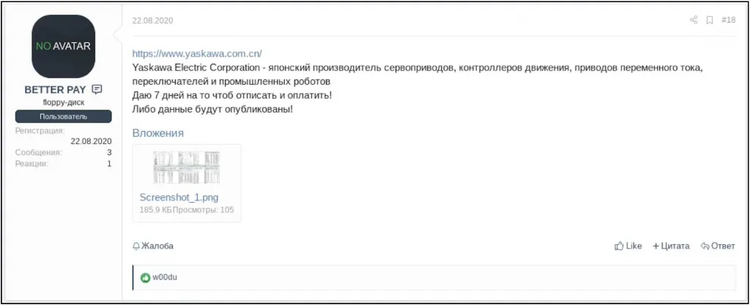
On August 22, 2020, on a second Russian-language dark web forum, actor “BETTER PAY” created a post addressing Yaskawa Electric Corporation and demanding a ransom payment within seven days. According to the post, if the company failed to meet this deadline, BETTER PAY would publish its data. Additionally, the post included a screenshot of what appear to be files and folders with Japanese writing, presumably from the company. Since BETTER PAY’s account was registered on the same day that it created this post, it is likely a throw-away account created specifically for this extortion demand.
Víctimas e intimidaciones futuras
On September 14, 2020, on the day that the LockBit blog was created, it posted two data breaches respectively affecting Yaskawa Electric Corporation and Overseas Express Shipping Company. As detailed in Gemini’s Ransomware report, ransomware teams use both the dark web and their own blogs in order to intimidate victims into paying ransoms. In addition to intimidating current victims, this tactic can also serve as a warning to future victims to show them the consequences of not paying a ransom.
Reclutamiento
LockBit uses the moniker “LockBIt” (with a capital “i”) on the second Russian-language dark web forum and creates very similar posts to the original forum mentioned above, some of which are actually identical. On January 17, 2020, both LockBit and LockBIt created posts on both forums to recruit affiliates to their ransomware team. As described in the Gemini’s Ransomware report, it is standard practice for large ransomware teams to recruit new members on the dark web forums.
No tan suave luego de todo
The forums also provide a platform for cybercriminals to settle their grievances with one another and identify deals gone sour. As such, on September 2, 2020, on the first forum, cybercriminal actor “wexford” created a post demanding 10 Bitcoins from LockBit. In the post, wexford wrote that over the last four months they have been working with LockBit as an affiliate, identifying and encrypting various targets, however, they have not received ransom payments from their victims. Actor wexford pointed out that they initially thought that this was due to the fact that LockBit was not yet well known, and the victims were thus reluctant to pay. However, wexford now claimed that victims were having issues decrypting the files, which wexford purportedly explained to LockBit.
Según Wexford, LockBit indicó que había un fallo en su sistema y que, desde el 23 de agosto, los archivos de red no se estaban cifrando correctamente. Posteriormente, Wexford realizó un análisis de sus "trabajos" anteriores y observó que los archivos de red no se cifraban desde el principio; en su lugar, solo se cifraban los archivos locales. Además, Wexford señaló que las copias de seguridad tampoco estaban cifradas. Aunque todos los archivos parecían estar cifrados, la mayoría no lo estaban, lo que provocó que la clave de descifrado fallara (ya que, para empezar, no cifró). Wexford alegó que, a medida que las compañías víctimas descubrieran esto, LockBit perdería su poder de negociación y las compañías podrían restaurar la información a partir de sus archivos de red o copias de seguridad.
Aciertos o errores
Parece que incluso los equipos de ransomware más grandes pueden tener problemas con el cifrado de datos. Normalmente, los equipos de ransomware dependen de dos factores al realizar un ataque de ransomware. Tras acceder a una organización, los ciberdelincuentes intentarán descargar la base de datos de la organización, que luego podrá usar como palanca, como ocurrió con Yaskawa Electric Corporation. La segunda parte del ataque de ransomware es el cifrado de la red de la víctima, lo que provocaría una paralización laboral para la mayoría de las organizaciones. Los ciberdelincuentes aplicar entonces un pago de rescate por una clave de descifrado, que puede ser proporcionada tras el pago exitoso. Sin embargo, podría haber problemas con el descifrado de los sistemas, como señaló wexford en su queja.
Cabe destacar que los ciberdelincuentes no siempre revelan de inmediato que descargaron la base de datos de la víctima. En ocasiones, solo lo hacen después de que se hizo el pago por el descifrado, lo que permite a los ciberdelincuentes obtener un doble beneficio: primero reciben un pago por la clave de descifrado y luego exigen un segundo pago por la base de datos. Si las víctimas no pagan, los ciberdelincuentes pueden amenazarlas con publicar la base de datos para su venta o incluso para su distribución gratis en el sitio web oscuro. Las bases de datos podrían contener datos confidenciales, como información sobre tecnología o investigación, información sobre sus clientes o incluso información personal identificable de los clientes. También cabe señalar que, en algunos casos, los ataques de ransomware pueden emplear como tapadera para el espionaje, cuyo objetivo principal es la propia base de datos; en estas circunstancias, a menudo no se exige un segundo pago. En la entrada del blog de Gemini sobre ransomware mencionada anteriormente, se puede encontrar una descripción más detallada de las diversas tácticas que emplean los ciberdelincuentes.
Conclusion
Con la incorporación de un blog público, LockBit se une a otros equipos de ransomware que tienen las mismas plataformas para intimidar a las víctimas, promocionar sus capacidades y ofrecer datos comprometidos. Este tipo de blog es otra herramienta de intimidación que emplean estos grupos y que les proporciona mayor poder de negociación sobre sus víctimas. Aunque se publicaron datos sobre las dos víctimas, el éxito del cifrado de LockBit sigue sin estar claro. Como indicó wexford, parece que los ataques de ransomware anteriores no lograron los resultados deseados y, por tanto, algunas de las víctimas pudieron escapar sin daños significativos para la compañía. Además, los métodos agresivos por los que LockBit amenazó a su última víctima y la posterior publicación gratis de su base de datos podrían indicar un intento fallido de cifrado y un intento desesperado de mostrar su determinación y disuadir a otras víctimas de negar a pagar. Independientemente de los éxitos y fracasos de LockBit, Gemini Advisory evalúa con gran confianza que la amenaza del ransomware probablemente será persistente y seguirá amenazando a una amplia gama de empresas.
Declaración de Misión del Asesor Gemini
Gemini Advisory proporciona inteligencia accionable sobre fraude a las mayores organizaciones financieras con el fin de mitigar los riesgos cibernéticos cada vez mayores. Nuestro software propietario emplea soluciones asimétricas para ayudar a identificar y aislar activos objetivo de estafadores y delincuentes en línea en tiempo real.