Uso del análisis de vulnerabilidades y exploits para evaluar eficazmente las amenazas cibernéticas
Todos somos conscientes de que gestionar y remediar vulnerabilidades es un componente esencial para una seguridad efectiva de la información. Existe una necesidad constante de identificar, clasificar, remediar y mitigar vulnerabilidades que puedan comprometer tu red.
Evaluar eficazmente el riesgo de una vulnerabilidad determinada es fundamental, ya que el impacto en la seguridad de remediar una vulnerabilidad específica podría ser considerablemente mayor que la media. Miles de vulnerabilidades se revelaron en los últimos años, pero solo un puñado, algunas bastante antiguo, son los principales facilitadores de ataques poco dirigidos habilitados por kits de explotación.
Las perspectivas para la defensa de redes corporativas y aplicaciones empresariales son mucho más complejas, y las vulnerabilidades que afectan a aplicaciones sitio web y estaciones de trabajo empresariales son cuestiones urgentes, especialmente si la mitigación y remediación ocurre mientras los actores maliciosos aún están refinando código malicioso o comprometiendo objetivos de explotación en otras organizaciones víctimas.
Una investigación reciente de Recorded Future titulada "Convertir las charlas de exploits en foros criminales en análisis de riesgo de vulnerabilidades" destacó que, "Los equipos de gestión de vulnerabilidades que esperan las publicaciones formales de CVE o directrices específicas de remediación de los proveedores están en desventaja."
Mediante el uso de inteligencia y análisis de amenazas externas, es posible observar el serial de etapas o hitos por los que cabría esperar que avanzara una vulnerabilidad específica.
A medida que se pasa cada puerta, el nivel de riesgo que podemos esperar razonablemente que suponga la vulnerabilidad aumenta eventualmente.
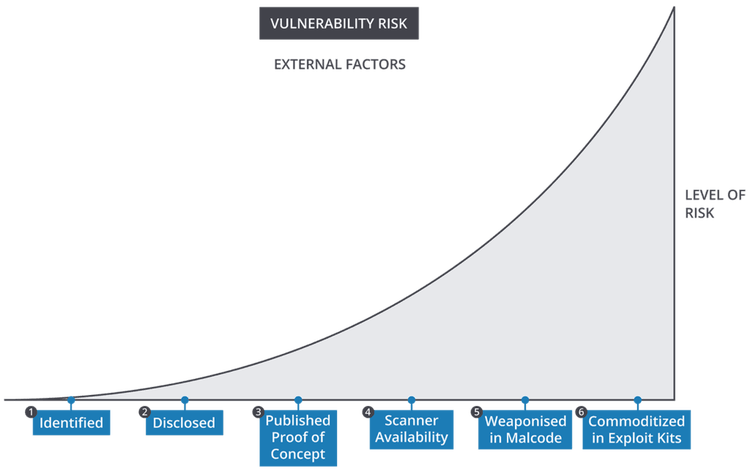
- La vulnerabilidad es identificada por el proveedor, por los investigadores y por los ciberdelincuentes.
- La vulnerabilidad se divulga públicamente, privadamente entre profesionales de la seguridad con riesgo de fallo de la seguridad operativa (OPSEC), o privadamente entre actores maliciosos en mercados clandestinos.
- Existen pruebas de concepto que explotan esta vulnerabilidad. Nuevamente, esto puede ser público o privado en ciertas comunidades.
- Existen escáneres para automatizar la identificación de sistemas vulnerables. Estos escáneres suelen ser una tecnología de doble uso de la que dependen los pentesters y los equipos rojos, y que los ciberdelincuentes también pueden aprovechar con fines ofensivos.
- El exploit fue convertido en un arma en malcode capaz de infectar o comprometer un objetivo del exploit. Se capturaron muestras de malcode y pueden conservar o publicar de forma muy cercana.
- El uso de esta vulnerabilidad se convirtió en un producto básico en los kits de herramientas para crear código malicioso, o en kits de exploits que se pueden alquilar para emplearla como método para que otro código malicioso establezca un acceso no autorizado.
Inteligencia de amenazas en tiempo real para análisis de vulnerabilidades
Nuestro objetivo es permitirte identificar, evaluar, priorizar y responder a vulnerabilidades con rapidez y confianza. Las Tarjetas de Vulnerabilidades Futuras Registradas son el punto central, condensando toda la inteligencia que recopilamos sobre cada vulnerabilidad de la web abierta, profunda y oscura en una única vista y calculando un puntaje de riesgo que se actualiza en tiempo real.
Puedes ver el poder del análisis de vulnerabilidades en este breve video:
Evalúa rápidamente los riesgos derivados de vulnerabilidades conocidas.
Recorded Future calcula los puntajes de riesgo de vulnerabilidad y presenta evidencias con enlaces a fuentes. La información sobre explotación y mal código se fusiona con datos NVD para un acceso rápido a los avisos de los proveedores con pasos de mitigación y remediación. Enriquece tus productos de seguridad con contenido de Intelligence Card™ a través de nuestra integración con API. Identifica vulnerabilidades con mayor riesgo de ser convertida en un arma.
Reciba alertas específicas cuando las vulnerabilidades de interés estén vinculadas a kits de exploits y categorías de malware de alto riesgo que sean relevantes para su compañía. Defina paneles de control y reglas de alerta para las vulnerabilidades que afectan a los productos de su infraestructura tecnológica empleando nombres de CPE específicos (proveedores, productos, versiones). Descubra vulnerabilidades no reveladas o nuevas y exploits de día cero.
La identificación programática de Recorded Future de chatter de exploits para vulnerabilidades desconocidas te ayuda a mejorar la priorización de remediación basándote en evidencias de un aumento de la intención y/o capacidades del adversario. Consulta ejemplos del mundo real en nuestro reporte especial de análisis.
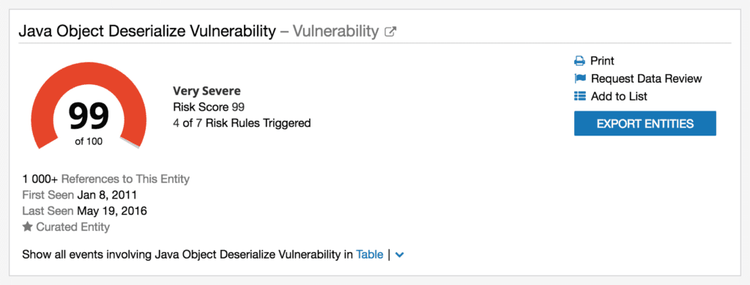
Ejemplo de una carta de vulnerabilidad.
¿Quieres una demostración personalizada de cómo Recorded Future puede ayudar a tu compañía a acelerar las evaluaciones de vulnerabilidades? Aplicar una demo ahora.