6 tipos populares de ransomware
El ransomware es un tipo de malware que te bloquea el acceso a tus archivos o sistema hasta que pagues un rescate. En 2025, esta amenaza sigue siendo muy real. Aunque parezca mentira, el 59% de las organizaciones reportaron ser afectadas por ransomware el año pasado, y el costo medio de recuperación se disparó a la impresionante cifra de 2,73 millones de dólares, lo que, según el Foro Económico Mundial, supone un aumento del 50% respecto al año anterior.
Para empeorar las cosas, estos ataques se están volviendo más inteligentes y sigilosos, centrar más en robar datos y en usar métodos de cifrado complicados que los hacen más difíciles de detectar y corregir.
Descarga el libro electrónico:
Ransomware: Entender. Prevenir. Recuperar.
Comprender los distintos tipos de ransomware —como ransomware cripto, ransomware de boletería, scareware, doxware, ransomware como servicio y malware para borradores— es fundamental para protegerte. Este artículo desglosará estos diferentes tipos y te dará consejos sobre cómo defenderte de ellos.
Datos rápidos
- El ransomware es un software malicioso que cifra los archivos de una víctima o la bloquea fuera de su dispositivo hasta que se pague un rescate, a menudo mediante emails de phishing y vulnerabilidades de software explotando.
- Los atacantes exigen el pago de rescate en ataques de ransomware, donde las víctimas deben pagar en criptomonedas, como Bitcoins, para recuperar el acceso a sus datos o sistemas cifrados. La cantidad varía según el ataque específico.
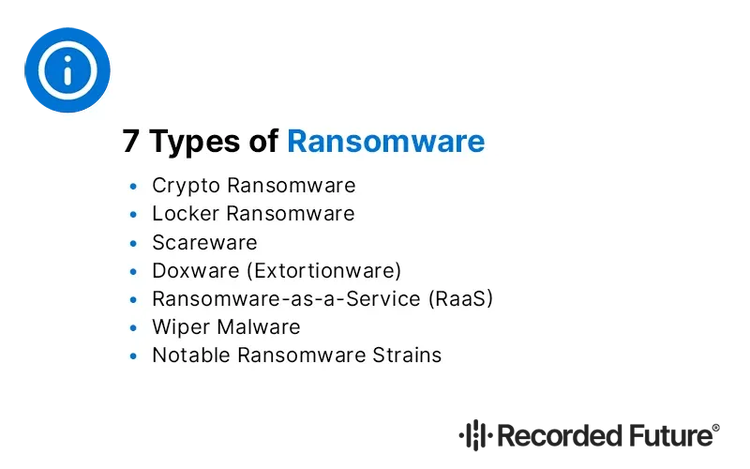
- Existen 7 tipos de ransomware: Crypto Ransomware, Locker Ransomware, Scareware, Doxware, Ransomware-as-a-Service (RaaS), Wiper Malware y Unknown Malware, cada uno con diferentes métodos de ataque e impacto.
- Proteger del ransomware significa copias de seguridad regulares, software actualizado, segmentación de red, adopción temprana de soluciones de mitigación de ransomware y un plan de respuesta claro sin pagar el rescate.
Acerca de Ransomware
El ransomware es un tipo de malware que infecta la computadora o la red de una víctima y provoca un ataque de ransomware. Esto:
- Cifra archivos o bloquea el acceso al sistema hasta que se pague un rescate
- Puede bloquear y cifrar computadoras o datos, y en algunos casos borrar la computadora de por completo. El proceso de cifrar archivos es una parte crucial de la estrategia del ransomware para mantener los datos de la víctima como rehenes.
- El objetivo final de los atacantes de ransomware es extorsionar dinero a sus víctimas prometiendo restaurar el acceso tras el pago.
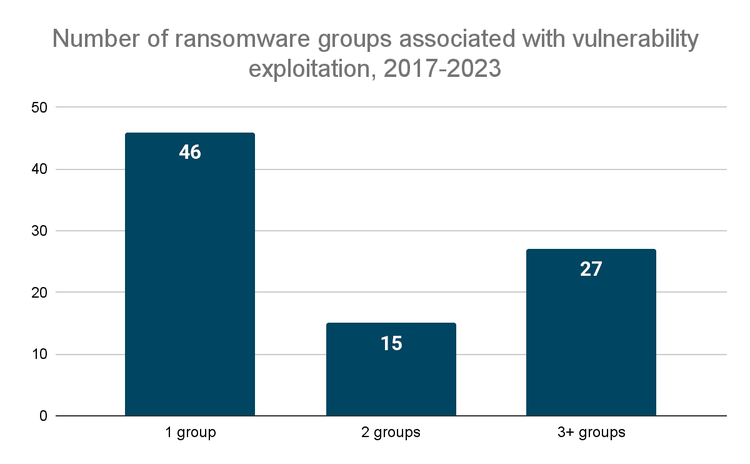
El ransomware se propaga mediante ingeniería social, donde los usuarios son engañados para descargar archivos infectados o hacer clic en enlaces maliciosos. También puede explotar vulnerabilidades de software para infectar sistemas y cifrar archivos a cambio de rescate. Las formas más comunes de infección son mediante phishing por email, explotación de vulnerabilidades, errores humanos o falta de actualizaciones de seguridad. Una vez instalado el malware, pasará por varias etapas: infección, cifrado de datos y demanda de rescate.
Es fundamental mantener el sistema operativo y el software de seguridad actualizados para parchear vulnerabilidades del sistema y fortalecer las defensas del dispositivo frente a hackers. Lee nuestra guía completa sobre cómo prevenir ataques de ransomware para obtener más información al respecto.
Principales tipos de ransomware
Con 6 tipos de ransomware, cada uno con características y métodos de ataque diferentes, necesitas conocer las diferencias para defenderte. Estos son:
- Crypto Ransomware, que cifra archivos
- Ransomware de boletería, que te bloquea el acceso a tu dispositivo
- Scareware, que emplea mensajes aterradores para engañarte
- Doxware, que amenaza con filtrar tus datos privados
- El ransomware como servicio (RaaS, por sus siglas en inglés) proporciona herramientas de ransomware a los afiliados, de modo que los ciberdelincuentes no necesitan conocimientos técnicos para lanzar ataques de ransomware.
- Malware para limpiaparabrisas
Conocer estas variantes es clave para la protección contra ransomware.
Ransomware cripto
El ransomware cripto es uno de los tipos de ransomware más comunes y destructivos. Apunta a individuos y organizaciones cifrando archivos y datos importantes, haciéndolos inaccesibles sin una clave de descifrado. El proceso de cifrar archivos es una parte crucial de la estrategia del ransomware para mantener los datos de la víctima como rehenes. Los datos sensibles, que son confidenciales y críticos para una persona u organización, suelen ser objetivos, lo que subraya la importancia de protegerlos de este tipo de ataques. Este tipo de malware bloquea una computadora hasta que se pague un rescate, a menudo en criptomonedas.
Los archivos de las víctimas son inaccesibles debido al cifrado, lo que limita la función y disponibilidad de datos importantes. Los atacantes exigen un rescate por la clave de descifrado, aprovechando la necesidad de las víctimas de acceder a archivos críticos. Pero no hay garantía de que pagar el rescate te consiga la clave de descifrado correcta o evite una reinfección futura. El gobierno de Estados Unidos aconseja no pagar el rescate y explorar opciones de recuperación con las fuerzas del orden o el FBI.
Ejemplos de ransomware criptográfico son Maze, que ataca a compañías y organizaciones de todo el mundo, y Ryuk , que ataca a grandes compañías y puede cifrar y eliminar archivos originales.
Dada la destrucción causada por los ataques de ransomware en cripto, conocer las medidas de protección y respuesta es clave.
Locker Ransomware
El ransomware locker, a diferencia de su contraparte criptográfica, no cifra archivos pero bloquea todo el sistema informático, haciéndolo inutilizable hasta que se pague un rescate. Este tipo de ransomware expulsa completamente al propietario de su dispositivo, a menudo mostrando una nota de rescate exigiendo el pago para restaurar el acceso.
Un ejemplo de ransomware de boleterías es LockerGoga , que fue detectado por primera vez tras un ataque a Norsk Hydro, una compañía noruega de energías renovables, en 2019. El método consiste en emplear emails de phishing para infectar dispositivos personales y corporativos. Tras infectar los dispositivos, los atacantes exigen un rescate para sacar provecho de la situación.
LockerPin es el primer ransomware móvil con bloqueo de PIN y apunta a dispositivos Android. Estos ataques muestran las diferentes formas en que los atacantes de ransomware pueden entrar y bloquearte el acceso a tu dispositivo.
Aunque los datos no estén cifrados, el ransomware de bloqueo puede ser muy perjudicial, ya que no se puede acceder al dispositivo ni a ningún dato almacenado en él, incluidos los datos cifrados. Por lo tanto, saber cómo defender del ransomware mediante una seguridad estable y actualizaciones periódicas es clave para mantener el acceso a sus sistemas y datos.
Software de miedo
El scareware es un tipo de ransomware que engaña a los usuarios para que descarguen malware mostrando mensajes aterradores que parecen legítimos. Estos mensajes suelen imitar las advertencias de las compañías de software antivirus, instándote a actuar con rapidez sin darte tiempo a pensar o analizar la situación.
El objetivo del scareware es asustar a los usuarios diciéndoles que su computadora está infectada con malware y engañarles para que paguen una tarifa o compren un antivirus falso. El scareware puede propagar a través de emails spam pidiéndote que descargues un antivirus falso o compartas información de acceso para soporte técnico. Ejemplos de scareware son SpySheriff, XPAntivirus, ErrorSafe y Mac Defender.
Cuando encuentres una ventana emergente de scareware, ciérrala haciendo clic en la 'X' y luego borra el historial del navegador y resetear la computadora para protegerte.
Doxware (Extortionware)
Doxware, también llamado extortionware, es un tipo de ransomware que no solo bloquea el dispositivo de la víctima, sino que también amenaza con exponer información privada a menos que se pague un rescate. Esto puede ser devastador para la víctima. Este malware apunta tanto a datos personales como propietarios, por lo que las apuestas son altas para la víctima.
El doxware puede ser desastroso tanto para individuos como para organizaciones. Estos son los posibles impactos:
- Para los individuos, el software malicioso (doxware) puede exponer fotos personales, emails e información financiera, lo que resulta embarazoso y puede manejar al robo de identidad.
- Para las organizaciones, el doxware puede exponer registros de clientes, archivos confidenciales o propiedad intelectual, conllevando graves consecuencias financieras y legales.
- El ransomware REvil amenazaba con filtrar los datos de las víctimas a foros clandestinos si no se pagaba el rescate.
Cuando te encuentres con doxware, mantén la calma y comunica el incidente a las autoridades.
Ransomware-como-servicio-a-service (RaaS)
El ransomware como servicio (RaaS, por sus siglas en inglés) es un modelo basado en subscripción donde las herramientas de ransomware se venden o alquilan a afiliados, de modo que los ciberdelincuentes sin conocimientos de programación pueden lanzar ataques de ransomware. Este modelo hace que el ransomware sea más accesible para los delincuentes sin experiencia.
Uno de los incidentes más notables basados en RAAS que demuestra la naturaleza destructiva de tales amenazas es el ataque al oleoducto Colonial. Según Allan Liska, experto en ransomware de Recorded Future:
Los modelos RaaS pueden ser programas de afiliados, acceso por subscripción, licencias vitalicias o asociaciones con pagos realizados mediante criptomonedas. Las filiales reciben entre el 70 y el 80% de los beneficios del rescate. Grupos destacados de RaaS son LockBit, BlackCat, Hive y Dharma. Estos grupos proporcionan infraestructura para negociaciones y plataformas para publicar datos robados, dificultando el rastreo y el cierre de sus operaciones.
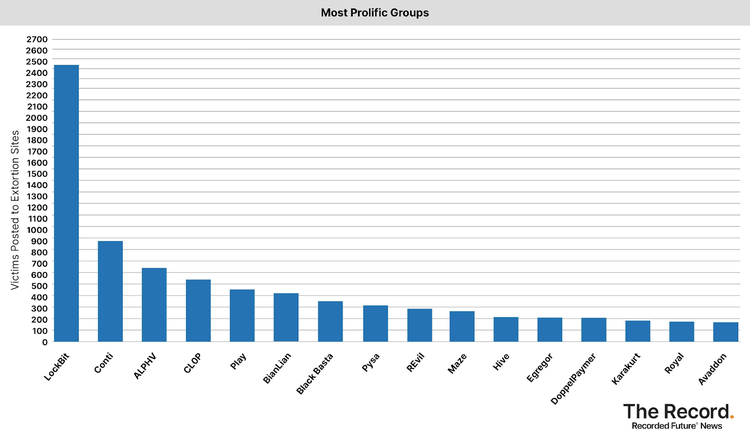
En mayo de 2024, LockBit fue responsable de más de un tercio de los ataques de ransomware, lo que pone de manifiesto su impacto significativo dentro del ecosistema RaaS, según el Ransomware Tracker de TheRecord.
Malware para limpiaparabrisas
El malware para limpiaparabrisas es un tipo de malware que amenaza con eliminar cualquier archivo que infecte, y tiene como objetivo causar interrupciones más que beneficios económicos. A diferencia de otros tipos de ransomware que buscan obtener beneficios económicos, el malware de borrador pretende eliminar datos en sistemas infectados.
NotPetya se consideraba wiperware y afectó principalmente a Ucrania, paralizando sistemas personales y corporativos en todo el mundo al centrar en eliminar archivos en lugar de cobrar dinero. El malware de limpiaparabrisas puede hacer que los sistemas no sean arrancables sobreescribir archivos críticos del sistema. Estos ataques se emplean a menudo en ciberataques para causar disrupciones o hacer declaraciones políticas.
Cepas destacadas de ransomware
A lo largo de los años, varias variantes de ransomware acapararon los titulares, cada una con sus propias características y vectores de ataque. Diversos tipos de ransomware, como Crypto, Locker, CryptoLocker, WannaCry y nuevas variantes emergentes, emplean diferentes métodos, como bloquear, cifrar y borrar los sistemas informáticos, y extorsionar a los propietarios para que paguen a cambio de restaurar el acceso. Conocer estas cepas y variantes de ransomware es fundamental para reconocer y responder a las amenazas de ransomware.
CryptoLocker
Ransomware CryptoLocker:
- Visto por primera vez en septiembre de 2013, CryptoLocker es conocido por cifrar archivos empleando criptografía de clave pública RSA
- Principalmente se difunden a través de botnet de Gameover Zeus y archivos adjuntos de email
- Apuntados a sistemas Microsoft Windows
- Emplea criptografía de clave pública RSA para cifrar archivos
Durante 2013 y 2014, los esfuerzos de extorsión de CryptoLocker ascendieron a unos 3 millones de dólares en solo 9 meses.
WannaCry
En 2017, la cepa de ransomware WannaCry se hizo famosa por explotar una vulnerabilidad de Windows, causando pánico masivo. WannaCry se propagó a través del exploit de Microsoft EternalBlue, una vulnerabilidad en el protocolo SMB, y causó alrededor de 4.000 millones de dólares en daños en todo el mundo.
Petya/NoPetya
Petya es un virus cripto-ransomware conocido por cifrar archivos en servidores Windows, portátiles y PCs. NotPetya es una variante de Petya que surgió en 2016 y cuenta con claves de cifrado mejoradas y estilo de resetear, y puede expandir de forma independiente.
Cerber
El ransomware Cerber surgió en 2016 y recaudó alrededor de 2 millones de dólares en su primer año, empleando técnicas avanzadas de evasión para eludir las medidas de seguridad. Se propaga principalmente a través de archivos adjuntos maliciosos de emails y kits de explotación.
Conejo Malo
El ransomware Bad Rabbit surgió en 2017 y tuvo como objetivo a las víctimas mediante anuncios falsos del instalador Adobe Flash. Principalmente afectó a Rusia, Ucrania y Europa del Este.
FAQs
¿Cuál es el objetivo del ransomware?
El objetivo del ransomware es extorsionar dinero a las víctimas cifrando sus archivos o bloqueando sus sistemas y exigiendo un rescate para restaurarlos.
¿Cómo se propaga el ransomware?
El ransomware se propaga a través de la ingeniería social como emails de phishing, explotación de vulnerabilidades de software, errores humanos o falta de actualizaciones de seguridad. Ten cuidado y mantén tu software actualizado para no infectarte con ransomware.
¿Pago el rescate si me infecta?
No, nunca pagues un rescate, ya que no hay garantía de obtener la clave de descifrado correcta y podría incentivar más ataques. Además, pagar el rescate puede conllevar riesgos adicionales, como que los atacantes exijan pagos de rescate adicionales o que vuelvan a atacarte en el futuro.
¿Cuáles son algunas de las cepas de ransomware más destacadas?
Algunas de las cepas de ransomware más destacadas son CryptoLocker, WannaCry, Petya/NotPetya, Cerber y Bad Rabbit. Cada uno tiene sus propias características y métodos de ataque.
¿Qué hacer si mi dispositivo está infectado con ransomware?
Si tu dispositivo está infectado con ransomware: desconéctate de Internet, elimina dispositivos de almacenamiento externos, desactiva las tareas en ejecución, toma una captura de pantalla del mensaje de ransomware, informa del incidente a las autoridades, restablece las contraseñas y, como último recurso, borra el disco duro y reinstala el sistema operativo.
Mejora tu estrategia de mitigación de ransomware.
El ransomware sigue siendo una gran amenaza en esta era digital y existen muchos tipos y variantes. Conocer los tipos de ransomware y ser proactivo en la protección y detección es clave para proteger tus datos y sistemas. Ya sea mediante copias de seguridad, software de seguridad actualizado o segmentación de red, estar preparado es clave.
No dejes que tu organización se convierta en otra estadística más. Proteja sus datos, salvaguarde sus activos y mantenga sus operaciones con confianza. Reserva una demostración hoy mismo y descubre cómo las soluciones de mitigación de ransomware de Recorded Future pueden reforzar tus defensas y mantenerte un paso por delante de las amenazas cibernéticas.
Esteban Borges
Esteban is an IT professional with over 20 years of experience, specializing in hardening systems and networks, leading blue team operations, and conducting thorough attack surface analysis to bolster cybersecurity defenses. He's also a skilled marketing expert, specializing in content strategy, technical SEO, and conversion rate optimization. His career includes roles as Security Researcher and Head of Marketing at SecurityTrails, before joining the team at Recorded Future.