2026年上半期マルウェアと脆弱性のトレンド
Executive Summary
2026年上半期の活動では、企業や消費者環境に既に存在する正当なツール、信頼できるプラットフォーム、ルーチンなワークフローを悪用する脅威アクター/敵対者が引き続き好まれていることが示されました。 脅威アクターは、露出したソフトウェア、開発者ツール、リモートアクセスユーティリティ、決済ワークフロー、サードパーティサービスを利用してアクセス、認証情報を盗み、横移動、侵入を収益化しながら、予想される活動に紛れ込んでいました。技術的な新規性よりも正常性による回避を重視するこの姿勢は、悪意のある活動が承認されたツールや信頼できるサービスを通じて防御側に認識される前に進行するリスクを高め、露出管理、アイデンティティおよび認証情報ガバナンス、行動検知、開発者環境のセキュリティ、バックアップの強靭性、モバイル詐欺監視、第三者監視の必要性を強調しています。
AIを活用したサイバー攻撃は2026年上半期に顕著になったものの、既存の侵入手法にほぼ補完的な役割を果たし続けた。脆弱性エコシステムにおいて、AI支援研究は脆弱性報告の量を増加させ、今後はエクスプロイトパス解析を加速し、熟練オペレーターの脆弱性開発コストを削減することで修復・復旧・改善のスケジュールをさらに短縮する可能性があります。 マルウェア活動においては、AI対応機能が主にマルウェア成熟モデル(AIM3)の下位から中間段階に大きく連動しており、Recorded Future's AIAI持続性、ユーザーインターフェース(UI)インタラクション、マルウェア開発、配信などの個別機能をサポートし、完全な自律運用は行われていませんでした。
脆弱性の悪用は、エンタープライズのオペレーティングシステム、アプリケーションフレームワーク、ネットワークおよびセキュリティ管理製品にまで広がりました。Insikt Group 215件の共通脆弱性と露出(CVE)を積極的に悪用し、最も重要なケースはネットワークの到達可能性、アクセス前提条件の少なさ、コード実行を組み合わせたものでした。 キャンペーンレポートはまた、脅威アクターが新たに公開された脆弱性と長年の脆弱性の両方で既存のポストエクスプロイテーションプレイブックを再利用していることを示し、露出や影響をベンダーランキングや深刻度スコアだけで判断するよりも運用リスクの指標として有用であることが示されました。 フィッシングやマルウェア配信作戦において、脅威アクターは新しい機能よりも、慣れた実行、難読化、発見、ペイロード転送 TTPs に繰り返し依存してきました。 サプライチェーン 情報漏洩 / 侵害 ターゲットパッケージ管理者および開発者環境を対象とし、情報漏洩 / 侵害認証情報、信頼できる統合、ソフトウェア配信チャネルが下流のクラウドやソフトウェアエコシステムへの伝播を可能にしたAI対応ツールを含む。 その他の著名な活動には、近距離通信(NFC)による決済詐欺を可能にするモバイルマルウェアや初期のAI支援ワークフロー、信頼できるサードパーティサービスを活用したMagecartキャンペーン、そしてチェックアウト操作などがあります。
これらの脅威に共通するリスクは、悪意のある活動が、防御側がより広範な侵入の一部として認識する前に、正規のツール、信頼できるサービス、および日常的なワークフローを通じて進行してしまう可能性があることです。したがって、防御者は優先順位を付ける脆弱性をリモートで悪用したりコード実行を可能にするものを活用し、検知は孤立した事象ではなく疑わしい行動の連続に焦点を当て、開発者認証情報、バックアップインフラ、企業所有のモバイルデバイス、決済環境を保護する管理を強化しるべきです。
主な調査結果
- Insikt Group 2026年上半期に215件のアクティブエクスプロイトされたCVEを特定し、2025年上半期の161件から34%増加しました。 事前認証なしで悪用可能な146件の脆弱性のうち142件はネットワーク経由でアクセス可能であり、82件のリモートコード実行(RCE)脆弱性のうち60件は認証不要でネットワークアクセスを組み合わせていました。
- 2025年上半年と同様に、Recorded Future Malware Intelligenceのデータも、2026年上半年を通じてリモートアクセストロイの木馬(RAT)が引き続き顕著であることを示しました。RATsはマルウェアレポート Insikt Group 導き、Malware Intelligenceの提出 Recorded Future 、AsyncRATはトータルユニークハッシュ数とコマンド&コントロール(C2)構成で最も上位に提出されたマルウェアファミリーとして特定されました。 AsyncRAT、Cobalt Strike、XWorm、Stealc、およびREMCOS RATは、2025年上半期と2026年上半期を通じてトップ10に留まりました。
- 2026年上半年のAI対応マルウェア活動はAIM3レベル1から3に集中しており、脅威アクターは完全な自律攻撃を行うのではなく、既存のマルウェアや侵入ワークフローをAIで補強しています。
- Ransomware オペレーターは、ClickFixスタイルのソーシャルエンジニアリングを含む既存の侵入手法に依存しつつ、ペイロード能力の改良を続けました。公開アプリケーションの悪用;s5cmd、PsExec、AnyDeskなどの正当なツールの乱用;そして被害者の回復手段を減らすことを目的とした TTPs 。
- 2026年上半期において、AndroidのNFCマルウェアは最も注目すべきモバイルマルウェアのトレンドであり、NFCShareやNGateといったマルウェアファミリーは、デバイスのNFC機能を悪用して決済カードデータの窃盗、非接触型取引の中継、ATMからの現金引き出しなどを行っていた。
AIを活用したサイバー攻撃
AIを活用したサイバー脅威は2026年上半期に顕著になったが、入手可能な証拠によると、観測された活動のほとんどは、既存の攻撃手法を完全に自律的な作戦に置き換えるのではなく、既存の攻撃手法を強化するものであった。
脆弱性エコシステムにおいて、Anthropicのリリース クロード・ミトスプレビュー フロンティアモデルが攻撃的および防御的セキュリティ研究においてますます重要であることを強調しました。Project Glasswingでのモデル公開後、より広範な脆弱性レポートも増加しました。6月の国家脆弱性データベース(NVD)の開示は前6か月平均より43%増加し、MozillaはMythos PreviewがFirefox 150で修正した271の脆弱性を特定し、Claude Opus 4.6でのテスト後に修正された22件と比べて大幅に向上したと 報告 しました。 ベンダー、 AI 開発者、 Microsoft、 Anthropic、 HackerOne などのバグバウンティプラットフォームも、脆弱性の発見や提出件数の増加と、 AI支援研究の広範な採用とともに報告しており、検証、開示、修復/復旧/改善ワークフローへの圧力が増しています。
脆弱性報告の増加にもかかわらず、 AI 脆弱性管理の基本は変わっていません。攻撃者は依然として、リーチ、信頼性、投資収益率を提供する脆弱性を特定し、検証し、武器化し、運用する必要があります。 つまり、新たに発見された脆弱性のうち、脅威となる可能性はごく一部に過ぎません。
それでも、AIを活用した脆弱性研究は、防御者の作業負荷を3つの方法で増加させることができます。すなわち、トリアージを必要とする信頼性の高い脆弱性レポートを作成すること、エクスプロイトパス解析と兵器化を加速させることで、緩和する脆弱性の利用時間を短縮すること、そして熟練したオペレーターが概念実証(PoC)コードを作成し、攻撃経路をテストし、兵器化可能なエクスプロイトに向けた反復をより迅速に進めるのを支援することで、エクスプロイト開発コストを削減すること。 したがって、防御者にとっての短期的な課題は、完全な自律的な悪用の急増ではなく、どの脆弱性が最も重要かを特定し、脅威アクターがそれを運用する前に修正するための狭い時間帯です。さらに、2026年7月号の早期H2 2026レポートでは、自律エージェントが限定的な人間の介入で発見、検証、兵器化、運用化を行える ことが示されました 。 防御側は脆弱性強化、優先順位付け、緩和の自動化を行い、機械速度の攻撃開発と防御的なレスポンスの間のギャップを縮めるべきです。
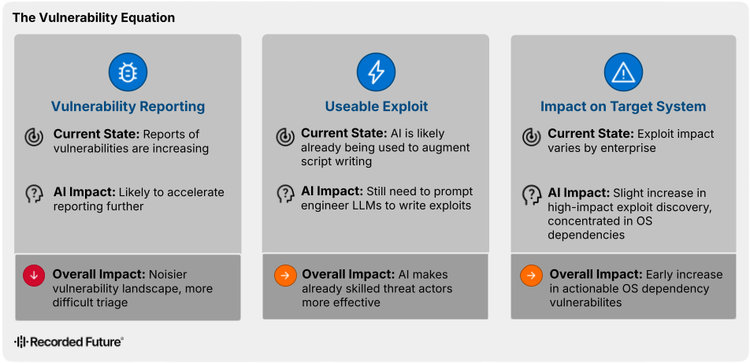
2026年上半期のマルウェアレポートは、2025年上半期と比べてAI対応機能の直接的な実験がより多かった。 ESET 識別 PromptSpyは、生成AI(GenAI)を初めて利用したAndroidマルウェアとして知られており、GoogleのGeminiを使って画面上のUI要素を解釈し、デバイスレイアウト間の持続性を向上させるステップバイステップの指示を生成しています。CANFAILのレポートは、LLM生成のデコイロジックやAI支援の開発成果物を用いて、ウクライナ組織に対するマルウェア配信を複雑化し、解析を複雑化する脅威アクター も示しました 。 これらの例は、脅威アクターがAIを狭い運用上の問題解決、例えばユーザーインターフェースへの適応、コードやデコイロジックの生成、難読化の改善、アナリストの混乱支援などでテストしていることを示唆しています。
脅威アクターはAI関連製品やエコシステムを配信手段として利用しました。2026年2月、VirusTotal 報告 悪意のあるOpenClawスキルは、ローカルAIエージェントエコシステムのための有用な自動化を装い、Malwarebytes 報告 GitHub上でホストされ、検索結果から浮かび上がる偽のOpenClawインストーラーがインフォスティーラーやプロキシマルウェアを配信していました。この活動は、攻撃者がAIツールへのユーザーの関心を、これまで人気のあるソフトウェアブランドを悪用してきたのと同様に、トロイ木馬化されたインストーラー、悪意ある拡張機能、偽リポジトリ、依存関係に基づくペイロードを、通常は馴染みのあるチャネルを通じて配布していることを示しています。
2026年上半年時点で、Insikt Groupは、観察されているほとんどのAI対応マルウェア活動は、完全な自律的な悪AI駆動型マルウェア運用ではなく、Recorded Future's AIマルウェア成熟度モデル(AIM3)の低〜中期段階、すなわち実験、採用、最適化に沿ったものと一致していると評価しています。Recorded Future's AIM3フレームワークによると、最も公に観察されている「AIマルウェア」はレベル1から3に集中しており、AIはUI解釈、永続性ガイダンス、トランザクションタイミング、オペレーターガイダンスなどの個別の運用タスクをサポートしています。したがって、短期的なリスクは主に独立して動作する自己制御型マルウェアではなく、既存の侵入ワークフローをより速く、説得力のあるものにし、適応性を高め、分析を難しくするAIの活用です。防御側は、単一の制御層、モデル、またはエンドポイント検知層がすべてのAI対応マルウェア活動を確実に特定できると期待すべきではありません。 代わりに、組織は攻撃チェーンのさまざまな部分を検知または妨害できる防御深層制御を活用すべきです。これには、疑わしい AIテーマのダウンロード、拡張機能、リポジトリ、パッケージに関連するスクリプトやインストーラー活動のエンドポイント検知、アクセシビリティサービスの悪用や自動化されたUI操作に対するモバイルデバイス管理、未承認の AI ツールやインストーラーの制限などが含まれます。
脆弱性の悪用の傾向
Key Takeaways
- ネットワークの到達可能性とアクセス要件の低さがリスクを増大させた。悪用された215件のCVEのうち142件はネットワーク経由でアクセス可能で、事前の認証なしに悪用できた。そのうち60件はリモートコード実行(RCE)も可能にし、66件(31%)については公開されているエクスプロイトが利用可能だった。
- 防御側は、新たに悪用された脆弱性と、慢性的なパッチの未適用という両方の問題に直面した。2025年または2026年に162件のCVEが公表され、53件は2025年以前に、17件は2020年以前に公表されたものだった。
- 脅威アクターは、異なる初期脆弱性でエクスプロイテーション後のプレイブックを再利用しました。StrikeSharkは同じ6ツールスタックを13のCVEに適用し、Storm-1175は認証情報盗難、リモート実行、データ転送、ランサムウェアツールを10の脆弱性に結びつけました。より広範に見ると、最も一般的なマルウェアの種類はスティールウェアであり、次いで攻撃的なセキュリティツール、バックドア、リモートアクセス型トロイの木馬、ランサムウェアが続いた。
マイクロソフトは依然として脆弱性の利用に関するリーディングベンダーです
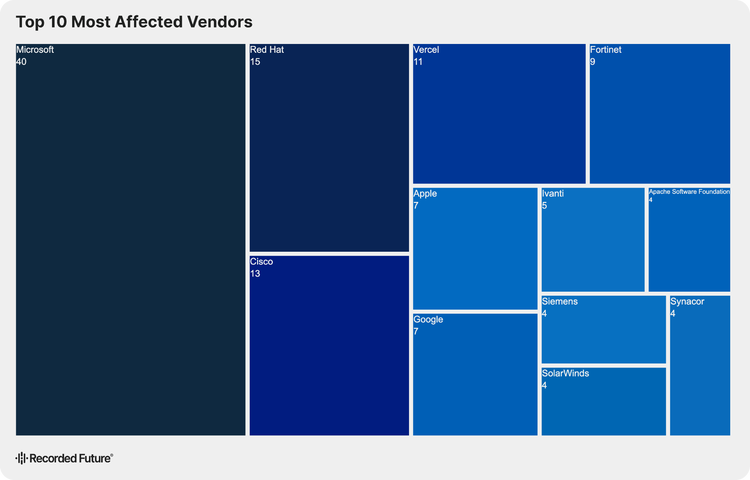
2026年上半期には、 Insikt Group 215件の積極的な脆弱性を特定し、2025年上半期の161件から34%増加しました。 1月から6月にかけて、利用される脆弱性の数は月平均7つ増加しました。 マイクロソフトは依然として最も頻繁に脆弱性が利用されたベンダーであり、40件のユニークなCVEを報告しました。これは2025年第1期の28件から前年同期比43%の増加です。Red Hatは15件のCVEで2位、Ciscoは13件で3位、Vercelは11件で4位、Fortinetは9件で5位となった。それに比べて、2025年上半期にマイクロソフトに次いで影響を受けたベンダー上位は、Apple(CVE 8件)、Ivanti(7件)、Linux(6件)、SonicWall、Google、Fortinet、Craft CMS(それぞれ4件)だった。
悪用された脆弱性は98ベンダーの製品に影響を及ぼし、そのうち67ベンダーは1つのCVEのみに関連していました。これは、搾取が最も頻繁に影響を受けたベンダーに限られていなかったことを示している。防御者にとっては、リスクベースの修復/復旧/改善を全ソフトウェア在庫全体で維持し、広く展開されているエンタープライズプラットフォームよりも監視が少なかったりパッチ適用が遅い製品も含まれます。
製品ファミリーレベルでは、WindowsとWindows Serverが2026年上半年で最も大きな集中度を占め、20のユニークな CVE を有し、次いでRed Hat Enterprise Linuxが13、Vercel Next.jsが11、Cisco Catalyst SD-WAN管理者が8、Apple iOSとiPadOSが7つ続きました。 マイクロソフトの脆弱性を悪用した攻撃は依然として目立っていたものの、2026年上半期の活動では、エンタープライズLinux、アプリケーションフレームワーク、ネットワーク管理製品もますます標的となっていた。複数のベンダーの脆弱性は、ベンダーのポートフォリオ全体に均一な関心を持つのではなく、一つの製品ファミリーに集中した悪用によっても生じていました。例えば、Vercelの11個のすべてがNext.jsを中心に、Ciscoの13個の影響を受けたCatalyst SD-WANのうち8個、Red Hatの15個の影響を受けたRed Hat Enterprise Linuxのうち13個が対象でした。
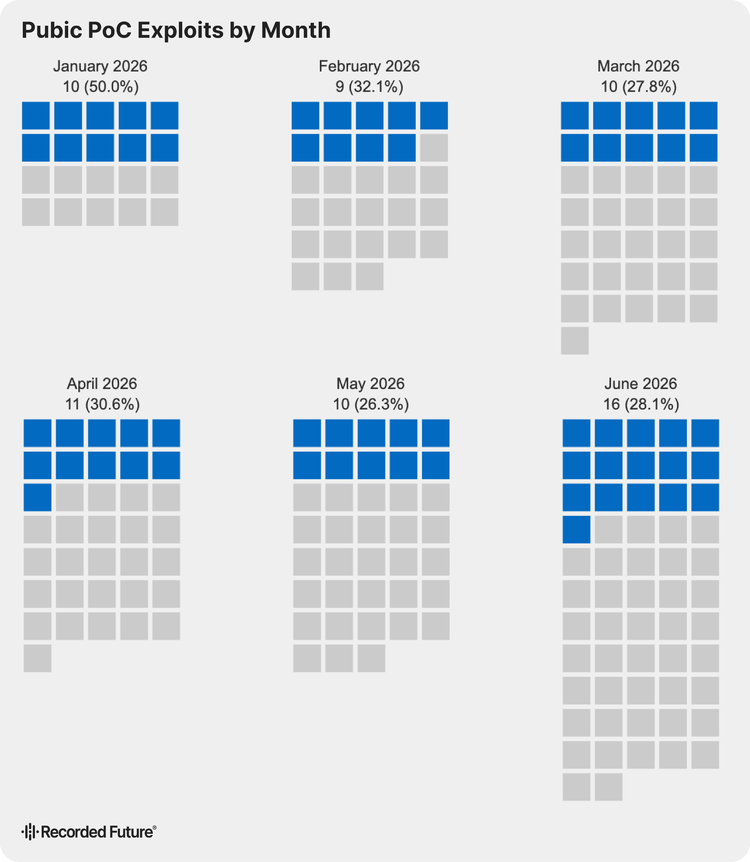
悪用された215件の固有のCVEのうち、66件は公開された概念実証(PoC)エクスプロイトが存在した。公開エクスプロイトは脆弱性のテストや運用に必要な時間と専門知識を短縮できますが、利用可能性だけでは独立してテストされたり信頼性のある武器化されたりしたわけではありません。脆弱性を管理するチームは、PoCエクスプロイトを検証し、優先順位を付ける影響を受けたインターネット関連資産を付ける。また、エクスプロイト活動が加速する前にパッチが適用できない場合は暫定的な緩和策を用いるべきです。
215件の悪用された脆弱性の中で、報告または検出は平均564日で、中央値は31日でした。この差は、旧脆弱性の継続的な悪用と新たに明らかになった脆弱性の迅速な標的化を反映しています。合計のうち、81件(38%)はNVDの開示前、開示当日、または開示後7日以内に悪用されており、そのうち20件はハニーポット活動がCVEの公表に先行していた。具体的には、悪用された証拠は、23件のCVE(11%)についてはNVDの公開前に発生し、20件(9%)については公開日に発生し、38件(18%)については公開後7日以内に発生した。
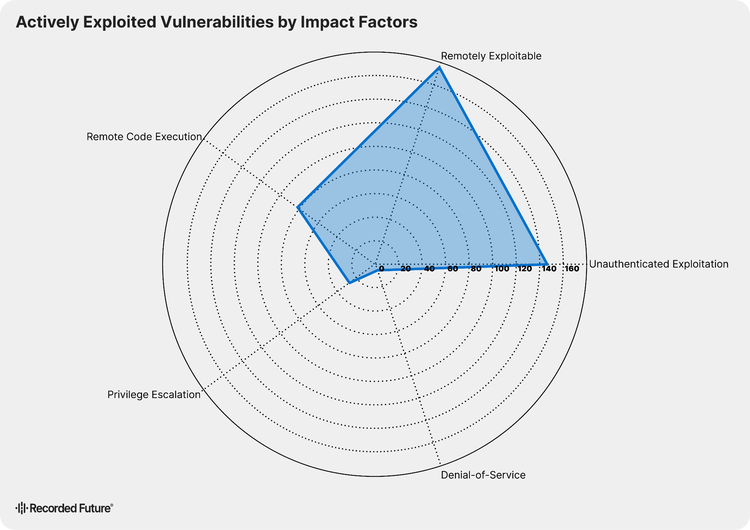
アクセス要件と影響の観点から見ると、215件のCVEのうち176件(82%)はネットワーク経由でアクセス可能であり、146件(68%)は事前の認証なしに悪用可能であった。さらに重要なのは、そのうち142件がネットワークアクセス可能であり、既存のアクセスを必要としないほぼすべての脆弱性にネットワーク経由でアクセス可能だったことです。2026年上半期において、82件のCVEはリモートコード実行(RCE)に関連し、27件は権限昇格に関連し、6件はサービス拒否(DoS)に関連していた。82のRCE脆弱性のうち60はネットワーク上でアクセス可能で、事前認証なしで利用可能でした。 防御者は、リモートアクセス、認証されていない悪用、コード実行を組み合わせているため、これら60のRCE脆弱性を優先順位を付けるべきです。
これらの組み合わせは、個々の属性単独よりも重要である。ローカル特権エスカレーションの脆弱性は通常、攻撃者が先にアクセスを確立する必要がありますが、ネットワークに到達可能な認証されていないRCEの脆弱性自体が足がかりとなることがあります。防御側は、悪用によってサーバー側での実行が直接引き起こされる可能性のある、公開されている管理インターフェース、アプリケーションフレームワーク、セキュリティアプライアンス、その他のシステムから対策を開始すべきである。
脆弱性の分布は非常に細分化されており、215件のCVEのうち212件が83種類の異なる共通脆弱性列挙(CWE)クラスに分類され、いずれのクラスも全体の6%以上を占めることはなかった。最も頻繁に報告された脆弱性の種類は、コードインジェクション(CWE-94)が13件、信頼できないデータの逆シリアル化(CWE-502)が12件、パス・トラバーサル(CWE-22)、不適切な認証(CWE-287)、OSコマンドインジェクション(CWE-78)がそれぞれ11件でした。これらの脆弱性により、アクセス可能なアプリケーションおよび管理インターフェースが、コード実行、不正なファイルアクセス、または認証バイパスの経路となる可能性があります。さらに、年齢分布からは、悪用圧力が新旧の脆弱性から来ていることが示されました。2025年または2026年に162件、2025年以前の53件、2020年以前の17件が公開されました。
コバルトストライクビーコンとスティールウェアは、ポストエクスプロイト活動と最も頻繁に関連付けられている。
ツール数のトップは、StrikeSharkとStorm-1175の2つのキャンペーンによって牽引されており、これらは複数の初期脆弱性に対して一貫したエクスプロイテーション後のツールスタックと関連していました。StrikeSharkキャンペーンでは、SharkLoader、Cobalt Strike Beacon、FScan、Searchall、Pillager Stealer、SharpGPOAbuseが同じ13のCVEにリンクされていました。 これらの脆弱性は2016年から2025年にかけて発生し、Microsoft ExchangeやSharePoint、Fortinet FortiOS、Cisco IOS XE、F5 BIG-IP、GeoServer、Apache Shiro、その他の公開技術に影響を与えました。防御者は情報漏洩/侵害(IoCs)を示すCobalt Strike Beaconの指標を探し出し、C2ビーコン、プロセス注入、認証情報アクセス、リモート実行の行動検知を維持しるべきです。
Storm-1175は2つ目の多重脆弱性クラスターを生み出しました。このグループが使用していたMimikatz、Impacket、PsExec、Rclone、およびMedusaランサムウェアに関連して、10件のCVEが検出された。また、Mimikatzは、中国と関連のあるSHADOW-EARTH-053によるCVE-2021-26855の悪用にも関与しており、この脆弱性はMicrosoft Exchange Serverに影響を与えた。この組み合わせは、認証情報ダンプ、Windows管理機構を介したリモート実行、データ転送、ランサムウェアの展開など、繰り返し可能な手順を示しています。したがって、防御側は悪用の試みだけでなく、その後の認証情報アクセス、リモートサービスの実行、異常な大量転送活動、ランサムウェアの挙動も監視し、初期の脆弱性アラートを単発のイベントとして扱うべきではありません。
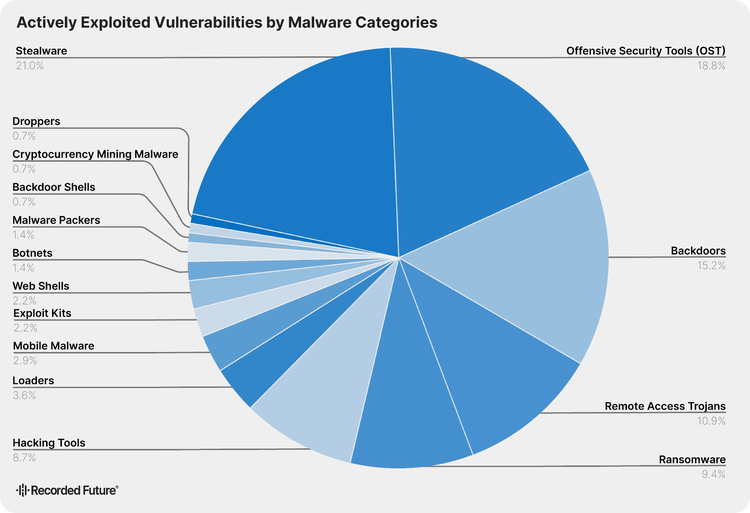
215件のアクティブエクスプロイトされた脆弱性のうち、43件(20%)は既知の悪用後のマルウェアやツールと関連していました。ポストエクスプロイト活動で最も一般的なマルウェアカテゴリはスティールウェアで29回出現し、次いで攻撃的なセキュリティツールが26回、バックドアが21回、リモートアクセス型トロイの木馬(RAT)が15回、ランサムウェアが13回、より広範なハッキングツールが12回、ローダーが5回、モバイルマルウェアが4回、エクスプロイトキットとウェブシェルがそれぞれ3回、ボットネットとマルウェアパッカーがそれぞれ2回でした。
Insikt Groupは215件中114件を報告し、悪用の詳細をMITRE ATT&CKフレームワークにマッピングしています。これらのマッピングに基づき、Exploit Public-facing Application(T1190)は最も一般的なMITRE ATT&CK TTPsであり、77の CVE(68%)に関連付けられていました。 続いて、システム情報検出( T1082 )が39件(34%)、ローカルシステムからのデータ( T1005 )が36件(32%)、イングレスツール転送( T1105 )が35件(31%)でした。PowerShell ( T1059.001 )32件のCVEに関連付けられていました。Windowsコマンドシェル( T1059.003 )およびUnixシェル( T1059.004 )C2チャネル経由のデータ漏洩( T1041 )およびWebプロトコル( T1071.001 )それぞれ31件ずつそれぞれ30個ずつ。Web Shell ( T1505.003 )28で。T1190の重要性は、全体としてネットワークでアクセス可能な脆弱性の多さと一致しており、残りの TTPs はしばしば発見、収集、コマンド実行、ツール転送、C2、抽出に関連付けられています。
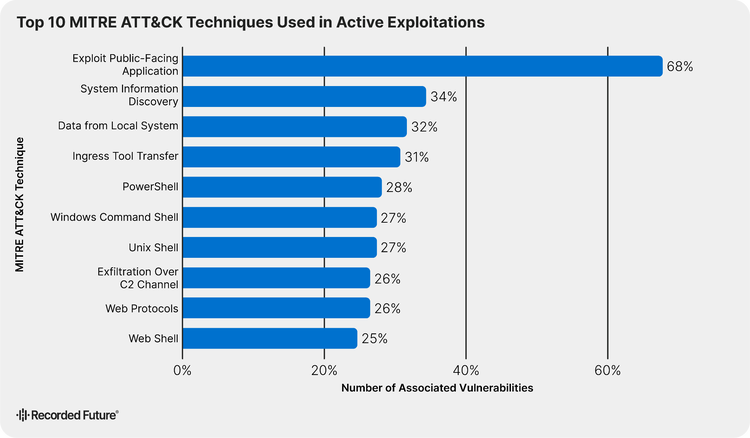
これらの TTPs の同時出現は、ランキング単独よりも有用な防御のシグナルを提供します。 公開アプリケーションの悪用に関連する77件のCVEのうち50件は、PowerShell、Windowsコマンドシェル、またはUnixシェルにも関連しており、Webシェルに関連する28件のCVEすべてにT1190が含まれていました。これは、詳細な攻撃レポートにおいて、公開されたアプリケーションからシェルベースの実行、あるいは永続的なサーバーアクセスへの移行が頻繁に記録されていたことを示している。監視は、個別のエクスプロイトシグネチャに依存するのではなく、公開システムからのエクスプロイトテレメトリをプロセス作成、コマンド実行、ペイロード転送、ウェブシェル作成、検出、およびアウトバウンドC2に接続する必要がある。
マルウェアの傾向
Key Takeaways
- Recorded Future Malware Intelligenceの提出では、AsyncRATは高いサンプル量と高いC2構成多様性を組み合わせ、Cobalt StrikeとGh0st RATは大量の提出を生成しましたが、比較的少数のC2構成セットを再利用しました。
- RATはH1 2026 Insikt Group レポートで最も顕著なマルウェアタイプであり、AsyncRAT、Cobalt Strike、REMCOS RAT、XWormは Recorded Future マルウェアインテリジェンス投稿および Insikt Group レポートの両方で高い評価を得ています。
- モバイルマルウェア脅威の状況では、脅威アクターはリアルタイムの不正処理ワークフローにさらに進み、NFCShareやNGateはNFC機能を悪用して決済カードの盗難、無断非接触決済、ATM出金に取り組みました。一方、PromptSpyやPixRevolutionは、永続性、UIナビゲーション、取引タイミングに関する初期のAI支援アプローチを示しました。
マルウェアファミリーに関する考察
Recorded Future® マルウェア・インテリジェンス
Insikt Groupは、2026年上半年にRecorded Future® Malware Intelligenceが取得したマルウェアサンプルをレビューし、ユニークなハッシュ数と構成多様性の総数に基づいてトップマルウェアファミリーを特定しました。特に最近公開されたレポートが存在しない、ポリモーフィック、廃止、または押収されたマルウェアファミリーは除外されます。 この手法により、自動変異、レガシー検知、非活性なマルウェアエコシステムがマルウェアファミリーのランキングを人工的に上昇させるリスクを減らしました。 その結果生まれたリストは、H1 2026 脅威の状況により関連し、防御者が現在の分析ワークフローで遭遇しやすいマルウェアファミリーをよりよく反映しています。 図7 は、2026年上半年に取得されたRecorded Future Malware Intelligenceデータに基づく、合計のユニークなハッシュ数およびそれぞれのC2構成のトップ10マルウェアファミリーを示しています。
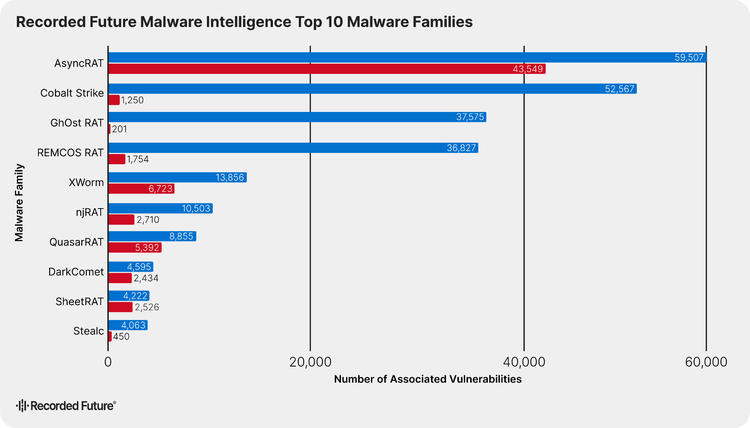
2026年上半年のマルウェアインテリジェンスサンプル提出Recorded Future、RATと攻撃的セキュリティツールに集中していることが示され、AsyncRAT、Cobalt Strike、Gh0st RAT、REMCOS RAT、XWormが5つの最も一般的なファミリーを構成しています。上位10ファミリーのうち、AsyncRAT、Cobalt Strike、XWorm、Stealc、REMCOS RATの5つのファミリーは、2025年上半期の上位10位にもランクインしており、汎用RAT、スティールウェア、攻撃型セキュリティツールが様々な侵入タイプにおいて引き続き有用であることを示している。
AsyncRATは、59,507個のハッシュと43,549個の固有のC2構成で1位にランクインし、上位ファミリーの中でサンプル数とインフラストラクチャの多様性の最も強力な組み合わせを示しました。Cobalt Strikeは52,567個のハッシュを生成したが、固有のC2構成はわずか1,250個だった。一方、Gh0st RATは37,575個のハッシュと201個の構成を生成した。ハッシュ値だけでは運用上の多様性を完全に表すことはできません。構成の多様性は、提出されたデータが広範なインフラストラクチャの差異、繰り返し行われる再パッケージ化、またはC2設定の集中的な再利用を反映しているかどうかについて、追加的な情報を提供します。
構成の多様性は、各ファミリー間のより詳細な状況を明らかにする。AsyncRATは73.18%という高い多様性を示し、Quasar RAT、SheetRAT、DarkComet、XWormも全体グループと比較して比較的高い多様性を示しており、提出された構成やインフラストラクチャの多様性がより広いことを示唆している。対照的に、Cobalt Strike、Gh0st RAT、およびStealCは、ハッシュボリュームに比べて構成の多様性が著しく低いことが示された。Cobalt Strikeの2.38%の多様性とGh0st RATの0.53%の多様性は、おそらく繰り返し提出されたこと、再パッケージ化、共通のビルダー、または多くのサンプルで再利用された共通の構成を反映していると考えられる。StealCも11.08%で同様のパターンを示しており、そのH1 2026のサンプル量は、広範なC2の変動ではなく、より小さな構成セットの繰り返し使用を反映している可能性が高いことを示している。
Insikt Group レポート
2025年上半期において、AsyncRAT、XWorm、REMCOS RATなどのRATは、その柔軟な機能によって複数の侵入目的に対応できるため、依然として広く使用されていると評価しました。H1 2026 レポートはその評価を裏付けました。 AsyncRAT、Cobalt Strike、REMCOS、XWormは、 Recorded Future Malware Intelligenceの投稿と Insikt Group レポートの両方でトップマルウェアファミリーに入り、これら2つの情報源における一貫性を示しています。 レポート全体では、RATが最も顕著なマルウェアタイプ Insikt Group 、次いでスティールウェア、ローダー、バックドア、ランサムウェアが続き、永続的なリモートアクセス、認証情報窃盗、段階的なペイロード配信、情報漏洩/侵害後の収益化をサポートするツールの需要が続いていることを示しています。
以下の小節は、Insikt Groupによって特定された最も頻繁に報告されたマルウェアファミリーの代表的な活動を、マルウェアの種類別にまとめたものです。これらの例は、主要なファミリーがどのように異なるキャンペーンで提供され、使用され、繰り返しの初期アクセス方法、実行チェーン、機能性に重点を置いていたかを示しています。
RATs
脅威アクター/敵対者は、フィッシング誘餌と偽の検証プロンプト、さらにトロイ風の開発者ツールを初期アクセス経路として使用し、RATを展開しました。
AsyncRAT
- KimsukyによってGitHubとDropboxでホストされている多段階LNKベースの感染チェーンを通じて配布されました。
- ドイツの製造業組織を標的とした請求書を装ったフィッシング攻撃によって拡散され、 CVE-2024-4345の脆弱性が悪用された。
ModeloRAT
- ClickFixスタイルのCrashFix キャンペーンを通じて、偽のブラウザクラッシュプロンプトとネイティブのWindowsユーティリティを乱用して展開しました
- KongTuke CrashFix キャンペーン内の悪意あるブラウザ拡張機能を通じて配信
XWorm
- ラテンアメリカの企業を標的とした、領収書を装ったフィッシング詐欺を通じて拡散された。
- 悪意のあるノードの中に隠されたパケット管理者(NPM)パッケージはゲームに偽装されています
- インド所得税局を装ったソーシャルエンジニアリングの罠によって提供される
REMCOS ラット
- ZPHP JavaScriptローダーを使用して展開され、ClickFixや米国の州、地方、部族、準州(SLTT)政府機関を標的とした偽のCAPTCHAプロンプトを通じて拡散されました。
- 悪意のあるOpenClawスキルを介して配信されました
プラグX
- トロイの木馬化されたClaude Codeインストーラーを介して配布されます。
- 偽装されたMSIインストーラーを使用したダイナミックリンクライブラリ(DLL)サイドローディングチェーンを介して配信されます。
- 中国と関係のある脅威グループ「カマロ・ドラゴン」がカタールの標的に対して展開した
DOGCALL (RokRAT)
- 北朝鮮のAPT37Facebookベースの口実キャンペーンを通じて、標的を誘導して改ざんされたPDF要素インストーラーをインストールしさせた
- インタビュー資料を装った悪意のあるハングルワードプロセッサ(HWP)文書を添付したスピアフィッシングメールを通じて配信される。
スティールウェア
スティールウェアはブラウザ認証情報や暗号通貨ウォレット、場合によっては開発者認証情報ストアを標的にしています。
MacSync
- Googleがスポンサーとなっている検索結果や、claude.aiやMediumなどの正規プラットフォームでホストされているClickFixスタイルの誘い文句を通じて配信される。
Vidar
- 情報漏洩 / 侵害 WordPress サイトを通じて配布
- 流出したクロード・コードを装ったトロイの木馬化されたGitHubリポジトリを通じて配布された。
- TikTokやInstagram Reelsのショートビデオチュートリアルを通じて配信され、無料のプレミアムソフトウェアを提供すると約束されていた。
Amatera
- InstallFix TTPsを使ったクローンされたClaude Codeインストールページを通じて提供
- 署名済みのMicrosoft App-Vスクリプトを悪用した偽のCAPTCHAチェーンを介して配信されました。
グラスワーム
- ハーベスト 開発者の認証情報ストアや拡張機能ストレージからのGitHubトークンの取得から、アカウント取得に切り替える前に
Atomic macOS Stealer (AMOS)
ローダー
ローダーの活動には、防御網をすり抜けてペイロードを密輸するために設計された、多段階のソーシャルエンジニアリングとスクリプトベースのステージングが含まれていた。
DonutLoader
- フィッシングメールを通じて配信された悪意のあるバッチファイルによって、正規の
SyncAppvPublishingServer.vbsコンポーネントが悪用され、AutoItスクリプトが実行されました。このスクリプトはメモリ内でローダーシェルコードを再構築し、正規のcolorcpl.exeプロセスに注入してREMCOS RATを起動しました。
キャッスルローダー
- TAG-176のFingerプロトコルに基づくClickFix感染チェーンを通じて拡散され、被害者は偽の認証ページに誘導され、そこでFingerプロトコルが呼び出されてCastleLoaderペイロードの前にPythonベースのローダーが取得される仕組みになっていた。
ハイジャックローダー
- TelefónicaのO2サービスを装ったフィッシングページを介して配信され、自動実行ファイルのダウンロードがトリガーされ、埋め込まれたSnappyClientペイロードが復号化されてメモリにロードされた。
- ウクライナ政府および軍関係者を標的としたViber配信の偽文書を介して別々に配信され、最終的にREMCOS RATがメモリにロードされた。
バックドア
国家支援の脅威アクターは、政府、外交、エッジデバイスインフラへの長期的かつ秘密裏なアクセスに焦点を当てたスパイ活動を支援するためにバックドアマルウェアを使用していました。
コバルトストライク
- Exchange、Openfire、GeoServer脆弱性などの公開アプリケーションを活用して提供され、StrikeSharkがCobalt Strike Beaconペイロードに先行してSharkLoaderを展開しました
- FrostyNeighborがPicassoLoaderを配信する前にCobalt Strikeを展開する際に使用した、ウクライナの通信事業者を装ったスピアフィッシングPDFメールを介して配信されました。
LOTUSLITE:
- 政治的なテーマのZIPアーカイブを通じて配信され、DLLのサイドローディングを悪用して米国政府や政策関連のエンティティを標的にしました
- 更新されたv1.1キャンペーンで、インドの銀行業界および韓国政府のエンティティを標的にした悪意のあるコンパイルドHTMLヘルプ(CHM)ファイルを通じて提供されました
BRICKSTORM:
- VerdantBambooが、脅威アクターが被害者のマネージドサービスプロバイダーからデフォルトのアカウントの有効なセキュアシェル(SSH)認証情報を入手し、sudoの誤設定を利用してEgnyte Storage Sync仮想アプライアンス、pfSenseファイアウォール、Synologyネットワーク接続ストレージ(NAS)などのエッジアプライアンスへのルートレベルアクセスを得たことを経て展開しました。
ランサムウェア
二重恐喝が支配的な恐喝モデル として支配的 であり、一部のランサムウェア脅威アクターは暗号化とデータ窃盗を組み合わせ、追加の強制手段を用いて 三重恐喝 戦術に拡大しました。2026年上半期を通じてランサムウェアキャンペーンで一般的に使用された TTPs は、2025年上半期で観察されたものと一貫しており、初期アクセスのためのClickFixベースのソーシャルエンジニアリングや、正当なリモート監視・管理(RMM)ツールの悪用によるアクセス維持や横移動などが含まれます。 Ransomware オペレーターは、複数の侵入フェーズを支えつつも日常的な企業活動に溶け込むため、信頼できるユーザーワークフローと正当な管理ツールを引き続き好んでいました。
Agenda
- 2025年の活動を踏まえ、Windows Subsystem for Linux(WSL)を通じてWindowsホストに対してLinux暗号化ツールを展開し、暗号化可能なホストのプールを拡充するバッチスクリプトを用いた新しいキャンペーンの自動化されたWSLインストール、正規
s5cmdユーティリティを通じてAmazon S3へのデータ漏洩、商用Remotelyツールによる持続的なリモートアクセス、認証情報盗難を隠すためのランダム化ローカルセキュリティ機関サブシステムサービス(LSASS)ダンプファイル拡張子、使用後にMeshAgentコンポーネントを削除してリモートアクセスのアーティファクトを排除しました。
Interlock
- Interlockランサムウェアを展開する脅威アクターは、Cisco Secure Firewall Management Centerのゼロデイ(CVE-2026-20131)を 悪用 し、パッチ未処理のデバイス上でroot化コードを実行しました
- Hive0163はClickFixのルアー を使い 、被害者のクリップボードを乗っ取って悪意のあるPowerShellコマンドを実行し、AI生成のC2フレームワークのNodeSnakeファーストステージクライアントをインストールしました。キャンペーンはまた、Webソケットを通じてハードコードされたC2インフラと通信するInterlock RATも展開しました
Medusa
- 中国関連のStorm-1175グループによって展開されたこの攻撃は、一般公開されているアプリケーションに対してn日間およびゼロデイの脆弱性を連鎖的に攻撃した後、Atera、AnyDesk、DWAgentなどのリモート監視および管理ツールを使用してCloudflareトンネルを介してリモートデスクトッププロトコル(RDP)で横方向に移動します。
Rhysida
- Microsoft TeamsやGoogle Authenticatorを偽装して悪質な広告キャンペーンを行い、CleanUpLoaderを配信し、これが被害者システムにVidarインフォスティーラーを仕掛けるために使われました
Reynolds:
- ランサムウェアのペイロードに、暗号化前にエンドポイントのセキュリティ制御を無効にするための「脆弱なドライバを持ち込む(BYOVD)」機能を直接組み込んでいます。脆弱性のあるNsecSoft NSecKrnlドライバをドロップし、サービスとして登録し、CVE-2025-68947を悪用して、Microsoft Defender、CrowdStrike、Sophos、Symantecなどのセキュリティ製品に関連するプロセスを終了させます。このペイロードに統合されたBYOVD設計は目新しいものではなく、以前のBlackByte暗号化ツールにも同様のBYOVD機能が組み込まれていました。
Prinz Eugen
- 優先順位を付ける最近改変されたファイルやキー消去・自己削除機構の導入による反フォレンジック能力の向上
pe32s
- ポスト量子暗号アルゴリズムを採用することで、暗号鍵の復元がより困難になり、将来の暗号技術の進歩によって被害者がファイルを復号できる可能性が低くなった。
LeakNet
- 追加情報 ClickFixは情報漏洩 / 侵害 正当なウェブサイトを初期アクセス手段として提供し、初期情報漏洩 / 侵害後の横移動にはPsExecを使用しました
The Gentlemen:
- 永続性を確保するために、リモートアクセスソフトウェア、具体的にはAnyDeskを使用しました。
- hastalamuerteおよびThe Gentlemenランサムウェア・アズ・ア・サービス(RaaS)エコシステムの分析により、Veeam認証情報の抽出に関連する共有参照、スクリプト、スニペットが 特定 され、Veeamのバックアップ&レプリケーションに影響を与えるCVE-2023-27532への言及も含まれていました。 同じレポートには、アカウント作成、Veeam環境でのデータベース権限割り当て、Veeamバックアップデータベースとのやり取りのコマンドも記述されていました。また、脅威アクターはVeeamや他のバックアップサービスを停止し、シャドウコピーを削除して回復を妨げました
- 2026年5月、The Gentlemenの内部チャットが、仮想プライベートサーバー(VPS)プロバイダー4VPSの侵害を受けてリー ク され、グループのRocket.Chatサーバーから22のチャットルームが露呈し、RaaSの組織構造、トレード戦略、運営が明らかになりました
モバイルマルウェア
モバイル脅威の状況は2026年第1期も進化を続け、Androidバンキングトロイの木馬、近距離通信(NFC)対応マルウェア、スパイウェア、その他の金銭目的のモバイルマルウェアが公に報告されています。2025年上半期および第2期を通じて観察された傾向に沿って、新たに報告されたモバイルマルウェアファミリー、バリアント、キャンペーンは 引き続き 優先順位を付ける認証情報盗難、アカウント乗っ取り、決済詐欺、リモートデバイス制御、取引操作、決済カードの悪用が続きました。 Industry レポート は2026年に発表されたもので、90か国にわたる34のアクティブなモバイルマルウェアファミリーが1,200以上の金融アプリケーションを標的にしており、2026年上半期に入ったモバイルバンキングマルウェア活動の世界規模を浮き彫りにしています。
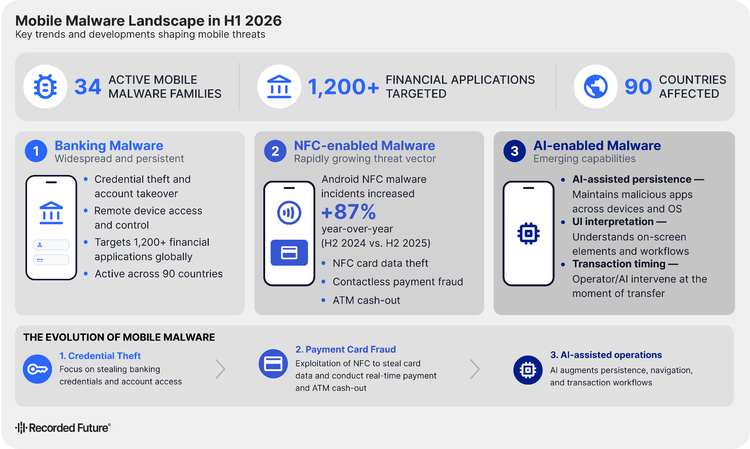
2025年下半期から2026年上半期にかけて観察された最も注目すべき動向の一つは、NFC対応マルウェアの継続的な増加であった。Android NFCマルウェアのインシデントは2025年上半期に前年同期比で約87% 増加 しました。この傾向は2026年第1期にも加速し、公開レポートによると2026年1月から4月の間にNFCベースのAndroid攻撃が188%増加したことが 確認 されました。 これらの攻撃は主に、決済詐欺を助長し、決済カードデータを盗み、ATMからの現金引き出し詐欺を行うことを目的としていた。例としては以下のようなものがあります。
- 2026年1月、Androidの銀行型トロイ木馬であるNFCShareが、ドイツ銀行をテーマにしたフィッシングキャンペーンを通じて 配布 されました。被害者は、悪意のあるAndroidパッケージ(APK)をインストールし、端末の近くに支払いカードを置き、カードの暗証番号を入力するように指示された。その後、マルウェアはNFC決済カードのデータを読み取り、リモートのWebSocketエンドポイントに送信した。
- 2026年4月、ブラジルのAndroidユーザーを標的とした新たなNGate亜種が、正規のHandyPay NFCリレーアプリケーションにトロイの木馬を仕込んだ。このマルウェアは、決済カードのNFCデータを攻撃者が制御するデバイスに送信し、不正な非接触決済やATMからの現金引き出しを容易にすると同時に、カードの暗証番号を盗み出していた。
これらの出来事は、NFCの悪用が認証情報盗難に限らず、ソーシャルエンジニアリング、デバイス権限、決済カードの近接性を組み合わせたリアルタイムの決済カード詐欺ワークフローをますます支援していることを示しています。
AIと連携したモバイルマルウェアの初期事例は2025年下半期に出現し、2026年上半期にはAIを活用した永続化メカニズムや運用ワークフローなど、AI対応の追加機能が導入された。例としては以下のようなものがあります。
- 2026年2月、PromptSpyは、GoogleのGeminiを使用してユーザーインターフェース(UI)要素を解釈し、悪意のあるアプリを最近使用したアプリのリストに固定するための手順を段階的に提供することで、さまざまなデバイスレイアウトやAndroidのバリアント間での永続性を向上させる、Androidの脅威の概念実証(PoC)である可能性が高いと特定されました。
- 2026年3月、PixRevolutionはAndroid銀行型トロイの木馬として 特定 されました。これは、オペレーター・イン・ザ・ループモデルを通じて、人間またはAIのエージェントが被害者の画面をほぼリアルタイムで監視し、転送時に介入できるモデルです。
これらの事例は、AIを活用したモバイル脅威が、既存のモバイルバンキングトロイの木馬の手口に取って代わるのではなく、むしろ永続性、UIナビゲーション、およびトランザクションのタイミングを強化し始めていることを示唆している。
TTP Trends
Key Takeaways
- 2026年上半年で観察された最も一般的なマルウェア戦術、TTPTTPs、TTPs(TTPs)は、コマンド実行、難読化、ソーシャルエンジニアリング後のユーザー実行、ホスト発見、ペイロード転送への継続的な依存を反映しています。
- サプライチェーン 情報漏洩 / 侵害は、パッケージエコシステムやAI対応ツールを含む信頼できる開発者インフラをますます標的にしました。これらのツールでは、認証情報、リポジトリ、継続統合/継続的デリバリー(CI/CD)システム、クラウドサービスへの特権アクセスにより、攻撃者は悪意のあるコードを拡散し、情報漏洩/侵害を下流環境に拡大することができました。
- Magecartの活動は2026年第1期にも進化し、脅威アクターは信頼できる第三者サービス、代替ブラウザの実行メカニズム、偽の決済インターフェース、管理者の認識した回避手段を悪用し、正当なeコマースワークフロー内で決済カード盗難を隠そうとしています。
Insikt Group2026年上半年に発表されたRecorded Future TTP事例で最も顕著なMITRE AT&CKTTPsを特定しました。顕著度は、RecordsTTP公開されたATT&CKのTTPs参照数の量に基づいています。H1 2026のTTPインスタンス全体で、コマンドおよびスクリプトインタプリタ(T1059)が320参照でリードし、次いで難読化ファイルまたは情報(T1027)が201、ユーザー実行(T1204)が187、システム情報探索(T1082)が180、イングレスツール転送(T1105)が178参照で続きました。これらの調査結果は、H1 2026マルウェアの活動が、その目的を達成するために、スクリプトおよびコマンドベースの実行、回避的なパッケージングまたはエンコード、ソーシャルエンジニアリングによるユーザー実行、およびペイロードステージングに一般的に依存していたことを示している。
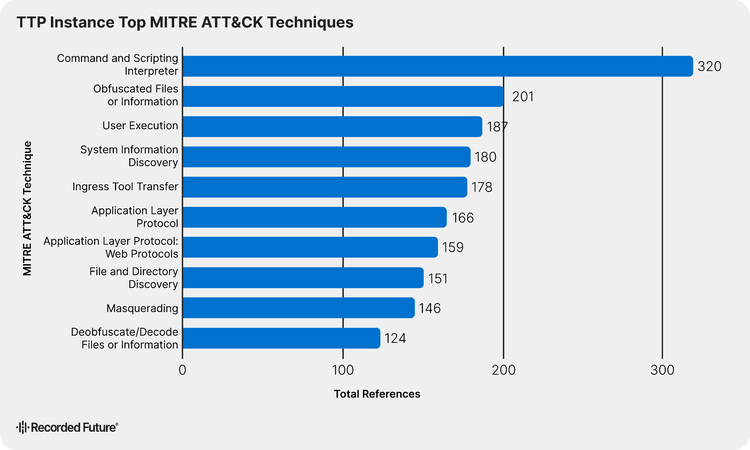
上位10のATT&CK TTPs は、サイバー犯罪、金銭的動機、国家支援の脅威アクターに関連する活動で検出されました。 これらの TTPsを使うキャンペーンでは、RATs、スティールウェア、ローダー、バックドア、ランサムウェアが最も頻繁に登場し、これは 「著名なマルウェア」 セクションで述べた調査結果と一致しています。 TTPs認証情報窃盗、データ窃盗、リモートアクセス、ペイロード配信、スパイ収集、ランサムウェアの展開をサポートしていました。これらは、初期情報漏洩/侵害後に実行、難読化、発見、C2、ツール転送をどのように用いたかを共同で示しています。
上位5つのATT&CKTTPsを示すTTP例は以下の通りです。
- Lazarusは、React2Shellの脆弱性を悪用してCOPPERHEDGEを金融機関やブロックチェーン関連組織に展開した後、コマンドおよびスクリプトインタープリタを使用してコマンドを実行した。
- Mini Shai-Huludのオペレーターは、難読化されたファイルや情報を 使い 、分析を複雑化し、情報漏洩や侵害の悪意ある行動を隠蔽していました。
- 脅威アクターはGlassWorm キャンペーン でユーザー実行 を利用し、開発者がトロイ風のOpen Visual Studio Extensions(VSX)や拡張パックをインストールし、マーケットプレイスの通常の拡張機能インストールプロセスを通じて悪意のある依存関係を引っ張ることに依存していました。
- ブラジルのフィッシング キャンペーン では、agenteV2銀行窃盗を金融ユーザーに対して使用し、実行後にSystem Information Discoveryを使って感染したシステムをプロファイリングしました。
- REMCOS RAT キャンペーン がDonutLoaderを展開し、Ingress Tool Transferを利用してペイロード配信を段階化し、初期情報漏洩/侵害後に続くマルウェア実行を有効にしました。
サプライチェーン 情報漏洩 / 侵害
2026年上半期には、サプライチェーン 情報漏洩 / 侵害が、脅威アクターが信頼できるアクセス経路、ソフトウェア配布チャネル、仲介プラットフォームを悪用し、下流の被害者に大規模に到達する行為によって特徴づけられました。 ReversingLabsの2026年ソフトウェアサプライチェーンセキュリティレポートによると、同サイバーセキュリティ企業は2025年に悪 意のあるオープン情報源パッケージが73%増加し、同様の脅威は2026年上半期にも増加傾向を示しました。2026年上半期の利用可能な証拠は、医療販売プラットフォーム、デジタルヘルスサービス、保険環境、金融機関、ブロックチェーンガバナンス管理など、機密性の高い顧客、患者、財務、運用データを集約するシステムの繰り返し情報漏洩/侵害を示しています。 この活動は、情報漏洩/侵害認証情報、管理権限、マルチシグ権限、サプライヤー管理システムなどを利用して、攻撃者がすべての下流組織の直接情報漏洩/侵害を必要としないよう、高価値データや資産にアクセスできるようになったという、信頼関係の悪用への広範なシフトを反映しています。
パッケージ管理者や開発者ツールの悪用は、2026年上半年のサプライチェーンの活動で顕著であり、脅威アクターが情報漏洩/侵害管理者アカウント、パッケージライフサイクルスクリプト、開発者プラットフォームを利用して認証情報を盗み、悪意あるパッケージを拡散し、ソフトウェアエコシステム全体で情報漏洩/侵害を維持しました。 2026年7月9日、Sonatypeは第2四半期のオープン情報源マルウェアの動向を論じたブログ記事を 公開 し、同セキュリティ会社が四半期中に46万4,000件以上の悪意のあるオープン情報源パッケージを特定し、そのうち96.6%がnpm上で検出されたことを示しており、パッケージ管理者の悪用の脅威が依然として根強く続いていることを示しました。
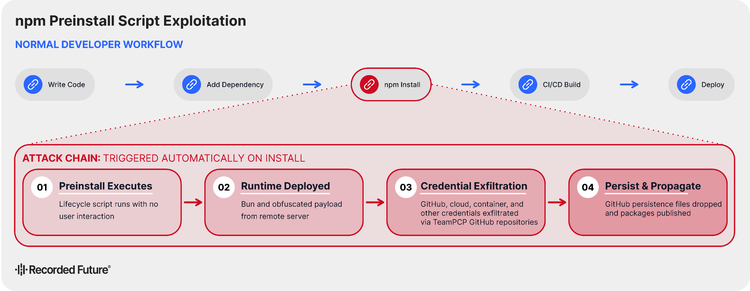
2026年4月、Socketは情報漏洩/侵害SAP Cloud Application Programming Model(CAP)およびCloud MTA関連のnpmパッケージ(mbtおよび複数の@cap-js/*パッケージを含む)が、npmインストール中に自動的に実行される悪意あるプリインストール動作を導入し、Bunランタイムをダウンロードし、開発者およびCI/CD環境で難読化されたペイロードを実行していると報告しました。ペイロードはGitHub、npm、クラウド、Kubernetes、Docker、メッセージング、暗号通貨ウォレット、ブラウザ、SSH、開発者ツール認証情報を収集し、クラウドメタデータサービスを探査し、ランナーメモリからCI秘密を抽出し、盗まれたアクセスを利用して暗号化されたGitHubリポジトリを作成し、追加の情報漏洩/侵害npmパッケージを公開しました。 Socketは、この活動がTeamPCPおよび関連するShai-Hulud型のサプライチェーンキャンペーンに関連していると中程度の自信で評価し、パッケージライフサイクルスクリプトが日常的な依存関係インストールを認証情報の盗難、伝播、永続化に発展させることを強調しました。
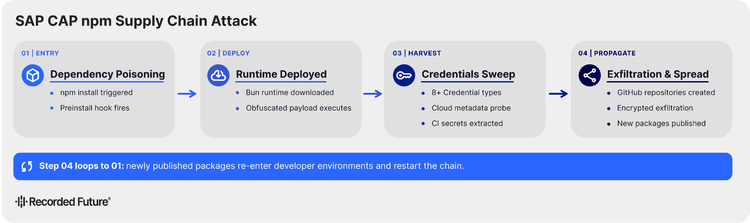
TeamPCPの「CanisterWorm」キャンペーンに起因する、またはそれに近い活動が2026年上半年を通じて報告され、同様の傾向を示しました。脅威アクター情報漏洩 / 侵害 正規のNPMパブリッシャーアカウントや、通常の依存関係インストール中に開発者認証情報を収集するためにPostinstallスクリプトを実行するトロイア化されたパッケージバージョンの再公開。 盗まれたnpm公開トークンは、攻撃者が被害者自身のパッケージを列挙し、フックを注入してパッケージを自動的に再公開し、情報漏洩/侵害をオペレーターの関与なしに一つのメンテナから次のメンテナへと運ぶことができます。 データ流出は、従来のテイクダウンに抵抗するインターネットコンピュータプロトコル(ICP)ブロックチェーンキャニスターを介して部分的に実行され、ワームはPyPIに悪意のあるパッケージをばらまいた。これらの事例は、単一の情報漏洩/侵害管理者アカウントがパッケージエコシステム全体で情報漏洩/侵害を持続できることを示しています。
さらに、少なくとも1つの事例では、CanisterWormに関連する活動が、イランの標的に属するKubernetesクラスターを消去することで破壊的な能力を示し、関連する亜種は、盗まれたSSHキーと公開されたDockerアプリケーションプログラミングインターフェース(API)を介して永続性を確立し、横方向の移動を可能にした。この挙動は、サードパーティやサプライチェーン資産の情報漏洩/侵害が開発者インフラを超えてクラウドやコンテナ化環境に拡大できることを示しました。
Shai-Huludキャンペーンは、ツールが情報源を開くとサプライチェーンのトレードクラフトがいかに速く広がるかも示しました。 2026年5月、OX SecurityはTeamPCPが情報漏洩/侵害アカウントを通じてShai-Huludマルウェア情報源コードをGitHubにリークしたと 報告 し、そのリポジトリにはデプロイ指示や模倣的な改変が含まれていました。 OXセキュリティは、盗まれた認証情報を新たに作成されたGitHubリポジトリにアップロードし、あらかじめ定義されたC2インフラと通信し、秘密やウォレットを流出し、ツールが起動した際にマルウェアを実行するフックを追加してClaude Code構成を標的にするなど、以前のShai-Huludの活動と一致するパターンを観察しました。これらの例は、開発者エコシステムが単なる流通チャネルではなく、認証情報ストア、自動化サーフェス、伝播インフラでもあることを強調しています。
2025年末および2026年半期のレポートは、AI対応の開発ツールが開発環境内でのアクセスおよび自動化権限を持つため、ソフトウェアサプライチェーン攻撃対象領域の一部として機能しつつあることも示しました。 マイクロソフトは2025年12月に、シャイ=フルードがクロードを改変したと報告した。
コード設定ファイルにセッションフックを追加し、ツール起動時にマルウェアを再実行させることで、信頼できる開発者ワークフローを永続化メカニズムに変えてしまう。2026年3月、トレンドマイクロはTeamPCP情報漏洩 / 侵害LiteLLM(複数の大規模言語モデルプロバイダーとアプリケーションを接続するAIゲートウェイ)が、APIキー、クラウド認証情報、SSHキー、Kubernetes秘密情報などの開発者認証情報の収集に利用し、その後ダウンストリームのクラウドやコンテナ環境に移行したと報告しました。AI対応の開発ツールに関する新たなリスクは、基盤となるAIモデルの悪用に限られません。リポジトリ、CI/CDシステム、クラウドプラットフォーム、パッケージエコシステム、その他の特権サービスとの統合により、信頼されたコンポーネントが情報漏洩/侵害になると攻撃者により広範なアクセスが可能になります。
マジックカート感染症
2025年上半期および下半期と比較して、2026年上半期に観測されたMagecartの活動は、ペイロード配信のスキミングやデータ漏洩のために、信頼できる第三者サービスを悪用することに重点が置かれていた。H1 2025およびH2 2025 キャンペーンは、コンテンツセキュリティポリシー(CSP)回避、ブロックチェーンホスト型ペイロード配信、WebSocketベースのペイロード取得、分析タグのなりすまし、偽の支払いフォームなどの TTPs を強調しましたが、H1 2026の公開レポートは、Google Tag管理者やStripeなどの正当なサービスがスキミングインフラの一部として利用されていることを強調しました。
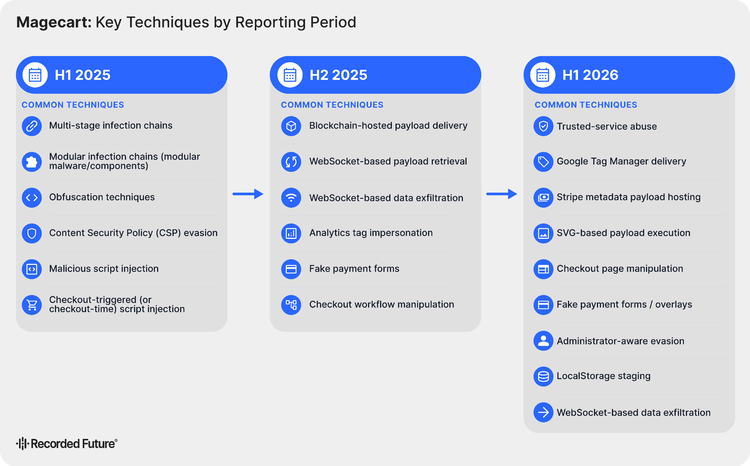
2026年第1期に報告されたMagecartの活動は、クライアント側のウェブスキミング技術の進化を示しており、脅威アクターは信頼できるサードパーティサービスを悪用し、代替のブラウザ実行メカニズムを採用し、決済カードデータを収集するためにチェックアウトワークフローを操作しています。
- WooCommerce:長年続くキャンペーンで、正当なStripe支払いフォームを隠し、偽のiframeベースの支払いフォームを注入し、リアルタイムで支払いや個人データを収集し、管理者が回避するためにWordPressのAdmin Bar検知を使い、収集したデータをHTTP POSTリクエストを通じて持ち出すことでWooCommerceのウェブサイトを標的にしました。
- Magento / Adobe Commerce:MagentoおよびAdobe Commerceのウェブサイトを対象としたキャンペーンで、Google Tag管理者を悪用してスキミングコードを読み込み、Stripeの顧客メタデータから悪意のあるペイロードを取得し、チェックアウトページから支払いカード情報を収集し、収集したデータをStripe APIを通じて持ち出しました。
- Magento / Adobe Commerce SVG キャンペーン:別のキャンペーンは、隠されたSVG要素内にスキミングコードを隠し、スケーラブルベクターグラフィックス(SVG)オンロードイベントを通じてペイロードを実行し、偽のセキュアチェックアウトオーバーレイを表示して決済カード情報を収集し、収集したデータを攻撃者管理のインフラに持ち込みました。
軽減策
組織は、本レポートで説明した脅威を軽減するために、次の手段を使用できます。
脆弱性の悪用
- Recorded Future® Vulnerability Intelligence:Vulnerability Intelligenceを利用して、公開および非公開に知られている脆弱性について、特定のセキュリティニーズに合わせたタイムリーで包括的な洞察を得たり、優先順位を付ける修復 / 復旧 / 改善 measuresを支援しましょう。Vulnerability Intelligenceにより、Recorded Future顧客はInsikt Groupが作成したNucleiテンプレートにもアクセスでき、積極的なスキャンと新興脆弱性の迅速な検知が可能になります。
- Recorded Future Attack Surface Intelligence:外部Attack Surface Intelligenceを使って、忘れられたインフラ、シャドウIT、子会社資産、サードパーティインフラ、クラウド接続サービスなど、不明で管理されていないインターネットにさらされている資産を発見しましょう。チームは Attack Surface Intelligence を活用して、エクスプロイト可能性や積極的な脅威活動に基づいて優先順位を付ける外部で見える露出を付ける、公開時の誤設定や不要な露出を減らし、新たに発見した資産を脆弱性管理や修復・復旧・改善ワークフローに取り入れることができます。
- 露出と資産インベントリ: リモートアクセスアプライアンス、エッジデバイス、サードパーティソフトウェアを含むすべてのインターネット対応ホストの定期的な在庫調査を行います。 優先順位を付けるゲートウェイ層の監視製品(Secure Sockets Layer [SSL]-VPN、ファイアウォール、仮想化アンダーレイなど)は、2026年上半期に頻繁に悪用されました。 定期的なスキャンを実行して、シャドウIT資産や新たに公開されたサービスを特定し、重大なセキュリティ上の脆弱性を解消する。
- 迅速なパッチ優先順位付け:既知の公開PoCや積極的な悪用がある脆弱性に対して、迅速なパッチ展開ワークフローを開発・強制します。優先順位を付ける脆弱性で、リモートで悪用可能で認証不要、Microsoft、Ivanti、Fortinetなど広く展開されているソフトウェアに影響を与えるものです。 即時のパッチ適用が不可能な場合は、Webアプリケーションファイアウォール(WAF)ルール、侵入防御システム(IPS)シグネチャ、アクセス制限、セグメンテーションなどの緩和策を適用してください。
- インターネット接続機器およびセキュリティ機器の強化:すべての管理インターフェースで多要素認証を強制し、使用されていないサービスやレガシーサービス(安全性の低いSSHやTelnetなど)を無効にします。エッジデバイス管理ネットワークを本番ネットワークから分離し、VPNやファイアウォールが到達できる情報漏洩/侵害できる内部サブネットを制限しましょう。
マルウェアの侵入
- Recorded Future ハンティングパッケージ:マルウェアファミリーに関連する侵入、その配信、実行、発見、認証情報アクセス、C2、データ収集行動を監視するために、Insikt Groupが開発したハンティングパッケージを実装します。
- EDR、ヒューリスティック、行動ベース分析:エンドポイント検知とレスポンス(EDR)、セキュリティ情報・イベント管理(SIEM)検知を、個々の行動に個別に警告するのではなく、疑わしい活動の連続を相関させるよう調整する。 優先順位を付ける組み合わせは、ユーザー主導の実行に続いてスクリプトやインストーラーの活動、システムディスカバリー、イングレスツールの移行、認証情報アクセス、珍しいC2、横移動、またはエクスプロイステーション後のツールなどです。
- アプリケーション許可リストとスクリプト制御:不要なPowerShell、コマンドシェル、
msiexec、HTA、JavaScript、パッケージ管理者の実行を制限します。 ユーザーディレクトリ、ブラウザのダウンロード経路、一時フォルダ、開発者ワークステーションからの異常なスクリプト実行に対するアラート。 - サプライチェーンおよび開発者環境の強化: npm、GitHub、CI/CD、クラウド、コンテナ、SSH、メッセージング、開発者ツールの認証情報の監査。パッケージ公開に対して最小権限を強制し、CIの秘密を保護し、パッケージライフサイクルスクリプトをレビューし、無許可のリポジトリ作成や依存関係の変更を監視します。
- Ransomwareおよびリモートアクセスツールのモニタリング:AnyDesk、SimpleHelp、Net Monitorなどのリモート監視・管理(RMM)ツールの在庫管理と制限を行います。ClickFix スタイルのコマンド実行 (例:
msiexec、rundll32、またはregsvr32)、PsExec の使用、スケジュールされたタスクの作成、ログのクリア、疑わしい PowerShell、エンドポイント セキュリティの無効化の試み、バックアップ サービスの終了、および異常なデータステージングまたはデータ漏洩を監視します。 - モバイルマルウェアおよび不正行為の監視:ユーザーには信頼できるアプリストアからのみモバイルアプリをインストールするように求め、可能な場合はアプリケーションのサイドローディングをブロックする。モバイルデバイス管理制御を徹底し、疑わしいAPKのインストール、アクセシビリティサービスの悪用、オーバーレイ動作、NFCリレーインジケーター、異常なデバイス登録、および通信事業者による決済詐欺と一致する取引タイミングを監視します。
Magecart攻撃
- Recorded Future Payment Fraud Intelligence:Payment Fraud Intelligenceを利用して、継続的なMagecart電子スキマー感染を監視し、最新のMagecartTTPsを把握し、予防戦略を強化し、不正が起こる前に情報漏洩/侵害カードに対して対策を講じましょう。
- 定期的なセキュリティ監査と脆弱性スキャン: Magento、Adobe Commerce、WordPress、WooCommerce、プラグイン、テーマ、タグ管理者、分析ツール、決済統合など、eコマースのワークフローをサポートする定期的な監査と自動スキャンを実施します。
- コンテンツセキュリティポリシー(CSP):決済ページに読み込まれるリソースを制御し、不正なスクリプト実行を減らすために、厳格なCSPを導入および維持します。信頼できるサードパーティサービスが、インフラストラクチャを不正に利用するための広範な許可リスト経路とならないように、CSPルールを定期的に見直してください。
- サードパーティ統合モニタリング: 支払いページスクリプトやサードパーティ統合の在庫を保持し、各スクリプトに明確なビジネス上の理由付けを求め、Google Tag管理者、Stripe統合、分析ツール、決済ウィジェットなどのサービスに不正な変更がないか監視します。
- 決済ページの整合性監視:不正なJavaScript、SVGベースの実行、偽の決済フォーム、予期しないリダイレクト、管理者認識回避、および管理者以外のユーザーにのみ表示されるスクリプトの変更について、チェックアウトページを監視します。
今後の展望
2026年上半期を通じて、最も持続的なリスクは、正当なツール、信頼できるプラットフォーム、ルーチンワークフローを用いて、検知機会を減らしつつ運用の柔軟性を保つ脅威アクターから生まれるでしょう。組織は、悪意のある活動がエンドポイント、ID、クラウド、開発者、モバイル、決済といった通常の活動にますます溶け込んでいくことを想定しておくべきであり、単一の指標やマルウェア固有のIoCに依存するよりも、行動相関分析と多層防御がより重要になる。
脅威アクターは、遠隔アクセス可能で認証がほとんど必要とせず、明確な運用価値を提供する脆弱性を引き続き好む可能性が高いです。AIがこれらの基本を変える可能性は低いですが、脆弱性発見から悪用開発への道のりを短縮し、防御者が露出の検証や緩和策を展開する時間を短縮するかもしれません。AI支援研究に関連する脆弱性発見や投稿件数の増加は、この圧力がすでに現れつつあることを示唆しています。
マルウェア運用者は、リモートアクセス、認証情報盗用、段階的なペイロード配信、収益化などに信頼できる機能を提供するため、これらのツールは引き続きRAT、スティールウェア、ローダー、バックドアに依存し続けるでしょう。Ransomware オペレーターは、ClickFixのルアー、リモートアクセスツール、バックアップターゲティング、アンチリカバリー TTPsなどの確立された手法と、段階的なペイロード改善を引き続き組み合わせていく可能性が高いです。
サプライチェーン 情報漏洩 / 侵害も依然として大きな懸念事項であり、パッケージ管理者、開発者ツール、CI/CDシステム、コードリポジトリが機密認証情報や下流伝播経路へのアクセスを提供します。 AI対応のコーディングツールがこれらの環境でより広範な権限を得るにつれ、脅威アクターはますます認証情報、設定、信頼できる実行経路を標的にする可能性が高いです。
AIを活用したサイバー脅威は、おそらく2つの方向性で発展していくでしょう。AI対応マルウェアは、完全な自律的な攻撃実行に置き換えるのではなく、永続性、偵察、UI解釈、ペイロード適応、情報漏洩/侵害後タスクなどの機能を通じて既存のトレードクラフトを主に補強します。 エージェント AI は別の新たなリスクを抱えており、 早期 のH2 2026レポートは、自律エージェントがアクションを調整し、脆弱性を特定し、インターネットアクセスを求め、テスト環境でシステム間で動作したAIM3レベル5のイベントを表しています。 しかしながら、実環境における攻撃での信頼性の高い利用は、今後6~12ヶ月間は、モデルへのアクセス、信頼性、およびインフラストラクチャによって制約される可能性が高い。これらの制約を踏まえ、国家支援の脅威アクターは自律的な攻撃連鎖を実験するのに最適な立場にあるかもしれません。オープン情報源モデルの改善により、資源の乏しい脅威アクター/敵対者に対する障壁が徐々に低くなる可能性があります。
防御側は優先順位を付ける hi-risk 露出、保護する developer secret および CI/CD secrets、AI 対応ツールに付与される権限を制限し、隔離された定期的にテストされる復旧システムを維持するべきです。
関連リソース
サイバーセキュリティ戦略を強化するための専門家の洞察、レポート、ツールをご覧ください。