2024年上半期 マルウェアと脆弱性の傾向
Executive Summary
2025 年上半期 (H1 2025) は、持続的なレガシー脅威と高度な新しい手口、戦術の収束によって定義される、急速に進化する脅威ランドスケープを反映しています。
開示された CVE の総数は 2024 年上半期から 16% 増加し、 脅威アクター 悪用した 161 の脆弱性 割り当てられた CVE で、その半数近くがマルウェアまたはランサムウェアにリンクされています キャンペーン。 Microsoft は依然として最もターゲットを絞ったベンダーであり、エッジ セキュリティとゲートウェイ デバイスは引き続き初期アクセスの価値の高いターゲットでした。マルウェアの活動も同様にダイナミックで、法執行機関のテイクダウンによりLummaC2などの大手企業が混乱した一方で、Salityなどのレガシーマルウェアの復活は、古いツールが依然として現代の攻撃者にとって有用性を提供していることを示しました。AsyncRAT、XWorm、Remcos などのリモート アクセス型トロイの木馬 (RAT) も注目を集め、 2024 年上半期 には専用情報窃取者 (情報窃取者) の以前の優位性から、データ盗難機能と永続的な実践的なアクセスを組み合わせたより多用途なツールへの戦術的移行を示しました。
モバイルマルウェアの脅威は2025年上半期も増加し続け、Androidバンキング型トロイの木馬は仮想化ベースのオーバーレイと近距離無線通信(NFC)リレー攻撃を採用してユーザーの防御を回避し、現実世界の金融詐欺を可能にしました。これらのイノベーションは、アプリと決済エコシステムの両方を標的としたモバイルファーストの悪用への金融詐欺の傾向が高まっていることを反映しています。一方、Ransomwareグループはアフィリエイト主導のモデルにさらに傾倒し、新規参入者の障壁を下げるために既製のペイロードとインフラストラクチャを提供しました。一部のランサムウェア ファミリは、保護されたペイロードやエンドポイントを回避するように設計された新しいローダーなどのステルス機能を導入しました。 一方、Magecart スキミング キャンペーンは、コンテンツ セキュリティ ポリシーを回避し、チェックアウトなどの重要な瞬間にのみ悪意のあるスクリプトを挿入するために、多段階のモジュール式感染チェーンと革新的な難読化技術を採用しました。
まとめると、H1 2025 は、 脅威ランドスケープ 拡大しているだけでなく、断片化している、 脅威アクター 多様なアタックサーフェス、攻撃対象領域にわたって新規ツールとレガシーツールの両方を活用しています。 効果的に対応するために、組織は~を優先して対策を行う必要があります インターネットに接続するシステム、特に初期アクセスの標的となることが多いゲートウェイおよびエッジセキュリティ製品へのパッチ適用。 検知機能は、エンドポイント テレメトリを超えて、Web 環境における行動監視、コマンド アンド コントロール (C2) トラフィック分析、スクリプト難読化を含む必要があります。 急速に変化する手口、戦術、マルウェアの再パッケージ化など、急速に変化する手口に先んじるためには、 Threat Intelligence への投資が不可欠です。 また、組織はモバイルデバイスのポリシーを再検討し、アプリケーションの審査とユーザーの意識を強化して、ますます巧妙化するモバイルマルウェアキャンペーンに対抗する必要があります。
主な調査結果
- CVEの開示は2024年上半期と比較して16%増加し、そのうち161の脆弱性が2025年上半期に積極的に悪用されました。そのうち、42%はパブリック概念実証(PoC)エクスプロイト、69%近くは認証を必要とせず、30%はリモートコード実行(RCE)を有効にしており、攻撃者が低摩擦で影響の大きいエクスプロイトを好むことを浮き彫りにしています。Microsoftとエッジゲートウェイアプライアンスはそれぞれエクスプロイトの17%を占め、原因とされるエクスプロイトの半分以上は国家が支援するものであり、国家が支援する脅威アクターが欠陥を迅速に武器化する高い能力を浮き彫りにしています。
- Recorded Futureトリアージの送信とInsikt Group (脅威についての)レポート作成に基づくと、Command and Control (TA0011) は最も頻繁に観測されたマルウェア手口、戦術であり、検知は 194,000 件を超えています。上位の手法 ( MITRE ATT&CK マトリックスによる) には、影響のために暗号化されたデータ (T1486)、有効なアカウント (T1078)、ローカル システムからのデータ (T1005) が含まれており、ランサムウェアの展開の蔓延と、機密データを取得して悪用するための永続的なアクセスの重要性が強調されました。
- モバイル 脅威ランドスケープは 2025 年前半も進化を続け、11 の新しいモバイル マルウェア株が発見され、他の 9 株が復活または継続して運用されました。 これには、バンキング型トロイの木馬、インフォスティーラー、スパイウェア、RAT が含まれていました。オーバーレイ攻撃のような長年の手口、戦術、テクニック、手順(TTP(戦術・技術・手順))は、いくつかの革新はありましたが、依然として一般的でした。
- 非接触型カードデータをキャプチャして攻撃者が制御するデバイスに送信することでNFCリレー詐欺を可能にする中国のMaaSプラットフォームであるSuperCard Xの発見が証明しているように、非接触型決済に対する脅威が増加しました。
- Ransomware 脅威アクターは、2025年上半期に攻撃チェーン全体で新しいTTP(戦術・技術・手順)を採用しました。 これには、初期アクセスのための ClickFix ベースのソーシャル エンジニアリング、BYOI (Bring-Your-Own-Installer) 技術によるエンドポイント検知と対応 (EDR) 回避、検知をバイパスするためのジャストインタイム (JIT) フックとメモリ インジェクションを使用したカスタム ペイロードが含まれます。 Ransomware 脅威アクター また、アクセスを維持するための AnyDesk、キーロギング用の Syteca、クラウドベースの C2 用の GC2 など、永続性、データ盗難、ステルス性 C2 のために正規のツールを使用し続けました。
脆弱性の悪用の傾向
Key Takeaways
- 2025年上半期には23,667件のCVEが公開され、2024年上半期と比較して16%増加しました。攻撃者は161の脆弱性を積極的に悪用し、悪用された欠陥の42%は公開PoCエクスプロイトを持っていました。Insikt Group が公開した 27 の Nuclei テンプレートのうち 21 は、米国サイバーセキュリティおよびインフラストラクチャセキュリティ庁 (CISA) の既知の悪用された脆弱性 (KEV) カタログに掲載されている脆弱性に対応していました。
- このような悪用の17%はMicrosoft製品でしたが、攻撃者はSSL-VPNや次世代ファイアウォール(同様に17%)などのエッジセキュリティやゲートウェイアプライアンスにも集中しており、ネットワーク境界に位置しているため、後で下流のサプライチェーンに伝播する可能性のある攻撃の魅力的なエントリポイントとなっています。
- 悪用された脆弱性の69%は認証を必要としず、3分の1近くがRCEを有効にしていました。悪用された脆弱性は151件がマルウェアの展開に使用され、73件はランサムウェアの起動に使用され、バックドアが最も一般的なペイロードでした。国家が支援する攻撃者が悪用の半分以上を引き起こしており、そのような攻撃の重要な戦略的推進力と、そのような攻撃者が開示直後に欠陥を武器化する能力を浮き彫りにしました。
Microsoft は、公開された脆弱性の総数が 2024 年と比較して増加する中、積極的に悪用される脆弱性をリードしています
2025 年上半期、開示された脆弱性の量は増加し続けました。CVEの総数は2024年上半期と比較して16%増加し、2024年上半期の20,385から2025年上半期には23,667に増加しました。この成長は、 アタックサーフェス、攻撃対象領域、そして 脅威アクター 悪用可能な欠陥を見つける機会が増えています。 特に、脆弱性別の最も一般的な脆弱性タイプはWebアプリケーションの問題であり、 クロスサイトスクリプティング(CWE-79) と SQLインジェクション(CWE-89 )が脆弱性のシェアが最も高く、 クロスサイトリクエストフォージェリ(CWE-352)、一般的な インジェクションの欠陥(CWE-74)、および 承認の欠落(CWE-862)がそれに続きました。これは、Web アプリケーションにおける根本的なセキュリティ ギャップが依然として広範囲に及ぶこと、および組織がこれらの傾向に注意を払う必要があることを浮き彫りにしています。インジェクションとスクリプトの弱点が持続するということは、攻撃者がセキュリティが不十分な Web インターフェイスで簡単な標的を見つけ続けることを意味します。
2025 年上半期に積極的に悪用された脆弱性を見ると、Microsoft 製品がこの分野を支配していました。Microsoftは、28件( 図1を参照)で、積極的に悪用されたCVEの数が最も多く、そのうち20件が特にWindowsを標的にしていました。この集計は、次にターゲットとなったベンダーであるApple(8社)、Ivanti(7社)、Linux(6社)の3倍以上でした。Microsoft の大規模な標的化は、企業全体で Windows が遍在していることを反映している可能性があります。攻撃者は当然のことながら~を優先して対策を行う 脆弱性 広く展開されているシステムでは、潜在的な被害者を最大化します。 Insikt Group は合計で 81 の異なるベンダーに影響を与える悪用された脆弱性を特定しました。この幅広さは、実際の悪用が少数の有名ソフトウェアスイートだけに集中していないことを示しています。代わりに、攻撃者は広い網を張っています。
攻撃者は、あまり一般的ではないソフトウェアや環境を日和見的に調査し続けており、組織がパッチの適用を遅らせたり、それらのシステムに対する監視が制限されたりして、よりソフトな標的になっている可能性があると認識している可能性があります。防御者にとって、これは堅牢なパッチ管理プログラムがソフトウェア資産のロングテールを無視できないことを意味します:あまり知られていない製品の脆弱性は、パッチを適用せずに放置すると、依然として大きな侵害、ハッキングのエントリーポイントになる可能性があります。
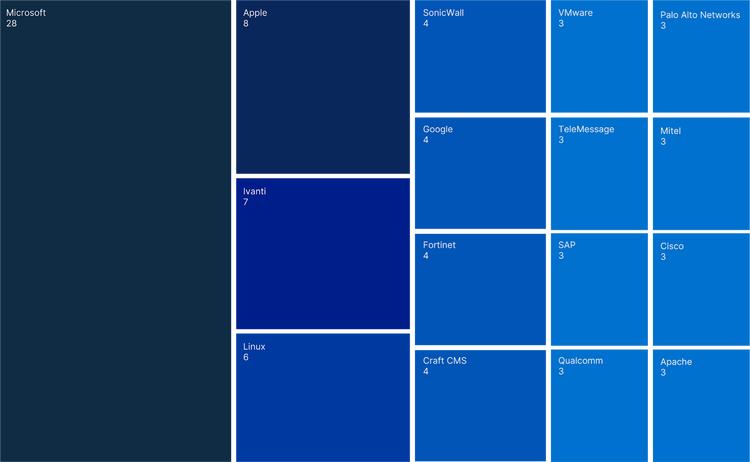
もう一つの注目すべき傾向は、ネットワークを安全に保つために設計されたツールの脆弱性に焦点を当てていることです。積極的に悪用されたCVEの17%は、エッジセキュリティおよびゲートウェイ製品に影響を与えました。これには、Ivanti、SonicWall、Fortinet、Palo Alto、Cisco、Citrix、Juniper、Sophos などのベンダーの SSL-VPN、次世代ファイアウォール、セキュア ゲートウェイ、リモート アクセス ポータル、および VMware などの仮想化アンダーレイが含まれます。
これらのアプライアンスはVPNを終了し、トラフィックを復号化し、ネットワーク間の信頼を仲介するため、1回のエクスプロイトで攻撃者は、初期アクセスとラテラルムーブメントのために、組織の環境への特権的で認証された経路を即座に付与します。たとえば、CVE-2025-0282 (Ivanti Connect Secure および Policy Secure) により、認証されていないリモートの攻撃者がアプライアンス上で任意のコードを実行し、認証情報を盗んでネットワーク内でさらに横方向に移動することができました。 この傾向は、 脅威 アクター - 十分なリソースを持つ国家支援グループを含む - これらのセキュリティインフラストラクチャプラットフォームを標的にして、最小限の検知で運用するようになっています。 これらのシステムは、攻撃者が従来の防御を回避し、企業ネットワークの奥深くにピボットするために使用する価値の高い標的になっているため、組織はネットワークエッジデバイスを強化し、迅速にパッチを適用し、綿密に監視する必要があります。
Recorded Future のデータによると、攻撃者は 2025 年上半期に 161 の異なる脆弱性を悪用することが観察されました。これは、同じ期間にCISAの KEVカタログ に記載されている136の脆弱性を上回っています。言い換えれば、Recorded Future テレメトリでは、その期間中に CISA が公に認識したものを超えて、さらに 25 件の悪用された CVE が特定されました。
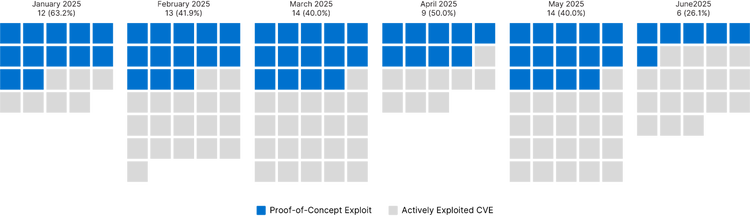
悪用された161の欠陥のうち、68(42%)に公開されているPoCエクスプロイトがありました( 図2を参照)。PoCを利用できるため、悪用のハードルが下がり、より多くの攻撃者(スキルの低い脅威アクターを含む)が脆弱性を武器にすることができます。Insikt Groupは、PoCのリリースから数日または数時間以内にエクスプロイト活動が急増するケースが複数あります。したがって、組織は迅速なパッチ適用または暫定的な緩和策を実装して、サイバーエクスポージャーのウィンドウを制限する必要があります。
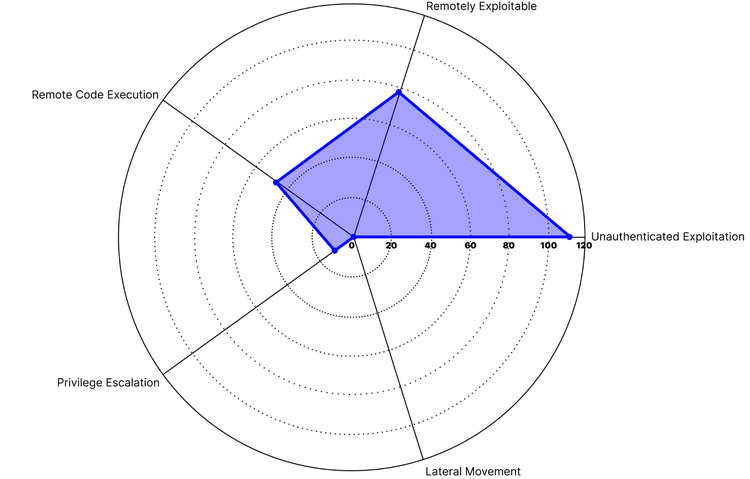
アクセス要件と影響に関しては、 図3 は、161の脆弱性のうち111(69%)が悪用するために認証を必要としず、78(48%)がネットワーク経由でリモートで悪用される可能性があることを示しています(ローカルアクセスやユーザー操作を要求するのとは対照的です)。言い換えれば、認証されていないリモートエクスプロイトへのこの大きな傾向は、認証情報や内部アクセスを必要とせずに、脆弱なホストに対してインターネットから直接攻撃を開始できることを意味します。
悪用された CVE の 48 件 (30%) は、攻撃者がターゲット システムを完全に制御できるようにすることが多い RCE を有効にし、さらに 11 件 (7%) は、通常、より高いシステム アクセスを取得するために使用される権限昇格を有効にしました。悪用された脆弱性はいずれも、ラテラルムーブメント(あるシステムから別のシステムへのジャンプを容易にするエクスプロイト)を促進しませんでした。悪用された欠陥の多くはリモートで悪用可能であり、有効なユーザーアカウントを必要としないことを考えると、組織はインターネットに接続するアプリケーションやサービスに対して積極的にスキャンし、~を優先して対策を行う必要があります。
Cobalt Strike は搾取後の活動に最も頻繁に関連しているため、UNC5221 は Ivanti 製品に焦点を当てています
これらの脆弱性を悪用する脅威アクターは、国家が支援する高度なグループから利益を目的とするサイバー犯罪者まで多岐にわたり、2025 年上半期のデータから国家支援キャンペーンの重要な役割が浮き彫りになっています。Insikt Groupが帰属を特定できた場合、観察された搾取活動のほぼ53%は、国家が支援する行為者と国家が支援する疑いのある行為者によって推進されました。これは、帰属する搾取の半分以上が本質的に戦略的であり、スパイ活動、監視、またはその他の地政学的な目的のために行われたことを示しています。
金銭的動機のあるグループ(たとえば、盗難や詐欺に関与し、必ずしもランサムウェアに関連しているとは限らないグループ)が悪用の27%を占めました。さらに、エクスプロイトの20%はランサムウェアや恐喝グループによるものであり、ランサムウェアのオペレーターがエクスプロイトを初期アクセスベクトルとして利用し、ファイル暗号化攻撃を大規模に行うことがいかに一般的になっているかを裏付けています。
この内訳は、戦略的動機と犯罪的動機の両方が脆弱性の悪用を促進しており、既知のハクティビスト キャンペーンが顕著に存在しないことを浮き彫りにしています。ハクティビスト集団は通常、混乱を動機としており、そのような悪用を実行する意図と能力を欠いている可能性があります。
対照的に、国家が支援する攻撃者がトップにいることは、多くの政府のサイバー部門が、多くの場合、開示から数日以内に、新しい欠陥を迅速に武器化するリソースを持っていることを強調しています。国家が後援する重要な関与は、これらの脅威が単なるランダムまたは日和見主義的ではなく、特定のセクターや価値の高いシステムを狙った標的を絞った持続的なキャンペーンであることが多いことも意味します。
地理的には、国家が支援するキャンペーンの大部分は、中国の国家支援のアクター、または中国と関係のあるアクターの疑いのあるアクターによって実施されました。このようなグループは、エッジ インフラストラクチャとエンタープライズ ソリューションを悪用してターゲット ネットワークに足場を確立することが知られており、2025 年上半期の Insikt Group の観察はそれを再確認しています。中国に関連する疑いのあるグループは、最も多くの脆弱性を悪用したUNC5221、Ivanti 製品を好むことを示しました。CVE-2025-4428) および Ivanti Connect Secure および Policy Secure (CVE-2025-22457 および CVE-2025-0282) を参照してください。
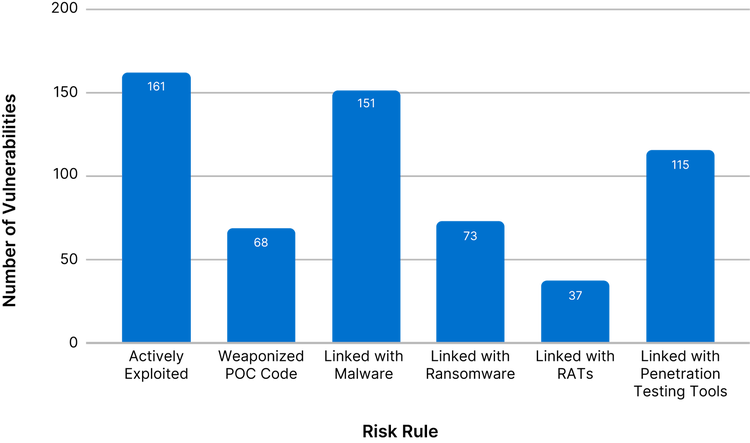
悪用された161の脆弱性のうち、Recorded Futureのデータによると、151は何らかの形でマルウェアの展開に利用されました( 図4を参照)。そのうち、73の脆弱性は特にランサムウェアの展開に関連しており、ランサムウェア攻撃の最初のアクセスポイントであるか、ランサムウェアのキルチェーンのある段階で使用されました。実際には、パッチが適用されていない脆弱性は、攻撃者が被害者の環境にマルウェアを導入するための一般的な侵入口です。最終的なペイロードがリモートアクセストロイの木馬(RAT)であろうとランサムウェアであろうと、弱点を悪用する最初のステップは同じです。
Insikt Group 、最も一般的に観察されたマルウェアが侵害、ハッキング後に使用されていることが判明しました。 Cobalt Strike などのツールは、通常のネットワーク トラフィックに溶け込みながら、コマンドを実行し、権限を昇格し、横方向に移動するためのフル機能のツールキットを提供するため、攻撃者にとって信頼できる足場を確保するのに理想的です。Cobalt Strike の後、Vshell RAT はエクスプロイトと並んで最も頻繁に観察されたマルウェアでした。
全体として、 図5に示すように、バックドアマルウェアはエクスプロイト後の全アクティビティの23%近くを占めていました。バックドアやさまざまなトロイの木馬が頻繁に出現するため、攻撃者は1つの脆弱性でバックドアを展開し、カスタムマルウェアを開発することなく、同じ最初のエントリポイントから追加のツールをステージングしたり、最終的にランサムウェアを配信したりする可能性があります。
防御者にとって、この傾向は、既知のエクスプロイト後のツールや行動を監視することを思い出させるものです。たとえば、Cobalt Strikeビーコンの存在は、優先度の高いインシデントとして直ちに扱う必要がありますが、正規の管理ツールや新しいサービスの異常な使用は、RATまたはバックドアが実行されていることを示している可能性があります。
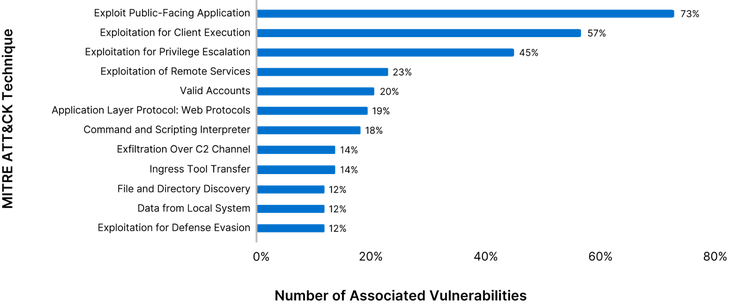
手口、戦術、テクニックの観点から見ると、2025 年上半期の搾取パターンは、既知の攻撃者、犯罪組織 MITRE ATT&CKフレームワークの行動と一致しています。 最も頻繁に使用されたATT&CK手法は、Exploit Public-Facing Application(T1190)で、積極的に悪用されている脆弱性の73%で観察されました。これに続いて、クライアント実行の悪用 (T1203) と権限昇格の悪用 (T1068) が続きました。これら 3 つの手法は、攻撃者の好みとプレイブックを明確に把握しています。T1190 は、攻撃者がインターネットに公開されているサーバーやサービス (Web サーバーや VPN ゲートウェイなど) を強く標的にしていることを示しており、これはネットワークへの直接ルートです。
T1203 の蔓延は、攻撃者がユーザーの操作を必要とするエクスプロイト (たとえば、被害者側でエクスプロイトを引き起こす悪意のある電子メールの添付ファイルやドライブバイ ダウンロード) にも投資していることを示しています。これらのシナリオでは、脆弱性はブラウザーやオフィス ドキュメント ソフトウェアなどのクライアント側アプリケーションにある可能性があり、攻撃者は被害者をソーシャル エンジニアリングしてエクスプロイトを実行します。T1068は、攻撃者が足場を固めると、多くの場合、権限を昇格させます(たとえば、通常のユーザーからSYSTEMまたはrootに移行する)ことを強調しています。このパターンは、攻撃者が初期アクセス、実行、権限昇格を 1 つのエクスプロイト チェーンに頻繁に利用する方法を示し、パッチが適用されていない欠陥の適切な組み合わせが存在する場合に、攻撃者がアクセス権を持たない状態からドメイン管理者権限に移行する方法を示しています。
インターネットに接続されたシステムとパッチが適用されていないクライアント ソフトウェアは引き続き主要な標的であり、これらにパッチを適用しないと、攻撃者が侵入して権限を昇格させる手段が生まれます。防御者は、境界システムとエンドポイント アプリケーションの両方が最新であることを確認し、エクスプロイトの試みを監視する必要があります。
Insikt Group 検知 ルールは、悪用された既知の脆弱性との整合性を維持します
2025年上半期、 Insikt Group独自の検知の取り組みは、新しいNucleiテンプレート(自動化脆弱性検知シグネチャ)を継続的に作成することで、進化する脅威ランドスケープに歩調を合わせました。 Insikt Groupは、最も危険な欠陥に焦点を当てて、脆弱なシステムを特定するために設計された27の新しいNucleiテンプレートを作成しました。27 個のテンプレートのうち 21 個は、CISA の KEV カタログに表示される脆弱性に対応していました。つまり、 Insikt Groupの検知ルールの大多数は、野生で積極的に悪用されることが知られている脆弱性と直結していたのだ。
Insikt GroupのNucleiテンプレートに最も頻繁に現れたベンダーは、Fortinet、Apache、Ivantiであり、これは観察された脅威の傾向と一致しています。Insikt Groupは、これらのベンダーの脆弱性に対するNucleiテンプレートを開発することで、組織がインフラストラクチャを迅速にスキャンし、攻撃者よりも先にパッチが適用されていないインスタンスを見つけることができるように支援しました。
特に、Insikt Groupは、Project Discoveryから利用できる既存のパブリックテンプレートを持たない13のユニークなNucleiテンプレートを公開しました( 図7を参照)。これらのケースでは、 Insikt Group Nuclei シグネチャのオープン情報源コミュニティでまだカバーされていない脆弱性の検知ロジックを作成および共有し、 Recorded Future 顧客の重大な検知ギャップを埋めました。
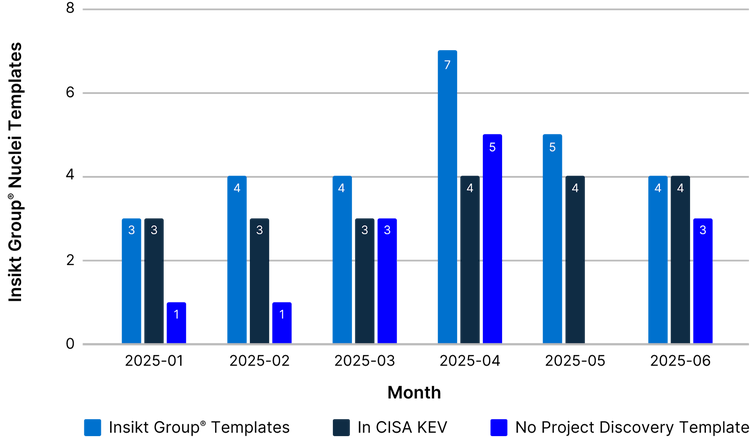
図 7: Insikt Group NucleiテンプレートとCISA KEVおよびProject Discoveryの重複
(情報源: Recorded Future、CISA、プロジェクトディスカバリー)
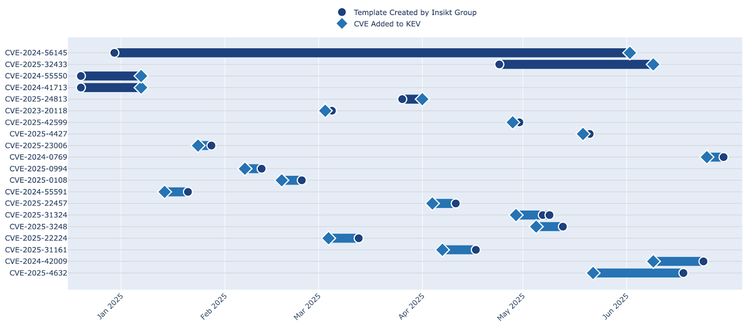
さらに、 図8 は、Insikt GroupがNucleiテンプレートを公開してから、標的の脆弱性がCISAのKEVカタログに追加されるまでの時間を示しています(下のグラフは、テンプレートがあり、KEVに追加されたCVEのみを示しています)。2025 年上半期に KEV に追加された 5 つの脆弱性 (CVE-2025-32433 (Erlang SSH)、CVE-2025-24813 (Apache Tomcat)、CVE-2024-41713 および CVE-2024-55550 (Mitel MiCollab)、CVE-2024-56145 (Craft CMS) — は、既存の Insikt Group Nuclei テンプレートが利用可能でした。これは、 Insikt Groupの検知を活用している組織が、CISA によって積極的に悪用されていると正式に認識された直後 (またはそれ以前であっても) これらの問題をスキャンできることを意味します。
2025年にKEVに追加された脆弱性のうち、Insikt GroupがまだNucleiテンプレートを持っていなかった脆弱性については、新しいテンプレートを公開するための平均所要時間は、KEVリストから8日後でした。
さらに、脆弱性のテストと検証中に、Insikt Group は、Apache Tomcat 8.5.x バージョン (具体的には 8.5.0 から 8.5.98 および 8.5.100、8.5.99 を除く) も、Apache の影響を受ける製品バージョンの最初のリストには含まれていなかったにもかかわらず、CVE-2025-24813 に対して脆弱であることを発見しました。実際には、これは、少し古いTomcat 8.5リリースを実行している多くの組織が、ベンダーの勧告に従っただけで、知らず知らずのうちに危険にさらされていた可能性があることを意味していました。これらのバージョンを特定し、Nucleiテンプレートを提供することで、 Insikt Group は検知ルールと早期警告を提供し、ベンダーが最初に伝えた内容を超えたガイダンスを復旧しました。
マルウェアの傾向
Key Takeaways
- SalityやTofseeなどのレガシーマルウェアファミリーが最大の脅威として再浮上し、Salityは構成ベースのC2検知で第1位にランクされました これは、最近のインフォスティーラーが支配する傾向からの顕著な変化であり、脅威アクターが最新の使用のために古いコードベースを再パッケージ化していることを示しています。
- AsyncRAT、XWorm、Remcos などのコモディティ リモート アクセス トロイの木馬 (RAT) は、マルウェア C2 抽出を含む トリアージ データ Recorded Future 、脅威アクターが継続的に好まれていることを反映しています さまざまな侵入キャンペーン。
- MITRE ATT&CK 手口、戦術 TA0011 (Command and Control) は、 Recorded Future トリアージの提出と Insikt Group (脅威についての)レポート作成で最も頻繁に観測された TTP(戦術・技術・手順)であり、2025 年上半期には 194,000 件を超えるイベントが記録されました。 その他、一般的に使用される手法には、データ暗号化、ローカルデータ盗難、認証情報の悪用などがあり、収益化とラテラルムーブメントが重視されていることが浮き彫りになりました。
- Ransomware 脅威アクターは、初期アクセスのためのClickFixベースのソーシャルエンジニアリング、BYOI技術によるEDR回避、検知をバイパスするためのJITフックとメモリインジェクションを使用したカスタムペイロードなど、攻撃チェーン全体に新しいTTP(戦術・技術・手順)を採用しました。 Ransomware 脅威アクター 永続化、データ盗難、ステルス C2 にも正規のツールを使用しました。
- Magecart の感染は依然として増加しており、 脅威アクター Google Tag 管理者 (GTM)、不明瞭な HTML タグ、さらには CSS ::before コンテンツ プロパティを悪用して、コンテンツ セキュリティ ポリシーを回避しながら、電子商取引プラットフォームにモジュール式の e-スキマーを展開し続けています。
ボットネットとC2におけるレガシーマルウェアの復活 検知
Recorded Future は、 Recorded Future トリアージに送信されたサンプルから抽出されたマルウェア構成に基づいてコマンド アンド コントロール (C2) サーバーを識別します。 2025年上半期のC2検知におけるマルウェアファミリーへの言及は、2024年上半期と比較して、一般的なマルウェアファミリーに関して大きな変化を示しています。 インフォスティーラーは依然として 脅威ランドスケープ、ほとんどの 脅威アクターの経済的動機と一致しており、盗まれた認証情報、支払いデータ、暗号ウォレットは直接 収益化 したり、 ダークウェブ市場。 しかし、これらのC2検知を駆動する具体的なマルウェアは変化しています。 2024年上半期のトップ10マルウェア(Vidar、RedLine Stealer、LokiBotなど)のいくつかは、破壊的な作戦や法執行機関の行動もあって、2025年に大幅に減少しましたが、他のマルウェアファミリーが急増したり、台頭したりしてその代わりとなりました。
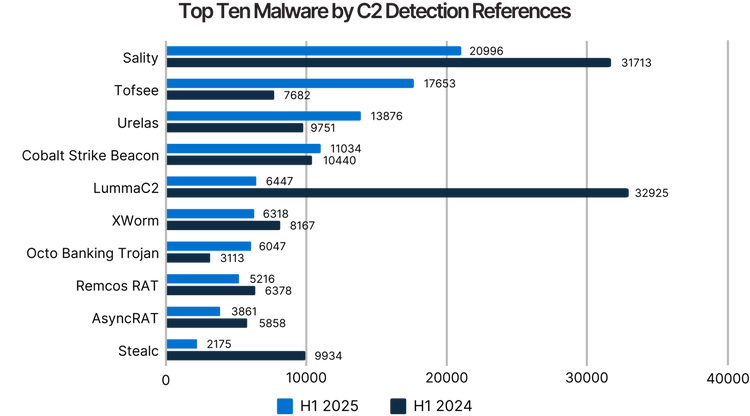
H1 2025 の C2 検知 また、長寿命のマルウェアの永続的な存在も浮き彫りにしています。 2003 年に初めて確認されたポリモーフィック ボットネットである Sality は、2024 年に大幅に 復活 した後も依然としてトップ層にあり、レガシー脅威の回復力を示しています。同様に、Tofsee トロイの木馬 (10 年以上にわたって活動) は、トップ ファミリーの中に登場します。Tofseeは、スパム、DDoS攻撃、クリプトマイニングなど を行うことができる モジュール式バックドアであり、その継続的な活動は、古いマルウェアが犯罪活動の安定したバックボーンとしていかに存続するかをさらに示しています。これらのボットネットの存在は、その絶対参照数が昨年のピークレベルをはるかに下回っているにもかかわらず、脅威アクターが時の試練に耐えてきた確立されたマルウェア インフラストラクチャを悪用することに依然として価値を見出していることを示しています。特に、Sality と Tofsee の継続的な使用は、新しいマルウェアが絶え間なく流入している中でも、一部の攻撃者が信頼性のため、または単に保護の不十分なシステムを標的にするためにレガシー ツールを好むことを示唆しています。これは、2024 年上半期に Sality の再出現で 観察された 傾向を反映しており、「古い」マルウェアが予想外に蔓延し続ける可能性があることを裏付けています。
一方、昨年のインフォスティーラーの最有力候補であるLummaC2は、おそらく法執行機関による組織的な 削除 の結果として急激な減少を遂げている。2025 年 5 月下旬、国際的な作戦により LummaC2 のインフラストラクチャ (2,300 を超えるドメイン) が押 収 され、メイン サーバーが消去され、この Malware-as-a-Service が大幅に混乱しました。その結果、LummaC2 は 2025 年上半期のトップ ランクからほぼ姿を消し、RedLine の C2 パネルを破壊した 2023 年 4 月の GitHub リポジトリ の削除 後の RedLine Stealer の大幅な落ち込みを反映しています。しかし、Insikt Groupは最近、LummaC2のオペレーターがCloudflareベースのC2ドメインを使用してインフラストラクチャを再確立し始めており、少なくとも部分的な運用回復を示唆していることを発見しました。2025年7月中旬に観察されたLummaC2に関連する複数の新しいドメインは、CloudflareのIPアドレスに解決され、以前の手口、戦術、削除後にプロバイダーから最初にピボットした後、以前の手口、戦術に戻りました。 この急速な方向転換は、LummaC2 のオペレーターの根底にある回復力と 適応性 を浮き彫りにしており、大規模な混乱の後でもインフラを再構築し、 手口、戦術。
2025 年上半期のもう 1 つの展開は、C2 検知におけるリモート アクセス トロイの木馬 (RAT) の注目度が高まっていることです。 Remcos、AsyncRAT、XWorm などのいくつかのコモディティ RAT ファミリーが、この期間にトップ 10 にランクインしました。これらの RAT は無料または安価に入手でき、攻撃者が実際に制御できるようになります 侵害、攻撃システム、スパイ活動やデータ盗難、ランサムウェアの出発点として多用途に使用できます。 これらの RAT の増加は、多くの脅威アクターが RAT を活用して被害者の環境で永続的でインタラクティブなアクセスを維持していることを示唆しており、このアプローチは金銭的動機を持つグループと高度なアクターの両方に好まれています。C2 検知における彼らのシェアが拡大していることは、一部の情報窃取サービスが中断されたため、攻撃者、犯罪組織が同様の目的を達成するための代替手段として、多くの場合、情報窃取機能を含む RAT の使用に軸足を移したことを示唆している可能性もあります。
全体として、C2 検知 2025 年上半期のトレンドは、進化を反映しています 脅威ランドスケープ これは動的かつ周期的です。 Insikt Groupはトップで絶え間ない解約を観察していますが、長年の脅威やツールの中には、真に消えることはなく、周期的に持続または復活し、悪意のあるアクティビティのベースラインに着実に貢献しています。金銭的動機を持つアクターは依然として支配的であり、利益の動機を直接養う情報窃取者や RAT を支持しています。H1 2025 の C2 検知 耐久性の高いレジリエンスの高い(に優れた)レガシーボットネットと、対話型制御のためのRATへの依存度の高まりを背景に、認証情報を盗むトロイの木馬の復活によって定義されました。 これらの傾向は、防御側が最先端のマルウェアと永続的な手口、戦術の両方に備える必要があることを浮き彫りにしています 2025年後半以降に移行する確立された脅威の脅威。
マルウェアTTP(戦術・技術・手順)の傾向と洞察
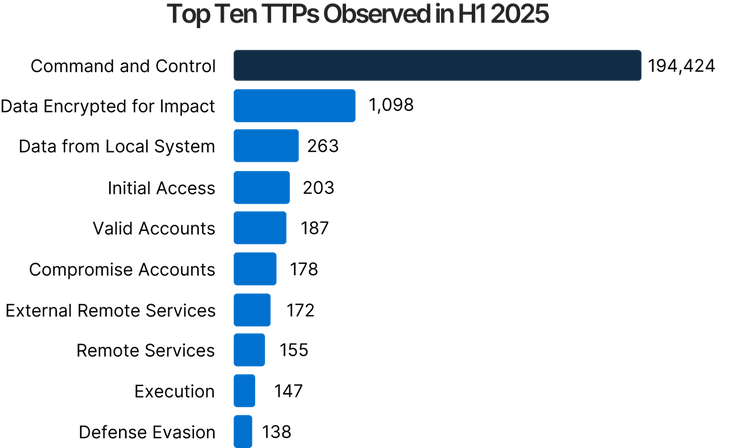
2025年1月から6月にかけて、 Recorded Futureの Insikt Group は、マルウェア関連の数千件の観測結果を分析・集計し、脅威®アクターが採用した上位の手口、戦術、テクニック、手順(TTP(戦術・技術・手順))を特定しました。 このデータは、 Recorded Future トリアージ パブリック サンドボックスの投稿と Insikt Group (脅威についての)レポート作成からの情報源です。 リストを大きくリードしているのは、コマンド アンド コントロール (TA0011) 手口、戦術で、194,000 件を超える観測があり、攻撃者、犯罪組織と侵害、ハッキング システムとのコミュニケーションを可能にする上での中心的な役割が強調されています。
頻繁に観察されるTTP(戦術・技術・手順)には、ランサムウェアの活動が広範囲に及ぶことを示す「影響のために暗号化されたデータ」(T1486)や、永続的なデータ盗難操作を示す「ローカルシステムからのデータ」(T1005)などがあります。 有効なアカウント (T1078) や外部リモート サービス (T1133) などの初期アクセス (TA0001) 手法も非常に多く、攻撃者、犯罪組織が認証情報を盗むことに重点を置いており、それらを使用して外部に面したリモート サービスを介してアクセスを取得していることを示しています。 外部リモートサービスも永続化手法であり、このセクションの後半で説明します。
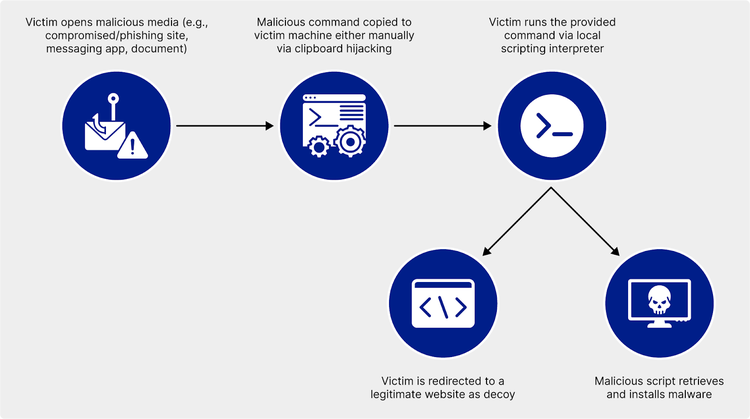
Insikt Group は、2025 年上半期に ClickFix が著名な新興初期アクセス手法として注目されていると観察しました。ClickFix は、欺瞞的なエラー メッセージや検証指示を提示し、コマンドを手動で貼り付けて実行するように促したり、クリップボード ハイジャックを使用してプロセスを自動化したりすることで、ユーザーをだまして悪意のあるスクリプトを実行させるソーシャル エンジニアリング手法です。ESETによると、2023年10月に初めて 確認された この技術は、2024年後半に大きな注目を集め、2025年上半期には前年比517%の普及が急 増 した。
さらに、侵害、ハッキングアカウント(T1586)、および外部リモートサービス(T1133)の存在は、攻撃者、犯罪組織が永続性とリモートアクセスに焦点を当てていることを示唆しています。 リモートサービス(T1021)はラテラルムーブメントをサポートし、手口、戦術実行(TA0002)、防御回避(TA0005)はトップ10を締めくくり、マルウェアオペレーターがネットワーク全体に侵入、持続、回避するために使用する手口、戦術の幅広い手段を示しています。
クリプトマイナー
鼠
スティールウェア
攻撃的なセキュリティツール
ボットネット
njRAT
DCRat
XWorm
AsyncRAT
レッドライン
LummaC2
Stealc
表1: 2025 年上半期の上位 10 マルウェア ファミリに基づく Recorded Future トリアージ パブリック サンドボックス データ (情報源: Recorded Future)
Recorded Futureに基づくと、 トリアージ パブリックサンドボックスのデータによると、2025年1月から6月にかけて、XMRig Minerが最も多く提出されたマルウェアファミリーでした。XMRig Miner は、通常、 悪意のあるローダー または エクスプロイトを介して配信される多段階のクリプトジャッキング ツールであり、CPU リソースを密かに乗っ取って Monero (XMR) をマイニングし、回避および永続化メカニズム を採用し て検知を回避し、稼働時間を最大化します。 2025 年上半期を通じて、Cobalt Strike、njRAT、DCRat、XWorm が Recorded Future トリアージへの一般提出物のトップ 5 を締めくくりました。
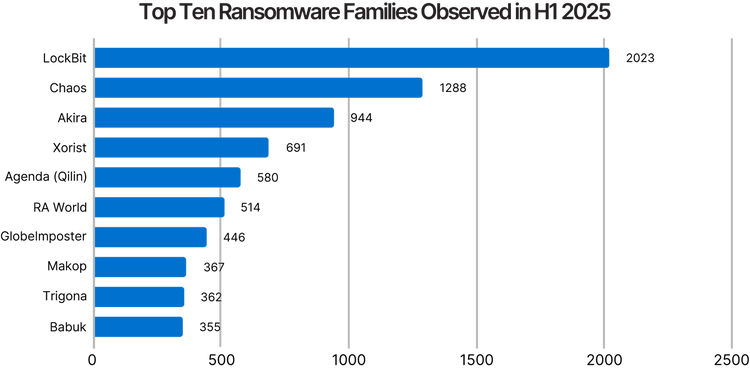
Recorded Futureに基づくと、 トリアージ パブリックサンドボックスのデータによると、2025 年 1 月から 6 月にかけて、LockBit が最も多く提出されたランサムウェア ファミリであり、Chaos、Akira、Xorist、Agenda (Qilin) がそれに続きました。LockBit は悪名高いランサムウェア ファミリであり、特に 2024 年初頭のインフラストラクチャの破壊を目的とした「クロノス作戦」を通じて、法執行機関が解体するための多大な努力にもかかわらず、運用を続けています。バブクとカオスは、それぞれ 2021年6月 と 2022年4月に情報源コードが流出した。 これにより、再利用がより広く利用できるようになり、多数の変異体が開発され、 Recorded Future トリアージ データでの普及に寄与している可能性があります。
モバイルマルウェア
拡大し続ける風景
モバイル脅威ランドスケープは、2025 年上半期も拡大を続けました。 Insikt Groupは、RAT、インフォスティーラー、スパイウェアを含む少なくとも11の新しいマルウェア株と、マルチプラットフォームスパイウェアのGraphite、LightSpy、Predatorを含む他の9つの継続的な使用または復活を特定しました。
バンキング型トロイの木馬
鼠
スパイウェア
スティールウェア
新機能
Crocodilus
SuperCard X
TsarBot
新機能
BTMOB
ゴリラ
新機能
Android.Spy.1292.origin (英語)
スパイレンド
新機能
Dcpro
サルバドール・スティーラー
SparkKitty
トリアスティーラー
教父
行進者
Tg毒性
Triada
石墨
ライトスパイ
Predator
表 2: 2025年上半期に新たに特定されたモバイルマルウェアと既知のモバイルマルウェアの概要(情報源: Recorded Future)
いくつかの相互に関連する要因が、モバイルの継続的な拡大を説明している可能性があります 脅威ランドスケープ。 モバイルバンキングや企業環境での モバイルデバイスの 採用 の増加 は、経済的動機による脅威アクターにさらに大きな攻撃対象領域を提供します。特に魅力的なのは、最新のセキュリティ パッチが適用されていない古いオペレーティング システムを搭載した脆弱なモバイル デバイスが 蔓延 していることです。
プレデターの復帰は、国際的な監視にもかかわらず、継続的な商業需要によって 維持 された可能性が高い。同様に、グラファイトはヨーロッパのジャーナリストが所有するデバイスから 検出 され、標的を絞った監視で悪用が続いていること を示しています 。最後に、香港における中国国家支援の監視に関連するスパイウェアであるLightSpyの新たな 検知 は、モバイルユーザーに対する地域スパイ活動が持続していることをほぼ確実に示している。
脅威アクターは偽のダウンロードを好み、公式ストアを悪用し、サプライチェーンを悪用します
脅威アクターは、主にソーシャルエンジニアリングを組み合わせたモバイルマルウェアを配信するために、長年確立されたTTP(戦術・技術・手順)に依存していました 手口、スミッシングやビッシングなどの 戦術、偽のダウンロードやブランドなりすましを組み合わせて、被害者を悪意のあるAPKにインストールさせる。 キャンペーンでは、 一般的なブラウザ、 暗号通貨プラットフォーム、 金融アプリ、 ストリーミング サービス、 公式アプリ ストアを模倣したフィッシング ページやマルウェア ペイロードが取り上げられることがよくありました。より標的を絞ったケースでは、Android.Spy.1292.origin に代表されるように、攻撃者は特定の被害者に合わせてルアーを調整します。これは、民間人とロシア軍関係者の両方が使用していると伝えられているGPSおよび地形地図アプリであるAlpine Quest Proになりすまして、ロシア軍関係者 を標的にした 。
脅威アクターは、Google Play を悪用してマルウェアを配信するなど、あまり一般的ではないが効果的な配布方法も採用しました。 セキュリティ対策 がますます強 固になるにつれて、公式アプリストアを通じてマルウェアを配信することがより困難になっていますが、 攻撃者、犯罪組織 回避策を見つけ続けました。 たとえば、SpyLend は「Finance Simplified」を 装 い、外部ダウンロード リンクを介して悪意のあるペイロードをオフロードすることで検知を回避しました。 さらに、まれな サプライチェーン侵害、ハッキング、 Triada RAT の新しい亜種が、無許可の小売店を通じて販売される偽造 Android デバイスにプリインストールされていることが 発見 されました。
ひねりを加えたアクセシビリティサービスの悪用
Android を標的とするマルウェアは、インストールされると、感染したデバイスを広範囲に制御できる長 年の TTP (戦術・技術・手順) であるブランドのアクセシビリティ サービスを頻繁に悪用しました。 Android マルウェアはこの機能を 悪用 して、オーバーレイ攻撃を通じて 機密 情報を 盗み 、テキスト メッセージやプッシュ通知を傍受し、キーロギング、画面と音声の記録、OCR ベースの画像スキャンを実行し、最終的にデバイスを乗っ取って、いわゆる「オンデバイス詐欺」を促進しました。
Android トロイの木馬 GodFather は、新しいオーバーレイ技術を導入する (脅威についての)レポート作成期間に際立っていました。 Android のアクセシビリティ サービスを悪用しながら、2025 年 6 月に 特定された GodFather の新しいバージョンでは、Xposed などのオープン 情報源フック フレームワークとサンドボックス アプリ環境を組み合わせた仮想化ベースのオーバーレイ技術が採用されていることが観察されました。 このアプローチは、VirtualApp を使用して、クローン バンキング アプリをデバイスにインストールまたは変更せずに実行する仮想化環境を作成し、標準的なオーバーレイ検知メカニズムを効果的にバイパスするという点で、従来のオーバーレイ攻撃とは異なります。
非接触型決済に対する脅威は高まり続けている
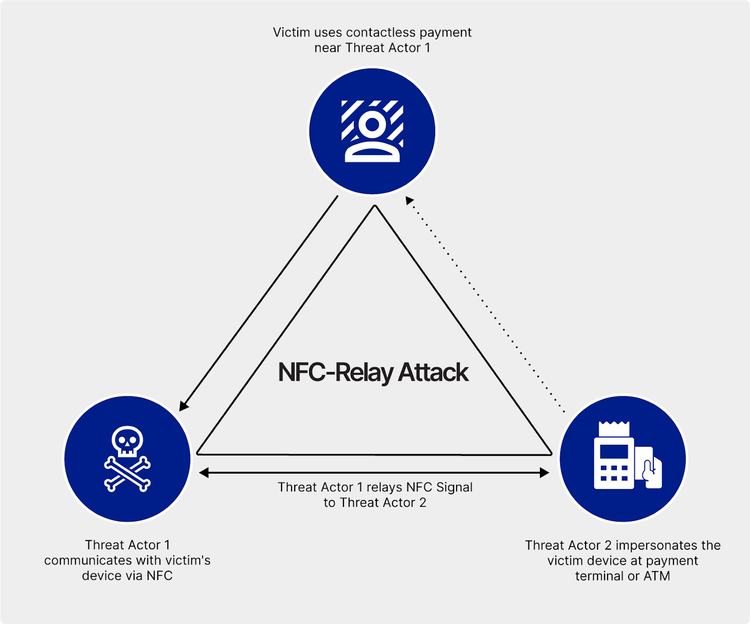
2025 年上半期、モバイル マルウェアは、Android デバイスを標的とした中国語の MaaS プラットフォームである SuperCard X の 出現 に代表されるように、非接触型決済システムに対する脅威を増大させました。このマルウェアにより、 脅威アクター 被害者をだまして非接触型カードを盗聴させることで、NFC リレー詐欺を行うことができます 侵害、ハッキング電話。 カードが盗聴されると、SuperCard X は NFC 信号をキャプチャし、攻撃者が制御するリモート デバイスに中継し、不正取引や ATM 引き出しを促進します。その機能は、2020 年に 開発された オープン情報源ツールである NFCGate の機能と密接に似ており、2024 年にチェコ共和国で発生した NFC ベースの 攻撃に関連する Android マルウェアである NGate と類似点を共有しており、コードの再利用または概念の重複の可能性を示しています。
特に、現実世界の攻撃における NFCGate スタイルの手法の使用は着実に増加しています。2025 年 1 月、ロシアのサイバーセキュリティ企業 F6 は、2024 年にこのような NFC リレー攻撃が 100 件以上発生し、損失額は約 40 万ドルと推定されていると 報告 しました。2025 年 4 月のフォローアップ レポートで、F6 はさらに 40 件の NFCGate ベースの攻撃が成功し、平均損失額は約 1,500 ドルであると 記録 しました。
ランサムウェア
Ransomware グループは、再構築された状況の中でアフィリエイトを引き付けるために革新を起こしています
2025 年上半期、ランサムウェアの状況は進化し続け、比較的静かな 2024 年を経て、Cleo マネージド ファイル転送 (MFT) データ盗難キャンペーンにより CL0P が復活しました。Recorded Future ランサムウェアの被害者データによると、このキャンペーンは世界中の 300 以上の組織に影響を与えた可能性があります。Akira や Play などのグループの継続的な活動と並行して、2024 年初頭の LockBit のインフラストラクチャ の削除 と ALPHV の 出口詐欺 に起因した長引く空白と不確実性を反映して、いくつかのあまり知られていない新興ランサムウェア グループが勢いを増しました。
2025年初頭には、さらに2つのイベントがランサムウェアの状況をさらに再構築しました。これらは、内部チャットログの 漏洩 に続く2月初旬のBlackBastaの終焉と、3月下旬のRansomHubの突然 の解散 であり、被害者は交渉の途中で、関連会社は混乱に陥った。Insikt Groupは、BlackBastaのメンバーは、グループが以前につながりがあったAkiraを含む他の事業に移住した可能性が高いと評価しています。Group-IBはまた、被害者の請求の急増、内部リストラ、RAMPなどのサイバー犯罪フォーラムでの活動の増加を理由に、一部のRansomHub関連会社が2022年7月から活動しているRaaS(Ransomware-as-a-Service)グループであるQilinに参加した可能性があると 評価 した。一方、少なくとも2023年後半から 活動 しているランサムウェアグループであるDragonForceは、 敵対的買収 の結果としてRansomHubのインフラと関連会社を吸収した と主張 した。DragonForceはそのような攻撃的な手口、戦術を嫌うわけではありません。このグループは、2025年5月7日、ロックビットの関連会社管理パネルの改ざんと関連会社の情報漏洩、および2025年4月5日のエベレストの恐喝ブログの 改ざん の潜在的な犯人として 特定 されました。
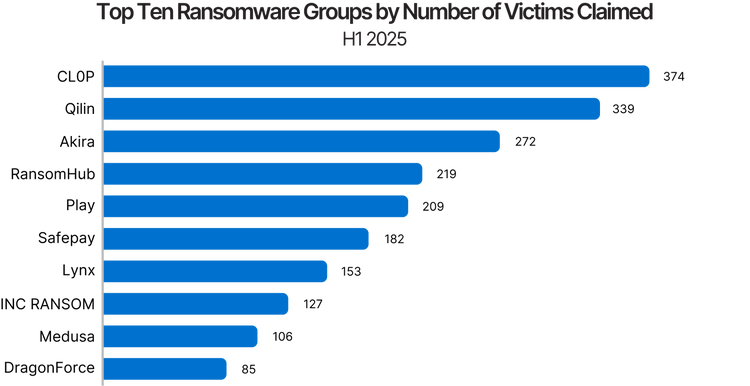
この進化し続けるランサムウェア環境で悪名を馳せ、アフィリエイトを引き付け、事業を拡大するために、ランサムウェアの脅威アクターはビジネスモデルを変更しました。2025 年 3 月中旬、DragonForce は「カルテル」として ブランド名を変更 し、より柔軟なアフィリエイト モデルを開始し、他のランサムウェア グループを標的にしました。新しいモデルでは、アフィリエイトは独立したブランドで運営しながら、DragonForce のインフラストラクチャとランサムウェア ツール を使用できます 。DragonForce はまた 、個々の関連会社だけでなく、他の脅威アクターと提携したり吸収したりすることへのオープンさを示しました。たとえば、 脅威アクター 金銭的な動機を持つサイバー犯罪集団である Scattered Spider に関連する TTP(戦術・技術・手順) を採用し、英国の小売会社 に侵入 し、DragonForce ランサムウェアを展開したと伝えられています。 「カルテル」アプローチは、DragonForce を他の RaaS 製品と効果的に区別し、さまざまな脅威アクターにアピールし、グループのアフィリエイト ベースを拡大し、潜在的な収益を増加させる可能性があります。ただし、他のより確立された RaaS 運用を 悩ませてきた 問題は解決されません。共有インフラストラクチャは、アフィリエイトが侵害、ハッキング、他のアフィリエイトの運用および被害者の詳細も公開される可能性があるというリスクの要素をもたらし続けています。
2024年12月に初めて 観測された ランサムウェア作戦であるアヌビスは、別の手口、戦術を使用して関連会社を誘惑しました。 2025年2月下旬、グループは3つのモードを備えたアフィリエイトモデルを デビュー させた。1つ目は、Anubisがランサムウェアペイロードを提供し、アフィリエイトが恐喝された身代金の80%を認識する従来のRaaSモデルです。2つ目は、アヌビスがアフィリエイトがターゲット企業からすでに盗んだ機密データを収益化するのを支援するデータ身代金モデルです。3番目のモデルでは、アフィリエイトは、恐喝された身代金の50%と引き換えに、アヌビスのオペレーターに企業ネットワークへの初期アクセスを提供することができます。
最後に、2025年6月中旬、Qilinは「Call Lawyer」と呼ばれる新機能を 導入 し、交渉段階で被害者を脅迫する方法について関連会社に法的相談を提供した。
新しい初期アクセス、防御回避、マルウェア展開手法
ランサムウェアの広範な状況やRaaSサービスの変化と並行して、ランサムウェアの脅威 Insikt Group 、初期アクセス、防御回避、ペイロード展開など、攻撃チェーンの複数のフェーズで新しいTTP(戦術・技術・手順)を採用していることが観察されています。
- 初期アクセス: Sekoia によると、Interlock ランサムウェアは 2025 年 1 月から 2 月にかけて、IT ツールになりすましたソーシャル エンジニアリング攻撃で ClickFix を使用しました 。このレポートの「戦術・技術・手順のトレンドと洞察」セクションで述べたように、ClickFix は、偽のエラー メッセージまたは検証プロンプトを使用して、被害者をだまして、手動または自動クリップボード操作を介して悪意のあるスクリプトを実行させるソーシャル エンジニアリング手法です。
- 防御回避: パロアルトのUnit42とESETによると、ランサムウェアの脅威アクターは、防御ソフトウェアを終了するように設計されたツールである「EDRキラー」 を使用すること が増え ており、2022年から 続 いている傾向をさらに裏付けています。特に、ランサムウェアの脅威アクターは、EDRを完全に無効にするために、新しい「Bring-your-own-installer」(BYOI)手法も採用しています。Aon が報告したように、Babuk ランサムウェアの侵入により、攻撃者は SentinelOne のアップグレード/ダウングレード プロセスの欠陥 を悪用 して、管理コンソール コードを必要とせずに改ざん防止保護をバイパスしました。攻撃者は、別のバージョンの正規のインストーラーを実行し、アップグレードの途中でmsiexec.exeプロセスを終了することで、アクティブな EDR 保護なしでシステムを放置しました。これにより、保護されていないエンドポイントで Babuk ランサムウェアを実行できるウィンドウが作成されました。バイパスは、「オンライン認証」設定が有効になっていない限り、複数のSentinelOneバージョンで機能することが確認されました。
- ペイロードの展開: トレンドマイクロは、Qilin ランサムウェア攻撃がカスタムを使用し、非常に難読化されたと 報告 しました。NETXLOADER と呼ばれる NET ベースのローダーは、ランサムウェアのペイロードと SmokeLoader をメモリに配信します。 NETXLOADER は .NET Reactor によって保護されています。検知を回避するために、動的API呼び出しとJITフックを使用して、ペイロードをこっそり復号化し、メモリに直接注入します。
さらに、ランサムウェア 脅威アクター 侵入中に、ほぼ確実にデータを収集し、永続性を達成し、横方向に移動しながら、検知を回避するために、一般的で正規のソフトウェア ツールを使用しました。 たとえば、2025 年 6 月中旬、シマンテックは、2025 年 5 月にアジアの金融機関を標的とした Fog ランサムウェア攻撃には、通常はランサムウェア操作とは関係のないデュアルユースおよびオープン情報源侵入テスト ツールが含まれていたと 報告 しました。 これらには次のものが含まれていました。
- シテカ: キーロギングと画面キャプチャ機能を備えた正規の従業員監視ソフトウェアで、フォグオペレーターはスパイ活動や認証情報の盗難に使用した可能性が高く、その後、検知を回避するためのクリーンアップアクションが行われます
- GC2: オープン情報源 コマンドの実行とファイル流出に Google スプレッドシートまたは SharePoint を使用する C2 フレームワークで、Fog オペレーターはクラウドベースの通信を介したリモート アクセス、永続化、防御回避に使用した可能性があります
- アダプティクス: オープン情報源 Cobalt Strike に似たエクスプロイト後のエージェントで、Fog オペレーターは暗号化された C2 を介したリモート アクセスと内部ラテラル ムーブメントに使用した可能性があります
- 密航者: 侵害、ハッキングホストとオペレーターの間に秘密の通信トンネルを作成するためのオープン情報源プロキシツールで、フォグオペレーターは通信をプロキシしてSytecaを配信することで防御を回避するために使用した可能性があります
このパターンは、Fogランサムウェアに限ったことではありません。2025 年 7 月の CISA レポートでは 、 インターロック ランサムウェア キャンペーン 同様に正規のツールを再利用して検知を回避し、アクセスを維持しました。 脅威アクターは、アクセスを維持し、ファイル転送を容易にするために、リモート監視および管理アプリケーションであるAnyDeskをインストールし、広く使用されているSSHクライアントであるPuTTYを使用して、秘密の通信とサイバー、ハッキングシステム間のピボットのためのトンネルを確立しました。
市販のデュアルユース ソフトウェアを侵入ワークフローに組み込むことで、ランサムウェア 脅威アクターは日常的な管理活動に溶け込むことができ、悪意のあるアクションがセキュリティ (脅威)アラートを引き起こす可能性が低くなります。 ランサムウェア攻撃者による正規のソフトウェアまたはデュアルユース ソフトウェアの継続的な採用は、被害者のネットワーク内で適応性のある多目的操作を可能にしながら、検知を回避するように設計された侵入方法への広範な傾向を浮き彫りにしています。
マゲカートの感染は2025年上半期も高止まり
2025 年上半期、Magecart 電子スキミングはオンライン販売者を大規模に脅かし続けました。感染者数は、ピークからわずかに減少したものの、2024年後半に見られた過去最高付近にとどまった。2025 年上半期には数千の電子商取引ドメインが影響を受け、Magecart は決済セキュリティに対する広範な懸念事項となっています。この持続的な活動は、2024 年に Magecart インシデントが前例のないほど 急増 し、影響を受ける電子商取引ドメインの数が 2023 年と比較して約 3 倍になったことに続くものです。この急増は主に、CosmicSting (CVE-2024-34102) と呼ばれる重要な Adobe Commerce (Magento) 脆弱性の 悪用 によって引き起こされ、これにより大量侵害、販売者 Web サイトの攻撃が可能になりました。 組織化された脅威グループも感染拡大を増幅させた。たとえば、2024 年後半には、ある Magecart グループ (「ブルンドゥキ」として知られる) だけでも、世界中で 200 以上のオンライン ストアが感染しました。2025 年初頭までに、パッチと防御策によりコズミックスティングによる波が抑制され始めましたが、全体的なマゲカート感染率は 2024 年初頭のレベルを大幅に上回ったままでした。
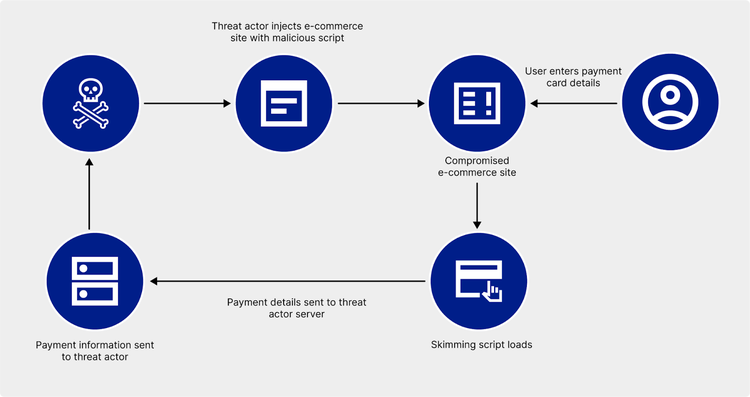
2025年上半期のMagecartオペレーターは、マルウェアキットと 手口、戦術 前年に導入されたとともに、新しいプラットフォームにも拡大しました。 2024年に初めて 観測された 「Sniffer by Fleras」などのすぐに使える電子スキマーキットは、オンラインストアの侵害、ハッキングで引き続き活躍しました。 一方、攻撃者は Magento を超えて焦点を広げました。特に、Magecart スキマーは WooCommerce プラグイン を悪用 することで WordPress ベースの小売サイトに拡張されました。これらのキャンペーンは、Magecart の手法がいかに範囲を拡大し、従来の Magento ストアだけでなく、より幅広い電子商取引プラットフォームをターゲットにしていることを強調しています。
最後に、Magecart スキミング技術は 2025 年上半期にも進化し続けました。脅威アクターは検知を回避するために、より秘密の装填方法を実験しました。 ある例では、攻撃者は Google Tag 管理者 (GTM) コンテナのモジュラー チェーン を使用し 、1 つのコンテナが ::before コンテンツ プロパティ内に JavaScript を埋め込んだ偽の CSS ファイルをロードしました。 次に、2 番目の GTM コンテナが、ドキュメント オブジェクト モデル (DOM) の特定の <link> 要素をターゲットにしてこの隠しコードを抽出して実行し、リアルタイムのデータ流出のための WebSocket 接続を開始しました。これらの技術的改良は、Magecart 運用の適応性と、慎重な Web セキュリティ対策の継続的な必要性を強調しています。
軽減策
組織は、本レポートで説明した脅威を軽減するために、次の手段を使用できます。
脆弱性の悪用
- Recorded Future Vulnerability Intelligence: Recorded Futureのお客様は、Vulnerability Intelligenceを使用して、特定のセキュリティニーズに合わせた公的および非公開に知られている脆弱性についてタイムリーかつ包括的な洞察を得ることができ、~を優先して対策を行う復旧対策に役立ちます。Vulnerability Intelligenceを使用すると、顧客は Insikt Groupによって作成された Nuclei テンプレートにもアクセスできるようになり、プロアクティブなスキャンと迅速な検知が可能になります 脆弱性。
- Recorded Future Attack Surface Intelligence: Recorded Future顧客は、外部Attack Surface Intelligenceを使用して、ネットワーク資産へのリアルタイムの可視性を維持し、~を優先して対策を行う エクスポージャー 修復し、セキュリティ制御を適用できます。
- 資産とサイバーエクスポージャーの在庫: リモートアクセスアプライアンス、エッジデバイス、サードパーティ製ソフトウェアなど、インターネットに接続するすべてのホストのインベントリを定期的に実施します。 ~を優先して対策を行う 監視ゲートウェイ層製品(SSL-VPN、ファイアウォール、仮想化アンダーレイなど)は、2025 年上半期に頻繁に悪用されました。 スケジュールされたスキャンを実行して、シャドーIT資産と新たに公開されたサービスを特定し、重大なセキュリティギャップを埋めます。
- アジャイルパッチ管理: 既知の公開PoCやアクティブな悪用がある脆弱性に対する迅速なパッチ展開ワークフローを開発し、適用します。~を優先して対策を行う リモートで悪用される脆弱性、認証を必要としない脆弱性、または広く展開されているソフトウェア (Microsoft、Ivanti、Fortinet など) に影響を与える脆弱性。 すぐにパッチを適用できない場合は、緩和制御 (WAF ルールや IPS シグネチャなど) を適用し、影響を受けるサービスへのアクセスを制限します。
- インターネットに接続するセキュリティアプライアンスの強化: すべての管理インターフェイスに多要素認証を適用し、未使用またはレガシーサービス(安全でないSSHやTelnetなど)を無効にします。エッジデバイス管理ネットワークを本番ネットワークから分離し、侵害、ハッキング VPN またはファイアウォールが到達できる内部サブネットを制限します。
マルウェアの侵入
- Recorded Future (脅威の)ハンティング パッケージ: Recorded Future のお客様は、Insikt Group が開発した (脅威の)ハンティング パッケージを実装して、著名なマルウェア ファミリに関連する侵入を監視できます。
- EDR、ヒューリスティック、および行動ベースの分析: EDRソリューションを通じてヒューリスティックで動作ベースの分析を実装し、JITフック、保護されたペイロード、メモリインジェクションなどの脅威を検出して対応します。 EDR ツールが導入されるだけでなく、積極的に監視および更新されるようにします。
- アプリケーションの許可リストとスクリプト制御: 厳格なアプリケーション許可リストと実行制御ポリシーを適用して、不正なスクリプト実行を防ぎます。
- 従業員教育: ClickFixのような新しいまたは更新されたソーシャルエンジニアリングルアーなど、著名なマルウェアが拡散するために使用する最新の配信および実行手法について従業員を教育します。
Magecart攻撃
- Recorded Future Payment Fraud Intelligence: Recorded Future顧客はPayment Fraud Intelligenceを使用して、進行中の Magecart e-skimmer 感染を監視し、最新の Magecart TTP(戦術・技術・手順)を常に最新の状態に保ち、予防戦略を強化し、詐欺が発生する前に侵害、ハッキング カードに対する措置を講じることができます。
- 定期的なセキュリティ監査と脆弱性スキャン: セキュリティ監査と自動脆弱性スキャンを定期的に実施して、電子商取引 Web サイトを支えるテクノロジーに影響を与える脆弱性を特定して修復します。
- コンテンツセキュリティポリシー(CSP): 厳密なCSPを展開して更新し、eコマースWebサイトにロードされるリソースを制御し、不正なスクリプトの実行を防ぎます。
- サードパーティのインテグレーションモニタリング: すべてのサードパーティのスクリプトを頻繁に監査し、保護します インテグレーション 電子商取引 Web サイトで使用されます。 これらのインテグレーションへのアクセスを監視および制限して、不正な変更を防ぎます。
- PCI DSS 4.0 要件 6.4.3 および 11.6.1 を適用します。2025 年 3 月 31 日現在、支払いカード データを扱う組織には要件 6.4.3 と 11.6.1 が必須になりました。これらの規定では、すべての支払いページ スクリプトの文書化されたインベントリ、各スクリプトの明示的な承認とビジネス上の正当性、整合性の監視、および不正な変更に対する (脅威) アラートによるリアルタイムの変更検知が必要です。
今後の展望
Insikt Groupは、2025年の残りの期間、エッジセキュリティアプライアンス、リモートアクセスツール、その他のゲートウェイ層ソフトウェアの悪用は、国家支援と金銭的動機の両方の脅威アクターにとって、ほぼ確実に最優先事項であり続けると評価しています。これらのシステムの戦略的価値は、暗号化されたトラフィックと特権アクセスの仲介者として機能するため、高報酬のターゲットとなっています。2025年上半期に見られるように、Microsoft、Fortinet、Ivantiなどの製品の脆弱性は、公開後も、特にPoCコードが利用可能になった後も悪用され続けています。Insikt Groupは、特に企業全体で脆弱性の開示とパッチの実装の間の遅れが拡大していることを考慮すると、この傾向が加速すると予想しています。
Insikt Group は、その急な採用曲線を考慮すると、ClickFix は 2025 年の残りの期間を通じて、ほぼ確実に好まれる初期アクセス手法であり続けると評価しています。広範な緩和策や啓発キャンペーンによってその有効性が低下しない限り、この技術の導入の容易さと有効性により、短期的には普及が維持される可能性があります。
マルウェアの開発は、レガシーコードの再利用とステルス技術の改良という2つの同時経路をたどることも予想されます。Sality と Tofsee の復活は、より高度なローダーや JIT フッキングなどの回避配信メカニズムとともに、攻撃者が古いツールと最新の難読化を融合させて、署名ベースの防御を打ち負かし続けることを示唆しています。Insikt Group は、コモディティ RAT は、永続的なアクセスとデータ盗難に対するアクセスしやすさと多用途性により、今後も注目を集め続けると予想しています。
モバイルマルウェアは、特に非接触型決済詐欺や仮想化ベースの回避手法の増加に伴い、サイバー犯罪活動においてますます重要な役割を果たす可能性があります。脅威アクターはほぼ確実に、モバイルバンキングとNFCテクノロジーを標的にし続け、偽のアプリ配布と サプライチェーン侵害、ハッキング デバイスを大規模に感染させます。
ランサムウェアのエコシステムにおいて、Insikt Groupは、ビジネスモデルと関連会社構造の実験が継続されることを期待しています。DragonForce が導入したような「カルテル」スタイルのアプローチは、柔軟なアフィリエイト層や法的脅迫サポートなどのサービスとともに、グループが LockBit 後の状況で差別化と回復力を求める中で勢いを増す可能性があります。BYOIエクスプロイトやパスワードで保護されたペイロードなど、防御回避と展開における並行したイノベーションは、防御側がエンドポイントとネットワークの監視を改善するにつれて持続する可能性があります。
Magecart の活動は、2025 年末まで安定しているか、洗練度が高まると予想されます。電子商取引が依然として有利なターゲットであるため、 脅威アクター 次のような正規のサービスを悪用し、さらにモジュール化された秘密のスキミング方法を採用する可能性があります Google タグ管理者 またはパッチが不十分なプラグインを悪用します WooCommerce。 攻撃者がますます厳しくなるコンテンツセキュリティポリシーを回避することを目指しているため、あいまいなHTMLタグ、CSSプロパティ、難読化されたJavaScript配信メカニズムの悪用が続く可能性があります。
全体として、2025 年上半期の傾向は、防御側が最先端の配信チェーンやモバイル プラットフォーム、エッジ システムが悪用の中心となるとともに、老朽化したマルウェアが再浮上するハイブリッド脅威環境に備える必要があることを示唆しています。クロスプラットフォームの可視性、より厳格なアプリとゲートウェイのセキュリティ、およびプロアクティブなインテリジェンス インテグレーションは、今年下半期を通じてこれらの進化するリスクを管理するために重要です。