AIマルウェアの成熟度ギャップ
- これまでに観察されたほとんどの「AIマルウェア」は、完全自動化キャンペーンではなく、AIマルウェア成熟度モデル(AIM3)レベル1〜3(実験から最適化)に分類されます。
- AI は現在、既存の攻撃者トレードクラフトに対する戦力増幅装置であり、根本的に新しい情報源ではありません TTPs。
- 多くの「初のAIマルウェア」発表は、限定的な研究デモやPoCに過ぎず、自律性が限られ、実際の影響も不明瞭です。
- Public レポートは、被害者のホスト上で独自のローカルモデルを実行する真に埋め込まれたBring-Your-Own-AI(BYOAI)マルウェアの確認例を示していません。
- 防御側は、SF シナリオに過剰反応するのではなく、正規のAIサービスの悪用を監視し、既存の制御を強化し、脅威を AIM3 レベルにマッピングすることを優先する必要があります。
はじめに
生成AI(GenAI)や大規模言語モデル(LLM)は、コミュニケーションからサイバーセキュリティに至るまで、社会のあらゆる側面に急速に統合されています。企業やベンダーは既に、防御体制を強化するためにGenAIやLLMを活用している。攻撃者もまたLLMを採用しているが、それは記事の見出しでよく示唆されるようなワンクリックで攻撃できるスーパーマルウェアとしてではなく、主に攻撃力を増幅させる手段として利用されている。フィッシング詐欺の誘い文句からコード生成、基本的なオーケストレーションまで、GenAIはスキル障壁を下げ、馴染みのあるワークフローを高速化しているのであって、止めようのない、完全に自律的なマルウェアという全く新しい種類のマルウェアを解き放っているわけではない。
実際には、現在のAIマルウェア活動の多くはAI成熟の初期段階にあり、AI支援によるコーディングやトレードクラフト、ローカライズされたコンテンツ、そして人間や従来型ツールに大きく依存する実験的なオーケストレーションに集中しています。ベンダーは狭い概念実証(PoC)やニッチなインシデントを初のAI攻撃として急いでブランド化しようとしています。本記事では、AIマルウェアの成熟度モデル(AIM3)を紹介し、AIマルウェアと真に定義し、最近の公的な主張を具体的な成熟度レベルにマッピングし、防御者にAIが今日の攻撃者の経済をどのように変えているか、そして今後明らかに現れるより能力豊かで組織的な脅威に備える現実的な視点を提供します。
「AIマルウェア」とみなされるもの
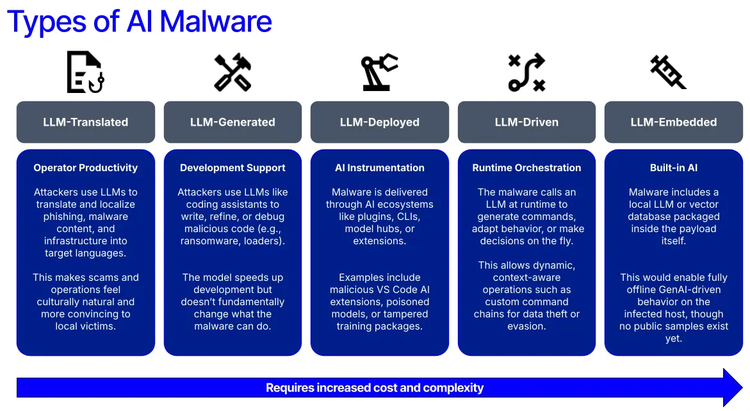
AIマルウェアとは、生成AIやLLMに依存している悪意あるまたは攻撃的なソフトウェアと定義しています。悪意のあるソフトウェアは、LLMを使用して実行時にコマンドを生成または選択したり、アクション計画のためにファイルや環境テレメトリを検査したり、段階的な人間の入力なしに攻撃チェーンの一部をオーケストレーションしたりすることができます。この説明に該当するAIマルウェアは5種類あります:LLM翻訳型、LLM生成型、LLM展開型、LLM駆動型、LLM埋め込み型です。
AIM3によるAIマルウェアの成熟度測定
過去数年間に観察された多様な種類のAIマルウェアにもかかわらず、AIマルウェアの成熟度については合意が不十分です。MITREの「AI成熟度モデル」のようなサイバーセキュリティ導入のための成熟度モデルは存在しますが、AI対応マルウェア自体の高度度や組織に対する運用リスクを直接測定する攻撃者中心のモデルは存在しません。このギャップを埋めるために、 Recorded Future は5レベルからなるAIM3を提案しており、これはチームが AI 脅威の高度度を判断し、検知やガバナンスの取り組みに重点を置くべき場所を特定するのに役立ちます。 AIM3は、防御側が真のAI駆動型脅威とマーケティング上のノイズを区別するための手段を提供する。
Recorded FutureのAIマルウェア成熟度モデル(AIM3)のレベル
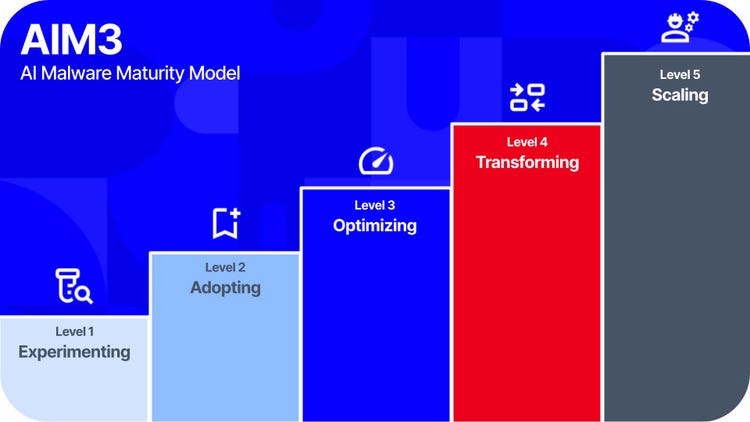
レベル1 - 実験:
攻撃者、研究者、そして学術界は、初歩的な手法を用いてGenAIを活用したプロトタイプ、簡易的な例、そして概念実証(PoC)を作成している。現段階では、個人はGenAIやLLMを悪意のあるアプリケーションに利用する可能性を探っているだけであり、本格的な運用には至っていない。
レベル2 - 採用:
脅威アクターフィッシングメールの作成、ターゲットの調査、コードの開発などの使い慣れたワークフローに GenAI を組み込みます。 中核となる業務は従来通りのままだが、従来の技術を根本的に変えることなく、低レベルの業務を自動化し、支援することに重点が置かれている。
レベル3 - 最適化:
攻撃者は、ホスト上で、あるいはAPIを介してGenAIを活用することで、イントロスペクションを実行したり、コマンドを生成したり、コードをほぼリアルタイムで適応させたりするために、AIを攻撃チェーンに組み込み始めている。これは、GenAIを個別に利用することから、GenAIを攻撃チェーンの統合された一部として扱うことへと焦点を移すことを意味する。
レベル4 - 変身:
このレベルでは、AIネイティブな攻撃フレームワークが登場し、多段階の計画立案とツールの使用を、人間が関与する(HITL)アプローチと組み合わせる。これらは、従来の作戦マニュアルにGenAIを無理やり付け加えるのではなく、エージェントのパターンを利用した、AIファーストの脅威作戦への初期の意図的な試みである。
レベル5 - スケーリング:
脅威アクターは、人間の監督なしにキャンペーンをエンドツーエンドで管理するためのエージェント型システムを構築しています。自動化された意思決定は、業務の計画、実行、および継続の各段階において大規模に実装されている。このレベルの高度化は、現在の実験が目指しているGenAIの能力の上限を示している。
AIM3が定義されたことで、実際に公表されている情報や研究結果を検証することができるようになった。
野生で見られるもの
2023年~2024年(初期実験)
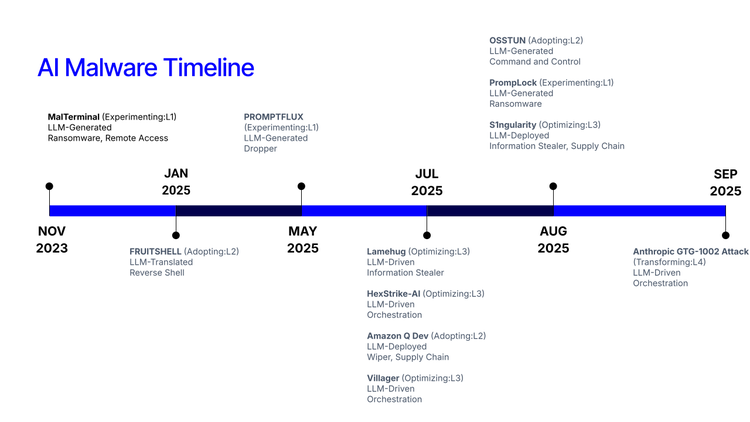
- マルターミナル (AIM3:レベル1 - 実験) は、主に人間のプロンプトに基づくコード生成にAIを用いたLLM駆動型のランサムウェアおよびリモートアクセスツール(RAT)コンセプトを示す初期のマルウェアプロトタイプです。このサンプルは、悪意の有無を評価し、結果として生成されたペイロードに関するマルウェア分析レポートを作成する組み込み機能に基づいて、ほぼ間違いなく非攻撃的な実験であった。
2025年初頭~中頃(AIを起動するマルウェアが出現)
- フルーツシェル (AIM3: レベル 2 - 採用)は、侵入テスト担当者向けの PowerShell リバースシェルスクリプトで、LLM ベースの分析を回避しようとする際のプロンプト指示がハードコードされています。開発プロセスにおけるLLM(法学修士)の認識は、この事例を採用レベルに位置づける。
- PROMPTFLUX (AIM3: レベル 1 - 実験)は、VBScript で書かれたマルウェア ドロッパーで、Google Gemini を使用して自身の情報ソース コードを書き換え、永続化のために新しいペイロードを実行します。 Googleが実験的なものと位置付けたこのサンプルは、AIを用いてミミズのような特徴を表現した最初の事例の一つである。
- Lamehug別名PROMPTSTEAL (AIM3:レベル3 - 最適化)は、LLM駆動型の情報窃盗サンプルであり、HuggingFace APIを呼び出して偵察コマンドを生成します。CERT-UAによって発見されたLamehugは、APT28に中程度の信頼度で帰属されており、国家支援のサイバー作戦におけるAIマルウェアの初の使用を示す可能性があります。APT28はAIを攻撃チェーンに活用しており、これは最適化レベルに位置しています。
- HexStrike-AI (AIM3:レベル3 - 最適化)は、従来のレッドチームツールに接続されたモデルコンテキストプロトコル(MCP)によって駆動されるオープンソースの侵入テストフレームワークです。 複数のAIエージェントを展開してnmapなどの従来型ツールを駆動することで、GenAIを活用した最初の公開レッドチームフレームワークの1つ。LLMの呼び出しとエージェントの使用により、これは最適化レベルに位置付けられます。
- Amazon Q 開発者 (AIM3: レベル2 - 採用) Visual Studio Code拡張機能バージョン1.84.0には、ローカル環境とクラウド環境を削除する悪意のあるプロンプト挿入命令が含まれていました。構文エラーによってコードが正しく実行されないにもかかわらず、この例では埋め込まれた悪意のあるコードのためにCVE (CVE-2025-8217)が付与されました。これは、LLMが認識しているものの、実装に誤りがあるため、採用レベルに該当します。
- サイバースパイクの村人 (AIM3: レベル3 - 最適化)は、中国を拠点とするレッドチームプロジェクトであるCyberspikeによって開発された、AIネイティブの侵入テストフレームワークです。これは、Cobalt Strikeの後継としてAIを最優先に考えたもので、DeepseekAIとKali Linuxを統合してレッドチームのワークフローを自動化することを目指している。HexStrike-AIと同様に、Villagerも運用中にAsyncRAT(リモートアクセスツール)やMimikatz(認証情報収集ツール)などの伝統的なレッドチームツールを使用しています。LLMの呼び出しとエージェントの使用により、これは最適化レベルに位置付けられます。
2025年後半(AIを活用した実装が成功を収める)
- OSSTUN (AIM3:レベル2 - 採用中) は、Googleが州支援の 脅威アクター RedGolf(APT41とも呼ばれる)がGeminiを用いて他のツールと共に開発しているコマンド&コントロール(C2)フレームワークです。 RedGolf LLMの開発プロセスにおける認識は、この事例を採用レベルに位置づけました。
- PromptLock (AIM3:レベル1 - 実験)は、ローカルファイルを理解し、カスタマイズされたランサムウェアのメモを作成するためにLLMを利用する、初のAI搭載ランサムウェアとして宣伝されています。発見後まもなく、それは学術論文のための概念実証(PoC)アーティファクトとして特定され、実験レベルに位置づけられた。
- S1ngularity別名QUIETVAULT (AIM3:レベル3 - 最適化) は、広く使われているパッケージシステムNxの悪意のあるバージョンのセットで、ノード.js npmレジストリに 公開 されました。 このパッケージはAIを活用し、脆弱なGitHub Actionsを悪用し、認証情報を盗んで被害者のGitHubアカウント内の露出したリポジトリにデータを流出させました。攻撃チェーンにおいてLLMを効果的に活用していることから、これは最適化レベルに位置づけられる。
- 人間 (AIM3:レベル4 - 変革)は、AIが組織的に行ったサイバー諜報攻撃として報告された最初の事例だと主張するものを詳細に説明し、阻止した。このケースでは、Anthropic社は、この活動をClaude Codeを破った中国の国家主体によるものと断定することができた。脅威アクターはClaude Codeのエージェント能力を活用し、サイバーキルチェーン全体で多様な行動を行い、AIM3変革レベルで唯一観察された例となりました。しかし、Anthropicの報告書は完全に組織的な 主張に対して批判 を受け、キャンペーンの一部意思決定ポイントで依然として10%の人的介入が必要であり、そのためスケーリングAIM3レベルに到達できなかったと指摘されました。
誇大宣伝と現実 ― 何が真実で、何が誇張なのか
「AIマルウェア」に関する見出しが数年間続いたことで、いくつかのパターンが明らかになってきた。ほとんどの公共活動は、マーケティングでしばしば暗示されるような、ハリウッド映画に出てくるような完全な自律性という脅威とはかけ離れたレベルにとどまっている。
活動が実際に行われている場所(AIM3 レベル1~3)
AIM3に照らし合わせると、状況は明らかです。事例の大部分はレベル1~3(実験から最適化まで)に位置しており、レベル4の事例は1件のみで、レベル5の活動は確認されていません。PromptLock、PROMPTFLUX、MalTerminalといったマルウェアファミリーは、実環境で使用されているマルウェアというよりは、概念実証(PoC)のための演習のように見える。人間社会の事例は、レベル4(変容段階)の成熟度を示す唯一の、そして非常に議論の多い例であるが、この最初の例でさえ、完全に自律的ではなかった。
そうした視点から見ると、いくつかの点が明確になる。完全組み込み型モデルはまだ理論上の段階であり、史上初のAIマルウェアに関する主張の多くは、根拠が薄弱であったり実験的な証拠に基づいている。そして、注目すべき真の転換点は、無差別な自律性ではなく、着実に向上するAI主導のオーケストレーションである。言い換えれば、データは、誇大広告が現実を先取りしている分野と、攻撃者の能力における次の真の変化が起こりそうな分野を示している。
BYOAIと組み込みモデル:実用化にはまだ仮説段階
公開されているAIマルウェアの実装の多くはクラウドやリモートのLLMを呼び出しており、ローカルに埋め込まれたモデルではありません。Lamehugのような既知の悪意のある事例においても、ファミリーは実行時にLLM呼び出しを行うために、HuggingFace APIなどのリモートサービスを呼び出します。場合によっては、ペイロードがローカルで利用可能なLLMサービスを利用してこれらのリモート通話を行うこともあります。しかし、現在観察されたサンプルには「Bring Your Own AI(BYOAI)」機能はありません。これは実質的に私たちのLLM組み込みカテゴリであり、ホスト上でローカル動作する独自のモデルを送るAIマルウェアです。
史上初のAIマルウェア問題
2025年7月から11月にかけて、Malterminal、Lamehug、PromptLock、およびAnthropicサイバー攻撃に関する4件の「史上初」の報告が浮上し、AIマルウェアの状況のさまざまな側面が明らかになった。その後、これらの主張の多くは、学術的、実験的、あるいは期待外れであるとして、研究コミュニティによる精査の対象となった。 これらの例はスクリプト作成と自動化の明確な漸進的進化を示しているものの、ベンダーは現場で独自に検証できる以上の主張をすぐに行う傾向があるようだ。
CISOへの注意
AIマルウェアから防御したいCISOは、まず以下の3つの質問に答えるべきです。
- 適切なAIガバナンスはありますか?
- あなたの環境内で、AIの不正利用を見つけることはできますか?
- あなたの防御システムは、AI搭載ツールからの攻撃を防ぐことができますか?
今後の展望
AIマルウェアはまだ成熟の初期段階にあり、主にAIM3フレームワークの実験段階から最適化段階に位置しています。今日私たちが目にしているのは、伝統的なTTPsを反映したAI-支援された職人技法です。これはAIの普及が進んだことによる自然な結果であり、他のいくつかの産業でも観察されています。
とはいえ、AI導入の方向性は明確です。単純なAI生成コンテンツから、AIを呼び出すマルウェアやレッドチームのオーケストレーションフレームワークへの進化は、より高性能で自律的な作戦が間近に迫っていることを示している。議論の的となっている人為的撹乱は、その最初の例の一つであり、擁護者にとって早期の警告信号となる。
すべての道はAIのオーケストレーションへとつながっています
AI活動の軌跡は明らかにAIのオーケストレーションへと向かっていますが、まだ完全にスケールしたAI運用には至っていません。HexStrike-AIやCyberSpikeのVillagerといったフレームワークは、今日ではまだニッチな存在ではあるものの、攻撃者のプレイブックにおいて、オーケストレーションやAIを活用したツールの使用が標準となる可能性を示唆している。AIマルウェアの観察タイムラインは明確な進行を示しています。単純なAI生成コードから始まり、ホスト上のコマンド生成とオーケストレーションへと移行し、最終的にはエージェント型で多段階の操作へと至ります。これらの枠組みが成熟し続ければ、時間の経過とともに人間の介入は少なくなる可能性が高い。
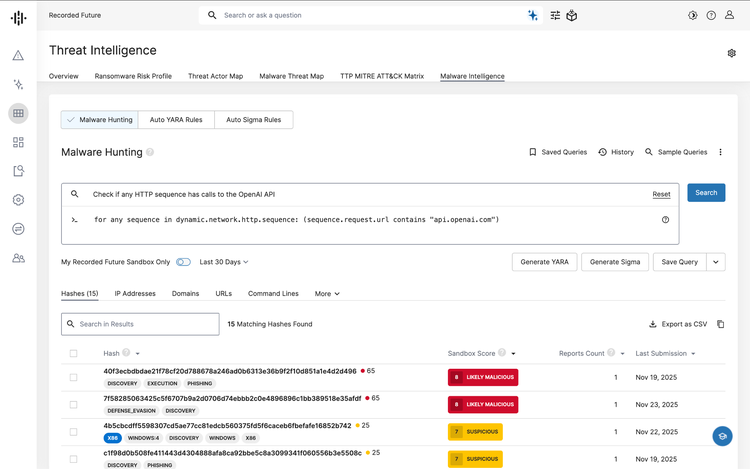
Recorded FutureがAI成熟度スケールでマルウェアを追跡するチームを支援する方法を知りたい方は、LAMEHUGマルウェア(AIM3)の調査に関する3分間の動画をご覧ください。
防御
- 防御者は、GenAIやLLM(社内外両方)の利用に関する集中管理されたモニタリングとログを確立し、環境内でGenAIがどこで活用されているかを理解し、異常を検出すべきです。
- 承認済みのLLMプロバイダーへのポリシーベースのアクセスを強制し、LLMによって生成、展開、または駆動される悪意のある活動に悪用される可能性のある、承認されていないサービス、プラグイン、ツール、およびモデルハブをブロックすることで、攻撃対象領域を縮小します。
- AIが既存の脅威アクターの手口に利用されていると想定し、基本的な対策を強化することで、攻撃者がGenAIを使ってより迅速に行動したとしても、従来の防御策でその活動を捕捉できるようにする。
- Recorded Future Malware Intelligence を使用すると、AI ベースの脅威に対する現在の展望の状況を監視できます。 Recorded Futureのユーザーは、マルウェアやAIツールで使用される異常なパターンを検索することで、潜在的なリスクを評価できます。
「AIハイプ vs. Reality」シリーズでさらにお読みください: