脆弱性対応のバックログがさらに悪化する理由
防御側にとって、脆弱性の総数は増加しているにもかかわらず、どの脆弱性が最も重要かを判断し、悪用が始まる前にそれらを修復するための時間はますます短くなっている。手動による優先順位付け、遅いパッチ適用サイクル、あるいは旧式のソフトウェアに依存している組織は、運用面およびセキュリティ面でますます大きなリスクに直面することになるだろう。
脆弱性と悪用可能性の比率
脆弱性は、攻撃者がアクセスを得たり、悪意のあるコードを実行したり、権限をエスカレーションしたり、運用を妨害したりするために利用できるソフトウェアの脆弱性です。しかし、すべてのバグが現実世界の脅威となるわけではない。多くはアクセスが困難であったり、悪用するのが難しかったり、あるいは攻撃者にとって時間をかける価値がないものだったりする。
近年、公表された脆弱性の総数は急激に増加しており、2021年の約2万1000件から2025年には約5万件にまで増加すると予測されている。この増加の一部は、より強力な開示慣行とバグ報奨金活動を反映していると考えられますが、ソフトウェアの成長、より広範な攻撃対象領域、およびより体系的なレポートも役割を果たしています。 しかしながら、Recorded Futureが2025年に実際に悪用された脆弱性を特定したのはわずか446件であり、確認された悪用事例は開示された脆弱性全体のほんの一部に過ぎないことを改めて示している。
これは、攻撃者が発見したすべてのバグを悪用するわけではないためです。その代わりに、彼らは、遠隔から悪用できる脆弱性や広く使われているソフトウェアに影響を与える脆弱性など、到達範囲、信頼性、投資対効果の最適な組み合わせを提供する、ごく一部の脆弱性に対するエクスプロイトの開発に注力している。言い換えれば、脆弱性は依然として検証され、信頼性の高いエクスプロイトに変換され、標的と照合され、労力に見合う攻撃経路に組み込まれる必要がある。
しかし、脆弱性が基準に合致すると、悪用は急速に進む可能性がある。VulnCheckの調査によると、2025年のKEVの約29%がCVEの公開日またはそれ以前に悪用されており、前年よりわずかに増加していることから、ゼロデイ脆弱性とnデイ脆弱性が依然として蔓延していることが示唆される。正当な対応者がソフトウェア開発でAIを活用しているのと同様に、脅威アクター / 敵対者も脆弱性研究、エクスプロイトパス分析、マルウェア開発など、攻撃ワークフローの一部を加速するためにAIをすでに活用しています。悪用タイムラインへの正確な影響は定量化が難しいものの。一部のトラッカー は、中央値の悪用時間が日ではなく数時間単位で測定される可能性があると推定しており、高影響の脆弱性に対して対応できる時間の短縮を示しています。
AIがこの方程式を変える方法
AnthropicとOpenAIは最近、他に類を見ないほど強力なサイバー防御モデルだと主張するものを限定的に公開し、大きな注目を集めた。Anthropic社のMythosに対する独立評価では、複数段階にわたるサイバー攻撃シミュレーションにおいて、著しい改善が見られた。しかし、AI支援による脆弱性発見やペネトレーションテストはこれらのモデルよりも前に存在しており、ほとんどのフロンティアモデルはすでに脆弱性の特定やエクスプロイト開発の支援能力 を示しています 。 現状では、これらのツールは、大規模かつ低スキルで摩擦のない搾取を可能にするというよりも、有能なオペレーターの手に渡った場合に最も効果を発揮する。これも重要な点である。なぜなら、これらの機能が当面は主にセキュリティ研究者によって利用されるとしても、結果として開示される情報、概念実証、検証済みの発見が増えることで、防御側の負担が増大するからである。
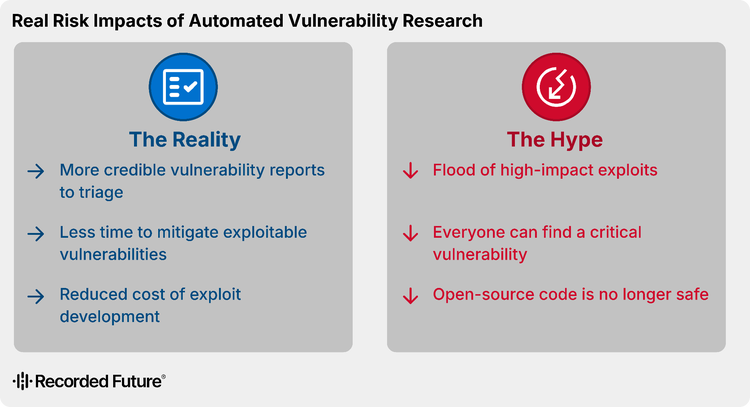
これは脆弱性管理に3つの重要な点で影響を与える。
- トリアージに依頼するより信頼できる脆弱性報告: 新しいエージェントシステムは、疑わしいコードをフラグ付けするだけでなく、彼らはプログラムの挙動を推理し、結果を検証し、どの弱点が最も悪用されそうなかを特定する手助けをします。
- 緩和する脆弱性を活用する時間短縮: 大規模言語モデル(LLM)は兵器化の速度と規模を加速させており、情報開示から悪用までの道のりは数時間から数分にまで及ぶ可能性があります。
- エクスプロイト開発コストの削減:新たなモデルは、概念実証のためのエクスプロイトコードの生成、攻撃経路のテスト、熟練したオペレーターが武器化可能なエクスプロイトを以前よりも迅速に反復開発するのを支援する能力が向上しているようだ。
報告が増えれば、騒ぎも増える
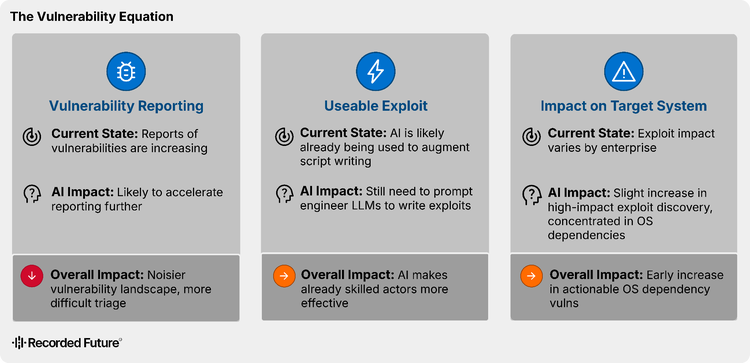
ソフトウェアコードにAIエージェントを使用することで、報告された脆弱性や概念実証の数がほぼ確実に増加します。マイクロソフトが2026年4月に実施したパッチチューズデーは、Anthropic社のProject Glasswingの発表に続くもので、同社史上2番目に規模の大きいパッチとなった。しかし、 マイクロソフトによれば、「AI主導の発見が大幅に増加したとは言えないが、Claudeを使ったAnthropicの研究者に脆弱性の一つを帰している」と述べている。より重要な問題は、さらなる欠陥が見つかるかどうかではなく(必ず見つかるでしょう)、防御者がそれらを処理し、検証し、優先順位を付けるのに十分な速さで対応できるかどうかです。
脆弱性の提出はすでに研究者の全体的なリスク 評価 能力を圧倒しており、脆弱性の強化やスコアリングのバックログを生み出しています。 AIがもっともらしい発見の量を急増させれば、擁護者はどの脆弱性が次の大きな影響を与えるシステム的事象を表し、どの脆弱性が背景ノイズに過ぎないかという不確実性をさらに増すでしょう。
行動できる時間が減った
実際に問題となる脆弱性に対しては、防御側が対応する時間はさらに短くなります。自動化されたエクスプロイト開発は、発見から概念実証、場合によっては追求に値するリスクのサブセットの兵器化までの道のりを短縮する可能性が高いです。 トリアージ問題をさらに悪化させるのは、中程度の重大度や「非重大」な脆弱性が、通常は緊急性が高くない場合でも、エクスプロイトチェーンの可能な構成要素として再評価される必要があることです。
警報音をかき消す
防御側が対処すべきノイズが増える一方で、報告される可能性のある妥当な発見の量が増えることで、迅速に対処する必要のある重大な脆弱性攻撃の絶対数も増加する可能性が高い。その結果、防御側は、攻撃側よりも先に、最も重要な問題のごく一部を特定するという、これまで以上に大きな課題に直面することになる。
これは、新たに明らかになったすべての欠陥が武器化されることや、影響力の大きい「インターネットを揺るがす」イベントが日常化するという意味ではありません。しかし、わずかに悪用された脆弱性の増加でも、優先順位付け、パッチ適用速度、管理の補償にさらなる負担をかけます。特に手動トリアージや遅いパッチサイクル、レガシーソフトウェアに苦しんでいる組織にとってはなおさらです。
自動化を良いことに活用する方法
ほとんどの組織にとって、差し迫ったリスクはすべての脆弱性が突然悪用されることではなく、防御側がどの発見が最も重要かを判断する時間が減ることです。脆弱性の発見と露出管理は関連しているが別個の問題として扱うべきです。 AI 発見数は増えるかもしれませんが、防御者はどの露出が実際に到達可能で、高い影響があり、緊急に修復すべきかを判断するために文脈が必要です。
この環境では、攻撃者と歩調を合わせるには、AI を活用した脆弱性発見、優先順位付け、防御修復/復旧/改善を使用することが不可欠です。 次のセクションに挙げた5つの対策は、組織が脅威に先手を打つのに役立ちます。
1. 脆弱性を自動化 優先順位付け and レスポンス
CVSSのみのスコアリングからリアルタイムの悪用可能性や露出ベースのリスクスコアリングへと移行し、AI支援による脆弱性発見の急増に対応しましょう。 特に広く使われているソフトウェアやインターネット対応システムにおいて、自動スキャン、検証、脅威ハンティングを展開し、悪用活動を迅速に特定しましょう。Recorded Futureの Insikt Group は新たな脆弱性やエクスプロイトの傾向を定期的に報告し、積極的に利用されている脆弱性を検出するためのNucleiテンプレートを開発しています。
2. パッチ適用とアップグレードのサイクルを加速する
利用までの時間が数日から数時間に変わるにつれて、緩和する脆弱性の時間も同様に短縮されます。 パッチ管理は、特にインターネットに接続されたシステム、広く使用されているソフトウェアコンポーネント、および重要な依存関係に関して、より迅速に進める必要がある。自動化修復 / 復旧 / 改善および自動補償制御は、AIによる発見の加速に追いつくために必要になるでしょう。 Recorded Future情報作戦プラットフォームのVulnerability Intelligenceモジュールは、利用の可能性に基づく優先順位付けを支援できます。すべての自動化された操作は必ずログに記録し、定期的に人間による監査が行われるようにしてください。また、影響度の高いシステムに対する操作については、必ず人間が関与するようにしてください。
3. 旧式ソフトウェアおよびサポート対象外ソフトウェアへの依存度を低減する
AIは、古くメンテナンスの行き届いていないコードベースで、脅威アクターが脆弱性を特定し検証しやすくする可能性もあります。サポート対象外のシステムや老朽化したソフトウェアは、厳重に隔離され、厳密に管理されない限り、その存在意義を正当化することがますます困難になるだろう。
4. ソフトウェアライフサイクルの初期段階での脆弱性検知
組織は、自動化されたセキュリティテストとAIを活用した脆弱性発見を開発パイプラインに統合すべきである。早期発見は、防御側が本番前に脆弱性を修正するのに役立ち、後の修復/復旧/改善の負担を軽減します。
5.次の大きなイベントに備えよう
パッチがすぐに提供されないシナリオを含む、影響の大きい広範囲に適用可能な欠陥に特化した緊急レスポンスや緩和プレイブックを作成します。 準備には、パッチ適用だけでなく、セグメンテーション、アクセス制限、トラフィックフィルタリング、その他の補完的な制御といった封じ込め対策も含まれるべきです。
「AIハイプ vs. Reality」シリーズでさらにお読みください: