4 tendencias de ransomware a seguir en 2019
Al final de cada año durante los dos últimos años, escribí artículos prediciendo tendencias de ransomware para el próximo año. Cada artículo era una mezcla de predicciones precisas e inexactas — afortunadamente, más precisas que inexactas.
En 2018, la división entre los "que tienen" y los "no tienen" de las campañas de ransomware siguió creciendo. Los que tenían más recursos —los ciberdelincuentes que seguían ganando mucho dinero y explotando con éxito numerosos objetivos— se centraron en el sector sanitario y en el gobierno (o en organismos paragubernamentales), y evitaron las campañas tradicionales de phishing o de explotación sitio web.
La mayor historia de ransomware de 2018, posiblemente, ocurrió en la ciudad de Atlanta. El equipo de SamSam atacó duramente la ciudad, interrumpiendo servicios vitales durante días y dejando algunos datos completamente irrecuperables. Pero Atlanta no fue la única ciudad o estado afectada. Hubo decenas de historias sobre ciudades, servicios públicos, puertos y más que fueron infectados con ransomware en 2018.
Dado que los ataques de ransomware siguen desafiando a todo tipo de organizaciones (y no solo a la sanidad y el gobierno), estas son las tendencias previstas en el ransomware para 2019.
1. El mercado de ransomware seguirá creciendo, pero pocas campañas tendrán impacto
En enero de 2017, Recorded Future estaba rastreando 635 campañas de ransomware. En febrero de 2018, esa cifra era de 1.105, y a finales de enero de 2019, estábamos registrando 1.463 campañas. Aunque el número de variantes de ransomware sigue creciendo rápidamente, la realidad es que la mayoría de estas campañas son ineficaces y desaparecen rápidamente.
Un ejemplo de este fenómeno es el ransomware Cryptgh0st que se muestra a continuación. Se descubrió por primera vez en mayo de 2018 y, a finales de agosto, prácticamente todas las menciones al ransomware desaparecieron. Cryptgh0st no parece haber desplegado ampliamente en las máquinas de víctimas, y la cartera de Bitcoin asociada a la campaña solo muestra dos transacciones entrantes: una por unos 370 dólares y otra por 6 dólares.
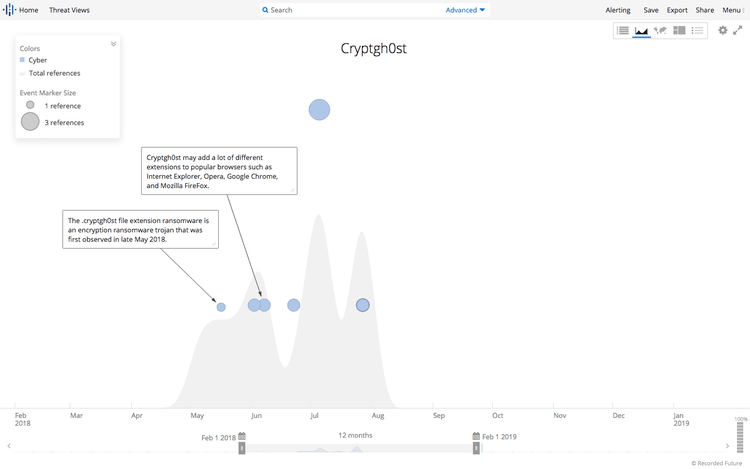
Una línea temporal de eventos cibernéticos relacionados con Cryptgh0st.
Hay decenas de campañas de ransomware que siguen un patrón similar, donde el mayor ruido proviene de los falsos sitios web de "cómo eliminar X ransomware", pero generan muy poca amenaza real.
2. Las campañas de ransomware exitosas seguirán dependiendo de Open RDP
Las campañas más exitosas en 2018 involucraron ransomware que dependía de servidores abiertos del Protocolo de Escritorio Remoto (RDP) como punto de acceso inicial. Familias de ransomware como SamSam, BitPaymer y CrySiS prosperaron, mientras que otras campañas fracasaron porque no dependían de la explotación sitio web o el phishing para acceder a las redes de víctimas.
Estas campañas buscan redes que tengan servidores orientados a Internet que ejecuten el servicio RDP. Los atacantes o bien aprovechan vulnerabilidades conocidas en servidores sin parchear o emplean un ataque de fuerza bruta con contraseñas (probando nombres de usuario comunes, como "administrador", junto con miles de contraseñas comunes para acceder a ellas). Una vez que los atacantes consiguieron acceder al sistema expuesto, lo emplean como punto de partida hacia el núcleo de la red, instalando su ransomware en las máquinas objetivo y, a menudo, deshabilitando copias de seguridad y otras protecciones.
Por supuesto, no es solo RDP lo que usan estos atacantes. Como se vio con SamSam, CrySiS y BitPaymer, los atacantes buscan cualquier servicio que les dé acceso al núcleo de la red. JBoss, FTP y otros servicios fueron objetivo de estos grupos, pero los servidores RDP abiertos son el objetivo preferido porque hay muchos, son fáciles de encontrar y son fáciles de explotar. Aún mejor, si un atacante tiene problemas para explotar servidores RDP abiertos, puede comprar acceso en mercados subterráneos por unos 15 dólares, como se muestra a continuación.
Los servidores RDP accesibles públicamente están ampliamente disponibles por un par de razones. La primera es que muchas organizaciones emplean RDP en lugar de una VPN para acceder remotamente a sus computadoras de trabajo o de casa. La segunda razón es que a menudo las organizaciones no son conscientes de que el servicio RDP está funcionando en servidores orientados a Internet. Esto puede ser un error de configuración, una comprobación de seguridad fallida, o puede ser iniciado por otro servicio después de que el servidor esté desplegado.
Cabe destacar que, con la reciente caída del mercado xDedic, el conjunto de servidores RDP disponibles y de bajo precio podría ser escaso, al menos hasta que surja un nuevo mercado dominante. Eso no ralentizará a los equipos de ransomware más sofisticados que escanean e infectan sus propios servidores RDP, pero podría afectar a algunas de las campañas menos sofisticadas.
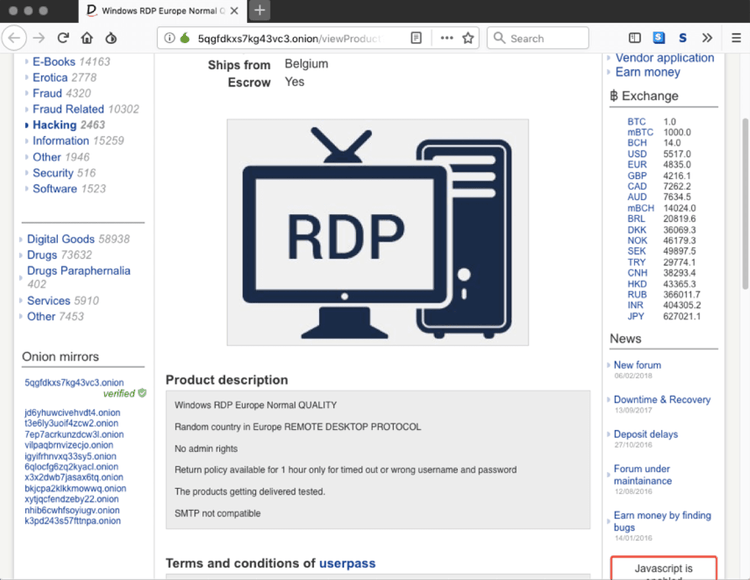
Anuncio para servidores RDP. (Fuente: Dream Market)
Casi todas las historias de ransomware que acapararon titulares en 2018 involucraron a criminales que accedieron a las redes víctimas a través de un servidor RDP mal asegurado, como se muestra en la cronología a continuación. Fíjate en cómo la línea de tendencia se mantuvo constante durante todo el año. Espera que esto continúe en 2019, al menos hasta que las organizaciones descubran cómo cerciorar o eliminar sus servidores RDP.
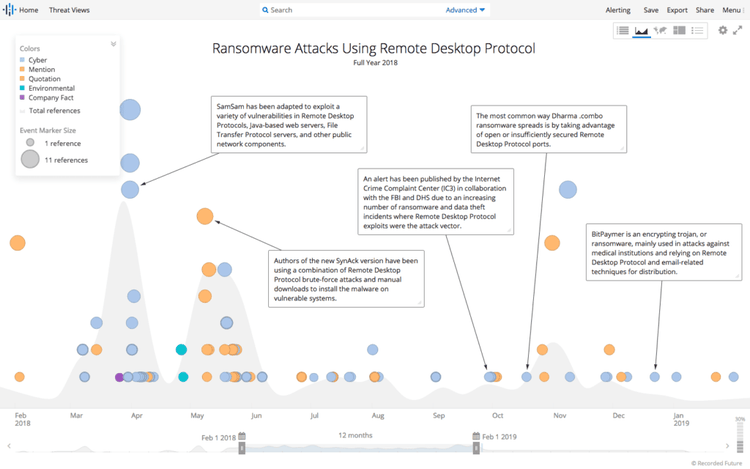
Ataques de ransomware a través de RDP abierto en 2018.
3. GandCrab seguirá ignorando esta lista y, de alguna manera, tendrá éxito
La excepción a las dos primeras tendencias de esta lista sigue siendo el ransomware GandCrab , una de las pocas campañas de ransomware ampliamente desplegadas. El equipo de GandCrab evita RDP para usar campañas basadas en kits de phishing y explotación. El ransomware GandCrab se reportó por primera vez a finales de enero de 2018, y desde entonces, el equipo detrás de GandCrab realizó decenas de ajustes y al menos cinco nuevas versiones de código.
El equipo de GandCrab responde muy bien a los investigadores de seguridad, incluyendo a menudo referencias a reportes sobre su ransomware y cómo se adaptó a esos reportes en sus anuncios clandestinos. Distribuido principalmente mediante campañas de phishing (aunque también emplean kits de explotación), el equipo de GandCrab depende en gran medida de macros de Microsoft Office, VBScript y PowerShell para evitar ser detectado, pero a menudo incorpora nuevos medios de explotación y evitación a medida que se publica código de prueba de concepto.
GandCrab emplea un modelo de ransomware como servicio (RaaS) para maximizar la entrega y se centra principalmente en la entrega al consumidor, con demandas de rescate que oscilan entre 500 y 600 dólares. Aunque herramientas de consumo como los servicios de correo gratis y los proveedores de antivirus mejoraron en la detección de ransomware, GandCrab sigue teniendo éxito, como se muestra en la cronología a continuación.
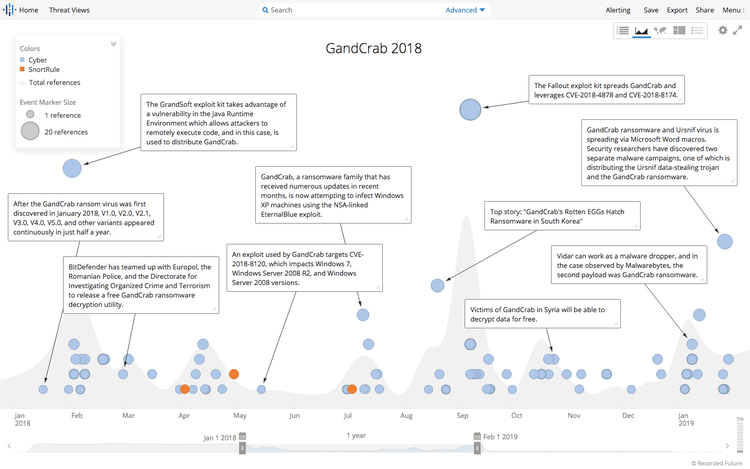
Campañas de ransomware GandCrab en 2018.
El equipo detrás de GandCrab no parece tener intención de bajar el ritmo, así que cabe esperar más novedades de ellos en 2019.
4. Los Estados-nación y los ciberdelincuentes seguirán mezclando ataques de ransomware
En 2018 surgió el auge de actores de amenazas estatales que emplearon campañas de minería de criptomonedas y ransomware como forma de generar ingresos para el Estado o distraer de otras actividades. El ransomware no solo se empleó como herramienta de distracción o destrucción, sino también como herramienta para ganar dinero.
Esta tendencia continuará en 2019, especialmente en países fuertemente sancionados — sin embargo, la sorpresa es que estos países usarán las mismas herramientas de ransomware que los delincuentes para integrar con todas las demás campañas.
Como se muestra en la cronología a continuación, el ransomware Hermes se comercializó originalmente en foros rusos y fue empleado por ciberdelincuentes. El grupo Lazarus, vinculado a Corea del Norte, también empleó el ransomware Hermes en al menos un ataque.
Cuando el ransomware Ryuk apareció por primera vez a finales de 2018, muchos investigadores asumieron que también estaba vinculado a Corea del Norte, ya que el ransomware Ryuk comparte gran parte de su base de código con el ransomware Hermes. Sin embargo, investigaciones posteriores determinaron que los actores de Ryuk probablemente están ubicados en Rusia y que crearon el ransomware Ryuk usando código Hermes (probablemente robado).
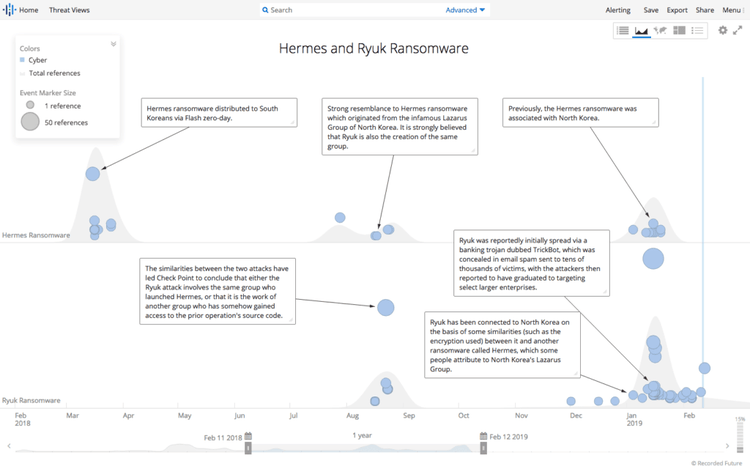
Cronología del ransomware Hermes y Ryuk.
A medida que los actores de ransomware se vuelvan más sofisticados, el robo (o compartir) de código se convertirá en una vía de doble sentido, y los actores estatales podrían usar código cibercriminal para construir sus variantes de ransomware.
Closing Thoughts
Una cosa que se mantuvo a pesar del auge, la estancación y el descenso de las campañas de ransomware es que los actores de ransomware más exitosos son muy ágiles y adaptan rápidamente sus técnicas al cambiante panorama de seguridad.
Muchas organizaciones implementaron medidas de protección contra el phishing y siguen advirtiendo a los usuarios de su red que estén atentos a los ataques de ransomware basados en phishing. Esto no es necesariamente un mal consejo, pero a medida que los ciberdelincuentes que tienen éxito migran a otros medios de acceso, estas protecciones se vuelven menos efectivas contra el ransomware.
Así como los equipos de ransomware ajustan sus ataques según el cambiante panorama de seguridad, los equipos de seguridad deben ser capaces de ajustar su enfoque y protecciones. Comprender qué técnicas están empleando los actores de ransomware permite a los equipos de seguridad responder mejor a las amenazas actuales y adaptar sus protecciones para mantener la seguridad de su organización.