Cyber Threats
En este mundo digital, las amenazas cibernéticas están en todas partes y siempre. El ciberespionaje, donde los atacantes roban tus secretos, se está volviendo más común. Desde ataques patrocinados por el Estado hasta ciberdelincuentes oportunistas, el panorama de amenazas está en constante cambio.
A medida que avanza la tecnología, también lo hacen los malos, así que todos debemos mantenernos despiertos. Las amenazas cibernéticas no solo atacan a grandes compañías o agencias gubernamentales, pueden atacar a cualquiera con presencia online. Ya sea a través de emails de phishing, ransomware o malware, el daño puede ser enorme. Así que necesitamos conocer estas amenazas y tener una buena ciberseguridad.
Este artículo aborda los diferentes tipos de amenazas cibernéticas, incluyendo malware, ransomware, phishing y ataques DDoS, y te ofrece consejos prácticos para ayudarte a mejorar tu ciberseguridad. Tanto si eres una persona que busca proteger tu información personal como si eres una compañía que quiere proteger tus activos digitales, los consejos aquí te ayudarán a mantenerte por delante.
¿Qué son las amenazas cibernéticas?
Las amenazas cibernéticas son riesgos para los datos personales, la infraestructura nacional y la seguridad, planteadas por atacantes que van desde ciberdelincuentes solitarios hasta estados-nación y grupos terroristas, empleando ataques por inyección y explotando las debilidades del sistema digital.
Las amenazas más comunes son las sofisticadas técnicas de ingeniería social (phishing, ransomware en constante evolución, ataques DDoS persistentes, ataques de ransomware), por lo que se necesitan defensas estables y conocimiento de estas tácticas. Los atacantes emplean técnicas sofisticadas de ingeniería social y ciberespionaje para acceder a los sistemas, con el objetivo de obtener números de tarjetas de crédito, cuentas bancarias e información financiera personal. Las amenazas persistentes avanzadas representan un gran riesgo, ya que tienen acceso a las redes a largo plazo.
Proteger tus activos digitales requiere un enfoque en capas: autenticación multifactor, mantener el software actualizado y aprendizaje automático para detectar amenazas avanzadas y así adelantar a los malos.
Los exploits zero-day son amenazas únicas e inmediatas que explotan vulnerabilidades antes de que puedan ser parcheadas.
El cryptojacking es usar la computadora de alguien para minar criptomonedas sin su
Amenazas e impacto en la seguridad
Las amenazas cibernéticas, la pesadilla de nuestro mundo digital, no son solo molestias, sino armas en manos de muchos tipos diferentes de actores amenazantes. Los ataques a la cadena de suministro son cada vez más frecuentes, agregando otra capa de complejidad al panorama de amenazas. Estos peligros digitales van desde el robo de datos personales hasta la destrucción de infraestructuras nacionales, todo ello por parte de estados-nación, grupos terroristas y ciberdelincuentes solitarios. Pueden entrar en el sistema y romperlo, hacer que deje de funcionar y causar daños.
Por ejemplo, el ransomware puede denegar el acceso a un sistema informático o a los datos hasta que se pague un rescate, y también puede robar información confidencial, lo que puede provocar filtraciones de datos. En 2019 y 2020, el ransomware comenzó a ser una amenaza importante para las organizaciones más grandes. En 2023, los ataques de ransomware aumentaron en más del 70%, y el rescate promedio acumulado superó los 5,2 millones de dólares en 2024. Y existen numerosos ejemplos de ransomware que causaron problemas a las organizaciones a lo largo de los años.
Las vulnerabilidades de día cero son las más peligrosas, ya que se dirigen a fallos de seguridad que aún no son conocidos por los desarrolladores de software, por lo que no se puede proteger contra ellas. Una tendencia destacable en 2021 fue la rápida explotación de vulnerabilidades recién descubiertas, a menudo mediante ataques de día cero y de N días. En 2023, Clop lanzó una vulnerabilidad de día cero en GoAnywhere MFT de Fortra, que afectó a más de 100 organizaciones, como Procter & Gamble, la ciudad de Toronto y Community Health Systems.
Ahora que conocemos las amenazas, entremos en la anatomía de los ciberataques y veamos un mundo donde actores maliciosos explotan vulnerabilidades mediante tácticas astutas como ataques por inyección, inyectando su veneno en el propio código que impulsa nuestras vidas online. Este tipo de ataque provoca acceso no autorizado, robo de datos y daños a doquier, por lo que necesitamos defensas cibernéticas estables para detener a estos intrusos. Pueden inundar el sistema objetivo con tráfico, inyectar malware en un sistema informático, ransomware, recopilación, manipulación y apagado de datos o cifrado de datos.
El cryptojacking es otro tipo de ataque en el que los ciberdelincuentes emplean el acceso no autorizado para minar criptomonedas, a menudo durante periodos prolongados sin el conocimiento de la víctima. La seguridad confiable cero puede ayudar a mitigar estos riesgos al asumir que ninguna entidad, dentro o fuera de la red, es de confianza por defecto.
Amenazas de ciberseguridad a la seguridad nacional
La seguridad nacional no es inmune al peligro digital que acecha sobre nuestro mundo conectado. Los Estados-nación y los grupos terroristas están explotando con precisión las debilidades de la ciberseguridad, llevando a cabo una guerra cibernética que puede causar interrupciones que conducen a la pérdida de vidas y al caos nacional. El propio tejido de nuestra sociedad – nuestros sistemas financieros, redes energéticas y redes federales – son todos posibles objetivos de estos atacantes, por lo que necesitamos defensas cibernéticas fuertes y ágiles.
Malware
El malware es todo tipo de software malicioso. El ransomware puede denegar el acceso a un sistema informático o a datos hasta que se pague un rescate. Los rootkits son otro tipo de malware que puede ocultar la presencia de otro software malicioso en un sistema. El ransomware mantiene los datos como rehenes, los troyanos comprometen silenciosamente los sistemas y el spyware roba información sensible.
Estos monstruos digitales tienen código malicioso y pueden entrar en nuestras defensas mediante descargas o enlaces aparentemente inofensivos, y provocar ataques de malware que interrumpen y paralizan las operaciones.
Los ataques de ransomware cuestan miles de millones de dólares cada año a las víctimas. Funcionan cifrando datos sensibles y exigiendo un rescate, a menudo impulsado por el auge de criptomonedas como Bitcoin.
Conocer todo el espectro de malware es clave para detener a los ciberdelincuentes.
Las 7 principales amenazas de ciberseguridad
En el panorama siempre cambiante de las amenazas cibernéticas, identificar las amenazas comunes es como encontrar los agujeros en nuestra armadura. La toma de control de cuentas corporativas es una de esas amenazas en las que los ciberdelincuentes obtienen acceso no autorizado a cuentas empresariales. La ciberresiliencia es clave en este escenario, ya que ayuda a las organizaciones a resistir y recuperar de los ciberataques.
Los ciberdelincuentes emplean diversas tácticas para acceder a los sistemas informáticos y causar daños, como el criptominado no autorizado, los ataques DDoS, el robo de cuentas corporativas, el spam y el phishing, las vulnerabilidades de terceros, el ransomware y el robo de efectivo de cajeros automáticos.
Desde la manipulación de API en el comercio electrónico hasta los riesgos sistémicos en el sector financiero, estas amenazas pueden afectar directamente al núcleo de nuestra vida en línea. Las vulnerabilidades de día cero son las más preocupantes, ya que se dirigen a fallos de seguridad desconocidos, por lo que resulta imposible defender de ellas.
Conocer las diferentes y astutas formas de ciberataques es la clave para una defensa estable.
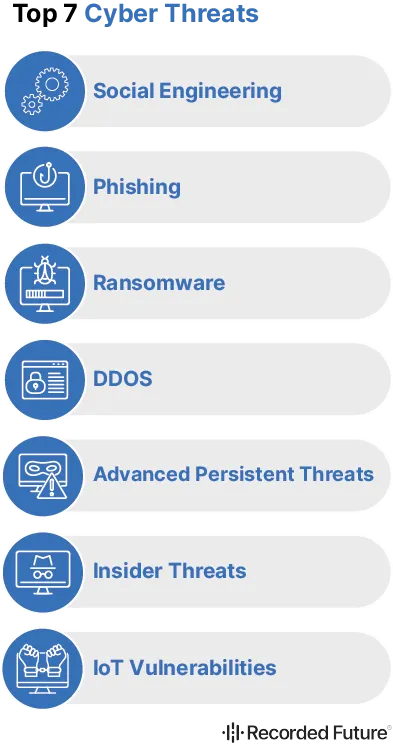
Ingeniería Social
Los ataques balleneros entraron en el mundo cibernético mediante tácticas de ingeniería social. Los ataques de phishing fingen ser comunicaciones legítimas y engañan a los usuarios para que caigan en una trampa tendida por ciberdelincuentes. Estas tácticas no son estáticas, evolucionan, se aprovechan del miedo y la ansiedad pública, por lo que son más siniestras.
La manipulación técnica y psicológica requiere que estemos alerta y tengamos fuertes defensas cibernéticas
Phishing
El phishing es una de las amenazas cibernéticas más comunes y efectivas. Los ciberdelincuentes emplean emails, mensajes o sitios web engañosos para estafar a las personas y conseguir que revelen información confidencial, como credenciales de inicio de sesión, datos financieros o información personal. Estos ataques explotan la psicología humana, creando una sensación de urgencia o confianza para inducir a las víctimas a hacer clic en enlaces maliciosos o descargar archivos adjuntos infectados.
Los ataques de phishing pueden provocar robo de identidad, pérdidas económicas y acceso no autorizado a sistemas corporativos. La educación continua y la concienciación son clave para defender contra ataques de phishing.
Ransomware
El ransomware solía ser un martillo para la extorsión digital. Ahora es un instrumento de precisión. La doble extorsión es ahora una táctica común en la que los atacantes no solo cifran datos, sino que también amenazan con hacerlos públicos.
El ransomware evolucionó mucho; es una amenaza cibernética aterradora que cuesta a las víctimas miles de millones de dólares cada año. El ransomware como servicio facilitó que cualquiera, incluso aquellos sin conocimientos técnicos , explote las vulnerabilidades para atacar activos digitales. El auge de las criptomonedas como el Bitcoin también alimentó estos ataques al proporcionar una forma anónima de exigir y recibir rescates.
Este es un gran problema y necesitamos estables defensas cibernéticas.
Denegación de Servicio Distribuida
El DDoS es como una andanada digital, destinada a abrumar y paralizar el sistema informático objetivo con tráfico. Un ataque DDoS consiste en inundar un sistema informático con tráfico procedente de múltiples fuentes, a menudo empleando botnets para amplificar el ataque, haciendo que el sistema objetivo no esté disponible. Las botnets orquestan estos ataques para interrumpir y negar el servicio, haciendo que los recursos no estén disponibles para los usuarios legítimos.
Conocer y solucionar estos problemas interminables requiere que estemos alerta.
Amenazas Persistentes Avanzadas (APT)
Las APT son ciberataques sofisticados y prolongados en los que los atacantes penetran en una red y permanecen ocultos durante mucho tiempo. Estos ataques, a menudo patrocinados por el Estado o llevados a cabo por grupos del crimen organizado, tienen como objetivo robar datos confidenciales, interrumpir operaciones o establecer una base para futuros ataques.
La naturaleza sigilosa de los APT dificulta su detección y contrarresto, y requiere medidas de seguridad avanzadas y monitorización continua.
Amenazas internas
Las amenazas internas provienen de dentro de la organización y pueden ser deliberadas o accidentales. Los empleados, contratistas o socios con acceso a datos sensibles pueden causar daños graves al filtrar información, sabotear sistemas o cometer fraude.
Gestionar amenazas internas es especialmente complicado porque implica a personas de confianza con acceso legítimo. Mitigar estas amenazas requiere una supervisión exhaustiva, controles de acceso estrictos y una cultura consciente de la seguridad.
Vulnerabilidades del Internet de las Cosas (IoT)
El crecimiento de los dispositivos IoT incrementó la superficie de ataque para los ciberdelincuentes. Muchos dispositivos IoT no son seguros, lo que los convierte en un blanco fácil para los hackers. Estos dispositivos pueden usar para acceder a redes, lanzar ataques DDoS o servir de punto de entrada para nuevas brechas. Proteger los dispositivos IoT implica implementar una autenticación estable, actualizaciones regulares y segmentación de red para minimizar los daños causados por dispositivos comprometidos.
Protege tus activos digitales frente a las amenazas cibernéticas
Proteger los activos digitales de una lista cada vez mayor de ciberamenazas requiere un enfoque multicapa. La seguridad de los puntos finales forma parte de esta estrategia. Esto significa proteger los sistemas informáticos de las amenazas cibernéticas emergentes.
Los piratas informáticos acceden a los sistemas para robar información confidencial, como números de tarjetas de crédito o datos financieros personales. Desde firewall y software antimalware hasta contraseñas seguras y únicas, las medidas de defensa son numerosas y deben aplicar minuciosamente.
Nuestra vida digital depende de la solidez de nuestra protección y copia de seguridad de datos. Al abordar la protección de datos y las políticas adecuadas de copia de seguridad, Allan Liska dice:
Lo cual es una buena señal de que las organizaciones quieren mantener sus datos seguros.
Autenticación multifactor: tu primera línea de defensa
La autenticación multifactor (MFA) es una barrera para el acceso no autorizado, agregando capas adicionales a las cuentas de usuario. La autenticación biométrica es uno de los métodos empleados en la MFA para reforzar la seguridad. Al requerir múltiples formas de verificación, la MFA es el principio de 'nunca confiar, siempre verificar' de la seguridad confiable cero, reduciendo el riesgo de contraseñas comprometidas.
La MFA adaptativa agrega otra capa de seguridad al comportamiento y contexto del usuario.
Defensas fuertes
Defensas estables son la base de una infraestructura digital segura. Con la guía CISA, las pruebas de penetración y el aprendizaje automático, las compañías pueden adelantar a las amenazas de diversos actores amenazantes.
Ciberdelincuentes, manipuladores de ingeniería social y estados-nación hostiles participan en una guerra cibernética avanzada. Mediante auditorías de seguridad, pruebas de penetración y actualizaciones de software, las compañías pueden garantizar que sus defensas sean resistentes a las tácticas en constante evolución de estos ciberdelincuentes.
Amenazas internas
Las amenazas internas son la principal causa de brechas de datos y deben ser monitorizadas y controladas. La prevención de la pérdida de datos es clave para mitigar estos riesgos. Mediante el uso de Gestión de Acceso Privilegiado (PAM) y políticas de protección de datos, las compañías pueden reducir el riesgo de personas maliciosas o negligentes de la compañía. La clave para minimizar estas amenazas es un enfoque proactivo en la seguridad de la información.
Medidas proactivas contra amenazas emergentes
En la guerra cibernética, la inteligencia sobre amenazas es clave. La inteligencia sobre amenazas es fundamental para identificar y mitigar posibles amenazas. Para adelantar a los ciberdelincuentes y otras amenazas, es necesario un seguimiento y una mejora continuos de la ciberseguridad.
Mediante el uso de tecnología y técnicas avanzadas, las compañías pueden detectar y detener amenazas como el criptominado, los ataques DDoS y el ransomware antes de que se produzcan, protegiendo así su dominio digital.
Aprendizaje automático en ciberseguridad
El aprendizaje automático está cambiando la ciberseguridad mediante:
- Proporcionando información predictiva
- Respuestas automatizadas ante amenazas
- Fortalecimiento de las defensas de una organización
- Simplificación de las operaciones de seguridad
- puntaje dinámico de vulnerabilidad
- Detección de anomalías
Con la capacidad de procesar grandes cantidades de datos e identificar patrones, la detección de anomalías en aprendizaje automático está dificultando que los atacantes roben datos. Los datos lo son todo, pero la sofisticación que aportan a la seguridad también aporta a los ciberdelincuentes, haciendo que sus ataques sean más efectivos, como campañas de phishing más convincentes.
Actualizaciones de software
Nunca se insistirá lo suficiente en la importancia de las actualizaciones de software y la gestión de parches. La gestión de parches es fundamental para garantizar que todos los componentes de software estén actualizados y sean seguros. Este es el sistema inmunitario para los activos digitales, que corrige las vulnerabilidades y mejora el rendimiento del sistema.
Al abordar las amenazas de forma proactiva, las compañías pueden cerrar los puntos de entrada para que los ciberdelincuentes los exploten, especialmente los exploits de día cero, que son amenazas únicas e inmediatas. Los exploits de día cero son especialmente peligrosos, ya que atacan vulnerabilidades que los desarrolladores de software aún no conocen, por lo que las actualizaciones oportunas son fundamentales
Detección Avanzada de Amenazas
La detección avanzada de amenazas, incluida la búsqueda de amenazas, forma parte de una estrategia completa de ciberseguridad. La caza de amenazas es un enfoque proactivo para identificar posibles amenazas antes de que causen daño. Mediante una combinación de detección basada en firmas, comportamiento y anomalía, las compañías pueden comprender y priorizar riesgos.
Las evaluaciones tácticas de ciberseguridad se centran en el tiempo real y respaldan el objetivo general de defender contra ataques avanzados mediante múltiples capas de seguridad.
Amenazas cibernéticas y el sector privado
El sector privado tiene sus propios retos en materia de ciberseguridad, desde la protección de la propiedad intelectual hasta las transacciones y los sistemas operativos. El compromiso de emails empresariales es una gran amenaza que apunta a las compañías explotando sus sistemas de correo. Los ciberatacantes acceden a sistemas informáticos para robar datos sensibles, como números de tarjetas de crédito o datos financieros personales. Con amenazas tan grandes como las que enfrentan los gobiernos, las compañías deben ser conscientes y proactivas en su enfoque de la ciberseguridad, integrar las mejores prácticas en su cultura y estar preparadas para responder ante incidentes.
Beneficio económico: el motivo detrás de la mayoría de los ciberdelitos.
La ganancia económica es el principal motivo detrás de la mayoría de los ciberdelitos. Los ciberdelincuentes emplean muchas formas de entrar, cometer fraudes financieros, robar cuentas bancarias y suplantar datos financieros. Las personas con alto patrimonio y el uso de criptomonedas para transacciones agregan complejidad y anonimato a estos delitos.
Las compañías y los individuos deben ser conscientes de estas amenazas motivadas económicamente.
Protección de la propiedad intelectual en la era digital
En la era digital, la propiedad intelectual es un activo que debe proteger. La gestión de derechos digitales es clave para proteger estos activos. Las compañías deben emplear una combinación de controles técnicos como el cifrado y la autenticación multifactor y marcos legales para prevenir robos y abusos.
La propiedad intelectual es la esencia de la innovación y el beneficio competitivo.
Sistemas de Control Industrial
Los sistemas de control industrial, la columna vertebral de nuestra infraestructura crítica, están cada vez más expuestos a las amenazas cibernéticas. Los sistemas SCADA, un subconjunto de los sistemas de control industrial, son los más vulnerables (como ver en nuestro artículo anterior: "Descubrimiento de activos en los dominios ICS/OT: desafíos y oportunidades"). Estrategias especializadas de ciberseguridad, evaluaciones exhaustivas y la resolución de vulnerabilidades de los dispositivos IoT son clave para proteger estos sistemas.
A medida que crece el número de dispositivos, también lo hace la importancia de mantenerlos seguros para la continuidad y seguridad del negocio.
Evaluaciones de Ciberseguridad: Cuál es tu perfil de riesgo
Las evaluaciones de ciberseguridad ayudan a las organizaciones a comprender su perfil de riesgo y a reforzar sus defensas. La gestión de vulnerabilidades y las evaluaciones son una parte fundamental de esto. Estos se adaptan al panorama de seguridad único de cada organización, por lo que se pueden tomar decisiones informadas sobre la asignación de recursos y las oportunidades de mejora.
Vincular la ciberseguridad con los objetivos empresariales es clave para una estrategia de gestión de riesgos.
Evaluaciones Estratégicas de Ciberseguridad
Las evaluaciones estratégicas de ciberseguridad ofrecen una visión general de la postura de seguridad de una organización y sirven de base para la planeación y la inversión a largo plazo. Al comprender el alcance y la magnitud de las amenazas, quienes toman las decisiones pueden desenvolver en el complejo panorama de las ciberamenazas y asignar recursos para reforzar las defensas y mejorar la gestión de riesgos.
Evaluaciones Operativas de Ciberseguridad
Las evaluaciones operativas de ciberseguridad se centran en el aquí y ahora, los retos cotidianos de estar seguro. La respuesta a incidentes es una parte fundamental de estas evaluaciones. Estas evaluaciones están orientadas a la acción, tratando con la rápida identificación y respuesta ante incidentes a medida que ocurren, por lo que cada evento es una lección para reforzar las defensas cibernéticas.
Evaluaciones tácticas de ciberseguridad
Las evaluaciones tácticas de ciberseguridad proporcionan:
- Análisis y asistencia en tiempo real para desenvolver en el entorno digital.
- Priorización de riesgos
- Planeación de la respuesta
- Cerciorar de que las compañías no solo sean reactivas, sino proactivas ante las amenazas cibernéticas.
- FAQs
Un centro de operaciones de seguridad desempeña un papel crucial en la supervisión y gestión de estas evaluaciones.
Conclusion
Las amenazas cibernéticas son vastas y formidables, exigiendo aprendizaje continuo y defensa proactiva. Mantente a la vanguardia con las soluciones de inteligencia de amenazas de Recorded Future. Ya sea que te enfrentes a phishing, ransomware, APTs o vulnerabilidades de IoT, nuestras herramientas de análisis en tiempo real y basadas en datos mantendrán tus defensas estables.
No esperes a que sea demasiado tarde. Equípate con los conocimientos y las herramientas necesarias para ir un paso por delante de los ciberdelincuentes. Reserve una demostración hoy mismo y descubra cómo Recorded Future puede proteger a su organización.
Esteban Borges
Esteban is an IT professional with over 20 years of experience, specializing in hardening systems and networks, leading blue team operations, and conducting thorough attack surface analysis to bolster cybersecurity defenses. He's also a skilled marketing expert, specializing in content strategy, technical SEO, and conversion rate optimization. His career includes roles as Security Researcher and Head of Marketing at SecurityTrails, before joining the team at Recorded Future.