Tips for Turning Bad Indicators of Compromise Into Good Ones
Editor’s Note: The following blog post is a summary of a presentation from RFUN 2018 featuring Adrian Porcescu, EMEA professional services manager at Recorded Future.
Para bien o para mal, los indicadores generan más indicadores.
Con frecuencia, los indicadores se perciben únicamente como listas de direcciones IP, dominios, etc., sin un contexto asociado. Estas listas pueden contener un elevado número de falsos positivos o datos irrelevantes, lo que supone una pérdida de tiempo para los analistas que intentan descifrarlas. Para que los indicadores sean realmente útiles y oportunos, el enriquecimiento es fundamental.
Aquí, analizaremos más detenidamente cómo podemos hacer un mejor uso de los indicadores y su contexto asociado para transformarlos en buenos indicadores de compromiso. También veremos cómo podemos cerciorarnos de que no iniciamos nuestra automatización o investigaciones con un mal indicador de compromiso — algo que nos haría perder el tiempo y probablemente nos llevaría a un contexto poco útil — ya que los malos indicadores generarán aún más malos indicadores. Además, analizaremos cómo la inteligencia sobre amenazas cibernéticas proporciona ese contexto crucial necesario para transformar los datos en bruto en indicadores reales de compromiso.
Indicadores de compromiso y tácticas, técnicas y procedimientos
Hay varias razones para fijar en los indicadores de compromiso en lugar de centrar en una parte superior de la Pirámide del Dolor, como entender las tácticas, técnicas y procedimientos (TTPs) de los actores amenazantes:
- El número de TTP (Tácticas, Técnicas y Procedimientos) disponibles para el análisis es mucho menor que el número de indicadores que proporcionan los proveedores de inteligencia sobre amenazas.
- El uso de TTP (Tácticas, Técnicas y Procedimientos) requiere un alto nivel de comprensión de la estructura organizacional interna de los grupos de actores de amenazas, que generalmente se identifica y define durante los esfuerzos de modelado de amenazas.
- Los equipos de operaciones de seguridad se sienten más cómodos y tienen mejores capacidades en el uso de indicadores para diferentes cursos de acción y automatización.
- Para poder centrar los recursos en niveles superiores de la Pirámide del Dolor, es necesario implementar una automatización y orquestación adecuadas con contexto relevante en torno a los indicadores.
Empezaremos con algunos ejemplos de indicadores que normalmente se consideran negativos:
Servicios DNS de Google
La mayoría de las veces, las siguientes IPs están en la lista blanca por defecto, ya que se consideran indicadores negativos que no deberían usar para detectar amenazas potenciales. Tras realizar algunos análisis, identificamos lo siguiente (en el momento de este análisis):
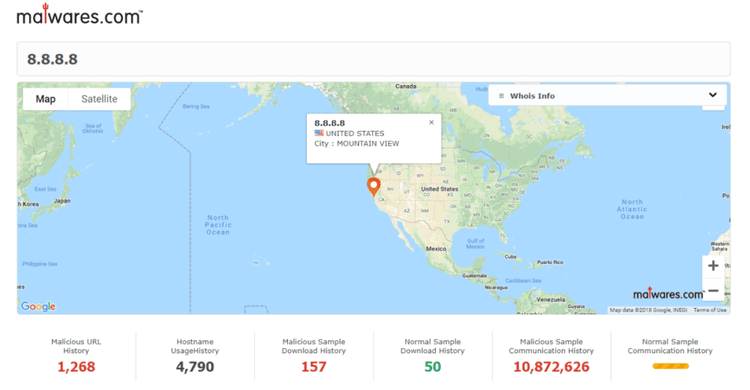
Hay casi 11 millones de muestras maliciosas conectadas a la versión 8.8.8.8.
Además de los hallazgos anteriores, a diario comprobamos que hay decenas o incluso cientos de muestras maliciosas enviadas a VirusTotal que emplean los servicios DNS de Google.
Por lo tanto, existe un gran número de amenazas potenciales que se pueden identificar empleando estos indicadores para fines de detección. Una simple búsqueda dentro de la plataforma Recorded Future de malware relacionado con estos indicadores encuentra varias familias que emplean estos servicios. Los resultados de la búsqueda avanzada en Recorded Future permiten pivotar hacia entidades relacionadas, como actores u operaciones amenazantes , que emplean dicho malware.
También hay varias razones por las que las amenazas potenciales están empleando los servicios DNS de Google:
- Quieren contar con un servicio DNS fiable que resuelva dominios maliciosos en caso de que el mecanismo interno de resolución de dominios pueda estar bloqueando tales acciones. Esto a veces va de la mano con la ofuscación de solicitudes maliciosas de dominios mediante múltiples solicitudes a dominios legítimos.
- Emplean el túnel DNS para comunicar con servidores de mando y control (C2), lo que hace uso de un comportamiento particular de los servicios DNS — "si no lo sabes, pregunta a otra persona." Esto significa que las solicitudes de direcciones desconocidas por el DNS de Google serán reenviadas al dominio correspondiente. En este caso, el dominio al que se reenvía la solicitud podría responder con cadenas arbitrarias, incluyendo instrucciones C2.
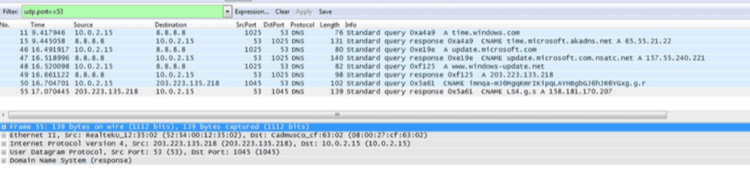
Un ejemplo de resolución maliciosa de dominios ofuscada entre solicitudes legítimas de dominio.
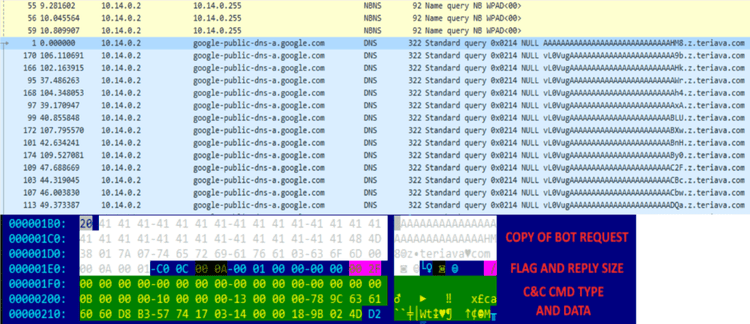
Un ejemplo de tráfico de túneles DNS.
Este tipo de solicitudes también sugiere que las conexiones a los servicios DNS de Google se producen en las primeras fases de la infección por muestras maliciosas, y que ser capaz de detectar un indicador antes en un ataque siempre es deseable desde el punto de vista del defensor.
Servicios para la identificación de direcciones IP públicas de host
El análisis de tres de los servicios más empleados de este tipo reveló varios datos interesantes. Muchas muestras maliciosas emplean los siguientes servicios:
- ¿Cuál es mi dirección?.com: Alrededor de 70.000 muestras maliciosas
- Checkip[.]Dyndns[.]org: Alrededor de 60.000 muestras maliciosas
- Whatismyip[.]com: Unas 1.000 muestras maliciosas (este es un servicio relativamente nuevo que empezó a usar, así que están apareciendo más muestras)
Varias categorías y familias importantes de malware están empleando los siguientes servicios para obtener la dirección IP del sistema infectado para comunicaciones posteriores:
- Ransomware: Quimera, Cangrejo, CRYPTOR
- RATs: ZeroAccess, njRAT (Bladabindi), Predator Pain
- Banking Trojans: Zeus, Dyreza, Upatre
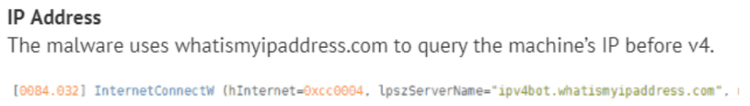
Un ejemplo de una petición GandCrab a whatismyipaddress[.]com.
Ambos tipos de servicios pueden ayudar a identificar un gran número de muestras maliciosas, incluso durante las primeras etapas de la infección. Para emplearlas, una organización necesita comprender bien su comportamiento interno. Esto les permitirá aplicar la detección basada en indicadores relacionados con los servicios de identificación de IP públicas o DNS de Google contra la telemetría de su red que no debería estar empleando estos servicios.
Eso significa que uno de los aspectos clave para convertir un indicador en un indicador de compromiso es el contexto organizacional, que debería garantizar si se está estableciendo una conexión determinada con un servicio legítimo por razones relevantes relacionadas con el negocio — si no, puede ser un indicio de un sistema potencialmente infectado.
Tomando el ejemplo de 8.8.8.8, sabiendo que el propietario de esta IP es Google, podemos decidir si podemos aplicarla para detección entendiendo qué áreas de nuestra organización no cuentan con Google como proveedor de servicios para la resolución de DNS. Volteando aún más, entendemos que para aplicar el contexto organizacional, necesitamos contar con el contexto adecuado en torno a los propios indicadores.
Una visión general de los indicadores
Si damos un paso atrás y nos centramos en qué es un indicador, podemos determinar que tiene dos componentes principales: datos y contexto. La esencia de un indicador son los datos — algo como una dirección IP o un dominio. Pero eso son solo datos. Necesita contexto tanto dentro de tu red como desde fuentes externas para ser un indicador útil de compromiso posible:
- Fecha o Tiempo de Actividad de Identificación: Saber cuándo se descubrió un indicador (y si sigue activo) permite que la identificación de la telemetría interna relevante correlacione con él.
- Fuente: Saber de dónde proviene la inteligencia permite identificar cualquier sesgo de perspectiva o ángulo ciego que pueda tener la organización.
- Propietario: Para determinar si un indicador sigue un patrón normal de comportamiento organizacional o está fuera de él, debes saber quién es el propietario de esa actividad para poder comunicarte con ellos.
- Amenazas o herramientas asociadas: Saber qué actores o malware están relacionados con indicadores individuales puede ayudarte a priorizar los eventos detectados.
- Fases o vectores de ataque asociados: Como en el punto anterior, conocer qué fases o vectores de ataque (si los hay) están asociados a ciertos indicadores permite una mejor detección y priorización de amenazas.
Obtención de contexto con el Recorded Future
Al emplear Intelligence Cards™ en la plataforma Recorded Future, puede ver la información que se muestra a continuación para encontrar rápidamente el contexto de cualquier indicador.
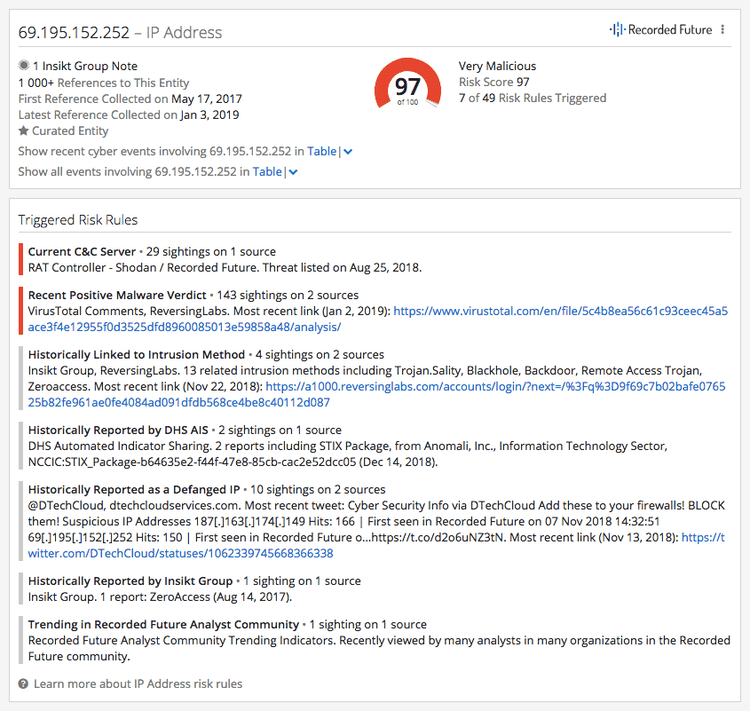
Ejemplo de una Tarjeta™ de Inteligencia Recorded Future y el contexto asociado al indicador.
Como "el contexto es el rey", recomendamos no solo usar el contexto indicador en todas las fases del ciclo de vida de la ciberseguridad, sino también incorporar datos internos de red lo antes posible para desarrollar un contexto único para tu organización, que puede transformar más fácilmente un mal indicador de compromiso en uno bueno.
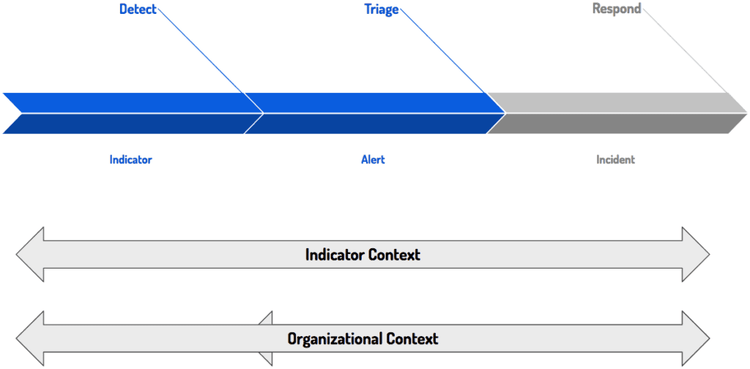
Conclusiones rápidas para indicadores enriquecedores
El contexto es fundamental y debe ser proporcionado por los proveedores de inteligencia de amenazas o aplicar por los consumidores para cada indicador. Aquí tienes una lista de recomendaciones a seguir:
- Involucrar tantas propiedades del indicador como sea posible lo antes posible en la detección y creación de reglas de correlación. Prioriza por riesgo y criticidad, céntrate en el contexto específico u organizacional, y considera el tiempo.
- El indicador nunca debe usar con fines de detección a menos que maduró mediante un proceso de selección organizacional.
- Los mejores indicadores de compromiso siempre provienen de investigaciones internas, así que cerciórate de generar tu propia inteligencia de amenazas e indicadores de compromiso ya contextualizados.
- Monitorear los falsos positivos y desactive los indicadores que los generaron.
Para saber más sobre cómo la inteligencia de amenazas puede ayudar a enriquecer los indicadores y, en última instancia, ahorrar tiempo valioso a los analistas, aplicar hoy mismo una demostración gratis .