Uncover Unseen Malware Samples With No Distribute Scanners
Executive Summary
Los investigadores de seguridad emplean multiescáneres a diario para analizar muestras de malware contra múltiples motores antivirus, así como para buscar muestras similares, indicadores adicionales y los actores amenazantes que envían estas muestras. Si se cumple un criterio específico, los multiescáneres distribuyen la muestra a las compañías antivirus participantes, lo que podría llevar a que más motores antivirus detecten esa muestra como maliciosa. Los escáneres de distribución no distribuyen muestras analizadas a las compañías de antivirus y, por tanto, resultan atractivos para los actores amenazantes. Los actores reciben retroalimentación que les permite afinar su producto sin correr el riesgo de que el malware se propague. Los metadatos futuros grabados recogidos de escáneres sin distribución pueden usar para alertar proactivamente sobre un hash de archivo, investigar actores amenazantes e investigar malware, en algunos casos hasta un mes antes de que los datos sean recogidos y distribuidos por los multiescáneres tradicionales.
Key Judgements
- Los actores maliciosos están animando a su comunidad a usar escáneres no distribuidos en lugar de los multiescáneres tradicionales, permitiéndoles aumentar la efectividad de sus muestras mediante pruebas contra motores antivirus sin el riesgo de que las muestras se compartan con compañías antivirus e investigadores.
- El setenta y cinco por ciento de las muestras enviadas a escáneres sin distribución en el conjunto de datos de Recorded Future nunca se vieron en multiescáneres tradicionales.
- Las alertas basadas en datos procedentes de escáneres que no distribuyen información pueden proporcionar metadatos útiles como parte de una estrategia de defensa proactiva.
Sin sitios de distribución
Los investigadores de seguridad emplean de manera regular multiescáneres para ejecutar muestras potencialmente maliciosas contra múltiples motores antivirus. La mayoría de los multiescáneres distribuyen muestras a todos los motores antivirus participantes cuando se cumple un criterio específico y luego venden acceso a muestras a investigadores de seguridad. Por ello, los actores amenazantes fueron migrando alejar de los multiescáneres estándar que permiten el acceso de pago a los datos, distribuyen muestras o facilitan la obtención de resultados de análisis gratis.
Los multiescáneres que no distribuyen muestras a las compañías antivirus se denominan "escáneres de no distribución". Resultan especialmente atractivos para los actores amenazantes porque, en teoría, reciben retroalimentación que les permite refinar su malware para tener una tasa de detección más baja o evitar la detección por completo. Los actores maliciosos también tienden a usar escáneres de no distribución en foros criminales como método de validación para los posibles compradores de que su "producto" es realmente totalmente indetectable (FUD).
Debido a su gran cantidad de información proactiva y vínculos con posibles actores amenazantes, ningún escáner de distribución fue objetivo de las fuerzas del orden ni de los investigadores de seguridad desde hace tiempo. En consecuencia, muchos de estos servicios tienen una vida útil corta.
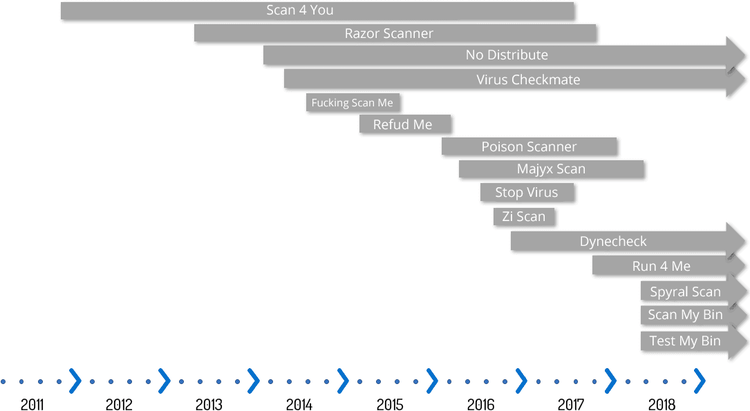
Línea temporal de no distribuir actividad del escáner.
Proceso de recopilación de datos futuros registrados
Recorded Future recopila de muchos foros criminales de primer nivel, mercados de la dark sitio web y otras comunidades donde interactúan actores maliciosos, incluyendo URLs para resultados de escaneo no distribuido que se comparten en estos sitios. Esas URLs pueden usar para recopilar los metadatos sobre la muestra de malware compartida. Estos metadatos variarán en función de los datos presentados por el sitio de no distribución, pero en general contendrán al menos lo siguiente:
- Hash MD5
- Filename
- Tamaño del archivo
- Fecha de escaneo
- Resultados del escaneo
- Nombres de detección de escaneo
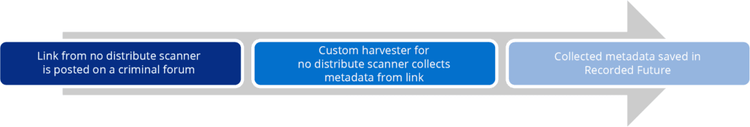
Se requieren cosechadoras personalizadas para cada sitio porque cada sitio sin distribución es diferente. Registró las cosechas futuras de los escáneres de no distribución más empleados y activos, y agrega continuamente cosechadores adicionales para nuevos escáneres de no distribución según se identifique.
En cifras
The following statistics were derived from metadata collected by Recorded Future from no distribute sites between January 1, 2018, and May 18, 2018.
Ejemplos de envíos
A partir de enero, recopilamos todos los hashes MD5 únicos de las muestras enviadas a escáneres que no distribuyen datos. De estos, solo el 25 por ciento se puede encontrar en al menos un escáner múltiple tradicional, mientras que el 75 por ciento restante nunca se vio. Del 25 por ciento detectado por los multiescáneres, el 45 por ciento fue detectado por primera vez por un escáner sin distribución y el 55 por ciento fue detectado por primera vez por un multiescáner tradicional.
Nota: Es importante señalar que algunos de estos hashes provienen de creadores de malware, lo que significa que cuando el atacante cambia su infraestructura de comando y control, se creará un nuevo hash único. Esto podría explicar una parte del 75 por ciento de las muestras que no son detectadas por los escáneres múltiples.
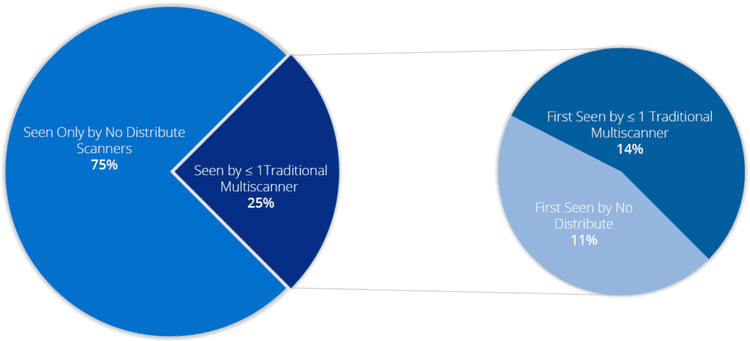
Gráfico circular de estadísticas de envío de muestras.
Use Case
Como se mencionó antes, los actores amenazantes a menudo dependen de escáneres no distribuidores para cerciorar de que el malware que crearon o adquirido pase desapercibido por el software antivirus. Los proveedores suelen incluir un enlace a los resultados del escaneo en anuncios de su malware como prueba de la velocidad de detección. Los recolectores de Recorded Future permiten indexar y alertar sobre los hashes disponibles en estos enlaces de escáner sin distribución. Estos metadatos pueden revelar detalles adicionales sobre una variante de malware que antes no estaba disponible usando únicamente la información recogida en publicaciones en foros.
Rastreo de un actor amenazante y su malware
Por ejemplo, Insikt Group empleó la actividad de uno de los principales colaboradores y afiliado a varios foros de la dark sitio web, kent9876. A continuación se muestra parte de un anuncio de kent9876 para el malware de minería de criptomonedas Goldig Miner:
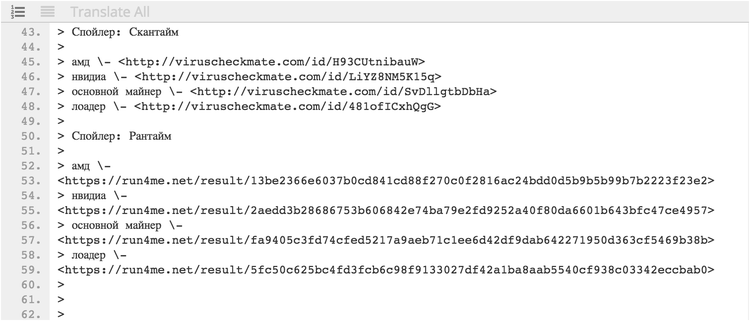
Contenido almacenado en caché de Recorded Future de un anuncio de Goldig Miner en un foro de la web oscura por kent9876 que contiene enlaces a los resultados de los análisis de VirusCheckMate y Run4Me.
The above post contains several links to no distribute scan results from VirusCheckMate and Run4Me for different components of Goldig Miner. The actor provides results for the same files from multiple scanning sites in order to capture verdicts from as many antivirus engines as possible, as multiscanners differ on which antivirus engines they encompass. The advertisement was first posted on December 18, 2017, and the last known forum post by kent9876 about Goldig Miner was on February 9, 2018. While this was the end of mentions of Goldig Miner, the cryptocurrency resurfaced on March 1, 2018, when its files were reanalyzed on VirusCheckMate and Run4Me with the file hash of b7b203a5455a34a109cec61b44d10b38.
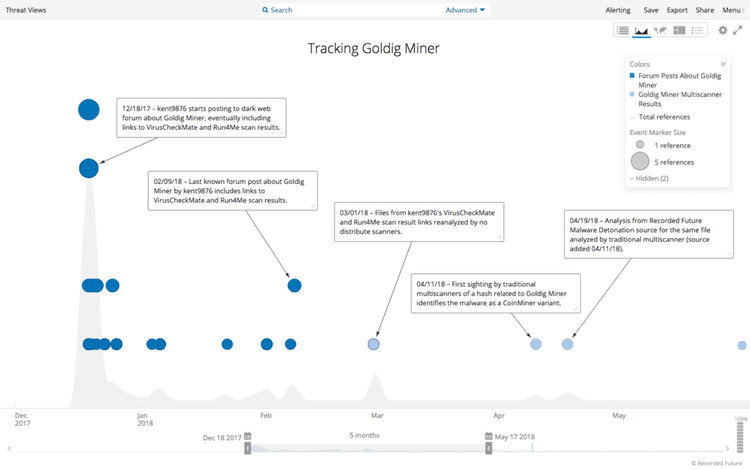
Cronología futura grabada tras la actividad del foro y multiescáner relacionada con Goldig Miner.
As the timeline above shows, the first analysis of a sample related to Goldig Miner by traditional multiscanners occured on April 11, 2018, over a month after being analyzed by the no distribute scanners. The fact that the samples continue to be submitted to multiscanners for analysis indicates that the malware is likely still in use and thus could be worth monitoring.
SIEM y alertas
Alertar sobre hashes de fuentes sin distribución puede proporcionar un enfoque proactivo al monitorizar tu red. En la mayoría de los casos, esto implica importar la señal a un SIEM (gestión de información y eventos de seguridad). La fuente de datos de esta fuente es relativamente pequeña y, por tanto, manejable. Además, la mayoría de estos hashes provienen de foros criminales y, por tanto, merecen ser vigilados.
En el caso de Goldig Miner, una organización que emplee este feed fue alertada del minero de criptomonedas antes que la mayoría de los controles de seguridad. Esto permitiría a su equipo de respuesta a incidentes abordar el problema antes de esperar la detección de los controles de seguridad tradicionales.
Outlook
Con la creciente disponibilidad de código malicioso para los actores de amenaza, nos conviene aprovechar sus fuentes de datos para dar a los defensores todas las oportunidades posibles de ser proactivos. Al igual que la dark sitio web y los foros subterráneos de los que Recorded Future extrae datos, los escáneres de no distribución ofrecen una oportunidad para hacer precisamente eso; Sabemos que los actores maliciosos comparten y venden muestras dentro de sus comunidades en línea y que emplean fuentes como los escáneres No Distribute para validar sus muestras.
Creemos que esta fuente en individua —hashes de sitios sin distribución que se originaron en foros criminales— puede permitir que nuestros clientes sean más proactivos a la hora de identificar amenazas o investigar actores amenazantes. Recorded Future seguirá recopilando metadatos completos de su colección actual de escáneres no distribuidos y agregará más en el futuro para aprovechar al máximo esta oportunidad de extraer las fuentes de datos de los actores de amenaza y ofrecer a los clientes una forma de alertar proactivamente sobre estos datos.