Turbocharge Your Threat Hunting Capability With Intelligent TTP Alerting
El 86% de los profesionales de TI afirma que su organización está ahora implicada en algún tipo de búsqueda de amenazas. Hoy en día, las compañías buscan cada vez más combinar una defensa eficaz contra los atacantes con la identificación proactiva de las tácticas, técnicas y procedimientos (TTPs) de los actores amenazantes.
Tradicionalmente, se invertían en profesionales de tecnología y seguridad que se esperaba que trabajaran con esa tecnología para defender una red. Adoptar una postura que describiríamos como una defensa cibernética activa está impulsando un cambio en el papel que desempeña la tecnología en la lucha contra el riesgo. Debe encontrar un equilibrio más fino entre las habilidades de las personas y las capacidades tecnológicas si la caza de amenazas se convierte en algo de facto en la estrategia de ciberseguridad.
Los profesionales de la seguridad informática reconocen que su objetivo ya no es solo responder y detener amenazas, sino también encontrar adversarios ya presentes en la red. La mayoría de las organizaciones ya están invirtiendo esfuerzo de esta manera y, sin duda, ayuda a minimizar la cantidad de daños y pérdidas causados por un atacante. Pero responder a indicadores conocidos de compromiso (IOC) para identificar amenazas es solo el comienzo de lo que es posible con las personas y herramientas adecuadas para cazar amenazas.
Para ilustrar este punto, el experimentado profesional de la seguridad informática David Bianco creó la "Pirámide del Dolor". 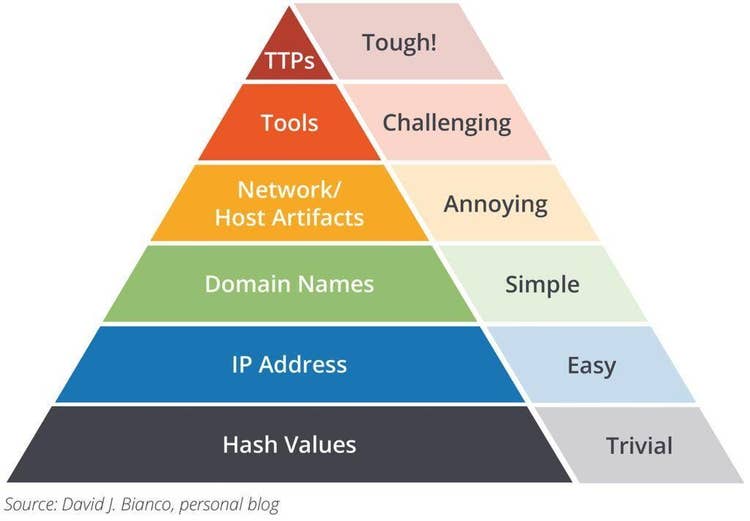
Lo que la pirámide muestra aquí es que, aunque las TTP adversarias son los indicadores más difíciles de detectar y verificar, también son las más útiles para implementar nuevos controles de seguridad.
Recorded Future puede emplear para potenciar el análisis proactivo de nuevos actores de amenazas y TTP (Tácticas, Técnicas y Procedimientos), incluida la identificación de malware nuevo y en evolución, así como las modificaciones de kits de exploits y la aplicación de información procedente de foros criminales.
Las recientes mejoras en la tecnología Recorded Future se basan en una metodología sencilla para alertar sobre posibles nuevas tácticas, técnicas y procedimientos (TTP):
- Maximizar (amplio) los criterios de caza
- Minimizar (restringir) el contexto
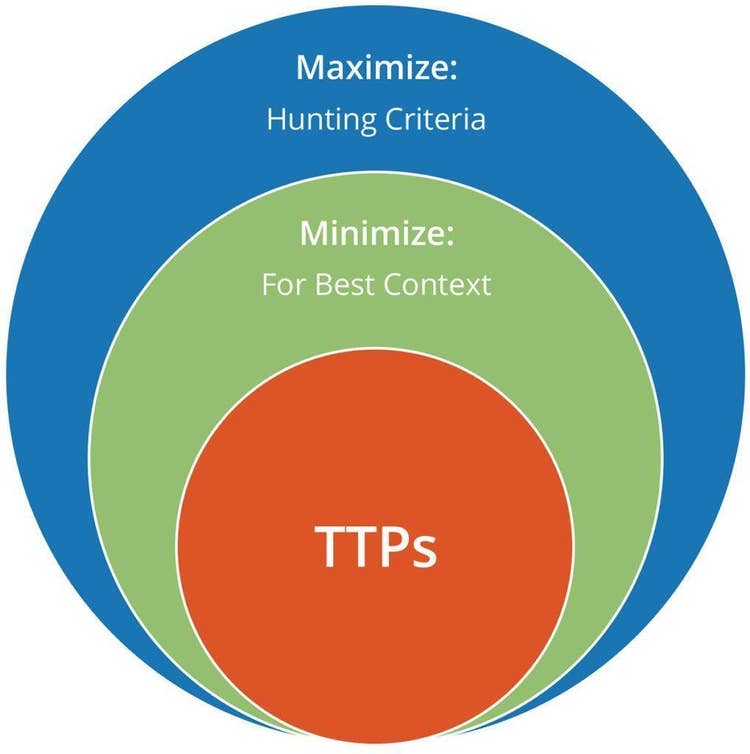
Maximizar: Criterios de caza
Creamos listas amplias de términos de caza y los formalizamos como entidades reconocidas en Recorded Future. Estas entidades pertenecen a una de las cinco categorías actuales que representan ontologías individuales:
- Componentes básicos de la tecnología
- Malware
- Fraud
- Equipo rojo
- Sistemas de control
Cada ontología es un buen punto de partida para buscar, dependiendo del tema de interés. "Bloques de construcción tecnológicos" es el conjunto más amplio de criterios (los términos se aplican a tecnologías, lenguajes de programación, protocolos, etc.), pero también garantizará una cobertura más amplia de posibles nuevas TTP.
Minimizar: Para un mejor contexto
Ahora podemos restringir las ontologías anteriores a los tipos de medios y lenguajes más específicos en Recorded Future para producir la máxima fidelidad con el mínimo ruido.
Por ejemplo, alertamos diariamente en la ontología del equipo rojo, pero solo dentro de foros, sitios de pega y repositorios de código porque es donde es más probable que aparezcan los TTP. Podemos restringir aún más el contexto agregando un segundo criterio, que es el lenguaje.
Así pues, para la ontología del equipo rojo, generamos alertas diarias sobre sitios de copia en varios idiomas por separado (incluidos árabe, farsi, francés, español, ruso, chino e inglés). Hacemos lo mismo con los foros y los repositorios de código. Si las siete alertas de idioma se activan en los tres tipos de medios, entonces recibimos 21 alertas para esa ontología.
A continuación, un par de ejemplos para mostrar esta metodología en acción.
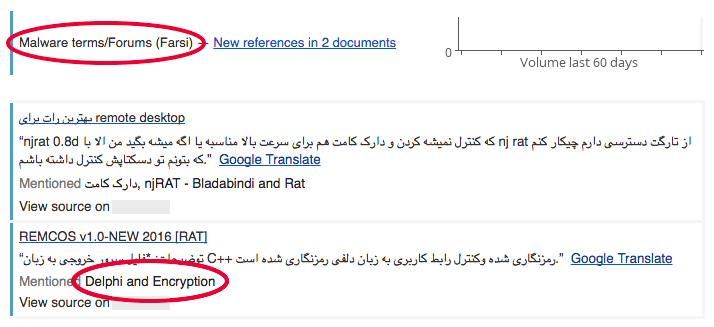
La alerta anterior está configurada específicamente para entidades de malware que aparecieron en uno o más foros Y que fueron escritas en persa (en las últimas 24 horas). Esta alerta en individuo se activa varias veces por semana, tiene una fiabilidad extremadamente alta y es fácil de revisar rápidamente. En este caso, el nuevo RAT Remcos fue identificado debido a las referencias a las entidades "Delphi" y "Encryption".
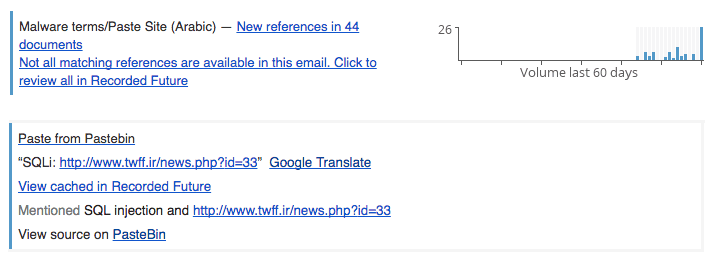
En este segundo ejemplo hay un mayor número de referencias (en la alerta completa), pero también información potencialmente útil en forma de un sitio web iraní (twff.ir) que fue atacada con éxito mediante inyección SQL por un grupo de saudíes que publicaron la base de datos resultante en Pastebin.
Las alertas en inglés son obviamente las más grandes y, cuando se combinan con "bloques tecnológicos" y cualquier tipo de medio (foros, sitios de pegado o repositorios de código), hay un mayor número de resultados que requieren análisis.
Si tienes la potencia de los analistas para revisar alertas diarias de TTP, estas ontologías generarán nuevas TTP. Las ontologías no están escritas en piedra, son simplemente puntos de partida preconfigurados. Puedes agregar o restar de las ontologías según lo creas para perfeccionar tus propias metodologías de caza.
Lea nuestra entrada anterior del blog para ver cómo se empleó esta metodología para descubrir y analizar Cknife, una nueva shell sitio web originario de China.
Empieza
¿Se beneficiaría tu equipo de seguridad de entender las TTP de los actores de amenaza? Consulta esta mejora alertadora en acción hoy mismo aplicar una demo de Recorded Future.