Desmitificando el análisis de riesgos con inteligencia de seguridad
Nota del editor: Durante las próximas semanas, compartiremos extractos de la segunda edición de nuestro popular libro, "El Manual de Inteligencia de Amenazas: Avanzando hacia un Programa de Inteligencia de Seguridad." Aquí analizamos el capítulo siete, "Inteligencia de amenazas para análisis de riesgos." Para leer todo el capítulo, download your free copy of the handbook.
El Instituto Nacional de Estándares y Tecnología (NIST) define el riesgo como una "medida del grado en que una entidad se ve amenazada por una circunstancia o evento potencial, y normalmente una función de: los impactos adversos que surgirían si ocurre dicha circunstancia o evento; y la probabilidad de que ocurra."
Parece bastante sencillo, excepto que... Medir el riesgo realmente no es nada de eso. Piénsalo. ¿Alguna vez quisiste cambiar de carrera, hacer una gran inversión, mudarte a una nueva ciudad o lanzarte en paracaídas desde un avión? Tomar la decisión correcta requiere una reflexión profunda — comprender los posibles beneficios y consecuencias, y cómo equilibrarlos eficazmente.
Lo mismo ocurre en los negocios. Existen infinidad de maneras de analizar el riesgo, lo que dificulta que las organizaciones identifiquen e implementen modelos eficaces que midan de forma objetiva y específica la probabilidad de pérdida en función de las amenazas actuales. Sin una estrategia de medición estable, resulta difícil tomar decisiones con confianza en lo que respecta a la asignación de recursos y las futuras inversiones en seguridad.
La inteligencia de seguridad puede ayudar a superar este obstáculo proporcionando la información necesaria para evaluar la eficacia del marco de riesgo. También proporciona el contexto accionable que los líderes de seguridad necesitan para articular probabilidades específicas de pérdidas futuras — en dólares y centavos — a sus equipos ejecutivos y consejos de administración. La claridad proviene de la especificidad. Sin probabilidades de pérdida específicas, las compañías pueden malgastar recursos en controles innecesarios o, peor aún, carecer de controles donde más se necesitan.
El siguiente extracto de "The Threat Intelligence Handbook: Moving Toward a Security IntelligenceProgram" fue editado y condensado para mayor claridad. En él, exploramos el valor de modelos de riesgo como el marco FAIR, examinamos las formas correctas e incorrectas de recopilar datos sobre el riesgo y aprendemos cómo la inteligencia puede proporcionar datos concretos sobre probabilidades y costos de ataque.
La Organización Internacional de Normalización (ISO) da una definición más clara : el riesgo es "el efecto de la incertidumbre sobre los objetivos". Los riesgos son las probabilidades de que factores y circunstancias externas nos desvíen del rumbo. Lo que la definición de la ISO deja claro es que los riesgos, y por tanto la gestión de riesgos, son en última instancia una cuestión de probabilidades. Son medibles y cuantificables. Solo tenemos que saber en qué métricas centrarnos, qué herramientas necesitamos para medir esas métricas y cómo construir la narrativa adecuada para comunicar eficazmente nuestros hallazgos a los responsables de la toma de decisiones.
El problema es que, por lo general, la gente no es muy buena midiendo el riesgo. Tenemos que luchar contra numerosos sesgos cognitivos que pueden llevarnos a juzgar erróneamente la probabilidad de que algo suceda, ya sea sobreestimando los riesgos, lo que nos lleva a actuar con excesiva cautela, o lanzándonos de cabeza hacia nuestros objetivos sin considerar adecuadamente las consecuencias de nuestros actos. Para vencer estos impulsos, es necesario construir un marco eficaz para la acción y la reflexión, uno que se pueda seguir de forma constante y que se pueda mejorar con el tiempo.
El autor Ray Bradbury dijo una vez que vivir en riesgo "es saltar de un acantilado y construir tus alas en el camino hacia abajo." Para representar de forma justa a Bradbury, hay que aclarar que dijo que, en el contexto de animar a la gente a asumir riesgos, argumentando que nunca aprenderás a menos que intentes algo y cometas errores por el camino — viene a la mente la imagen de los pájaros jóvenes saltando de sus nidos antes de saber volar. Pero incluso bajo el pretexto de "no se arriesga, no se gana", quizás no se debería saltar de acantilados sin al menos llevar los materiales y planos que podría necesitar, si realmente se desea construir alas en el camino en lugar de estrellar contra el suelo.
En este capítulo de nuestro nuevo libro, "The Threat Intelligence Handbook", exploraremos el valor de emplear modelos como el marco FAIR para obtener esos materiales y planos que necesitamos para gestionar bien el riesgo, ver las formas correctas e incorrectas de recopilar datos sobre el riesgo y aprender cómo la inteligencia de amenazas puede proporcionar datos concretos sobre probabilidades y costos de ataque.
The following chapter has been edited and condensed for clarity.
Inteligencia de amenazas para análisis de riesgos
Hoy en día, hay más de 1.700 proveedores en ciberseguridad. La mayoría define su misión como una versión de "hacer seguro tu entorno". Pero, ¿cómo pueden las compañías priorizar para invertir en tecnología y servicios, así como en personas?
La modelización de riesgos ofrece una forma objetiva de evaluar los riesgos actuales y estimar resultados claros y cuantificables de las inversiones en ciberseguridad. Pero muchos modelos de riesgo cibernético hoy en día sufren de cualquiera de las dos cosas:
- Resultados vagos y no cuantificados, a menudo en forma de "gráficos de semáforos" que muestran niveles de amenaza verdes, amarillos y rojos
- Estimaciones sobre probabilidades y costos de amenazas que se compilan apresuradamente, basadas en información parcial y plagadas de suposiciones infundadas
Los resultados no cuantificados no son muy útiles para la toma de decisiones, mientras que los modelos basados en datos de entrada erróneos dan lugar a escenarios de "basura entra, basura sale", cuyos resultados parecen precisos pero en realidad son engañosos.
Para evitar estos problemas, las compañías necesitan un modelo de riesgo bien diseñado y mucha información válida y actual, incluida la inteligencia de amenazas.
El modelo de riesgo FAIR
El tipo de ecuación central de cualquier modelo de riesgo es: Probabilidad de ocurrencia x impacto.
Pero claramente Dios (o el Diablo) está en los detalles. Afortunadamente, algunas personas inteligentes desarrollaron modelos y metodologías de riesgo muy buenos que puedes usar o adaptar a tus propias necesidades. Uno que nos gusta es el modelo de Análisis Factorial del Riesgo de la Información (FAIR) del Instituto FAIR.
El marco FAIR te ayuda a crear un modelo cuantitativo de evaluación de riesgos que contiene probabilidades específicas de pérdida por tipos concretos de amenazas. La imagen de abajo muestra el marco de este modelo.
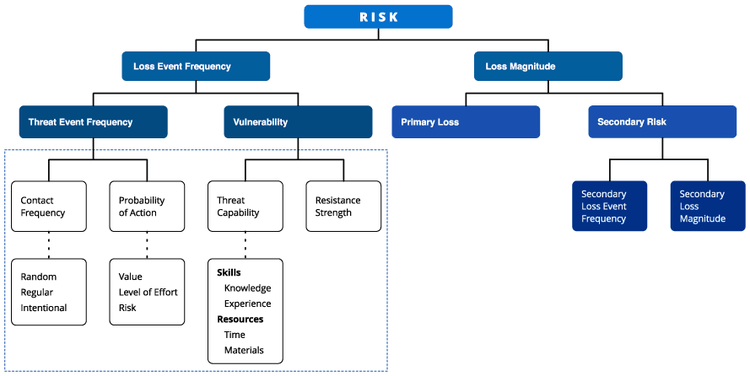
El marco FAIR, con elementos informados por la inteligencia, destacado. (Fuente: The FAIR Institute)
Las mediciones y la transparencia son clave
El marco FAIR (y otros similares) le permiten crear modelos de riesgo que:
- Haz mediciones definidas del riesgo
- Son transparentes respecto a las suposiciones, variables y resultados
- Mostrar probabilidades específicas de pérdida en términos financieros
Cuando las mediciones, fórmulas, supuestos, variables y resultados se hacen transparentes, pueden discutir, defender y cambiar. Dado que gran parte del modelo FAIR se define en términos empresariales y financieros, los directivos, directivos de la línea de negocio y otros grupos de interés pueden aprender a hablar el mismo lenguaje y a clasificar activos, amenazas y vulnerabilidades de la misma manera.
Intenta incorporar probabilidades específicas sobre pérdidas futuras en tu modelo de riesgo siempre que sea posible. Las probabilidades específicas permiten a los gestores de riesgos y altos ejecutivos debatir sobre el modelo y cómo mejorarlo, tras lo cual tienen más confianza en el modelo y en las recomendaciones que surgen.
En la tabla siguiente, dos pares de sentencias se colocan uno al lado del otro. En cada par, ¿qué afirmación es más útil?
Inteligencia sobre amenazas y probabilidades de amenazas
Como se muestra en el lado izquierdo del marco FAIR en la imagen anterior, una gran parte de la creación de un modelo de amenazas implica estimar la probabilidad de ataques exitosos (o "frecuencia de eventos de pérdida", en el lenguaje del marco FAIR).
El primer paso es crear una lista de categorías de amenazas que podrían afectar al negocio. Esta lista suele incluir malware, ataques de phishing, kits de exploits, ataques de día cero, exploits de aplicaciones sitio web, ataques DDoS, ransomware y muchas otras amenazas.
El siguiente paso es mucho más difícil: estimar las probabilidades de que los ataques ocurran y de que tengan éxito (por ejemplo, las probabilidades de que la compañía contenga vulnerabilidades relacionadas con los ataques y los controles existentes no son suficientes para detenerlos).
Intenta evitar el siguiente escenario: un miembro del equipo GRC (gobernanza, riesgo y cumplimiento) pregunta a un analista de seguridad: "¿Cuál es la probabilidad de que nos enfrentemos a este ataque en individuo?" El analista de seguridad (que realmente no puede ganar) piensa durante 30 segundos en la experiencia pasada y los controles de seguridad actuales y hace una suposición descabellada: "No sé, quizá un 20 por ciento."
Para no parecer despistado, tu equipo de seguridad necesita respuestas mejor informadas que esa. La inteligencia de amenazas puede ayudar respondiendo preguntas como:
- ¿Qué actores maliciosos están empleando este ataque y apuntan a nuestra industria?
- ¿Con qué frecuencia compañías como la nuestra observaron recientemente este tipo de ataque en concreto?
- ¿La tendencia es alcista o bajista?
- ¿Qué vulnerabilidades explota este ataque (y están esas vulnerabilidades presentes en nuestra compañía)?
- ¿Qué tipo de daño —técnico y financiero— causó este ataque en compañías como la nuestra?
Los analistas aún necesitan saber mucho sobre la compañía y sus defensas de seguridad, pero la inteligencia de amenazas enriquece su conocimiento sobre los ataques, los actores detrás de ellos y sus objetivos. También proporciona datos concretos sobre la prevalencia de los ataques.
Inteligencia de amenazas y el costo de los ataques
El otro componente importante de las fórmulas en nuestro modelo es el costo probable de los ataques exitosos. La mayoría de los datos para estimar costos probablemente provienen de dentro de la compañía. Sin embargo, la inteligencia de amenazas puede proporcionar puntos de referencia útiles sobre temas como:
- El costo de ataques similares contra compañías del mismo tamaño y en la misma industria
- Los sistemas que deben remediar tras un ataque y el tipo de remediación que requieren
Get 'The Threat Intelligence Handbook'
Este capítulo es solo uno de muchos en nuestro nuevo libro que ofrece explicaciones útiles sobre las diferentes formas en que la inteligencia de amenazas puede aplicar a tu programa de seguridad. Otros capítulos analizan diferentes casos de uso de la inteligencia de amenazas, como cómo puede beneficiar la gestión de vulnerabilidades y la respuesta a incidentes
, liderazgo en seguridad y más.
And as far as this chapter goes, you’ll find more content in the book as well, including more charts and figures, like a timeline showing trends in the proliferation of malware families. Get your free copy of “The Threat Intelligence Handbook” now.