Ransomware: Últimos desarrollos y cómo defender de ellos
_Nota del editor: Compartimos extractos de la tercera edición de nuestro popular libro, "El manual de inteligencia de seguridad ".
Nota del editor: La siguiente entrada del blog es un resumen de un seminario sitio web de Dark Reading que coorganizamos junto a Gal Shpantzer, analista de seguridad y asesora, y Allan Liska, analista de inteligencia de amenazas en Recorded Future.
Key Takeaways
- El ransomware es un ataque de monetización directa contra la disponibilidad, que roba información de tu base de datos y luego intenta vendértela.
- La segmentación y la segregación, así como el refuerzo de las defensas sitio web, se encuentran entre las mejores estrategias de prevención contra el ransomware.
- Los principales tipos de ataques de ransomware son el lado del cliente, el lado del servidor, el híbrido y los gusanos.
- Es fundamental prevenir la infección inicial, mitigar su propagación y detectar y responder de forma agresiva a los incidentes de ransomware.
En lo que respecta al ransomware y su distribución, es fundamental contar con una estable estrategia de inteligencia sobre amenazas para mitigar los últimos avances y, una vez que se introduce en su red, comprender exactamente cómo funciona.
Durante un reciente seminario sitio web, Gal Shpantzer compartió su visión no solo sobre por qué el ransomware es tan presente, sino también sobre cómo puede prevenir mejor. Shpantzer cuenta con más de 15 años de experiencia tanto como profesional de seguridad independiente como asesor de confianza de CISOs de grandes corporaciones, startups y organizaciones sin ánimo de lucro, y desde 2014 se centró en amenazas emergentes a la disponibilidad y la confidencialidad.
Con el ransomware, no se trata de actores amenazantes que son atacantes de confidencialidad lentos, dice Shpantzer. Más bien, pretenden negar completamente la disponibilidad, ya sea por dinero o simplemente para destruir la propiedad y dificultar su restauración.
El mundo sufrió numerosos ataques de ransomware; los ataques de WannaCry y NotPetya se produjeron tan solo en el último año. Estos ataques fueron gusanos informáticos de rescate directo relacionados con la guerra de información entre países, que lograron afectar a grandes entidades y obligaron a las organizaciones a reconstruir sus directorios activos.
Debido a que el ransomware es tan destructivo, legítimo y oportuno, la inteligencia sobre amenazas es fundamental. Es fundamental integrar su capacidad de inteligencia y extenderla a sus dispositivos finales y de red, garantizando así que sobreviva a la exposición al ransomware con una rápida detección y actuación.
El panorama general
Entonces, ¿por dónde empezamos? En primer lugar, es importante comprender el panorama general. Desde una perspectiva abstracta, Shpantzer afirma que la tecnología de la información tiene una jerarquía de necesidades que deben satisfacer exhaustivamente para garantizar que no existan lagunas en la estrategia de defensa.
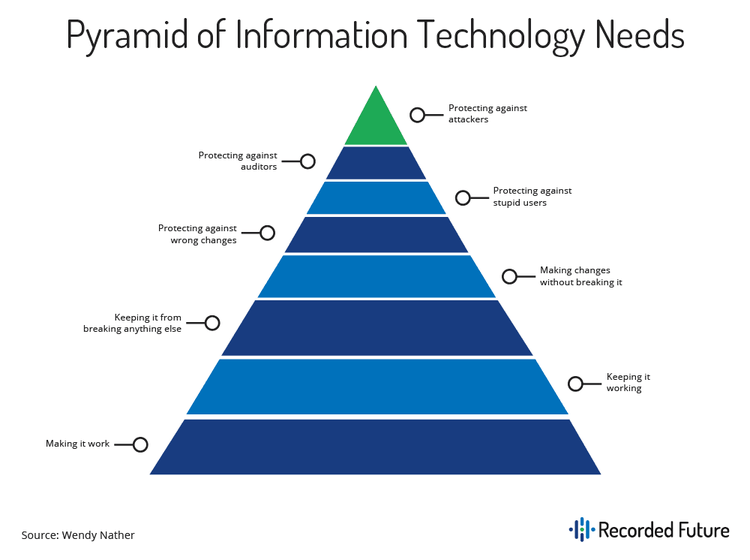
Shpantzer dice que, en la base de la jerarquía, la inteligencia eficaz sobre amenazas consiste en cerciorar de que tu función de seguridad esté trabajando constantemente para parchear y proteger cualquier cambio sin romper el proceso.
Luego de cerciorar de que tu función de seguridad funciona bien, los usuarios que tienen mayor riesgo de ser atacados deben ser protegidos; este tipo de usuarios no necesariamente son informados sobre los últimos y más grandes engaños, explica Shpantzer. Por ejemplo, la gente de recursos humanos o finanzas tiene el trabajo de hacer clic todo el día, además de facturar y gestionar formularios, así que eso significa que tienes que protegerte de eso.
Por último, están los contralor y los atacantes. Cuando se trata de seguridad frente a auditoría y cumplimiento, hay cosas difíciles de manejar, y cuando los atacantes entran en escena, de repente están enviando material malicioso e intentando destruir tus redes o robarte, o ambas cosas.
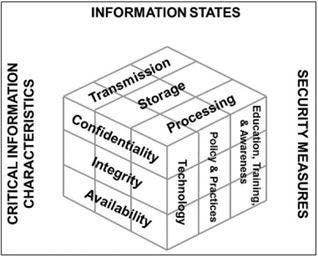
Como se puede apreciar en el modelo de McCumber que se muestra arriba, Shpantzer explica que existen características críticas de la información en las que centrar al tratar con ciertos estados de la información, y esto se implementa a través de medidas de seguridad específicas.
Las personas que trabajan en el campo de la seguridad de la información tienden a centrar mucho en la tecnología y la confidencialidad, pero es en la comprensión del equilibrio entre confidencialidad, integridad y disponibilidad donde hay que subsanar la deficiencia. Es fundamental comprender cómo emplear la tecnología junto con las políticas y las prácticas.
Pero, ¿cómo se relaciona esto con el ransomware? Uno de los peligros que supone el ransomware es poner en peligro tu disponibilidad, dice Shpantzer.
Por ejemplo, si un minorista se infiltra sin saberlo, mantiene las luces encendidas y sigue atrayendo clientes. Todo va bien hasta que descubren que alguien ha entrato, explotado cosas, copiadas y exfiltradas. Así que cuando ocurre un ataque de ransomware, no solo intentan centrar en la disponibilidad para poder mantener en funcionamiento, sino que también intentan mantener la infiltración en secreto.
Entonces, ¿por qué ransomware, y por qué ahora?
Según Shpantzer, el ransomware es un ataque directo de monetización contra la disponibilidad.
Las violaciones de confidencialidad son ataques de cadena de ataque completa: se requiere cierta habilidad para revender los bienes robados y monetizar indirectamente el ataque, ya que es manual, mientras que con el ransomware, se lanza una granada a tu red local o granja de servidores y de inmediato entras en una relación comercial, manteniendo una conversación con el atacante.
Por ejemplo, MedStar Health es un grupo de atención médica valorado en 10 mil millones de dólares que se vio afectado por un ataque de ransomware a través de sus servidores en 2016. Posteriormente, tomaron la decisión, a través de su sitio web público, de desactivar todos sus sistemas informáticos, lo que les llevó un mes o más para recuperar.
Ese plazo puede afectar gravemente no solo a tus SLAs y costos de recuperación, sino también a quién va a ser despedido. Es fundamental entender quién fue responsable de esto, qué incentivos se pueden alinear y cómo prevenir y mitigar.
El ransomware es un problema de seguridad, pero también es un problema de recuperación ante desastres y continuidad del negocio, dice Shpantzer. Es importante revisar la infraestructura y los datos de copia de seguridad, porque las copias de seguridad se van a detonar y luego el resto de la granja de servidores desaparecerá. Los atacantes hacen esto a propósito porque quieren tener beneficio, y porque no puedes restaurar desde una copia de seguridad.
Principales tipos de ransomware
¿Cuáles son los principales tipos de ransomware y cómo se manifestan? Shpantzer enumera los cuatro mejores:
- Lado del cliente (computadora de escritorio, portátil, tableta, teléfono)
- Lado del servidor (centro de datos, nube)
- Híbrido (del lado del cliente más archivos compartidos)
- Gusanos (Wannacry, NotPetya)
El ransomware del lado del cliente puede afectar a su navegador, a un email con archivos adjuntos y enlaces, al spam de mensajería instantánea a través de mensajes de texto; tácticas que intentan infiltrar en sus dispositivos finales mediante la utilización de documentos y archivos adjuntos como armas. Este tipo de ransomware emplea kits de exploits que atacan herramientas vulnerables en su navegador, como Adobe Flash y Acrobat, entre otros complementos. No basta con actualizar el sistema operativo y el navegador; hay que actualizar también todos los complementos vulnerables que estén en contacto directo con el contenido malicioso de la web.
Con el ransomware del lado del servidor, el método es el hacking manual donde los atacantes entran a través del centro de datos o la nube. Los ataques del lado del servidor atraerán a la oposición dentro de tu centro de datos de forma discreta, harán un poco de reconocimiento y conseguirán algunas credenciales. Los atacantes pivotan internamente, enumeran servidores, apuntan a la infraestructura de respaldo y luego detonan.
El ransomware híbrido se ejecuta en el lado del cliente y se infiltra en recursos compartidos de archivos o servidores, así como en cualquier elemento accesible a través de la red, como una base de datos, que tenga un puerto de red abierto y visible desde el cliente. Los ataques híbridos son muy comunes, en el sentido de que alguien del departamento de contabilidad podría simplemente hacer clic en una factura falsa y provocar una explosión en su sistema de archivos compartidos.
Por último, y más recientemente, vimos gusanos que buscan un rescate. Wannacry, NotPetya y otros son un poco del lado del cliente y un poco del lado del servidor. Los gusanos no son manuales, y cuando un ataque golpea vas a estar persiguiendo el reloj. Lo principal con los gusanos es entender cómo vas a evitar que una infección inicial destruya al resto de tu compañía, lo que implica segmentación, segregación y entender cómo funciona el movimiento lateral.
Estrategias de prevención
El spear phishing se está volviendo más avanzado, y los atacantes lo saben todo sobre nosotros: tienen todas las herramientas de análisis para saber quiénes somos, para quién trabajamos y con quién hablamos. Puedes tener una conciencia 100% efectiva y aun así ser infiltrado a través de tu navegador, o a través de un atacante que usa una cuenta de correo real para enviar un archivo o enlace armado.
Contar con las estrategias de prevención adecuadas puede, en última instancia, ahorrar tiempo y energía a tu organización en la proactividad frente a los ataques de ransomware.
Segmentación y segregación
Según Shpantzer, la segmentación y la segregación son una de las principales estrategias para la prevención del ransomware. Eso no significa solo segmentación de red, sino que también es fundamental comprender la segmentación empleando la identidad.
Tener una contraseña de administrador local diferente para cada persona es un paso proactivo, así no hay una clave mínima para toda la LAN, porque si un cliente se incendia, el resto de la red también. Para evitarlo, es fundamental segmentar y segregar creando pequeñas islas usando identidad, red y el endurecimiento y parcheo de endpoints para reforzar una defensa mucho más fuerte.
Defensas sitio web
Con los servidores de email, puedes obtener mucha inteligencia útil sobre amenazas sobre qué nuevos mecanismos existen, cómo los atacantes incrustan cosas en documentos y cómo reescriben archivos adjuntos, permitiéndoles tomar el control de sitios web y distribuir malware. Sabiendo esto, es fundamental entender cómo inspeccionar y eliminar el contenido y los tipos de adjuntos en tus servidores de correo.
El endurecimiento de aplicaciones en el navegador es otra defensa importante, especialmente con el riesgo de Adobe Flash y lectores de PDF. Shpantzer sugiere parchear, o mejor aún, eliminar Flash por completo debido al riesgo que conlleva. Pocas personas necesitan estos macros para trabajar y llevan tiempo explotar, dice Shpantzer.
DNS
Mucho ransomware depende del DNS, que es básicamente un parqueadero para malware, así que es fundamental entender qué hay y cómo mitigarlo.
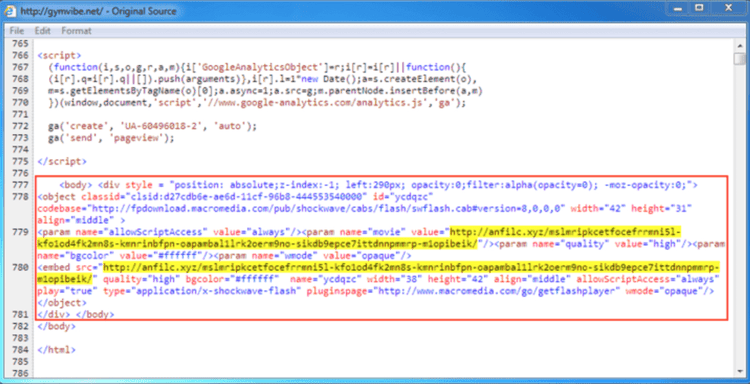
Por ejemplo, una redirección DNS desde un sitio web que, por lo demás, es correcto, puede llevar a un dominio .XYZ. Cuando un usuario accede al sitio web, su navegador es secuestrado y, de repente, se infecta con ransomware.
Existen más de 1500 TLD (dominios de nivel superior) de DNS, y la gran mayoría de ellos no tienen ningún contexto empresarial para sus servidores, impresoras u otros dispositivos de red. En muchos casos, ni siquiera tienen contexto sobre los puntos finales que emplean las personas. ¿Cuántos de estos dispositivos permite en sus redes de clientes, servidores o impresoras? Si no lo sabes, probablemente estés permitiendo la mayoría de ellas, si no todas.
Lucha contra la amenaza
Es fundamental prevenir la infección inicial, mitigar su propagación y detectar y responder de forma agresiva ante cualquier incidente. Realizar esas acciones con buena comunicación con ejecutivos de seguridad informática y TI solo reforzará tus defensas, dice Shpantzer.
¿De qué otra forma se puede combatir mejor las amenazas de ransomware? Bueno, según Allan Liska, con buena información sobre amenazas.
Allan Liska es analista de inteligencia de amenazas en Recorded Future. Liska cuenta con más de 15 años de experiencia en seguridad de la información y trabajó tanto como profesional de la seguridad como hacker ético, y también es autor de "Ransomware: Defending Against Digital Extortion".
Según Liska, la inteligencia sobre amenazas permite mejorar la seguridad de dos maneras. El primero beneficio es que ayuda a las organizaciones a identificar lo que ya se sabe que es malo, y la segunda es que también ayuda a encontrar lo que no se sabe que es malo o lo que podría serlo. Sin embargo, es importante comprender que el hecho de tener una lista de elementos maliciosos conocidos, como direcciones IP, dominios o hashes de archivos, no significa necesariamente que se trate de inteligencia sobre amenazas. El contexto que falta es cómo estos indicadores están vinculados a ataques de ransomware específicos, porque existen acciones muy diferentes que se pueden tomar.
En lo que respecta al pago de un rescate, Liska recomienda que no lo hagas. Pagar el rescate alimenta más ataques de ransomware y, a veces, no recuperas tus archivos. Es fundamental saber que ciertos tipos de ransomware son creados por atacantes que no devuelven los archivos, o que el propio ransomware está tan defectuoso que no recuperarás tus archivos aunque pagues el rescate, porque eso te ayudará a tomar las medidas correctas.
Los indicadores asociados a diferentes familias de ransomware deberían integrar en tus sistemas actuales, porque vincular esa inteligencia de amenazas a un SIEM o TIP puede ayudarte a tomar medidas más prácticas con ella luego de la amenaza, o posiblemente, antes de la amenaza. Los indicadores incluso pueden ser empujados hacia diferentes tipos de plataformas de punto final, esperando detener un ataque en seco. La idea es incorporar inteligencia de amenazas en tu flujo de trabajo actual para poder operar de forma más eficiente.
Nuevos métodos de ataque
También quieres poder usar la inteligencia de amenazas como herramienta de investigación, ¿verdad? Pero, ¿cuáles son las amenazas emergentes y cuáles son los tipos de ataques de ransomware en desarrollo? Comprender estas metodologías y cómo funciona el flujo de ataque te permitirá proteger mejor a tu organización contra ellos.
Liska comparte una estadística de Kevin Beaumont, un investigador de seguridad que afirma que uno de cada tres ataques de ransomware disfrazados de emails de phishing ahora emplean el intercambio dinámico de datos (DDE) como método de entrega. Este tipo de ransomware resulta especialmente interesante para los atacantes porque muy pocas organizaciones se protegen contra él.
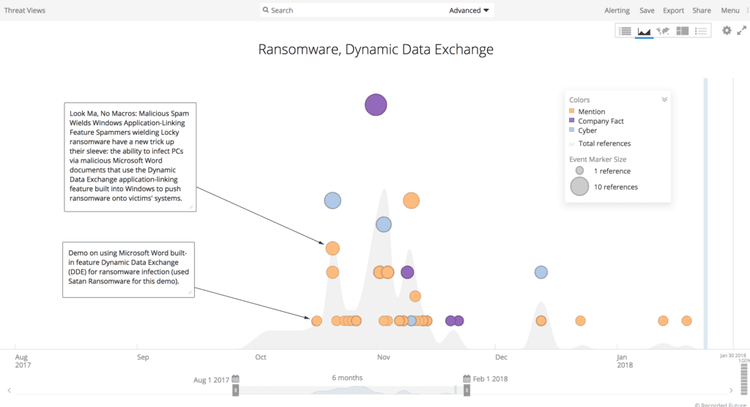
Por ejemplo, la línea temporal anterior muestra ransomware que emplea específicamente ataques DDE. El 16 de octubre, había una función integrada de una demo de Microsoft Word usando DDE para una infección de ransomware, usando el ransomware Satan. Eso fue una prueba de concepto y una demo, y menos de unos días después, Locky ya usaba DDE en ataques en tiempo real. El grupo detrás de Locky está activo y consciente de los nuevos tipos de ataques, y rápidamente incorporaron esa metodología en su sistema de entrega, la introdujeron en su kit de explotación de phishing y empezaron a enviar millones de emails a la vez, todos con estos documentos de Word que tienen DDE.
Si realizas un seguimiento de este tipo de actividad, podrás cerciorarte de que cuentas con las protecciones necesarias. La inteligencia sobre amenazas lo ayuda a tomar medidas para realizar cambios que protejan a su organización y a tomar mejores decisiones no solo sobre los ataques que están ocurriendo, sino también sobre los ataques que se avecinan en un futuro muy próximo.