El Ministerio de Seguridad del Estado de China probablemente influye en las publicaciones sobre vulnerabilidades de redes nacionales
Executive Summary
Investigaciones anteriores, basadas en los reportes de vulnerabilidades de los dos últimos años, demostraron que la Base de datos Nacional de Vulnerabilidades de Seguridad de la Información de China (CNNVD) era, en general, más proactiva a la hora de recopilar información actualizada sobre vulnerabilidades de software que su colega estadounidense (NVD). En esta investigación examinamos las excepciones a esta regla general y descubrimos un papel más amplio del Ministerio de Seguridad del Estado (MSS) en la notificación de vulnerabilidades del que se conocía anteriormente.
El análisis Recorded Future descubrió evidencia de un proceso formal de evaluación de vulnerabilidades en CNNVD en el que los CVEs de alta amenaza probablemente son evaluados por su utilidad operativa por el MSS antes de su publicación.
Estudiamos 300 CVE, que representan CVE 1) con los retrasos de notificación de CNNVD más atípicos, y 2) asociados con malware empleado por APT chinos, y descubrimos múltiples ejemplos en los que creemos que el MSS probablemente retrasó la publicación de vulnerabilidades de alta amenaza.
- In one instance, a Chinese APT group was actively exploiting the Microsoft Office vulnerability (CVE-2017-0199) during the publication lag of 57 days after NVD published.
- El retraso de publicación más atípico experimentado por CNNVD (236 días) fue por una puerta trasera preinstalada que enviaba grandes cantidades de datos de usuarios a servidores en China y posiblemente estaba asociada con la vigilancia gubernamental china.
- Entre los grupos de vulnerabilidades que se publicaron juntos, las vulnerabilidades de alta amenaza se publicaron de forma consistente sustancialmente más tarde (entre 21 y 156 días después) que las vulnerabilidades de baja amenaza.
Además, nuestra investigación sobre las vulnerabilidades comúnmente explotadas por el malware vinculado a grupos APT chinos reveló una inconsistencia en las prácticas de publicación de CNNVD. CNNVD rompe con su patrón habitual y NVD se le adelanta en la publicación del 97 por ciento de estas vulnerabilidades. La probabilidad de que NVD publique antes que CNNVD para esta proporción de CVE es increíblemente pequeña: menos del 0,00001 por ciento. Creemos que la publicación de CNNVD probablemente se retrasó debido a que los grupos APT chinos estaban explotando activamente esas vulnerabilidades.
Por último, descubrimos que, de media, CNNVD tarda más en publicar vulnerabilidades con puntajes altos en el Sistema de Puntaje de Vulnerabilidades Comunes (CVSS) que en las que tienen Bajas. Esto contrasta con NVD, que publica vulnerabilidades de alto CVSS más rápido que las más bajas. Evaluamos que esto probablemente se deba a la influencia del MSS para retrasar la publicación de vulnerabilidades de alta amenaza para evaluar su utilidad en futuras operaciones de inteligencia o ganar tiempo para las actuales.
Key Judgments
- CNNVD es esencialmente una fachada para el MSS; tiene un sitio web, pero parece estar separado del MSS solo de nombre.
- Identificamos al menos dos ejemplos de vulnerabilidades con retrasos en la publicación de CNNVD que creemos que probablemente estuvieron influenciadas por el MSS.
- Aunque CNNVD supera a NVD en publicaciones el 43 por ciento de las veces, en cuanto a vulnerabilidades explotadas por malware vinculado a grupos chinos de APT, CNNVD fue la primera en publicar solo el tres por ciento de esas vulnerabilidades.
- CNNVD tarda más en publicar vulnerabilidades con puntajes CVSS altas que bajas, aunque no haya aumento en el contexto publicado, lo que indica que podría haber procedimientos diferentes de reporte y evaluación para vulnerabilidades de alta amenaza.
- Para un pequeño subconjunto de vulnerabilidades (44 CVEs), NVD es más rápido que CNNVD para publicar vulnerabilidades que ya tienen exploits.
Background
Como informamos anteriormente en "El dragón está ganando", el NVD de EE. UU. va por detrás de la Base de datos Nacional de Vulnerabilidades de China (CNNVD) en el tiempo medio entre la divulgación inicial de vulnerabilidades y la inclusión en la base de datos. De media, el NVD estadounidense tarda 33 días tras la divulgación pública en poner una vulnerabilidad disponible en su base de datos, mientras que el CNNVD solo tarda 13 días. Además, CNNVD captura el 90 por ciento de todas las vulnerabilidades en un plazo de 18 días; el NVD tarda 92 días en cubrir ese mismo porcentaje.
La explicación del retraso por parte de NVD es relativamente sencilla: NVD espera a que se envíen voluntariamente datos de información, mientras que CNNVD recopila datos de extensas fuentes de información sobre vulnerabilidades en el sitio web, en lugar de depender de las aportaciones voluntarias de la industria. Mientras que el gobierno estadounidense se centró en un proceso, China se centró en el objetivo clave: informar rápidamente sobre las vulnerabilidades disponibles.
For this research, we studied two groups of CVEs. The first, was a statistically unique subset (268 CVEs) of the 17,940 vulnerabilities first publicly disclosed, and then incorporated by both NVD and CNNVD between September 13, 2015 and September 13, 2017. This subset waswere of CVEs that were reported quickly by NVD, and slowly by CNNVD. We know from our previous research that NVD prioritizes significant vulnerabilities for faster release; therefore, when we see CVEs published quickly by NVD followed by a long CNNVD lag, it is extremely atypical. We hereafter refer to these CVEs as the “outliers.”
Nuestro segundo grupo de CVEs consistía en vulnerabilidades explotadas por malware empleado por grupos chinos de APT. Estudiamos 15 piezas diferentes de malware empleadas por grupos chinos de APT, que incluían 32 CVE distintas. En total, estudiamos 300 CVE diferentes para esta investigación.
CNNVD: Organización fachada apenas disimulada para el MSS
Como ya constatamos en investigaciones anteriores, CNNVD está gestionada por el Centro de Evaluación de Tecnologías de la Información de China (CNITSEC), que es una oficina del principal servicio de inteligencia exterior de China, el Ministerio de Seguridad del Estado (MSS). Investigaciones más profundas sobre la administración de CNNVD revelaron que se trata esencialmente de una tapadera o fachada para el MSS.
Las propuestas a CNNVD se dirigen a [email protected], que es dominio de CNITSEC, al igual que todas las direcciones de correo electrónico de contacto (que pudimos descubrir) para CNNVD.
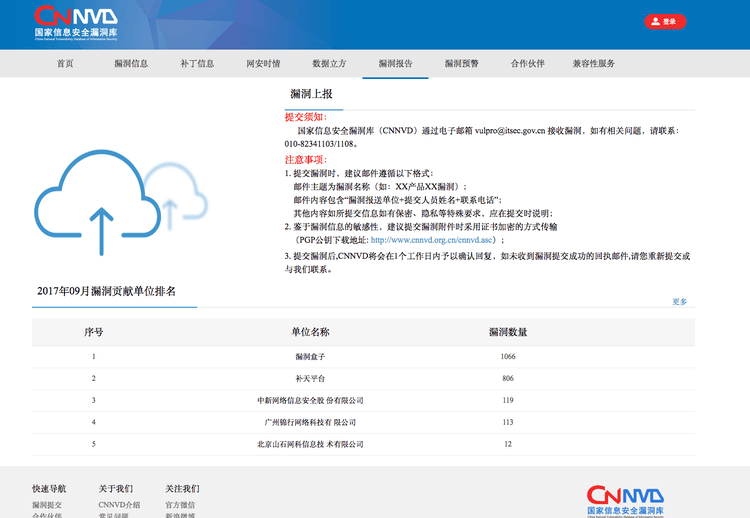
Página de envío de vulnerabilidades para CNNVD.
Además, la ubicación y la información de contacto tanto de CNITSEC como de CNNVD son idénticas. Ambos están ubicados en el mismo edificio, en la misma planta, y tienen los mismos números de teléfono.
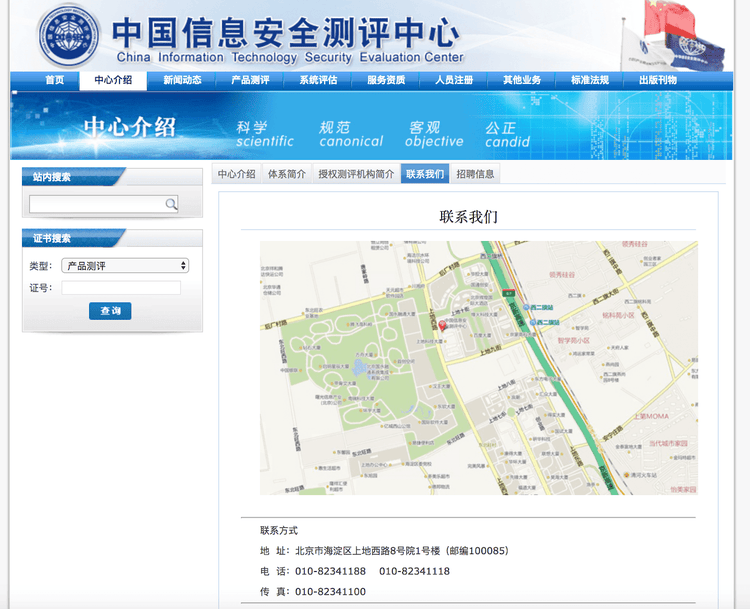
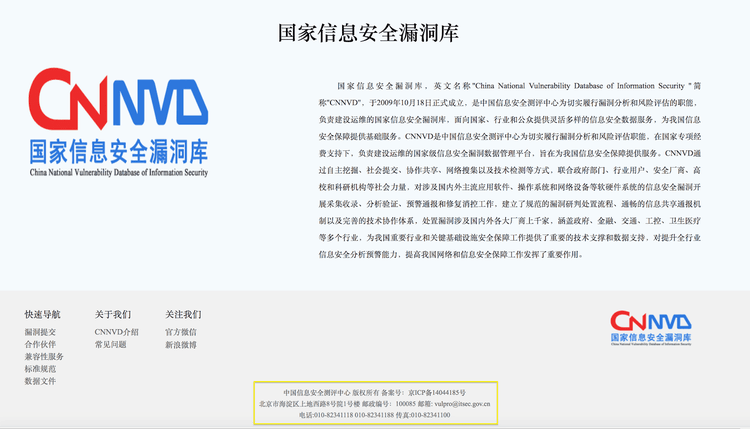
Información de contacto de CNITSEC y CNNVD; ambas plataformas muestran los mismos números de teléfono y dirección.
El MSS gestiona CNNVD. El análogo estadounidense más cercano al MSS es la Agencia Central de Inteligencia (CIA), y el MSS que gestiona el CNNVD es el equivalente a la CIA que gestiona el NVD. Por el contrario, la CIA no gestiona el NVD estadounidense; está dirigida por una división dentro del Departamento de Seguridad Nacional (DHS) encargada de identificar públicamente, informar y crear parches para vulnerabilidades de software. Aunque no existe un equivalente exacto al DHS en China, la misión y el alcance del Ministerio de Seguridad Pública (MPS) son los más similares y se considera ampliamente el equivalente del DHS en China.
El problema fundamental con el MSS que gestiona CNNVD, y más ampliamente, con el papel del MSS en la arquitectura de seguridad informática china, es que el MSS es la "principal agencia civil de inteligencia" de China, responsable tanto de la inteligencia extranjera como de las operaciones de contrainteligencia. Esto significa que el MSS podría emplear la información obtenida de las presentaciones de vulnerabilidades a CNNVD para luego explotarla en sus propias operaciones de inteligencia. El MSS tiene voz en la que las vulnerabilidades se reportan a través del CNNVD, porque ellos lo gestionan; También podían identificar y ocultar fácilmente al público una debilidad crítica en software o hardware, para luego usarla en sus propias operaciones.
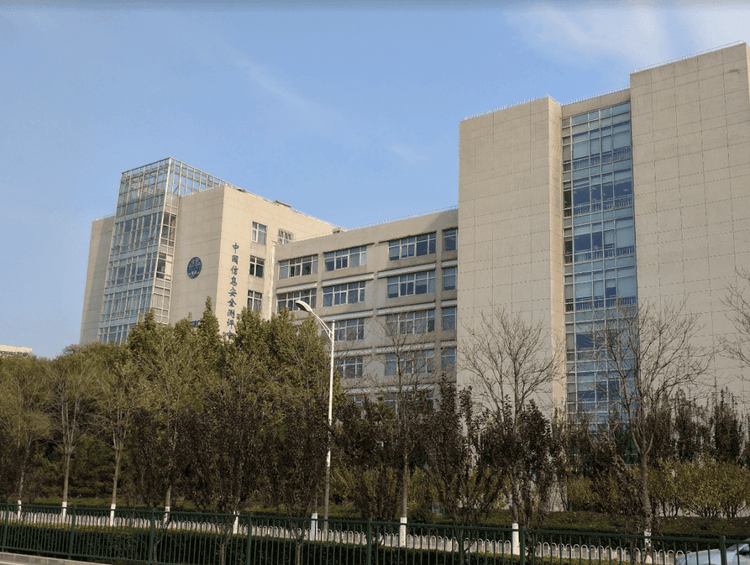
Ubicación compartida de CNITSEC y CNNVD.
Es esta relación, en la que la misión de defensa pública está monitorear por un servicio de inteligencia con amplios poderes para recopilar inteligencia, tanto nacional como internacional, la que nos llevó a investigar en mayor profundidad las anomalías estadísticas de la CNNVD.
¿Cuál es la influencia del MSS en CNNVD, la publicación de vulnerabilidades y la seguridad pública de la información en China?
Threat Analysis
Al examinar los valores atípicos, dos preguntas analíticas destacaron de los datos. ¿Qué podemos aprender de los CVEs que 1) experimentaron grandes retrasos en la publicación y 2) están asociados con malware comúnmente empleado por grupos patrocinados por el Estado chino?
Grandes retrasos en la publicación
Para los casos atípicos, decidimos examinar los CVE que NVD reportó rápidamente (seis días o menos), y que CNNVD tardó más del doble de su retraso promedio de 13 días en publicar. Este periodo de demora (seleccionamos 28 días, o cuatro semanas) es 10 días más largo que la tasa de publicación del 90 por ciento y debería tener en cuenta los problemas y retrasos típicos de organización y burocracia, como las vacaciones de los empleados, los días festivos nacionales, los problemas de sistemas o de red, etc.
Out of the 17,940 vulnerabilities first publicly disclosed and then incorporated by both NVD and CNNVD between September 13, 2015 and September 13, 2017, 268 vulnerabilities (or approximately 1.5 percent) took less than six days for NVD to publish and longer than 28 days for CNNVD to publish.
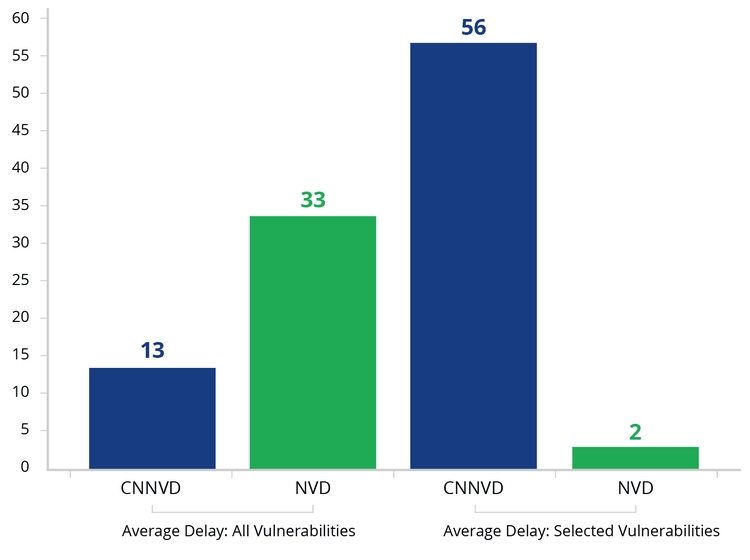
Retrasos medios en la notificación de todas las vulnerabilidades en el marco temporal y el conjunto seleccionado de vulnerabilidades empleado en este análisis.
De estos 268, casi el 43 por ciento tenía una calificación de gravedad alta en el Sistema de Puntaje de Vulnerabilidad Común (CVSS), el 45 por ciento tenía una calificación media de CVSS y el 12 por ciento era baja.
Cuando estas vulnerabilidades se desglosan más por fecha publicada, los datos siguen un patrón similar. La gran mayoría de las vulnerabilidades retrasadas (74 por ciento) se publicaron entre 28 y 50 días luego del reporte inicial; sin embargo, el 11 por ciento se publicó en 51 a 91 días, y el 15 por ciento tardó más de 120 días en publicar.
Además, había varias compañías y proyectos con numerosas vulnerabilidades entre estos casos atípicos, siendo las mayores las de Cisco, Oracle, Linux, Adobe, Google, IBM y Microsoft, en orden secuencial.
Como identificamos en investigaciones previas, para el NVD, las vulnerabilidades de mayor gravedad tienen retrasos de lanzamiento más cortos, ya que se dedica más esfuerzo a comunicarlas y remediarlas. Sin embargo, para CNNVD, ocurre lo contrario. De media, CNNVD tarda tres días más en informar sobre una vulnerabilidad con un puntaje alto que con un puntaje bajo-media.
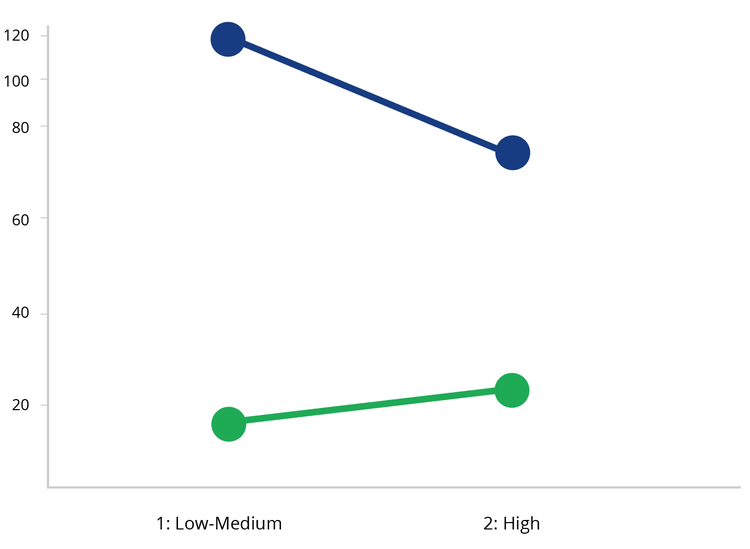
Puntajes de gravedad de vulnerabilidades vs. lag hasta el 90 por ciento de cobertura de vulnerabilidad. NVD (azul) es más rápido publicando vulnerabilidades de alta gravedad que vulnerabilidades de menor severidad; CNNVD (verde) es más lento en publicar vulnerabilidades de alta gravedad que vulnerabilidades de menor gravedad. En general, CNNVD sigue siendo más rápido.
Las líneas de tendencia divergentes en la capacidad de respuesta a vulnerabilidades más graves plantean preguntas interesantes sobre los criterios y prioridades de reporte. Aunque CNNVD sigue siendo más rápido que NVD en cada categoría CVSS, NVD es el más rápido al reportar vulnerabilidades altas, mientras que alto es la categoría más lenta de CNNVD. Además, de los valores atípicos seleccionados, el 43 por ciento eran altos, aunque estas vulnerabilidades representan solo alrededor de un tercio de todas las vulnerabilidades publicadas totales. La probabilidad de que este grado de diferencia ocurra por casualidad es bastante baja — 0,016 por ciento.
¿Por qué ocurre esto? ¿CNNVD publica más contenido sobre vulnerabilidades de alto y medio nivel que sobre las de baja? ¿Qué podría explicar este retraso sistémico en la publicación de vulnerabilidades más graves, o el hecho de que casi el 43 por ciento de los valores estadísticos atípicos tuvieran puntajes CVSS altas?
Una historia de dos vulnerabilidades
In addition to our NVD comparisons and statistical modeling, we decided to compare NVD and CNNVD publish dates and content for two High vulnerabilities: CVE-2017-0199 and CVE-2016-10136/CVE-2016-10138.
- CVE-2017-0199 is a Microsoft Office vulnerability that was first identified on April 11, 2017. In the succeeding months, this vulnerability was successfully exploited by North Korean state-sponsored actors in the global WannaCry attack, the unknown actors responsible for NotPetya, and the criminal group behind Dridex. This vulnerability was widely exploited across the world, including in China.
Below are side-by-side screenshots of the U.S. NVD and CNNVD entries for CVE-2017-0199 (CNNVD assigns its own numbers and calls this one CNNVD-201704-692).
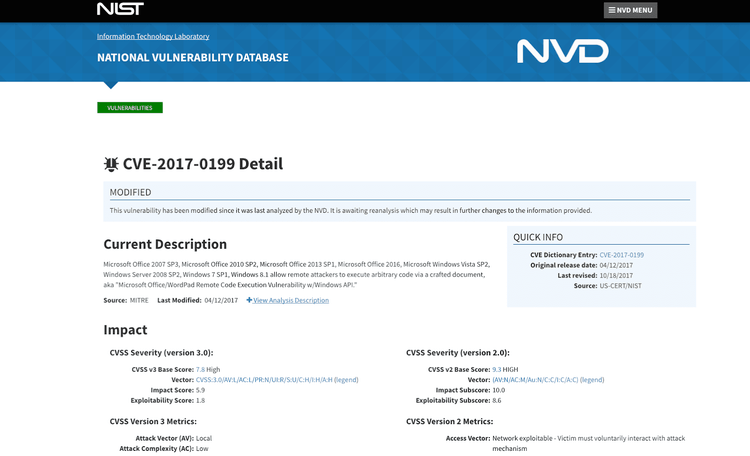
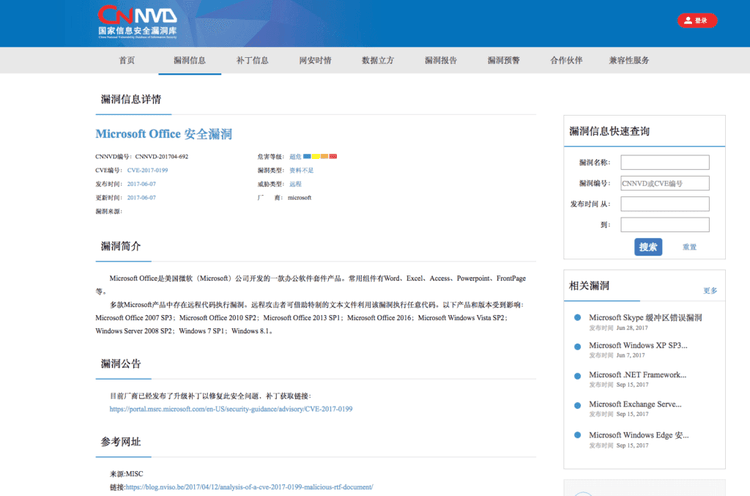
Both NVD and CNNVD contain brief descriptions of the vulnerability, version affected, and links to the security patch. Interestingly, CNNVD’s entry contains fewer references, technical details, and does not list the original identification date (April 11), only the dates which CNNVD published and updated the entry (both June 7, 2017). CNNVD links to the MITRE maintained CVE entry and the description of the vulnerability on CNNVD appears to be very similar to the MITRE description.
Al comparar el contenido de las entradas de NVD y CNNVD para esta vulnerabilidad, no hay una explicación evidente de por qué CNNVD tardó 57 días tras la divulgación en publicar. No hay contenido adicional ni análisis en la entrada de CNNVD. Aparte de tener un número de vulnerabilidad y un puntaje de clase de riesgo diferentes (aunque seguía siendo la categoría más alta, por lo que era prácticamente la misma), CNNVD en realidad tenía datos menos útiles sobre esta entrada en individua.
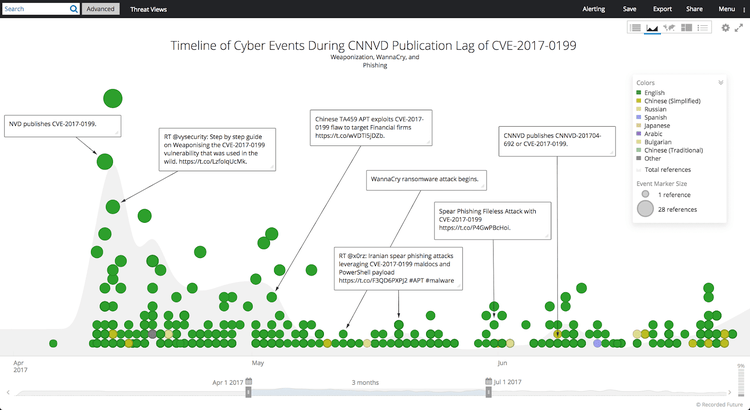
Timeline of cyber events during CNNVD publication lag of CVE-2017-0199.
However, for this particular vulnerability, there may have been other influencing factors which drove the publication lag. Research published on April 27, 2017, revealed that a suspected Chinese APT group, referred to as TA459, had been using this vulnerability to target analysts who covered the telecommunications industry at Russian and Central Asian financial firms. This group has also utilized a number of other tools commonly associated with Chinese APT groups, such as PlugX, NetTraveler, and Gh0st. In this case, TA459 had been using a trojan called ZeroT to exploit CVE-2017-0199.
Given that the MSS runs CNNVD, it is likely that the publication lag for CVE-2017-0199 could have been affected by the MSS which wanted to buy time for the vulnerability to be exploited in its operations or on behalf of another Chinese state-sponsored actor.
- CVE-2016-10136 and CVE-2016-10138 are two vulnerabilities in Android software developed by a company named Shanghai Adups Technology. According to Kryptowire, these two vulnerabilities are essentially pre-installed backdoors which, “actively transmitted user and device information including the full-body of text messages, contact lists, call history with full telephone numbers, unique device identifiers including the International Mobile Subscriber Identity (IMSI), and the International Mobile Equipment Identity (IMEI). The firmware could target specific users and text messages matching remotely defined keywords. The firmware also collected and transmitted information about the use of applications installed on the monitored device, bypassed the Android permission model, executed remote commands with escalated (system) privileges, and was able to remotely reprogram the devices.”
The New York Times wrote a profile of the two vulnerabilities on November 15, 2016, stating that, “the Adups software transmitted the full contents of text messages, contact lists, call logs, location information, and other data to a Chinese server. The code comes pre-installed on phones and the surveillance is not disclosed to users.” The article went on to connect the Shanghai Adups-developed backdoor to Chinese government surveillance.
El episodio muestra cómo las compañías de toda la cadena de suministro tecnológica pueden comprometer la privacidad, con o sin el conocimiento de fabricantes o clientes. También ofrece una visión de una forma en que las compañías chinas —y, por extensión, el gobierno— pueden monitorizar el comportamiento de los teléfonos móviles. Durante muchos años, el gobierno chino empleó diversos métodos para filtrar y rastrear el uso de Internet y monitorizar las conversaciones en línea. Exige que las compañías tecnológicas que operan en China sigan normas estrictas.
Below are screenshots of the NVD and CNNVD entries for CVE-2016-10136 (CNNVD number CNNVD-201701-365).
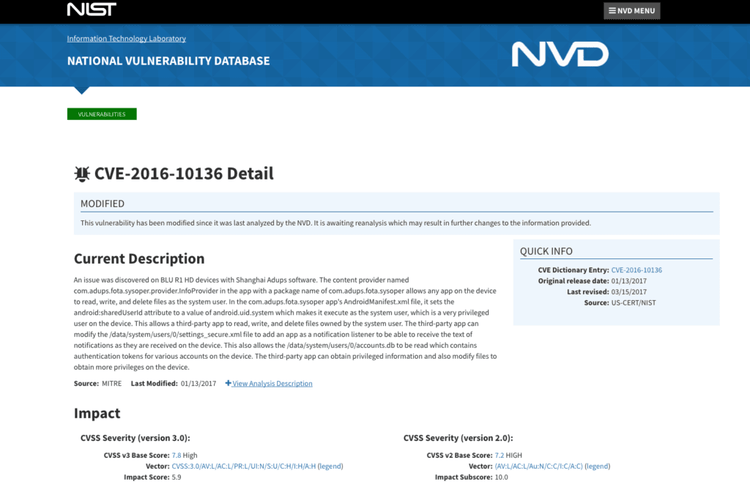
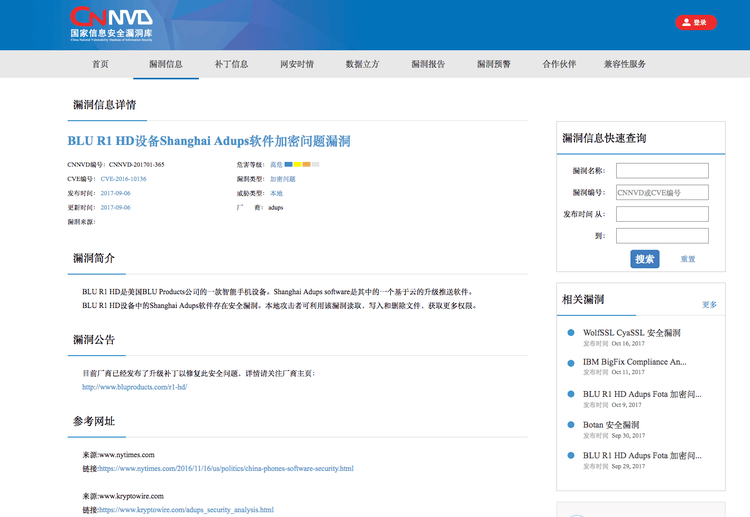
Similar to the entries for CVE-2017-0199, each includes a brief description of the vulnerability and links to references. The CNNVD entry, however, contains significantly less detail about the vulnerability itself and includes only a generic and misrepresentative statement about the risk to users. “A local attacker could exploit this vulnerability to read, write, and delete files, and to gain additional privileges.”
Además, CNNVD publicó este breve reporte más de ocho meses (236 días) luego de NVD, y casi 10 meses después de que se expusiera inicialmente la vulnerabilidad. Si tenemos en cuenta el promedio estadístico de CNNVD para la publicación de vulnerabilidades con puntajes CVSS altas (el 90 por ciento de las vulnerabilidades altas se publican en un plazo de 20 días), la amplitud de su material de origen y el texto limitado en la propia entrada, este es otro caso en el que la prolongada demora en la publicación resulta inexplicable.
It is likely that CVE-2016-10136 and CVE-2016-10138 are another example of MSS leveraging its authority over CNNVD on behalf of its operations. This publication lag of 236 days was the longest delay for a vulnerability published by CNNVD. We do not believe that these vulnerabilities, the links they might have to Chinese government surveillance, and the eight month publication delay are coincidences. The systems with these backdoors were overwhelmingly located in China, CNNVD is largely followed and consumed by Chinese businesses and citizens, and the MSS has a mission to collect domestic intelligence. While we cannot determine with certainty that the MSS was exploiting this vulnerability, we believe this is another example of likely MSS interference in the CNNVD publication process.
Grupos de CVE dentro de los valores atípicos
Further, CVE-2017-0199 was part of a group of vulnerabilities published and patched by Microsoft on April 11, 2017. Some of the other CVE contained in this April 11 update included CVE-2017-0158, CVE-2017-0164, CVE-2017-0167, CVE-2017-0181, and CVE-2017-0207. CVE-2017-0164 and CVE-2017-0167 both had low CVSS score (3.5 or less) and were published by CNNVD in 36 days, while the other four had medium or high CVSS scores and were not published for an additional 21 days (57 days total).
Among these outliers, we identified two other groups of vulnerabilities where CNNVD handled publication in a similar manner. On April 5, 2017, Cisco released security notes about multiple vulnerabilities, all of which were published by NVD within two days, but in CNNVD 42, and then 148 days later. The low CVSS score vulnerabilities were published in 42 days, and the medium and high vulnerabilities in 148 days.
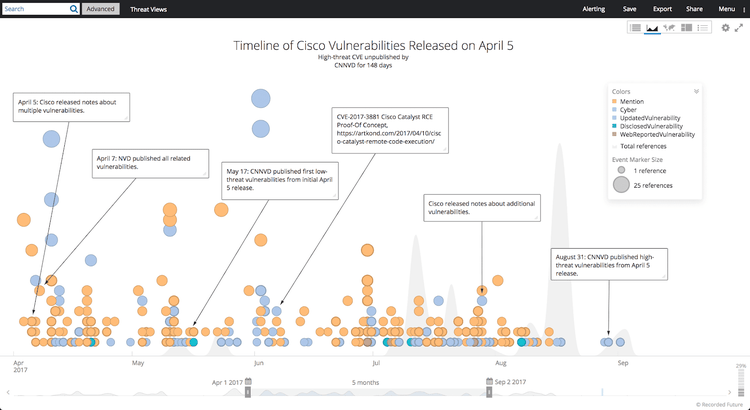
Cronología de vulnerabilidades de Cisco publicada el 5 de abril.
The other group was a series of Linux vulnerabilities, published in an Android Security Bulletin on April 1, 2017. Again, each CVE in this set was published by NVD within four days, but published by CNNVD in 44 to 156 days, with the higher CVSS score vulnerabilities being published later.
Creemos que este tratamiento diferente de vulnerabilidades dentro de cada grupo de CVEs es otro indicador de que CNNVD tiene un proceso diferente para publicar vulnerabilidades que puedan tener un uso operativo para el MSS.
CVEs explotadas por grupos chinos de APT
Para responder a la segunda pregunta sobre cómo CNNVD trata vulnerabilidades que son comúnmente explotadas por malware vinculado a grupos chinos de APT, examinamos CVEs que fueron explotadas por 15 piezas diferentes de malware. Estos incluían:
- 9002RAT
- BS2005
- Derusbi
- FakeM
- Pirpi
- PoisonIvy
- Sakula
- Sykipot
- Sysget
- ZeroT
- ZoxPNG
- BBSRat
- ZxShell
- IsSpace/Nflog
- TidePool
Nota: Este malware representa solo un subconjunto de las vulnerabilidades empleadas por los grupos APT chinos. Seleccionamos estos ejemplos porque representan una amplia gama de vulnerabilidades, desde herramientas más específicas hasta otras más generales y de acceso público.
Las 15 piezas de malware explotaron 32 vulnerabilidades diferentes (la lista completa está en el Apéndice A). Treinta y una de estas vulnerabilidades fueron publicadas primero por NVD; el único publicado primero por CNNVD fue CVE-2007-0671. NVD publicó 31 vulnerabilidades en un día tras la divulgación, y la otra se publicó tres días después.
CNNVD published 93 percent (30) of these exploited CVEs within six days of disclosure. The other two vulnerabilities were published after 12 (CVE-2013-1347, utilized by PoisonIvy) and 56 days (CVE-2017-0199, utilized by ZeroT, also see section above).
Dado que CNNVD supera a NVD en publicaciones el 43 por ciento de las veces, deberíamos esperar ver unas 13 de estas vulnerabilidades reportadas primero por CNNVD, sin embargo, solo vemos una. Ese uno representa solo el tres por ciento de estos CVEs y está muy fuera de la norma estadística.
Como comparación, estudiamos 13 CVEs explotadas por malware vinculadas al Grupo de Ecuaciones asociado a la NSA. Aunque es un tamaño de muestra menor, resulta un contrapunto útil, ya que 11 de las vulnerabilidades fueron reportadas primero por NVD y dos por CNNVD.
All CVEs were reported by NVD within three days, except one, CVE-2017-0176, which was published after nine days (CNNVD published this vulnerability in one day). This vulnerability was exploited by the Equation Group tool ESTEEMAUDIT.
The other vulnerability published first by CNNVD was CVE-2017-8487. CNNVD published within one day, NVD published the next day (within two).
Entre estos CVE relacionados con el Grupo de Ecuación, NVD superó a CNNVD en publicaciones con un 85 por ciento — mucho más cerca de su tasa de publicación para CVE asociados a APT chinos (97 por ciento) que de la tendencia general del 48 por ciento (NVD supera a CNNVD en publicaciones el 52 por ciento de las veces).
Outlook
Siempre es difícil identificar la mano de un servicio de inteligencia en una operación de influencia. En esta investigación, estudiamos casi 300 CVEs diferentes que se salieron de las normas estadísticas en un intento de identificar una influencia indebida en el proceso de notificación de vulnerabilidades en China. Lo que descubrimos fueron numerosos ejemplos claros de comportamientos inexplicables en la cobertura de vulnerabilidades por parte de CNNVD, y casos en los que creemos que el MSS probablemente intervino para retrasar la publicación. Además, revelamos que CNNVD es esencialmente una cáscara; tiene un sitio web pero parece estar separada de CNITSEC y del MSS solo en nombre.
Estos datos apuntan a una conclusión más amplia: que China tiene un proceso de evaluación de vulnerabilidades en el que es probable que las vulnerabilidades de alta amenaza sean evaluadas por su utilidad en operaciones de inteligencia antes de su publicación por CNNVD. Nuestro análisis de estas desviaciones estadísticas críticas pone de manifiesto por qué un servicio de inteligencia no debería gestionar el proceso de publicación de vulnerabilidades: es imposible que un servicio de inteligencia cumpla por igual los mandatos tanto para la notificación de vulnerabilidades (transparencia) como para las operaciones de inteligencia (secreto). Nuestro análisis de este conjunto de datos demuestra que en China suele sacrificar un mandato: el de la transparencia.
Cuando actores cibernéticos maliciosos y equipos de seguridad se apresuran a explotar o parchear vulnerabilidades, tener acceso a la información más reciente es fundamental, pero es solo una parte de la historia. La velocidad es importante, pero el contenido también.
En términos generales, CNNVD sigue siendo más rápido para informar de vulnerabilidades de todas las gravidades que NVD, sin embargo, el contenido de las publicaciones puede ser inferior y probablemente hay interferencias por parte del MSS en retrasar la publicación de CVE operativamente útiles. Las compañías y los usuarios individuales no deberían depender de una sola fuente de datos para informar vulnerabilidades, por muy rápido que publique la fuente. Como demostró nuestra investigación, CNNVD suele ser más rápido de publicar que NVD, pero NVD suele contener mejor contenido, referencias e información de remediación. Ambas bases de datos son útiles y tienen sus propias fortalezas y debilidades individuales, además de recursos valiosos para la notificación de vulnerabilidades.
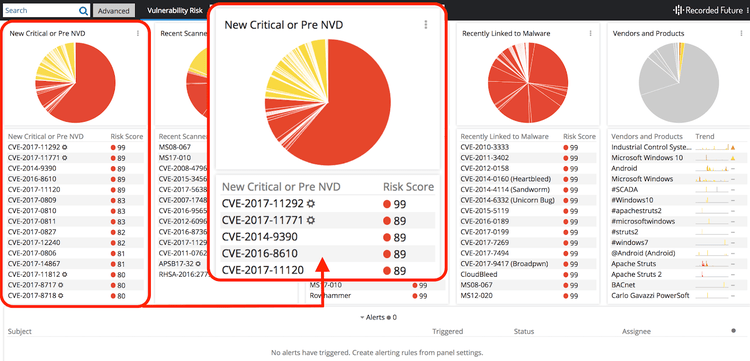
Para ayudar a analistas y equipos de seguridad a adelantar a las divulgaciones de vulnerabilidades, Recorded Future recopila información de una amplia gama de fuentes (incluido el CNNVD) y alertas sobre nuevas vulnerabilidades en tiempo real. Además, los usuarios pueden buscar nuevas vulnerabilidades críticas y anteriores a NVD mediante una Vista de Amenazas personalizada. Para ver esta funcionalidad en acción, aplicar una demostración personalizada.
Para ver las vulnerabilidades CVE asociadas con la actividad cibernética patrocinada por el Estado chino empleadas en este estudio, descargue el apéndice.