La carrera entre profesionales de la seguridad y adversarios
Examinamos las vulnerabilidades entre la primera divulgación y la publicación en la Base de datos Nacional de Vulnerabilidades (NVD) para comprender los plazos de la comunidad de seguridad y los actores de amenazas.
Key Takeaways
- El 75% de las vulnerabilidades se divulgan antes del lanzamiento de NVD, con un preaviso medio de siete días. Esta brecha media está aumentando, lo que complica la capacidad de los equipos de gestión de vulnerabilidades para mantener actualizados y, a medida que aumentan las brechas, la situación empeora.
- Más de 1.500 fuentes informaron más de 114.000 veces sobre las vulnerabilidades antes de su publicación, incluyendo fuentes de inteligencia comunitaria y de adversarios en el sitio web profundo y el sitio web oscuro.
- Las vulnerabilidades de mayor gravedad tienen retrasos de lanzamiento más cortos a medida que se dedica más esfuerzo a comunicar y remediar vulnerabilidades más graves. Además, diferentes compañías tienen distintos huecos de lanzamiento.
- El 5% de las vulnerabilidades se detallan en el sitio web profundo y oscuro antes del lanzamiento de NVD, y estas presentan niveles de gravedad superiores a los esperados. El 30% se encuentran en contenidos en idiomas extranjeros. Los principales proveedores involucrados son Google, Apple, Microsoft y Oracle.
Anteriormente informamos sobre la importancia de una estrategia integral para la evaluación de riesgos de vulnerabilidades emergentes y presentamos algunos estudios de caso importantes. También investigamos el tiempo entre la publicación de una vulnerabilidad en la Base de datos Nacional de Vulnerabilidades (NVD) del NIST y el desarrollo de un exploit, determinando que esto suele tardar una semana. En este blog presentamos una visión general del ecosistema de vulnerabilidades emergentes basada en datos.
Comenzamos investigando el hecho, bien conocido, de que a menudo existe un lapso entre el primer anuncio de una vulnerabilidad y su publicación en el NVD. Esta investigación empleó la plataforma de Recorded Future, que aplica el procesamiento del lenguaje natural y el aprendizaje automático al sitio web abierto, el sitio web profundo y el sitio web oscuro. Recorded Future recopila contenido de más de 750.000 fuentes y lo organiza para su análisis. Para esta investigación, nos basamos particularmente en la detección de CVE, productos y entidades empresariales.
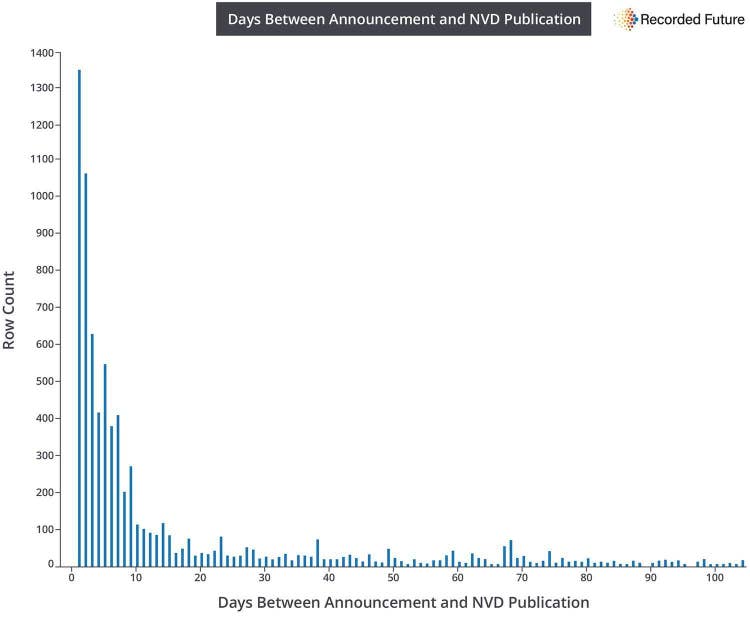
We observed 12,517 CVEs that were first published on NVD in 2016-2017. Of these, 75% (9,505) had open, deep, or dark web coverage available prior to the NVD release. We observed a median gap of seven days advance notice for these CVEs. Median is certainly not to be confused with the mean. Longer gaps are quite common with 25% of CVEs having at least 50-day gaps and 10% having gaps of over 170 days.
We also examined the trend in gaps for CVEs initially announced in 2016 and found an increase in gaps over time with a median gap of five days for CVEs announced in the first six months compared to eight days for CVEs announced in the second six months. And these are the CVEs that have subsequently been added to NVD. There are still over 500 CVEs that were first announced in 2016 that are still awaiting NVD release.
Ciclo de vida general de un CVE
El ciclo de vida típico de un CVE comienza cuando un investigador o proveedor descubre una vulnerabilidad y aplicar la asignación de un número CVE. Prepararán un análisis inicial y anunciarán la vulnerabilidad a través de algún canal, generalmente en el sitio web de la compañía o quizás en un blog de seguridad. Paralelamente, se trabajará con el NIST para preparar un análisis inicial que se publicará en NVD. Es evidente que esperar a que se publique en NVD no es suficiente para estar al tanto de la situación a tiempo. De hecho, durante el periodo previo al lanzamiento de NVD, observamos 114.709 documentos sobre estos 9.505 CVE procedentes de 1.575 fuentes distintas. Además, observamos tuits de 15.669 autores.
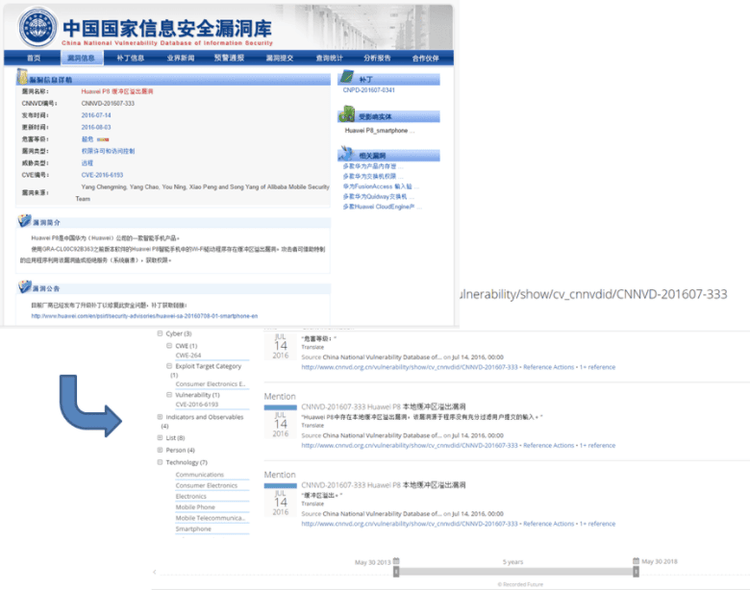
Obviamente, otras fuentes de contenido deben mantener al día con las vulnerabilidades más recientes. Nos sorprendió descubrir los primeros reportes de CVE en más de 300 fuentes. En gran medida, los primeros en anunciar fuentes provienen de las propias compañías afectadas, como Oracle Technology Network y Android Security Bulletin Advisories. Otros son diversos proyectos de vulnerabilidades o agregadores que operan sobre una amplia variedad de proveedores, como la Metasploit Exploit Database y la Security-Database de Rapid7. Mantener al día no es nada sencillo. Leer solo inglés tampoco es suficiente, ya que vimos que unos 200 CVE fueron reportados primero a la Base de datos Nacional de Vulnerabilidades China mantenida por el Centro de Evaluación de la Seguridad de la Información de China.
Al analizar más de cerca esta brecha entre el anuncio y el lanzamiento de NVD, observamos comportamientos diferentes para distintas organizaciones. Algunas compañías gestionan este proceso de forma bastante estricta, con un bajo intervalo mediano de anuncios, como Adobe (un día) o Microsoft (dos días). Otras compañías tienen intervalos medianos más largos de 30 días o más.
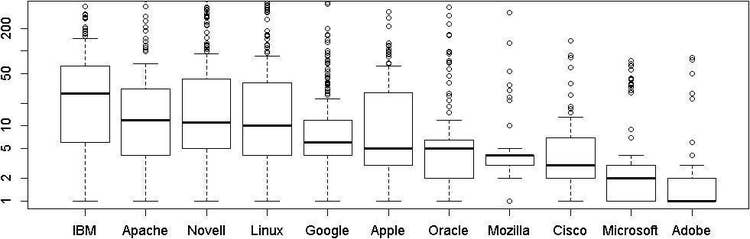
La longitud de estos huecos no es ni claramente buena ni mala. Cuando las organizaciones tienen pequeños intervalos entre el anuncio y el lanzamiento de NVD, ¿están abordando y respondiendo rápidamente a nuevas vulnerabilidades, o no anuncian vulnerabilidades conocidas hasta el último momento, dejando a los clientes sin conocimiento de la infraestructura explotable? ¿Las compañías con intervalos más largos están proporcionando a los clientes toda la información posible para proteger, o invirtiendo recursos insuficientes en gestionar vulnerabilidades en sus productos?
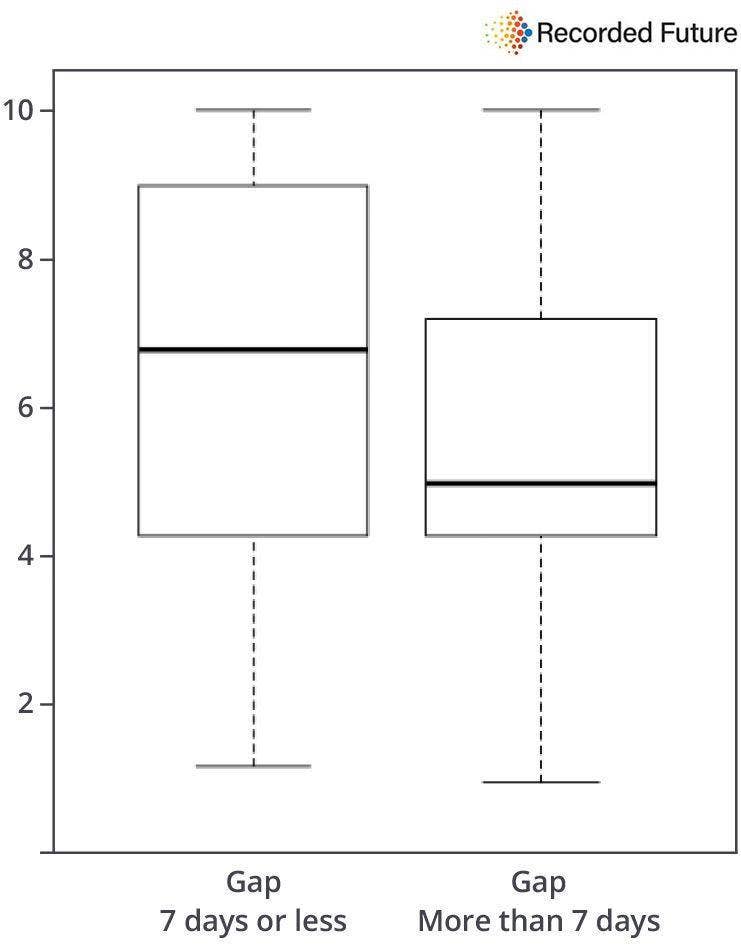
En general, observamos un puntaje medio final de CVSS de 6,8 para las CVE con un tiempo de preaviso de una semana o menos, en comparación con un puntaje medio de CVSS de 5 para las CVE con un intervalo de anuncio superior a una semana. Esta diferencia es estadísticamente muy significativa, ya que claramente se presta más atención por parte de la comunidad y de los analistas de NVD a las vulnerabilidades más graves.
La maratón de parcheos de vulnerabilidades
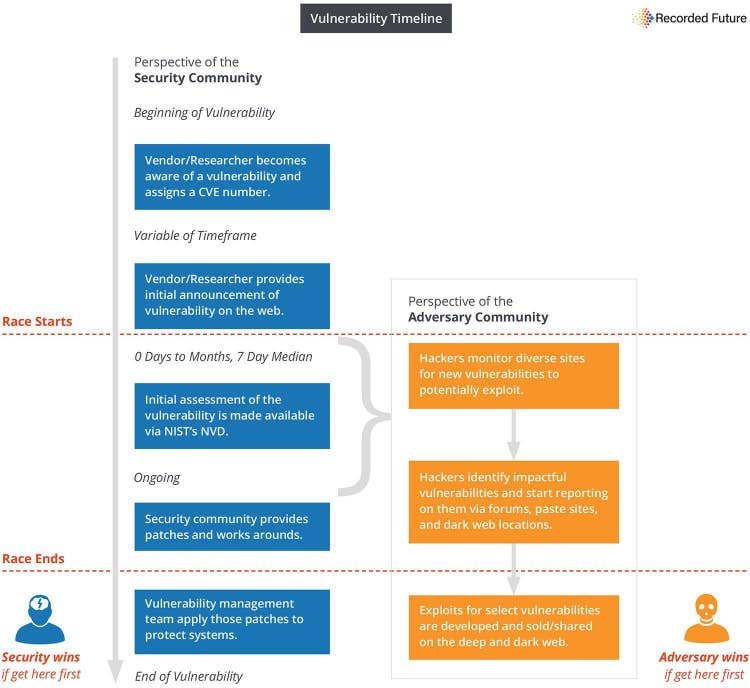
Así que esos son los buenos y su raza: identificar vulnerabilidades y desarrollar, dar a conocer y desplegar parches lo antes posible. Es una carrera porque son oponentes.
Los adversarios no están esperando la publicación de NVD ni los puntajes preliminares de CVSS para planear sus ataques. La carrera suele comenzar con la primera publicación de seguridad de una vulnerabilidad. Esto impulsa la actividad en la comunidad adversaria y, a partir de ese momento, la carrera es entre quienes desarrollan y despliegan los parches o los exploits. A menudo vemos republicaciones de reportes de investigadores directamente en fuentes de la deep sitio web y de la dark sitio web. Incluso pueden traducir, por ejemplo, al ruso en foros criminales rusos. Se discute, publica y venden el código POC.
Los adversarios también compiten con un beneficio injusto. Solo necesitan que un exploit atraviese las defensas de una organización para causar daño. Los equipos de gestión de vulnerabilidades deben defender de todos los posibles exploits.
Investigamos los esfuerzos de inteligencia adversaria empleando la recopilación de Recorded Future en zonas profundas y oscuras de la web, incluyendo sitios de pegado, foros criminales y sitios onion — lugares donde nunca querrás ver tu dirección de email.
Quizás resulte sorprendente, pero los adversarios no tienen reparos en emplear explícitamente el identificador CVE mientras realizan su trabajo. La eficacia de una nomenclatura común de vulnerabilidades resulta tan útil para los adversarios como para los investigadores de seguridad.
Durante este periodo previo al lanzamiento de NVD, observamos reportes sobre 659 CVE en el sitio web profundo y oscuro, procedentes de 53 fuentes diferentes. (5% de todos los CVES anunciados previamente. El 30% de ellos se encontraron en contenido en idiomas extranjeros. Observamos la participación de 91 actores únicos, y algunos autores trabajaron con hasta 10 CVE (Entidades de Protección contra Incendios). Está claro que están monitorizando el diverso conjunto de fuentes necesarias para estar al día de las vulnerabilidades más recientes. Como era de esperar, los adversarios se centran en las vulnerabilidades más peligrosas (puntaje CVSS media de 6,5 frente a una base de 6,0).
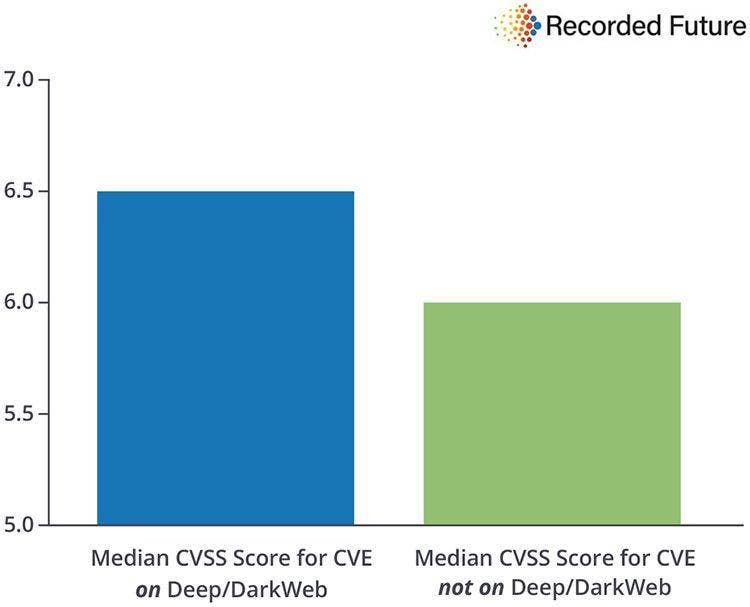
De hecho, las 20 principales vulnerabilidades en el sitio web profundo y oscuro tienen un puntaje CVSS media de 7,2. Esperábamos que los puntajes CVSS fueran aún más altas para las vulnerabilidades en las fuentes de inteligencia adversarias y sospechamos que las CVE más graves se parchean más rápido y no siempre son tan valiosas para la explotación. Según la clasificación de las compañías basada en los reportes de adversarios previos al lanzamiento de la NVD, Google encabeza la lista, seguido de Apple, Microsoft y Oracle. De hecho, Google tenía más vulnerabilidades CVE que las tres siguientes juntas.
Ejemplo de CVE: Vaca sucia
Let’s examine a specific example. Linux vulnerability CVE-2016-5195, commonly referred to as Dirty Cow, was announced on October 19, 2016 and was immediately covered by numerous information security sources. Within two days, an initial report was translated to Russian and posted on a Russian criminal forum. Six days later, POC code was placed on Pastebin. This potential exploit code was available a full two weeks before the November 10 initial release for this CVE on NVD.
Recorded Future maintains a risk score for vulnerabilities that blends risk-related content from our collection together with a CVSS score when available. We routinely see 600-700 unreleased CVEs on our risk list. On any given day we see 30-40 of these reported on via the deep and dark web. At the time of this analysis we examined the top unreleased CVEs observed.
¿Cuál de estas se convertirá en la próxima vulnerabilidad que te afecte a ti o a tu compañía?
Nuestro análisis de vulnerabilidades emergentes ilustra la importancia de un enfoque integral para recopilar información sobre nuevas vulnerabilidades. No hay forma de que una persona pueda monitorear de forma independiente toda la colección de fuentes relevantes. También está claro que la comunidad adversaria está mirando las mismas fuentes originales que los profesionales de seguridad y eligiendo las mejores vulnerabilidades para trabajar. Muchos de sus esfuerzos pueden ser observados y empleados para ayudar a priorizar la acción de los equipos VRM.