El dragón está ganando: EE. UU. se queda atrás de China en la notificación de vulnerabilidades.
Haz clic aquí para descargar este artículo en PDF.
Key Takeaways
- Las organizaciones necesitan acceso a la información más reciente sobre vulnerabilidades (CVE) para gestionar su exposición al riesgo.
- La Base de datos Nacional de Vulnerabilidades de EE. UU. (NVD) va por detrás de la Base de datos Nacional de Vulnerabilidades de China (CNNVD) en el tiempo medio entre la divulgación inicial y la inclusión de la base de datos (33 días frente a 13 días) — China no está directamente integrada en la gestión de las CVE, pero aún así puede informar de vulnerabilidades más rápidamente que Estados Unidos.
- CNNVD recopila activamente información sobre vulnerabilidades a través de la web. NVD debería hacer esto pero en su lugar espera a que los proveedores la envíen voluntariamente.
- La misión de NVD debería aspirar a ser realmente integral, y EE.UU. podría mejorar simplemente incorporando contenido de CNNVD de China — actualmente hay 1.746 CVEs en CNNVD y ausentes en NVD.
Executive Summary
Constantemente se descubren vulnerabilidades en todo el software, y las organizaciones necesitan acceso a la información más reciente sobre vulnerabilidades para gestionar su exposición al riesgo. Dado que las organizaciones emplean sistemas proporcionados por docenas de proveedores de software, necesitan acceso a una fuente centralizada de información sobre vulnerabilidades de todos los proveedores para priorizar cuáles abordar a continuación.
Background
En investigaciones anteriores, analizamos detenidamente la divulgación de vulnerabilidades de software (CVE, por sus siglas en inglés) y descubrimos que existían brechas inesperadamente grandes entre la divulgación pública de una vulnerabilidad y su inclusión en la Base de datos Nacional de Vulnerabilidades (NVD, por sus siglas en inglés) de EE. UU. Preocupados por este rendimiento, comparamos los tiempos de notificación de CVE de NVD con lo que observamos en la Base de datos Nacional de Vulnerabilidades de China (CNNVD).
- Scope Note: We examined how many days after initial web disclosure NVD and CNNVD waited to report the 17,940 vulnerabilities first publicly disclosed and then incorporated by both systems between September 13, 2015 and September 13, 2017. Initial web disclosure includes any mention of the vulnerability on the web. Our dataset is based on Recorded Future holdings.-
Analysis
CNNVD supera a NVD en la notificación de vulnerabilidades. En cualquier día, hay más información actual sobre vulnerabilidades de software en CNNVD que en NVD. Encontramos un retraso medio de 13 días entre la primera divulgación y la disponibilidad en CNNVD. En NVD, el retraso medio es de 33 días.
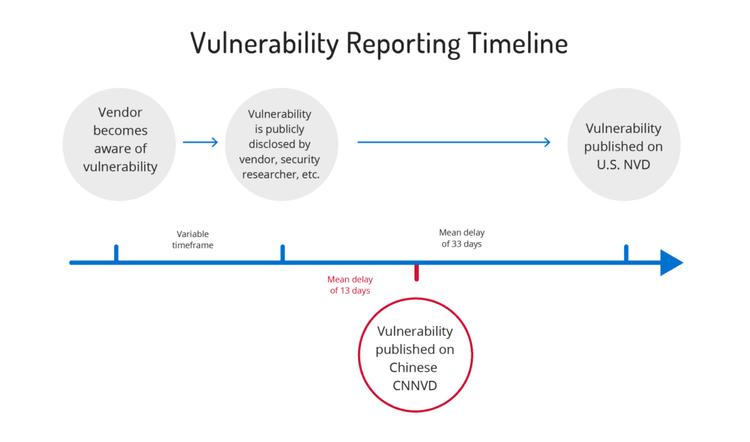
Los promedios pueden ver dominados por un pequeño conjunto de vulnerabilidades con largos retrasos, por lo que también analizamos los datos basándonos en percentiles. En los seis días posteriores a su divulgación inicial, el 75 por ciento de todas las vulnerabilidades publicadas en el sitio web están cubiertas por CNNVD. El NVD de EE. UU. tarda 20 días. CNNVD captura el 90 por ciento de todas las vulnerabilidades en un plazo de 18 días. El NVD toma 92.
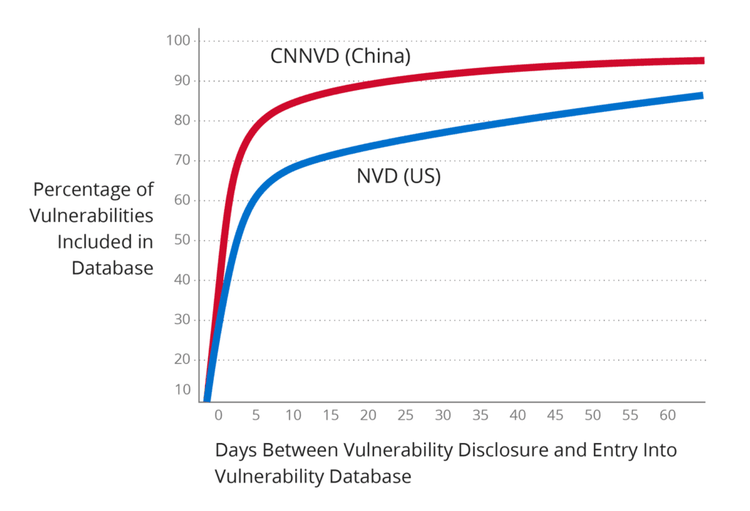
Existen dos tipos de divulgación de vulnerabilidades: coordinada y no coordinada. En algunos casos, un proveedor coordina claramente el anuncio de la vulnerabilidad, que se divulga públicamente y se reporta simultáneamente en NVD. En estos casos, CNNVD se retrasa con respecto a NVD por una media de un día. Cuando el proveedor no se coordina estrechamente con NVD, NVD tarda 38 días en informar sobre el 75 por ciento de las vulnerabilidades publicadas y 125 días en cubrir el 90 por ciento. En estos casos, CNNVD tarda siete días en informar sobre el 75 por ciento de los casos y 23 días sobre el 90 por ciento.
Los adversarios tienen el beneficio
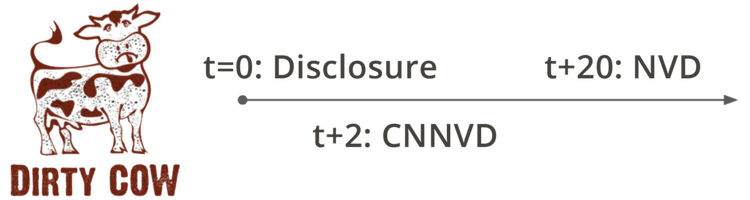
Reporting delays give adversaries a head start over defenders. Privilege escalation vulnerability CVE-2016-5195, commonly referred to as Dirty Cow, was detected by researchers analyzing active exploits and disclosed on October 19, 2016. It was immediately covered by numerous information security sources and within two days, an initial report was translated to Russian and posted on a Russian criminal forum. Six days later, POC code was placed on Pastebin. This potential exploit code was available a full two weeks before the November 10 initial release for this CVE on NVD. CNNVD reported on this vulnerability two days after initial disclosure, 20 days before NVD.
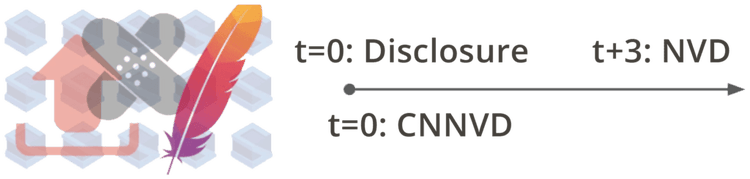
Even smaller delays can be important for critical bugs. CVE-2017-5638, the vulnerability responsible for the Equifax breach, was first announced by the Apache Software Foundation on March 7, 2016. It was immediately picked up by numerous sources and we saw hundreds of reports between March 7 and March 10 when it was included in the NVD database. Two places we observed it on release day March 7 were CNNVD and a Chinese blog that included POC code.
¿Por qué NVD es tan lento?
Se producen retrasos de semanas y meses en la publicación de NVD porque NVD está esperando la presentación voluntaria de información. Para entender mejor por qué, necesitamos comprender a los grupos implicados. NVD está gestionado por el Grupo de Pruebas, Validación y Medición de Seguridad del Laboratorio de Tecnología de la Información del Instituto Nacional de Estándares y Tecnología (NIST). La visión general del NIST sobre NVD afirma:
NVD es una base de datos integral de vulnerabilidades de ciberseguridad que integra recursos de vulnerabilidades del gobierno de EE. UU. disponibles públicamente y proporciona referencias a recursos de la industria.
A primera vista, esto parece razonable: cobertura integral que incluye información de recursos del sector. Al mirar un poco más a fondo en la sitio web de NVD , vemos:
El NVD realiza análisis sobre las CVE que se publicaron en el Diccionario CVE. El personal de NVD tiene la tarea de analizar los CVEs agregando puntos de datos a partir de la descripción, referencias proporcionadas y cualquier dato suplementario que pueda encontrar públicamente en ese momento.
Esencialmente, el NVD informa y analiza vulnerabilidades solo después de que se publiquen en el Diccionario CVE de MITRE Corporation. Si el CVE no se publica en el Diccionario CVE, no está incluido en NVD ni disponible para las compañías que dependen de NVD para la conciencia de vulnerabilidades.
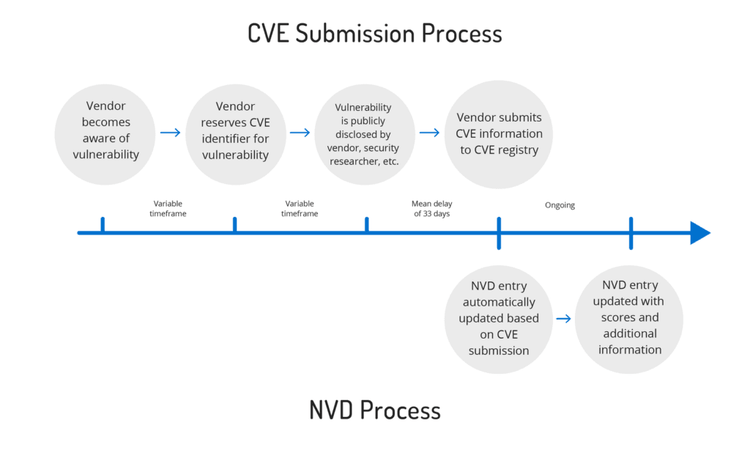
Al examinar más de cerca MITRE, es evidente que MITRE no solo mantiene el Diccionario CVE, sino que monitorear todo el proceso CVE, incluyendo la selección y gestión de las "Autoridades de Numeración CVE" (CNAs). De su sitio web:
La Corporación MITRE mantiene CVE y este sitio web público, monitorear a los CNAs y la Junta de CVE, gestiona el programa de compatibilidad y proporciona orientación técnica imparcial durante todo el proceso para garantizar que CVE sirva al interés público.
Oracle, por ejemplo, es un CNA con la capacidad de generar identificadores CVE para vulnerabilidades encontradas en productos Oracle. Un CNA como Oracle identifica una vulnerabilidad en su software y asigna un CVE. Luego suelen revelar información sobre la vulnerabilidad, el posible impacto, los productos afectados y los parches disponibles en un boletín de seguridad en su sitio web. Idealmente, el CNA actualizaría simultáneamente el Diccionario CVE, lo que llevaría a la adición de la vulnerabilidad a NVD. En este punto, nuestros análisis muestran que el sistema se descompone ya que los CNAs normalmente no actualizan el Diccionario CVE de MITRE de forma coordinada. Los retrasos en la publicación de NVD de semanas y meses se producen porque NIST y MITRE están esperando las presentaciones voluntarias de los proveedores y CNAs asociados a las vulnerabilidades. MITRE gestiona el proceso, pero no hace cumplir las entregas puntuales al Diccionario CVE. NVD emplea el Diccionario CVE como única fuente. El resultado final es que no existe una "base de datos integral de vulnerabilidades en ciberseguridad" del gobierno de EE. UU.
Reportes de vulnerabilidades en China
El CNNVD de China no tiene el lujo de estar integrado directamente en los procesos exactos que asignan los números CVE, pero aún así pueden informar más rápido que Estados Unidos. Como vimos en nuestros reportes anteriores, hay numerosas fuentes que informan sobre vulnerabilidades de software antes de la publicación en NVD. La única forma de mantener al día es monitorizar estos diversos sitios, ya sea manualmente o mediante procesos automatizados. Traducido de la sitio web de CNNVD:
CNNVD es ... responsable de la construcción, operación y mantenimiento de la plataforma nacional de gestión de vulnerabilidades en seguridad de la información ... a través de minería independiente, presentación social, colaboración y compartición, recogida de redes y pruebas técnicas, departamentos gubernamentales conjuntos, usuarios industriales, proveedores de seguridad, universidades e instituciones de investigación y otras fuerzas sociales...
China priorizó la divulgación oportuna empleando fuentes extensas de información sobre vulnerabilidades a través de la web en lugar de depender de presentaciones voluntarias de la industria. Mientras el gobierno estadounidense se centró en un proceso, China se centró en el objetivo clave: informar de las vulnerabilidades disponibles. Seguramente el Laboratorio de Tecnología de la Información del NIST, con sus aproximadamente 400 empleados científicos y técnicos y su cotización de aproximadamente 120 millones de dólares, podría hacer lo mismo. O en el peor de los casos, asignar becarios para capturar lo que se encuentra en CNNVD e incorporarlo a NVD. Podrían empezar con los 1.746 CVEs actualmente disponibles en CNNVD y no disponibles en NVD.
Conclusion
Cuando los hackers y los equipos de seguridad se apresuran a explotar o parchear vulnerabilidades, tener acceso a la información más reciente sobre vulnerabilidades es fundamental. La Base de datos Nacional de Vulnerabilidades de Estados Unidos (NVD) es un lugar evidente en el que los equipos de seguridad deberían poder confiar para obtener esta información más reciente. Desafortunadamente, como NVD depende de envíos voluntarios, NVD suele actualizar semanas después de que se revele inicialmente una vulnerabilidad. Esta brecha garantiza que NVD no pueda ofrecer una cobertura integral de vulnerabilidades. NVD debería ampliar su misión para recopilar proactivamente información sobre vulnerabilidades, tal como hace su colega chino (CNNVD). Los hackers de Blackhat que monitorizan el CNNVD podrían beneficiarse de su colección más completa, ya que buscan nuevos exploits a los que atacar. Los equipos de seguridad estadounidenses deberían tener acceso a un recurso similar.