De la geopolítica a la IA: 6 tendencias clave en inteligencia de amenazas para los CISO en 2025.
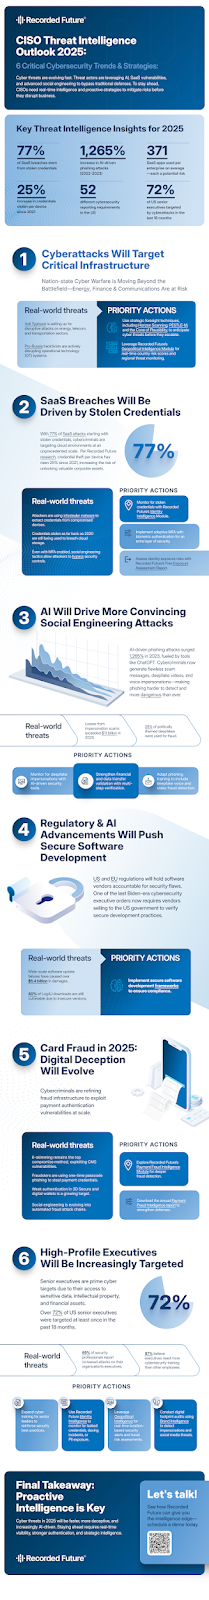
A medida que los actores de amenazas adoptan continuamente nuevas tácticas —empleando desde IA generativa hasta aplicaciones SaaS populares y kits de e-skimmer—, los CISO y sus equipos necesitan la inteligencia de amenazas más reciente y detallada para mantener un paso por delante. Explora las principales perspectivas de inteligencia de amenazas de Recorded Future para 2025, así como investigaciones y estrategias para ayudarte a detectar amenazas antes de que interrumpan tu negocio.
Estadísticas clave
- El 77% de los ataques SaaS comienzan con credenciales robadas
- Aumento del 1.265% en ataques de phishing habilitados por IA (2022-2023)
- 371 era el número medio de aplicaciones SaaS por compañía
- Aumento del 25% en el robo de credenciales por dispositivo desde 2021
- 52 requisitos diferentes de notificación de incidentes en distintos sectores en EE. UU.
- El 72% de los altos ejecutivos estadounidenses son blanco de amenazas cibernéticas al menos una vez (diciembre 2022–mayo 2024)
Perspectiva #1: Ampliar el campo de batalla cibernético pondrá en riesgo la infraestructura.
Los ciberataques se están convirtiendo en el arma preferida para interrumpir (o amenazar con la interrupción) en naciones rivales incluso fuera de las zonas de conflicto. Esto no solo afecta directamente a infraestructuras críticas, sino que también podría provocar interrupciones secundarias en organizaciones que dependen de esa infraestructura.
Amenazas reales:
- Preposicionamiento del Volt Typhoon para ataques disruptivos en los sectores de energía, comunicaciones y transporte
- Hacktivistas pro-Rusia manipulando virtualmente sistemas tecnológicos operativos
Acciones prioritarias:
Los CISO deben comprender cómo los acontecimientos geopolíticos afectan su postura de seguridad para gestionar el riesgo y comunicar eficazmente con sus juntas.
- Emplea técnicas estratégicas de previsión ( Exploration de Horizontes), PESTLE-M y el Cono de Plausibilidad, para comprender el entorno externo, anticipar lo que está por venir y tomar mejores decisiones informadas por inteligencia
- Explora el Módulo de Geopolitical Intelligence de Recorded Future, que incluye un Puntaje de Riesgo por País, que te ayuda a entender y priorizar los riesgos asociados a operar en diferentes países.
Perspectiva #2: El SaaS facilitará la utilización de credenciales robadas como arma.
Los ciberdelincuentes están cada vez más atacando aplicaciones de software como servicio (SaaS) interconectadas para acceder a ecosistemas empresariales. Con la organización media empleando ahora aproximadamente 371 aplicaciones SaaS, y con el 77% de los ataques a aplicaciones SaaS comenzando con credenciales robadas, es esencial priorizar la seguridad de identidad.
Las credenciales son frecuentemente robadas por malware que roba información, o infostealers, diseñados para atacar una variedad de sistemas operativos y dispositivos móviles. Según una investigación de Recorded Future, el robo de credenciales por dispositivo aumentó un 25% desde 2021, aumentando el riesgo de desbloquear activos corporativos valiosos o ataques de acreditación por empacamiento.
Amenazas reales:
- Las recientes brechas de alto perfil emplearon credenciales robadas a ladrones de información desde 2020 para acceder a más de 165 instancias de espacio en la nube de empresas.
- Incluso con la MFA, los actores amenazantes pudieron usar estrategias sutiles de ingeniería social para acceder a los sistemas corporativos.
Acciones prioritarias:
- Considera AMFA con autenticación biométrica para proporcionar una capa extra de protección frente a accesos no autorizados.
- Emplea el Módulo de Inteligencia de Identidad de Recorded Future para rastrear credenciales robadas para tu organización
- Contacta para saber más sobre las exposiciones de identidad de tu organización con nuestro Reporte de Evaluación de Exposiciones gratis.
Perspectiva #3: La IA generativa transformará la ingeniería social.
El aumento reportado del 1.265% en los ataques de phishing entre el cuarto trimestre de 2022 y noviembre de 2023 se atribuyó al lanzamiento público de LLMs como ChatGPT. Los ataques de spear phishing se volvieron más peligrosos ahora que los actores maliciosos pueden usar IA generativa para crear rápidamente mensajes altamente dirigidos y convincentes, así como llamadas y videos deepfake (TechTarget).
Además del phishing, la creciente disponibilidad de sofisticadas tecnologías de faceswap y otras deepfake significa que más actores maliciosos podrán producir imitaciones creíbles de ejecutivos de empresas, celebridades y figuras políticas, llevando a cabo estafas cada vez más costosas.
Amenazas reales:
- Las pérdidas por estafas de suplantación superaron los 1.100 millones de dólares en 2023.
- El 26% de los deepfakes de temática política se usaron para cometer fraude.
Acciones prioritarias:
- Adaptar la formación en phishing para incluir la detección de fraudes por voz y video
- Cerciorar de que los procesos de transferencia de dinero o datos sean resistentes a estafas aumentando los puntos de validación y formando a los empleados sobre solicitudes sospechosas
Perspectiva #4: Las demandas regulatorias y las capacidades de IA impulsarán la demanda de código más seguro.
Las nuevas regulaciones tanto en EE. UU. como en la UE están empujando a las compañías de software a priorizar la seguridad. Una de las últimas órdenes ejecutivas cibernéticas de la era Biden exige a los proveedores de software que venden al gobierno federal de EE. UU. verificar que están empleando prácticas seguras de desarrollo de software. Mientras tanto, las leyes de responsabilidad enmendadas de la UE buscan responsabilizar a las compañías de software por los daños causados por sus productos.
Amenazas reales:
- Las recientes interrupciones a gran escala causadas por código defectuoso en una actualización de software causaron más de 5.400 millones de dólares en daños.
- El 40% de las descargas de Log4J son vulnerables a la explotación como resultado de que los desarrolladores descargan versiones inseguras
Acciones prioritarias:
- Cerciórate de que tu organización incorpore marcos de desarrollo de software seguros en sus operaciones
Perspectiva #5: Fraude con tarjetas en 2025: el engaño digital evolucionará.
El fraude con tarjetas es un ecosistema global y profesional donde los ciberdelincuentes se especializan en comprometer y monetizar datos de pagos a través de canales digitales sofisticados. Los atacantes están cambiando a estrategias digitales más matizadas que explotan vulnerabilidades de autenticación y crean una infraestructura antifraude fluida.
Amenazas reales:
- El e-skimming sigue siendo el principal método de compromiso, aprovechando kits fáciles de usar y vulnerabilidades CMS
- Los sitios web fraudulentos emplean tácticas avanzadas, como el phishing con código de acceso único, para facilitar el robo de tarjetas y mejorar su capacidad para monetizar los datos robados de forma más eficiente
- Los estafadores se centrarán en la autenticación débil en carteras 3D Secure y digitales
- Las tácticas de ingeniería social se escalarán en cadenas sistemáticas de ataques contra el ciberfraude
Acciones prioritarias:
- Explora el módulo de Payment Fraud Intelligence de Recorded Future.
- Descargue nuestro reporte anual de Payment Fraud Intelligence recién publicado para proteger su negocio y clientes.
Perspectiva #6: Los ejecutivos de alto perfil serán cada vez más objetivo.
Con amplia autoridad sobre los datos, la propiedad intelectual y el dinero de sus organizaciones, los altos ejecutivos empresariales se convirtieron en objetivos importantes de amenazas digitales, ciberataques e invasiones de la privacidad. De hecho, según una encuesta a profesionales de TI y ciberseguridad, el 72% de los altos ejecutivos en Estados Unidos fueron objetivo al menos una vez en los 18 meses previos a mayo de 2024.
Amenazas reales:
- El 69% de los profesionales de TI y ciberseguridad encuestados cuyos altos ejecutivos de la compañía fueron previamente objetivo afirman que los ciberataques contra empleados directivos aumentaron.
- El 87% de los mismos profesionales coincide en que los altos ejecutivos deberían recibir más formación en ciberseguridad que otros empleados.
Acciones prioritarias:
- Intensificar la formación para líderes senior para reforzar las mejores prácticas de seguridad cibernética.
- Emplea Inteligencia de Identidad Recorded Future para monitorizar credenciales filtradas, incidentes de doxing o exposición de datos personales en la dark sitio web y plataformas de mensajería.
- Emplea Recorded Future Geopolitical Intelligence para alertas geovallas en tiempo real, así como para el puntaje de riesgos por país y la detección de eventos locales para evaluaciones de riesgos de viaje.
- Emplea Inteligencia de Marca Recorded Future para auditoría digital de huellas, detección de suplantación y detección de amenazas en redes sociales.