Reporte Anual de Payment Fraud Intelligence: 2024
Summary
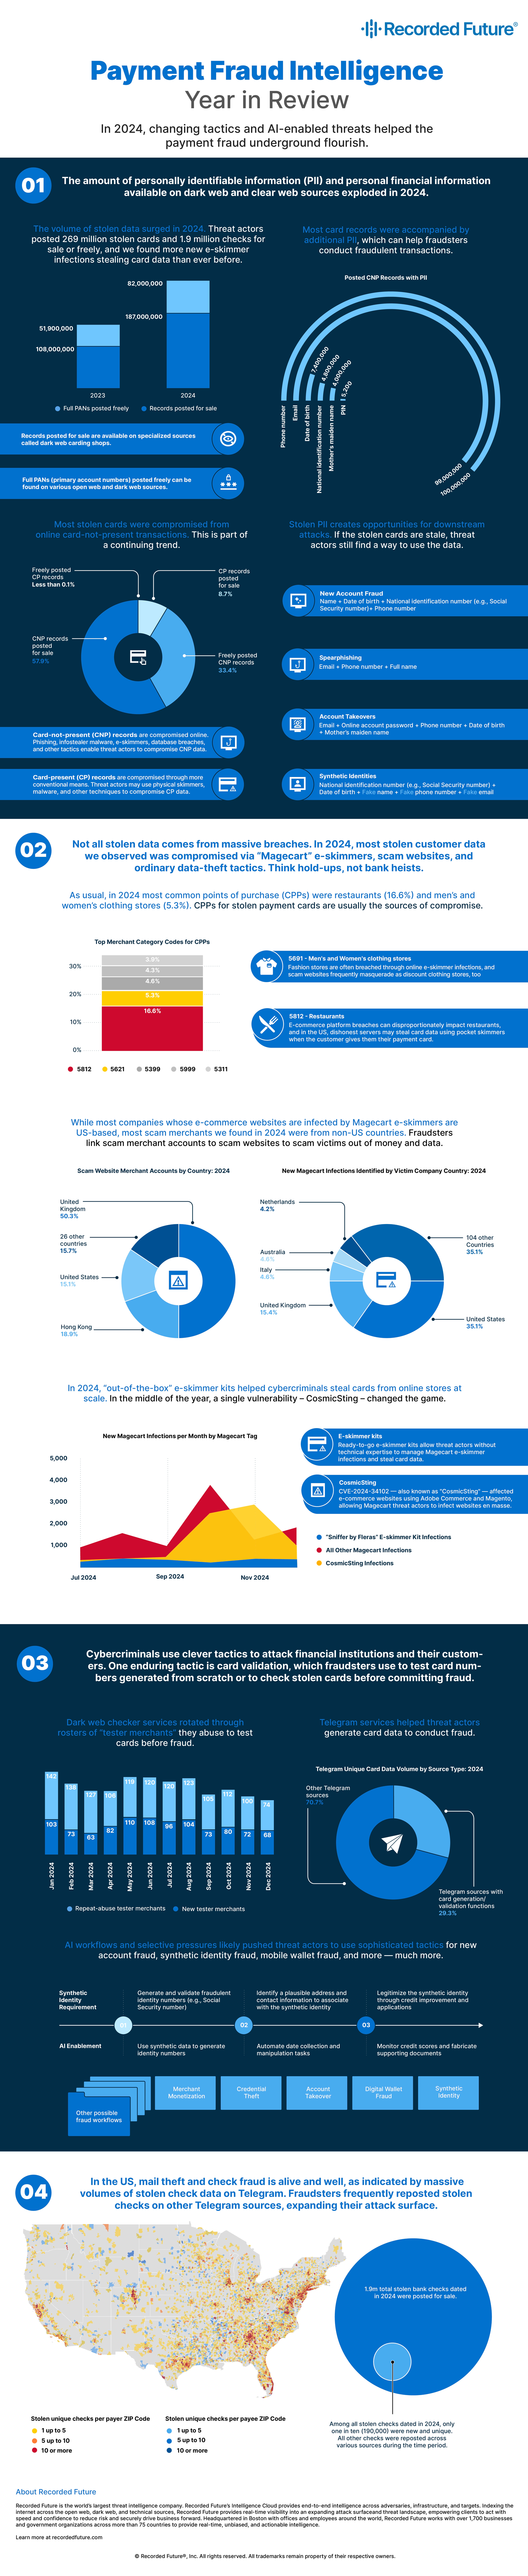
El Reporte de Payment Fraud Intelligence 2024 de Recorded Future destaca un año de evolución significativa en el panorama del fraude, preparando el terreno para desafíos en 2025. Los hallazgos clave incluyen un aumento en los datos de tarjetas robadas, con 269 millones de registros publicados en plataformas sitio web oscuras y claras, y un triplicamiento de las infecciones de Magecart por e-skimmer debido a vulnerabilidades como CosmicSting. Las actividades de comercio electrónico fraudulento y validación de tarjetas en la dark sitio web también experimentaron aumentos notables, reflejando la creciente sofisticación entre los actores amenazantes.
Las tendencias emergentes indican que los estafadores explotan cada vez más las tecnologías modernas de pago y la ingeniería social para eludir las medidas antifraude. Las predicciones para 2025 incluyen un aumento del e-skimming digital y del comercio electrónico fraudulento, la actividad continua en los mercados de la dark sitio web y el fraude persistente de cheques en Estados Unidos. El reporte subraya la necesidad de que las instituciones financieras, comerciantes y proveedores de pagos adopten estrategias de inteligencia de fusión y procesos rigurosos de verificación para combatir eficazmente el fraude.
Aspectos destacados de 2024
Aumento de datos robados
En 2024, se publicaron 269 millones de registros de tarjetas y 1,9 millones de cheques bancarios estadounidenses robados en plataformas sitio web oscuras y claras. Este aumento refleja una combinación de más eventos de compromiso de datos y una republicación desenfrenada. Cabe destacar que los datos de tarjetas no presentes (CNP) dominaron, señalando el creciente impacto del fraude en el comercio electrónico.
Infecciones por Magecart E-Skimmer
El volumen de infecciones por e-skimmer de Magecart se disparó, alcanzando casi 11.000 dominios únicos de comercio electrónico, un triplicado respecto a 2023. Este pico fue provocado por la vulnerabilidad CosmicSting (CVE-2024-34102), junto con el uso de kits e-skimmer listos para uso como "Sniffer by Fleras".
Sitios web de comercio electrónico fraudulentos
Casi 1.200 dominios fraudulentos estaban vinculados a cuentas fraudulentas de comerciantes, la mayoría registradas en el Reino Unido y Hong Kong. Los operadores de estas estafas aprovecharon tácticas de ingeniería social y vincularon cuentas de comerciantes para estafar a víctimas y monetizar datos robados.
Dark Web Activity
Los mercados de la dark sitio web siguieron siendo centrales en el ecosistema del fraude, ofreciendo datos robados de tarjetas y facilitando flujos de trabajo relacionados con fraude. Telegram, a pesar de las recientes interrupciones, siguió siendo una fuente de datos únicos sobre fraude.
Tendencias a tener en cuenta en 2025
E-Skimming Digital y Comercio Electrónico de Estafas
Los estafadores atacarán cada vez más plataformas de comercio electrónico empleando tácticas avanzadas de e-skimmer y sitios web fraudulentos. La adopción de las carteras digitales expondrá aún más vulnerabilidades en los ecosistemas de pago, especialmente mediante técnicas de interceptación OTP.
Mercados de la Dark Sitio web
A pesar de los esfuerzos de las fuerzas del orden, los mercados de la dark sitio web seguirán prosperando, ofreciendo anonimato y escalabilidad. Plataformas como Telegram seguirán activas, aunque actores de amenazas menos experimentados podrían dominar estos canales.
Fraude con cheques persistente
El auge del fraude con cheques en Estados Unidos probablemente no disminuirá en 2025. Sin embargo, los avances en los métodos de prevención, incluidas las estrategias basadas en la inteligencia, ayudarán a las instituciones financieras a reducir las pérdidas.
Mitigation Strategies
- Animar a los comerciantes adquiridos a identificar y cerrar vulnerabilidades en sitios web de comercio electrónico que los actores maliciosos puedan explotar para implantar infecciones de Magecart e-skimmer.
- Aumentar el rigor de los procesos de incorporación de comerciantes para disuadir a los actores maliciosos que buscan adquirir cuentas de comerciantes de forma fraudulenta.
- Mejorar los requisitos de validación para los intentos de provisionamiento de monederos digitales.
- Implementa la provisión push a través de aplicaciones de banca online.
- Aprovecha la inteligencia Recorded Future:
- Establecer bucles de retroalimentación de inteligencia para alinear a los equipos de ciberseguridad y antifraude para la detección y prevención proactiva del fraude.
- Emplee la información de Recorded Future para identificar cuentas en riesgo, comercios cuyas cuentas fueron vulneradas y actividades fraudulentas relacionadas con dispositivos de clonación de tarjetas Magecart, comercios fraudulentos, comercios de prueba y cheques robados.
- Emplea datos estructurados y análisis de transacciones para automatizar flujos de trabajo, bloquear comerciantes de alto riesgo e implementar controles de fraude.
- Afinar continuamente las tácticas de prevención del fraude empleando datos del panorama de amenazas y datos internos.
To read the entire analysis, click here to download the report as a PDF.