Reporte Anual 2024
Explore nuestro análisis de amenazas para 2024 y nuestras predicciones para 2025.
En 2024, dos tendencias clave definieron el panorama de la ciberseguridad: la resistencia de las redes de los ciberdelincuentes a pesar de las acciones de las fuerzas del orden y la creciente complejidad de las superficies de ataque empresariales. Además, los actores que generan amenazas y que están patrocinados por estados, principalmente vinculados a China y Rusia, intensificaron su enfoque en la infraestructura crítica y aprovecharon la IA generativa para llevar a cabo operaciones de influencia con el fin de promover sus objetivos geopolíticos.
El reporte sobre amenazas que Recorded Future acaba de publicar explora estas tendencias y mucho más. Presenta el análisis de inteligencia más completo del sector correspondiente a 2024, así como predicciones para preparar a su organización de seguridad para el año venidero.
Sigue leyendo para un resumen de los temas y temáticas clave, y luego descarga el informe completo para un análisis en profundidad de las PPT del adversario y así fortalecer tu postura de seguridad.
Temas principales de nuestra investigación 2024
Tema #1: Los grupos de extorsión proliferaron a pesar de la acción policial
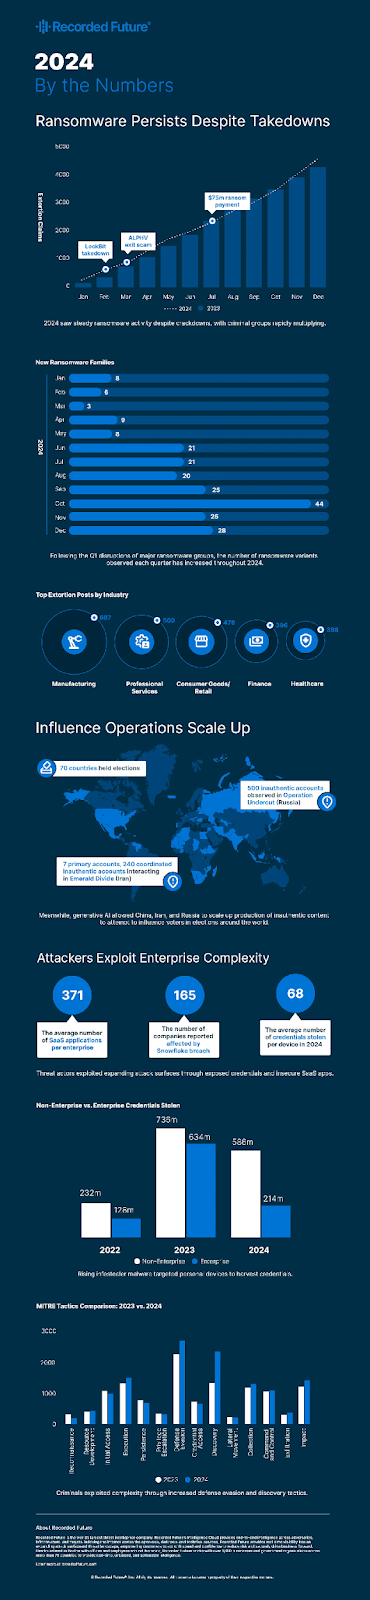
A pesar de los importantes esfuerzos policiales a nivel mundial para combatir a grupos de ransomware como LockBit y ALPHV, los ciberdelincuentes demostraron su capacidad de adaptación y de prosperar. Se reorganizaron, aprovecharon los programas maliciosos filtrados y se transformaron en grupos más pequeños e independientes. A mediados de 2024, los pagos por rescates por ransomware ya alcanzaron los 459,8 millones de dólares, con un récord de 75 millones de dólares pagados por una sola víctima.
Tema n.° 2: La creciente adopción de SaaS provocó un aumento de las vulnerabilidades de identidad.
Organizations now use an average of 371 SaaS applications, up significantly from 2021, with each application requiring its own access credentials. This increase in SaaS reliance gave threat actors more opportunities to exploit stolen or exposed credentials, which were implicated in high-profile breaches such as those at Snowflake and Change Healthcare. In both cases, attackers used stolen credentials obtained through infostealer malware to bypass single sign-on (SSO) protections.
Tema #3: Escalada de las operaciones de influencia patrocinadas por el Estado
Los actores que representan una amenaza, patrocinados por estados, incluidos aquellos vinculados a China, Rusia e Irán, intensificaron sus actividades en 2024. Estas operaciones se dirigieron a infraestructuras críticas y emplearon inteligencia artificial generativa para llevar a cabo campañas de influencia durante elecciones clave.
El grupo chino Volt Typhoon se preposicionó en infraestructuras críticas estadounidenses, lo que generó preocupación sobre su potencial de ciberataques estratégicamente sincronizados. Mientras tanto, Rusia e Irán emplearon la IA generativa para acelerar la creación y difusión de contenido inauténtico destinado a influir en la opinión pública y desestabilizar democracias en todo el mundo.
Tema #4: Tácticas y técnicas enfatizadas en la evasión defensiva
Los actores de amenazas empleaban cada vez más tácticas avanzadas para evadir la detección. El malware dirigido a sistemas macOS y Linux aumentó, reflejando el creciente uso de estas plataformas en entornos empresariales. Herramientas como RustDoor y AMOS aprovecharon la funcionalidad multiplataforma para entregar cargas útiles sofisticadas, mientras que los grupos de ransomware atacaron hipervisores críticos como VMware ESXi.
Las técnicas de evasión defensiva, como la carga de código reflectante y el abuso de herramientas de monitorización remota, se hicieron más comunes. Estos métodos permitieron a los atacantes eludir soluciones de detección y respuesta de endpoint (EDR).
Principales predicciones de Insikt Group para 2025
#1: La suplantación de IA será el próximo gran vector de ataque para aplicaciones SaaS
Insikt Group prevé que una brecha de seguridad importante probablemente se deba a uno de dos factores relacionados con la IA: la implementación de la IA generativa en los flujos de trabajo empresariales o el abuso de la IA para la suplantación efectiva de identidad. En cualquier caso, es probable que una aplicación SaaS desempeñe un papel en el acceso inicial o la exposición de los datos.
#2: La actividad adicional de tifones afectará a nuevos sectores
Insikt Group prevé que en 2025 se revelarán más brechas de alto perfil en infraestructuras críticas estadounidenses por parte de APTs vinculados a China , ampliar más allá de los sectores energético y de telecomunicaciones. Estas brechas probablemente tengan como objetivo preposicionarse para operaciones disruptivas.
#3: macOS y las amenazas móviles se unen a Windows y la nube
Insikt Group pronostica que uno de los incidentes cibernéticos de mayor impacto de 2025 probablemente estará asociado con malware en macOS o en dispositivos móviles. Esto se deberá a que ciertos factores ambientales alcanzan límites, como una mayor atención a los objetivos de macOS y un mayor acceso a datos corporativos y financieros sensibles a través de dispositivos móviles.
#4: El fraude con criptomonedas provocará un evento desestabilizador del mercado.
El aumento vertiginoso del valor de las criptomonedas, así como la llegada de una administración estadounidense que está dispuesta a adoptar políticas favorables a las criptomonedas, impulsarán intentos de fraude más agresivos y ambiciosos. Inskit Group predice que los delincuentes probablemente se sentirán envalentonados por el auge cripto para llevar a cabo estafas que desestabilizarán el mercado, lo que al menos reducirá temporalmente el valor de las criptomonedas y provocará llamados para restringir su uso.
Consulta hoy el Reporte Anual Recorded Future 2024
Descarga el reporte para acceder al conjunto completo de temas y predicciones de investigación, además de un análisis detallado. Luego ponte en contacto con nuestro equipo para descubrir cómo nuestras soluciones y experiencia en inteligencia de amenazas pueden ayudar a tu organización a prevenir ataques y evitar interrupciones empresariales en 2025.
To read the entire analysis, click here to download the report as a PDF.