2025년 12월 CVE 현황: 22가지 심각한 취약점, 120% 급증, React2Shell이 위협 활동 주도
2025년 12월에는 심각한 영향을 미치는 취약점이 120%나 급증했습니다. Recorded Future의 Insikt Group ® 은 즉각적인 조치가 필요한 취약점을 11월의 10개에서 22개로 늘렸습니다. 이번 달은 Meta의 React 서버 컴포넌트 취약점을 악용한 공격이 광범위하게 발생하면서 큰 파장을 일으켰습니다.
보안팀이 알아야 할 사항:
- React2Shell 대혼란: CVE-2025-55182 취약점으로 인해 전 세계적으로 공격이 급증했으며, 여러 위협 행위자들이 다양한 악성코드 계열을 배포했습니다.
- 중국 연계 악용 심화: Earth Lamia, Jackpot Panda, UAT-9686은 핵심 취약점을 이용해 첩보 활동을 벌였다.
- 공개된 취약점들이 급증하고 있습니다. 22개의 취약점 중 11개에서 개념 증명 코드가 공개되어 있어, 실제 악용 시기가 앞당겨지고 있습니다.
- 기존 취약점 재발: CISA는 2018-2022년 기간의 취약점을 알려진 악용 취약점(KEV) 목록에 추가하여 지속적인 패치 공백을 강조했습니다.
결론적으로, 12월의 급증은 새로운 제로데이 취약점과 기존 취약점에 대한 관심 재점화를 모두 반영합니다. React2Shell만 보더라도 최신 웹 프레임워크가 얼마나 빠르게 전 세계적인 공격 벡터가 될 수 있는지 알 수 있습니다.
빠른 참조표
아래 나열된 22개의 취약점은 모두 2025년 12월에 실제로 악용되었습니다.
점수
표 1: Recorded Future 데이터에 따르면 12월에 활발하게 악용된 암호화폐 목록입니다. (출처: Recorded Future)
2025년 12월 주요 트렌드
영향을 받는 공급업체
- 포티넷은 두 가지 심각한 인증 우회 취약점으로 인해 지속적인 보안 문제를 야기하고 있습니다.
- Google은 Android(2) 및 Chromium(1) 플랫폼 전반에 걸쳐 세 가지 취약점에 직면했습니다.
- 마이크로소프트는 윈도우 커널의 use-after-free 취약점을 해결했습니다.
- Meta는 React2Shell과 관련된 이번 달 가장 큰 영향을 미치는 취약점을 경험했습니다.
- 영향을 받는 추가 공급업체: Array Networks, Gogs, Gladinet, ASUS, Cisco, Apple, SonicWall, WatchGuard, MongoDB, Digiever, Sierra Wireless, OSGeo, RARLAB, D-Link 및 OpenPLC
가장 흔한 약점 유형
- CWE-22 – 경로 탐색
- CWE-347 – 암호화 서명 검증 오류
- CWE-416 – 무료 사용 후 사용
- CWE-434 – 위험한 유형의 파일 무제한 업로드
- CWE-787 – 경계를 벗어난 쓰기 오류
위협 행위자 활동
React2Shell 취약점 공격 12월 CVE 활동을 주도했습니다:
- 이 취약점을 악용한 것으로 확인된 위협 행위자:
- 중국과 연관된 업체인 Earth Lamia와 Jackpot Panda
- 중국 관련 클러스터 UNC6600, UNC6586, UNC6588, UNC6603 및 UNC6595
- 북한과 연계되어 있고 금전적 동기가 있는 단체들
- 관찰된 페이로드 에는 EtherRAT, PeerBlight, CowTunnel, ZinFoq, Kaiji 변종, Zndoor, RondoDox, MINOCAT, SNOWLIGHT, COMPOOD, HISONIC, ANGRYREBEL.LINUX 및 Weaxor 랜섬웨어(Cobalt Strike 스테이저 사용)가 포함되었습니다.
- HiddenOrbit 릴레이 인프라 및 GobRAT 릴레이 구성 요소에 대한 인프라 연결
추가 활동:
- UAT-9686은 AquaShell, AquaPurge 및 AquaTunnel을 배포하여 Cisco Secure Email Gateway(CVE-2025-20393)를 악용했습니다.
- 정체불명의 공격자들이 Gogs 취약점(CVE-2025-8110)을 악용하여 Supershell 악성코드를 배포했습니다.
긴급 경보: 활발한 공격 활동 중
이러한 취약점들은 광범위하게 악용되고 있는 것으로 확인되었으므로 즉각적인 조치가 필요합니다.
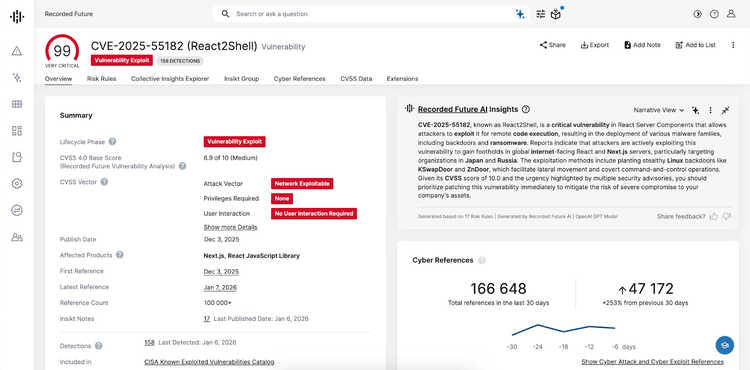
CVE-2025-55182 | 메타 리액트 서버 구성 요소(React2Shell)
위험 점수: 99 (매우 심각) | CISA KEV: 2025년 12월 5일 추가
이것이 중요한 이유: 인증되지 않은 원격 코드 실행(RCE) 공격은 세계에서 가장 인기 있는 웹 프레임워크 중 하나인 React와 Next.js에 영향을 미칩니다. 다수의 위협 행위자들이 다양한 악성코드 페이로드를 이용해 취약점을 적극적으로 악용하고 있습니다.
영향을 받는 버전:
- React 패키지: react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack (19.0.0, 19.1.0, 19.1.1, 및 19.2.0)
- Next.js: 15.x, 16.x 및 14.3.0-canary.77 기반의 Canary 빌드
- 다음에도 영향을 미칩니다: React Router, Waku, RedwoodSDK, Parcel, Vite RSC 플러그인
즉각적인 조치:
- React를 19.0.3 또는 19.1.4 버전으로 업그레이드하세요. 또는 19.2.3을 즉시 적용합니다.
- Next.js를 16.0.7 버전으로 업데이트하세요. 15.5.7, 15.4.8, 15.3.6, 15.2.6, 15.1.9, 또는 15.0.5
- Next.js 서버 액션/RSC 엔드포인트와 관련된 비정상적인 multipart/form-data POST 요청을 모니터링합니다.
- 로그에서 E{"digest" 오류 패턴을 확인하여 공격 시도 여부를 파악하십시오.
- 서버 프로세스에서 예기치 않은 파일.js 자식 프로세스가 있는지 검토하십시오.
노출 현황: Shodan에서 약 310,500개의 Next.js 인스턴스 사용 중 (미국, 인도, 독일, 일본, 호주)
CVE-2025-20393 | 시스코 보안 이메일 게이트웨이
위험 점수: 99 (매우 심각) | UAT-9686에 의한 활발한 공격 진행 중
이것이 중요한 이유: 중국의 위협 행위자들은 지속적인 접근 권한을 확보하고 내부 네트워크로 침투하기 위해 이메일 보안 인프라를 적극적으로 침해하고 있습니다.
영향을 받는 제품: AsyncOS를 실행하는 Cisco Secure Email Gateway 및 Secure Email and WebManager
즉각적인 조치:
- 시스코의 보안 업데이트를 즉시 적용하세요
- 스팸 격리 웹 인터페이스 접속 로그 모니터링
- 수정 사항을 확인하세요
/data/web/euq_webui/htdocs/index.py - AquaShell, AquaPurge, AquaTunnel 표시기를 찾아보세요
- 의심스러운 IP 주소로의 아웃바운드 연결을 검토하십시오.
알려진 C2 인프라: 172.233.67.176, 172.237.29.147, 38.54.56.95 (비활성)
CVE-2025-14611 | Gladinet CentreStack/Triofox
위험 점수: 99 (매우 심각) | CISA KEV: 2025년 12월 16일 추가
이것이 중요한 이유: 하드코딩된 암호화 키는 민감한 설정 파일을 포함하여 인증 없이 파일을 읽을 수 있도록 합니다. 야생에서 활발한 착취가 관찰되었다.
영향을 받는 버전: 16.12.10420.56791 이전의 모든 버전
즉각적인 조치:
- 버전 16.12.10420.56791 이상으로 업그레이드하세요.
- 무단 읽기에 대한 파일 접근 로그 감사
- 9999년도 타임스탬프에 대한 검토 액세스 티켓
- 웹 구성 파일 유출 시도 여부를 확인하십시오.
- 저장된 모든 자격 증명과 API 키를 주기적으로 교체하십시오.
심층 기술 분석: 익스플로잇 분석
React2Shell 취약점 (CVE-2025-55182)
React2Shell은 React 서버 컴포넌트의 Flight 프로토콜 구현에 있는 근본적인 결함을 보여줍니다.
- 안전하지 않은 역직렬화 - 서버가 유효성 검사 없이 잘못된 형식의 Flight 페이로드를 수락합니다.
- 프로토콜 혼란 – 공격자가 제어하는 데이터가 서버 측 실행에 영향을 미칩니다.
- 인증 없이 접근 가능 – RSC 엔드포인트에는 인증이 필요하지 않습니다.
- 광범위한 영향 – 서버 컴포넌트를 사용하는 React 생태계 전체에 영향을 미칩니다.
Insikt Group의 관찰 결과를 바탕으로 한 착취 활동 분석:
- wget을 통해 전달된 페이로드는 보조 단계를 다운로드합니다.
- RondoDox를 제공하는 활성 멀웨어 호스트
- 운영자는 최소한의 수정만으로 공개된 PoC를 사용할 수 있습니다.
이것이 중요한 이유: 널리 사용되는 프레임워크, 손쉬운 악용 방법, 그리고 큰 파급 효과가 결합되어 대규모 침해를 위한 완벽한 조건이 조성되었기 때문입니다. 조직은 취약한 버전을 실행하는 경우 위험에 노출될 가능성을 염두에 두어야 합니다.
Insikt Group 안전한 검색을 위한 Nuclei 템플릿을 개발했으며 , Recorded Future 고객이 이용할 수 있습니다. 이 템플릿은 공격을 유발하지 않고 취약한 부분을 식별합니다.
UAT-9686 시스코 캠페인(CVE-2025-20393)
정교한 첩보 작전: 중국의 위협 행위자들은 고도의 공작 기술을 선보였다.
- 스팸 격리 인터페이스 악용을 통한 초기 접근
- 합법적인 UI 파일에 삽입된 Python 백도어를 통한 지속성 확보
- AquaPurge를 이용한 로그 조작으로 포렌식 증거를 제거
- 내부 회전을 위한 AquaTunnel 및 Chisel을 이용한 터널링
이것이 중요한 이유: 이메일 게이트웨이는 핵심 인프라를 나타냅니다. 침해는 민감한 통신을 가로채고 보호된 네트워크로 침투하는 것을 가능하게 합니다.
MongoBleed 정보 유출 취약점(CVE-2025-14847)
프로토콜 혼동으로 인한 메모리 누수: 이 취약점은 Zlib으로 압축된 헤더의 필드 길이 불일치를 악용합니다.
- 공격자는 길이가 조작된 BSON 문서를 전송합니다.
- MongoDB의 파서는 의도된 범위를 넘어 읽습니다.
- 초기화되지 않은 힙 메모리가 오류 메시지에 노출되었습니다.
- 자격 증명 및 핵심 자료의 가능성
이것이 중요한 이유: 데이터베이스 서버에는 인증 토큰, API 키 및 민감한 구성 정보가 메모리에 저장되는 경우가 많습니다. 읽기 전용 접근 권한조차도 추가 공격을 가능하게 할 수 있습니다.
요리법 & 조치 리소스
Insikt Group®의 핵 템플릿
Recorded Future 고객은 다음과 같은 Nuclei 템플릿에 액세스할 수 있습니다.
- CVE-2025-55182 (React2Shell) - 취약점을 이용한 안전한 역직렬화 검사
참고: 모든 템플릿은 비침습적 탐지만 수행합니다.
Recorded Future
- Vulnerability Intelligence – 12월에 발견된 22개의 심각한 취약점에 대한 악용 추세를 추적하세요
- Attack Surface Intelligence – 노출된 React, MongoDB 및 Cisco 자산 식별
- Third-Party Intelligence – 프레임워크에 대한 공급망 분석
2025년 12월 요약
프레임워크 취약점이 빠르게 확산되고 있습니다. React2Shell은 최신 웹 프레임워크가 공개된 지 며칠 만에 어떻게 전 세계적인 공격 벡터가 될 수 있는지를 보여주었습니다.
기존의 결함이 새로운 형태로 나타납니다. CISA의 KEV 카탈로그에 2018-2022년 취약점이 추가된 것은 위협 행위자들이 패치가 적용되지 않은 대상을 찾기 위해 오래된 CVE를 악용하고 있음을 보여줍니다.
국가 행위자들이 일정을 앞당긴다. 중국과 북한 단체들은 취약점이 공개된 지 몇 시간 만에 정교한 공격 캠페인을 펼쳤습니다.
행동에 나서세요
Recorded Future 귀하의 팀이 대량 착취를 추적하고, 우선 순위를 차지한 프레임워크 업데이트를 추적하고, 감지하는 데 어떻게 도움이 될 수 있는지 알아볼 준비가 되셨나요? 저희 웹사이트를 방문해 보세요 실제 사례를 볼 수 있는데모 센터입니다 . 더 깊이 들어가 보세요 Insikt Group은 기술적 위협 인텔리전스를 위한 연구를 수행합니다 .
인식트 그룹(Insikt Group®) 소개:
Recorded Future 의 Insikt Group ® 엘리트 보안 연구원, 데이터 과학자 및 정보 분석가를 결합하여 실행 가능한 위협 인텔리전스 제공합니다. 우리 팀은 조직이 앞서 나갈 수 있도록 돕기 위해 글로벌 연결 활용을 추적합니다.