중국 위협 행위자들이 React2Shell의 심각한 취약점을 적극적으로 악용하고 있습니다.
최종 업데이트일: 12월 9일.
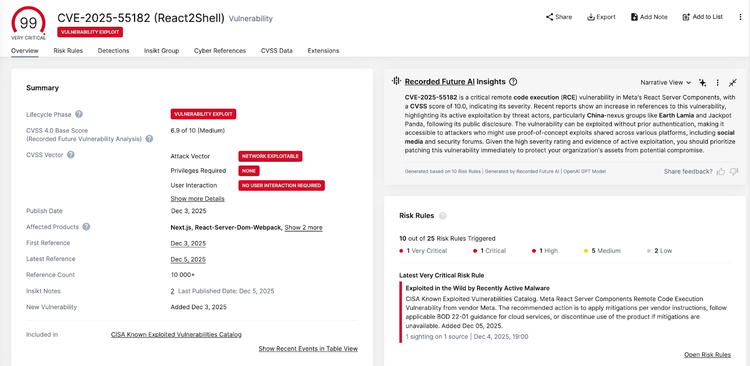
React 서버 컴포넌트의 중요한 취약점이 여러 중국 위협 행위자 에 의해 활발하게 악용되고 있는 것으로 알려졌습니다 . Recorded Future 조직들이 시스템을 즉시 패치할 것을 권고합니다.
무슨 일이 일어나고 있나요?
CVE-2025-55182(일명 "React2Shell")는 React 서버 컴포넌트 버전 19.0 및 19.1.0에 영향을 미칩니다. 19.1.1, 그리고 여러 메타 패키지에서 19.2.0 버전이 사용되었습니다. 아마존의 AWS 위협 인텔리전스 팀은 12월 4일 Earth Lamia, Jackpot Panda를 비롯한 여러 중국 위협 그룹과 추적되지 않은 여러 클러스터가 이 취약점을 적극적으로 악용하고 있다고 보고했습니다 . 하지만 AWS는 이러한 위협 그룹이 사용한 것으로 추정되는 IP 주소 외에는 이러한 주장을 뒷받침할 만한 추가적인 증거를 제공하지 않았습니다. 현재로서는 Insikt Group은 동일한 위협 그룹이 여전히 IP 주소 206[.]237[.]3[.]150을 사용하고 있을 가능성을 배제할 수 없습니다. 하지만 현재로서는 AWS가 Earth Lamia에 저작권을 귀속시켰는지 여부를 확인할 수 없습니다.
이 취약점은 React 서버 함수 엔드포인트에서 안전하지 않은 페이로드 역직렬화로 인해 발생합니다. 이 취약점을 성공적으로 악용한 공격자는 조작된 HTTP 요청을 통해 임의 코드를 실행할 수 있으며, 이는 잠재적으로 백엔드 시스템의 완전한 붕괴로 이어질 수 있습니다.
문제의 규모
Wiz Security의 분석 에 따르면, 스캔한 클라우드 환경의 약 39%에 취약한 React 인스턴스가 포함되어 있습니다. 더욱 우려스러운 점은 그들의 연구에 따르면 착취 시도의 성공률이 거의 100%에 가깝다는 것입니다.
React Server Components 외에도, 이 취약점은 react-server를 포함하는 인기 프레임워크 및 라이브러리에 영향을 미칩니다. 해당 프레임워크 및 라이브러리는 다음과 같습니다.
- 넥스트.js
- React Router
- Waku
- 레드우드 SDK
- Parcel 및 Vite용 RSC 플러그인
이벤트 타임라인
상황은 급속도로 전개되었다.
- 2025년 12월 3일: React 팀은 해당 취약점을 공개하고 패치를 배포했습니다.
- 2025년 12월 3일: Recorded Future는 공격 표면 스캔을 통해 CVE-2025-55182를 탐지하는 시그니처를 작성했습니다.
- 12월 3일 오후 10시(UTC): Datadog 연구원들은 취약점을 스캔하는 위협 행위자와 연관된 IP 주소 80개를 확인했습니다 .
- 2025년 12월 4일: 아마존은 중국 위협 단체들이 아마존을 적극적으로 악용하고 있다고 보고했습니다.
공격 배후는 누구인가?
Recorded Future의 Insikt Group에 따르면 IP 주소 143[.]198[.]92[.]82는 중국 릴레이 네트워크 HiddenOrbit(RedRelay)의 종료 노드일 가능성이 매우 높습니다. HiddenOrbit은 여러 중국 정부 지원 위협 활동 그룹이 악의적인 활동을 은폐하고 발신자 파악 및 추적을 방해하기 위해 사용하는 중계 네트워크입니다.
개념 증명용 익스플로잇 사용 가능
CVE-2025-55182 취약점을 악용하는 방법을 보여주는 여러 개념 증명(PoC) 익스플로잇이 공개되었습니다. 가장 신뢰할 만한 정보는 해당 취약점을 처음 발견하고 공개한 연구원 라클란 데이비슨의 증언에서 나옵니다.
데이비슨의 PoC 작업 내용:
- JSON 페이로드를 "multipart/form-data" 형식으로 포함하는 HTTP POST 요청 작성하기
- 특정 헤더를 사용하여 서버 액션 호출을 모방합니다.
- Next.js 또는 Waku RSC 엔드포인트로 요청 전송
- 악성 페이로드를 실행하는 자동 역직렬화를 트리거합니다.
이 문제가 공개된 이후 수많은 추가 개념 증명(PoC)이 등장했지만, 데이비슨과 AWS 보안팀은 대부분의 React 기반 환경에서 이러한 PoC의 품질이 의심스럽고 비현실적인 피해자 구성을 기반으로 한다는 점을 경고합니다.
지금 해야 할 일
React를 사용하는 조직은 즉시 조치를 취해야 합니다.
1. 취약 자산 식별
Assetnote의 react2shell-scanner를 사용하여 공개적으로 접근 가능한 React 기반 애플리케이션의 취약점 여부를 확인하세요. 다음 명령어를 실행하여 로컬에서 확인할 수도 있습니다.
npm run audit
취약한 경우 Next.js RCE 취약점에 대한 심각한 경고가 표시됩니다.
Insikt Group® Nuclei 템플릿을 받으세요. YAML 파일을 다운로드하세요. 이 템플릿은 RSC 멀티파트 폼 업로드를 모방한 조작된 서버 액션 스타일 POST 요청을 전송하여 RSC/Next.js 애플리케이션이 CVE-2025-55182 취약점에 취약한지 안전하게 확인합니다. 이 기능은 무작위 요청 ID를 생성하고 RSC/Next.js 관련 설정을 지정합니다. 헤더를 포함하고, 임의 코드를 실행하지 않고 역직렬화 경로에 도달하도록 설계된 최소한의 페이로드를 전송합니다.
2. 패치를 즉시 붙이세요
React 팀은 영향을 받는 모든 버전에 대한 패치를 출시했습니다 .
- 버전 19.0.1 (19.0용)
- 버전 19.1.2 (19.1.0 버전용) 및 19.1.1)
- 버전 19.2.1 (19.2.0용)
React와 Next.js 모두 자세한 완화 지침을 발표했습니다.
3. 악성 IP 주소 차단
공격 시도에 사용된 것으로 확인된 IP 주소를 차단 목록에 추가하는 것을 고려하십시오.
- 143[.]198[.]92[.]82 (히든오빗 노드), Insikt Group 이 중국 익명화 네트워크에 의한 것임을 확인했습니다.
- 206[.]237[.]3[.]150 (지구 라미아로 추정되지만 확인되지 않음)
- 45[.]77[.]33[.]136 (잭팟 팬더로 추정됨)
- 183[.]6[.]80[.]214 (출처 불명)
이것이 중요한 이유
이러한 요인들이 복합적으로 작용하여 이 취약점이 특히 위험해집니다.
- 국가 지원 위협 단체에 의한 악용 가능성
- 성공률이 매우 높음(거의 100%)
- 광범위하게 취약한 배포 환경 존재(스캔된 환경의 39%)
- 공개적으로 이용 가능한 여러 PoC 익스플로잇
- 최근 공개된 정보에 따르면 많은 시스템이 여전히 패치되지 않은 상태입니다.
Recorded Future
React를 기술 스택에 도입하는 개발자는 React 프레임워크를 사용하는 공개적으로 접근 가능한 자산이 현재 CVE-2025-55182 취약점에 노출되어 있는지 여부를 반드시 확인해야 합니다. 현재 취약한 자산을 스캔하는 가장 좋은 방법은 Assetnote의 react2shell-scanner를 사용하는 것입니다. 그러나 이 도구는 오탐이 발생할 수 있으므로 취약점 여부가 불확실한 경우에는 패치가 필요합니다. DataDog Security Labs는 또한 "npm run audit" 명령어를 실행하여 로컬에서 해당 취약점을 확인할 수 있다고 언급했습니다 . 현재 로컬 버전의 React에 취약점이 있는 경우 다음과 같은 메시지가 표시됩니다.
$ npm audit report

next  16.0.0-canary.0 - 16.0.6
Severity: critical
Next.js is vulnerable to RCE in React flight protocol - https://github.com/advisories/GHSA-9qr9-h5gf-34mp
CVE-2025-55182 취약점이 책임감 있게 공개됨에 따라, 영향을 받는 모든 React 버전에 대한 패치가 제공됩니다. React와 Next.js는 모두 따라야 할 완화 지침을 발표했으며, 해당 지침은 여기에서 확인할 수 있습니다.
취약점의 심각성과 활발한 악용 사례를 고려할 때, 취약한 React 배포 환경에 대한 패치는 시급한 우선순위로 처리되어야 합니다. 취약점 공개와 광범위한 악용 사이의 시간 간격이 점점 줄어들고 있으며, 위협 행위자들은 패치가 적용되지 않은 시스템을 빠르게 활용하고 있습니다.
또한 고객은 AWS가 React2Shell 공격에 연루된 것으로 공개한 IP 주소를 차단 목록에 추가하는 것을 고려해야 합니다.
앞서가는 방법을 알아보세요. 조직에 영향을 미칠 수 있는 모든 중요한 취약점을 파악하십시오. 지금 바로 당사의 위협 인텔리전스 전문가와 상담하세요.