2025年12月のCVE動向:22件の重大な脆弱性を確認、120%増加、React2Shellが脅威アクティビティを支配
2025 年 12 月には、影響の大きい脆弱性が 120% という劇的な増加を記録し、 Recorded Futureの Insikt Group ®は、即時の修復/復旧/改善が必要な脆弱性を 22 件特定し、11 月の 10 件から増加しました。 今月は、MetaのReact Server Componentsの脆弱性が広範囲に悪用されたことが大きな話題となった。
セキュリティチームが知っておくべきこと:
- React2Shellの大混乱: CVE-2025-55182は、複数の脅威アクターが多様なマルウェアファミリーを展開する中で、世界的なエクスプロイテーションの波を引き起こしました
- 中国との連携による悪用が激化:アース・ラミア、ジャックポット・パンダ、UAT-9686は、スパイ活動のために重大な脆弱性を悪用した。
- 公的な不正利用が増えている: 22件中11件の脆弱性に概念実証コードが提供されており、悪用のタイムラインを加速させています
- 従来の脆弱性が再浮上: CISA は既知の悪用された脆弱性 (KEV) カタログに 2018 年から 2022 年時代の欠陥を追加し、永続的なパッチのギャップを強調しました
結論: 12月の急騰は、新たなゼロデイとレガシー脆弱性への関心の再燃を反映しています。React2Shellだけでも、現代のWebフレームワークがいかに急速にグローバルな攻撃経路になり得るかを示している。
クイックリファレンス表
以下の22の脆弱性はすべて2025年12月に積極的に悪用されました。
スコア
表1: 12 Recorded Future 月に積極的に悪用された脆弱性の一覧(情報源: Recorded Futureデータに基づく)
2025年12月の主なトレンド
影響を受けるベンダー
- Fortinet は2つの重大な認証回避の脆弱性に関する懸念を継続しています
- GoogleはAndroid(2件)とChromium(1件)プラットフォーム全体で3件の脆弱性に直面した。
- Microsoft はWindowsカーネルの「use-after-free」脆弱性に対応しました
- Meta は今月最も影響力の大きい脆弱性を経験しました。React2Shellです
- 影響を受けるその他のベンダー:Array Networks、Gogs、Gladinet、ASUS、Cisco、Apple、SonicWall、WatchGuard、MongoDB、Digiever、Sierra Wireless、OSGeo、RARLAB、D-Link、およびOpenPLC
最も一般的な弱点タイプ
- CWE-22 – パストラバーサル
- CWE-347 – 暗号署名の不適切な検証
- CWE-416 – 無料利用期限後の使用
- CWE-434 – 危険な種類のファイルの無制限アップロード
- CWE-787 – 境界外書き込み
脅威アクターの活動
React2Shellの悪用 12月のCVE活動は、以下の通りだった。
- この脆弱性を悪用した脅威アクターが観察されました:
- 中国と関係のある俳優、アース・ラミアとジャックポット・パンダ
- 中国関連のクラスターUNC6600、UNC6586、UNC6588、UNC6603、および UNC6595
- 北朝鮮と関係のある、金銭目的のグループ
- 観測されたペイロードには、EtherRAT、PeerBlight、CowTunnel、ZinFoq、Kaijiの亜種、Zndoor、RondoDox、MINOCAT、SNOWLIGHT、COMPOOD、HISONIC、ANGRYREBEL.LINUX、およびWeaxorランサムウェア(Cobalt Strikeステージャーを使用)が含まれていました。
- HiddenOrbitリレーインフラストラクチャおよびGobRATリレーコンポーネントへのインフラストラクチャ接続
追加アクティビティ:
- UAT-9686はCisco Secure Email Gateway( CVE-2025-20393 )の脆弱性を悪用し、AquaShell、AquaPurge、およびAquaTunnelを展開した。
- 未知のアクターが Gogsの脆弱性(CVE-2025-8110)を利用してスーパーシェルマルウェアの展開を行いました
優先アラート:積極的な搾取
これらの脆弱性は、広範な悪用が確認されているため、直ちに対処が必要です。
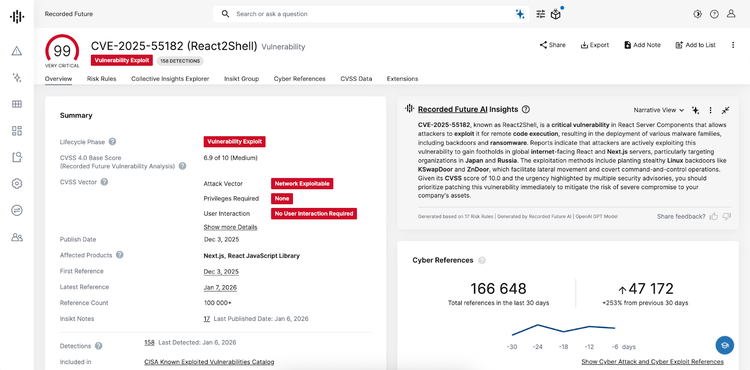
CVE-2025-55182 | メタReactサーバーコンポーネント(React2Shell)
リスクスコア:99(非常に危険) |CISA KEV:2025年12月5日追加
これが重要な理由:認証不要のリモートコード実行(RCE)は、世界で最も人気のあるウェブフレームワークであるReactとNext.jsに影響を与えます。複数の脅威アクターが、多様なマルウェアを搭載した脆弱なインスタンスを積極的に悪用しています。
影響を受けるバージョン:
- React パッケージ: react-server-dom-webpack、react-server-dom-parcel、react-server-dom-turbopack (19.0.0、19.1.0、19.1.1、および 19.2.0)
- Next.js: 15.x、16.x、および14.3.0-canary.77からのCanaryビルド
- 影響を受けるもの:React Router、Waku、RedwoodSDK、Parcel、Vite RSCプラグイン
即時対応:
- React を 19.0.3、19.1.4 にアップグレードします。または19.2.3すぐに
- Next.jsを16.0.7にアップデートしてください。15.5.7、15.4.8、15.3.6、15.2.6、15.1.9、または15.0.5
- Next.jsサーバーアクション/RSCエンドポイントに準拠した、異常なmultipart/form-data POSTリクエストを監視します。
- ログに、悪用を試みることを示す E{"digest" エラーパターンがないか確認してください。
- 予期せぬノード.js子プロセスのサーバープロセスをレビュー
露出: Shodan(米国、インド、ドイツ、日本、オーストラリア)でNext.js 310,500件のインスタンス
CVE-2025-20393 | Cisco Secure Email Gateway
リスクスコア:99(非常に危険) |UAT-9686によるアクティブな悪用
なぜこれが重要なのか: 中国 脅威アクター はメールセキュリティインフラを積極的に情報漏洩/侵害し、永続的なアクセスを確立し、内部ネットワークに切り替わっています。
対象製品: Cisco Secure Email GatewayおよびSecure Email and Web AsyncOSを実行している製品
即時対応:
- Ciscoのセキュリティアップデートを直ちに適用してください。
- スパム隔離ウェブインターフェースのアクセスログを監視する
- 変更点を確認してください
/data/web/euq_webui/htdocs/index.py - AquaShell、AquaPurge、AquaTunnelのインジケーターを探してください。
- 疑わしいIPアドレスへの発信接続を確認する
既知のC2インフラストラクチャ: 172.233.67.176、172.237.29.147、38.54.56.95(非アクティブ)
CVE-2025-14611 | Gladinet CentreStack/Triofox
リスクスコア:99(非常に危険) |CISA KEV:2025年12月16日追加
これが重要な理由:ハードコードされた暗号鍵は、認証なしでファイルを読み取ることを可能にしてしまうため、機密性の高い設定ファイルなども読み取れてしまう。野生環境下で活発な搾取が観察された。
影響を受けるバージョン: 16.12.10420.56791より前のすべてのバージョン
即時対応:
- バージョン16.12.10420.56791以降にアップグレードしてください。
- 不正な読み取りに関する監査ファイルアクセスログ
- 9999年のタイムスタンプに対応するアクセスチケットを確認する
- web.configファイルのデータ漏洩の試みがないか確認してください。
- 保存されているすべての認証情報とAPIキーをローテーションしてください
技術的な詳細分析:エクスプロイト分析
React2Shellの脆弱性(CVE-2025-55182)
React2Shellは、React Server ComponentsのFlightプロトコル実装における根本的な欠陥を表しています。
- 安全でない逆シリアル化– サーバーは検証せずに不正な形式のフライトペイロードを受け入れる
- プロトコルの混乱– 攻撃者が制御するデータがサーバー側の実行に影響を与える
- 認証不要アクセス– RSCエンドポイントでは認証は不要です
- 広範囲に影響– サーバーコンポーネントを使用するReactエコシステム全体に影響します
Insikt Group観察からの搾取活動の分析:
- wget経由で配信されるペイロードは、二次ステージのダウンロードに使用されます。
- RondoDoxを配信しているアクティブなマルウェアホスト
- 最小限の変更を加えた公開PoCを使用するオペレーター
なぜこれが重要なのか: 人気のあるフレームワーク、単純な搾取、そして高い影響を与える組み合わせが、大量情報漏洩/侵害の理想的な条件を生み出しました。 脆弱なバージョンを実行している場合、組織は露出を前提としなければなりません。
Insikt Group安全な検知用のNucleiテンプレートを作成し、Recorded Future顧客に提供しました。このテンプレートは、悪用を引き起こすことなく、脆弱なインスタンスを特定します。
UAT-9686 シスコキャンペーン(CVE-2025-20393)
高度なスパイ活動: 中国の脅威アクターは高度なトレードクラフトを披露しました:
- スパム隔離インターフェースの悪用による初期アクセス
- 正規のUIファイルに埋め込まれたPythonバックドアによる永続化
- 法医学的証拠を除去するためにAquaPurgeでログを操作する
- アクアトンネルとチゼルを用いたトンネル掘削による内部旋回
これが重要な理由:メールゲートウェイは重要なインフラストラクチャを構成する。情報漏洩/侵害は、機密通信の傍受や保護されたネットワークへの横移動を可能にします。
MongoBleedに関する情報漏洩(CVE-2025-14847)
プロトコルの混乱によるメモリリーク: この脆弱性はZlib圧縮ヘッダーの不一致の長さフィールドを悪用します。
- 攻撃者は、長さを偽装した細工済みのBSONドキュメントを送信する。
- MongoDBのパーサーが意図した範囲を超えて読み取ってしまう
- エラーメッセージに未初期化ヒープメモリが露出している
- 認証情報およびキー資料の可能性 露出
これが重要な理由:データベースサーバーには、認証トークン、APIキー、機密性の高い設定情報がメモリ上に保存されていることが多いためです。読み取り専用アクセスであっても、さらなる攻撃を可能にする可能性がある。
告発 修復/復旧/改善リソース
Insikt Group® の核テンプレート
Recorded Futureの顧客は以下のNucleiテンプレートにアクセスできます:
- CVE-2025-55182 (React2Shell) - 悪用せずに安全な逆シリアル化チェックを実施
注:すべてのテンプレートは非侵入的な検知のみを行います。
Recorded Future Product 統合
- Vulnerability Intelligence – 12月の22の重大な脆弱性における悪用トレンドを追跡
- Attack Surface Intelligence – 露出しているReact、MongoDB、およびCiscoの資産を特定する
- Third-Party Intelligence – Assess サプライチェーン 露出 to framework 脆弱性
2025年12月の概要
フレームワークの脆弱性がバイラルになります。React2Shellは、現代のWebフレームワークが、情報公開後わずか数日で世界的な攻撃経路になり得ることを実証した。
過去の欠陥が新たな形で蘇る。CISAのKEVカタログに2018年から2022年までの脆弱性が追加されたことで、脅威アクターが古いCVEから未修正のターゲットをマイニングしていることが示されています。
国家主体は時間軸を加速させる。中国と北朝鮮のグループは、脆弱性が公表されてから数時間以内に、高度な攻撃キャンペーンを展開した。
行動を起こす
Recorded Futureチームの大量搾取の追跡、優先順位を付けたフレームワークの更新、新たな客観の検出にどのように役立つかを確認する準備はできましたか? 当サイトをご覧ください実際のデモをご覧いただけるデモセンター。さらに深く掘り下げてInsikt Groupは、技術的な脅威インテリジェンスに関する調査研究を行っています。
Insikt Group®について:
Recorded FutureのInsiktグループ®は、エリートのセキュリティ研究者、データサイエンティスト、インテリジェンスアナリストを結集し、実用的な脅威インテリジェンスを提供しています。当社のチームは、グローバルな脆弱性の悪用を追跡し、組織が新たな脅威に先んじるのを支援します。