中国の脅威アクターによるReact2Shellの重大な脆弱性の悪用が発生
最終更新日:12月9日
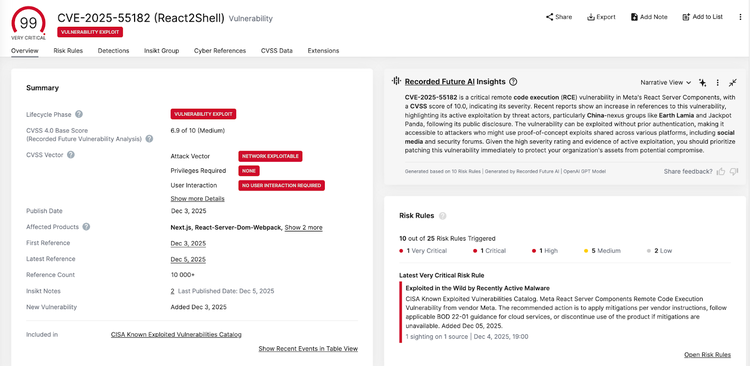
React Server Components の重大な脆弱性が複数の中国の脅威アクターによって積極的に悪用されていると言われており、 Recorded Futureは組織に直ちにシステムにパッチを適用することを推奨しています。
何が起こっていますか
CVE-2025-55182、「React2Shell」と呼ばれる脆弱性は、React Server Components バージョン 19.0、19.1.0、19.1.1、また、いくつかのMetaパッケージには19.2.0が含まれています。Amazon の AWS脅威インテリジェンスチームは 12 月 4 日、Earth Lamia、Jackpot Panda、およびいくつかの追跡されていないクラスターを含む中国の脅威グループがこの脆弱性を積極的に悪用していると報告しました。 しかし、AWSは、これらの脅威グループが使用したとされるIPアドレス以外に、これらの帰属を裏付けるさらなる証拠を提示していない。現段階では、Insikt Group は、同じ脅威グループがまだ IP アドレス 206[.]237[.]3[.]150 を使用している可能性を排除できません。しかし、現時点ではAWSがEarth Lamiaに帰属していることを確認することはできません。
この脆弱性は、React Server Functionエンドポイントでの安全でないペイロードのデシリアライズに起因しています。攻撃者が成功裏に悪用された場合、意図的なHTTPリクエストを通じて任意のコードを実行でき、完全なバックエンド情報漏洩/侵害につながる可能性があります。
問題の規模
Wiz Securityの分析によると、スキャンされたクラウド環境の約39%に脆弱性のあるReactインスタンスが含まれている。さらに憂慮すべきことに、彼らの調査によると、悪用を試みる者の成功率はほぼ100%だという。
React Server Components以外にも、この脆弱性はreact-serverをバンドルしている一般的なフレームワークやライブラリにも影響を及ぼします。
- Next.js
- React Router
- Waku
- Redwood SDK
- ParcelおよびVite用のRSCプラグイン
イベントのタイムライン
状況は急速に展開した。
- 2025年12月3日:Reactチームが脆弱性を公表し、パッチをリリースしました。
- 2025年12月3日:Recorded Future攻撃対象領域スキャンを通じてCVE-2025-55182を検出するための署名を作成しました
- 12月3日 午後10時 UTC:Datadogの研究者は、脆弱性をスキャンしている80件の脅威アクターに関連するIPアドレス を特定し ました
- 2025年12月4日:アマゾンは中国の脅威グループによる積極的な攻撃を報告した。
攻撃の背後にいるのは誰か
Recorded FutureのInsikt Groupによると、IPアドレス143[.]198[.]92[.]82は中国の中継ネットワークHiddenOrbit(RedRelay)の出口ノードである可能性が非常に高いです。HiddenOrbitは、複数の中国政府支援の脅威活動グループが、悪意のある活動を隠蔽し、犯人の特定や追跡を妨害するために使用する中継ネットワークである。
概念実証用のエクスプロイトが利用可能です
CVE-2025-55182を悪用する方法を示す、複数の概念実証(PoC)エクスプロイトが公開されている。最も信頼できる情報は、この脆弱性を最初に発見し公表した研究者のラクラン・デビッドソン氏によるものだ。
デイビッドソンのPoCは次のように機能します。
- JSONペイロードを「multipart/form-data」として埋め込んだHTTP POSTリクエストを作成する
- 特定のヘッダーを使用してサーバーアクション呼び出しを模倣する
- Next.jsまたはWaku RSCエンドポイントにリクエストを送信する
- 悪意のあるペイロードを実行する自動逆シリアル化をトリガーする
情報公開以降、多数の概念実証(PoC)が登場しているが、Davidson氏とAWS Securityはともに、その多くは品質に疑問があり、ほとんどのReactベースの環境では非現実的な被害者構成に依存していると警告している。
今すぐやるべきこと
Reactを使用している組織は、直ちに行動を起こす必要があります。
1. 脆弱な資産を特定する
Assetnoteのreact2shell-scannerを使用して、公開されているReactベースのアプリケーションに脆弱性があるかどうかを判断します。ローカルで確認するには、次のコマンドを実行してください。
npm run audit
脆弱性がある場合は、RCEの脆弱性に関する重大Next.js重大度警告が表示されるはずです。
Insikt Group® Nuclei テンプレートを入手します。 YAMLファイルをダウンロードしてください。このテンプレートは、RSCマルチパートフォームのアップロードを模倣した細工済みのServer ActionsスタイルのPOSTリクエストを送信することで、RSC/Next.jsアプリケーションがCVE-2025-55182の脆弱性を持っているかどうかを安全にチェックします。ランダムなリクエスト ID を生成し、RSC/Next.js 固有の設定を行います。ヘッダーを送信し、任意のコードを実行することなく逆シリアル化パスに到達するように設計された最小限のペイロードを送信します。
2. パッチをすぐに貼る
Reactチームは、影響を受けるすべてのバージョン向けにパッチをリリースしました。
- バージョン19.0.1(19.0向け)
- バージョン19.1.2(19.1.0の場合)および19.1.1)
- バージョン19.2.1(19.2.0向け)
ReactとNext.jsはどちらも、詳細な対策ガイドラインを公開しています。
3. 悪意のあるIPアドレスをブロックする
攻撃試行で特定されたIPアドレスをブロックリストに登録することを検討してください。
- 143[.]198[.]92[.]82(HiddenOrbit ノード)、 Insikt Group 中国匿名化ネットワークへの帰属が確認されました
- 206[.]237[.]3[.]150(アースラミアの疑いはあるが、未確認)
- 45[.]77[.]33[.]136(ジャックポットパンダの疑い)
- 183[.]6[.]80[.]214(出典不明)
なぜこれが重要なのか
複数の要因が組み合わさり、この脆弱性は特に危険です。
- 国家支援の脅威集団による悪用の可能性
- 高い成功率(ほぼ100%)
- 広範囲にわたる脆弱な展開(スキャン対象環境の39%)
- 複数の公開されている概念実証(PoC)エクスプロイト
- 最近明らかになった情報によると、多くのシステムが未修正のままだ。
Recorded Future 推奨事項
Reactを自社の技術スタックに実装する開発者は、Reactフレームワークを使用する公開可能な資産が現在CVE-2025-55182の脆弱性があるかどうかを必ず確認することを強く推奨します。現在、脆弱な資産をスキャンする最良の方法はAssetnoteの react2shellスキャナーを使うことです。しかし、このツールは誤検知と関連しているため、脆弱性が争われている場合にはパッチ適用が必要です。DataDog Security Labsはまた、脆弱性は「npm run audit」コマンドを実行することでローカルで特定できると 指摘 しています。現在のローカルバージョンのReactが脆弱性の場合、以下のメッセージで応答するはずです。
$ npm audit report

next  16.0.0-canary.0 - 16.0.6
Severity: critical
Next.js is vulnerable to RCE in React flight protocol - https://github.com/advisories/GHSA-9qr9-h5gf-34mp
CVE-2025-55182の責任ある開示により、影響を受けるすべてのバージョンのReact向けのパッチが利用可能になりました。ReactとNext.jsはどちらも、遵守すべき緩和策ガイドラインを公開しており、こちらから確認できます。
脆弱性の深刻さと、悪用が活発に行われていることを考慮すると、脆弱なReact環境へのパッチ適用は、緊急の優先事項として取り組むべきである。脆弱性の開示と広範な悪用の間の時間はますます狭まり、脅威アクターは未修正のシステムを利用して急速に動いています。
さらに、顧客はAWSがReact2Shellの悪用に関与していると開示したIPアドレスを拒否リストに登録することを検討すべきです。
新たな脅威に先んじる方法を学びましょう。組織に影響を与えている可能性のあるすべての重大な脆弱性を理解しましょう。ぜひ今日、当社の脅威インテリジェンス専門家にご相談ください。