Qu’est-ce que la Threat Intelligence ?
Abonnez-vous à notre newsletter
Recevez des informations sur les menaces dans votre boîte de réception avec Cyber Daily™
Qu’est-ce que la Threat Intelligence ?
La veille sur les menaces consiste à analyser des informations fondées sur des preuves sur les cyberattaques, ce qui permet aux experts en cybersécurité d’identifier les problèmes en contexte et de créer des solutions ciblées pour les problèmes détectés.
Ancré dans les données, similaire au renseignement de source ouverte (OSINT), le threat intelligence fournit du contexte, comme qui vous attaque, quelles sont leurs motivations et capacités, et quels indicateurs de compromission (IOC) dans vos systèmes Rechercher, ce qui vous aide à prendre des décisions éclairées en matière de sécurité.
Alors que la transformation numérique remodèle les secteurs, l'importance de la cybersécurité croît de manière exponentielle. Une étude de Statista prévoit qu'à l'horizon 2033, le marché du renseignement sur les cybermenaces (Cyber threat intelligence) dépassera les 44 milliards de dollars américains, soulignant ainsi le rôle crucial des défenses informées et axées sur les données dans les stratégies d'entreprise modernes. Cela correspond aux résultats de notre récente enquête dans le rapport State of threat intelligence 2025 de Recorded Future, qui a montré que 91 % des participants prévoient d'augmenter leur investissement dans le threat intelligence en 2026.
Cet article offre une compréhension approfondie de la façon dont une intelligence efficace des menaces peut détecter, analyser et atténuer les cyber-risques, garantissant ainsi une approche de sécurité proactive. Vous en apprendrez davantage sur ses composants, son importance et la façon de le mettre en œuvre au sein de votre organisation pour prévenir les intrusions et les attaques.
Key Takeaways
- Le threat intelligence est essentiel pour la cybersécurité, fournissant des connaissances fondées sur des preuves qui aident les organisations à renforcer de manière proactive leurs défenses
- Les applications pratiques du threat intelligence comprennent la réponse aux incidents et le triage, les opérations de sécurité, la chasse aux menaces et la gestion des vulnérabilités
Pour une présentation plus détaillée de tout ce qui concerne le threat intelligence
Téléchargez le guide complet Intelligence Handbook ou poursuivez votre lecture.
Définir le threat intelligence et son importance
Le threat intelligence implique la collecte, le traitement et l'analyse de données pour discerner les motivations, les comportements et les cibles des acteurs malveillants, fournissant des informations exploitables pour prévenir et combattre la cybercriminalité.

Il s’agit d’une discipline en constante évolution qui fournit aux organisations des informations fondées sur des données probantes sur les cybermenaces potentielles, y compris les cybermenaces émergentes, en leur fournissant les connaissances dont elles ont besoin pour renforcer de manière proactive leurs défenses et prendre des décisions éclairées en matière de sécurité.
Selon Gartner, les renseignements sur les menaces fournissent des informations fondées sur des données probantes, y compris le contexte et des conseils pratiques, sur les menaces existantes ou émergentes afin d’éclairer les stratégies de réponse.
Les renseignements sur les menaces concernent :
- Identifier et analyser les cybermenaces pour permettre une défense proactive et éclairée
- Aller au-delà de la simple agrégation de données sur les menaces
- Offrir une vision globale qui intègre preuves et contexte
- Guider les stratégies de cybersécurité organisationnelle
Interpréter le threat intelligence permet aux organisations de comprendre les risques auxquels elles sont confrontées et de mettre en œuvre des mesures proactives pour atténuer les dommages potentiels.
Cela inclut des données brutes provenant de systèmes internes, de contrôles de sécurité et de services cloud, qui constituent tous la base d'un solide programme de threat intelligence.
L’objectif est de fournir à la fois des preuves de la validité d’une menace et des informations exploitables qui suggèrent des méthodes d’atténuation efficaces.
Pourquoi le threat intelligence est-il important ?
Le threat intelligence joue un rôle central dans la cybersécurité en aidant les organisations à comprendre les cybermenaces potentielles, y compris les menaces qui pourraient spécifiquement cibler et affecter leur activité. Investir dans un solide programme de Cyber threat intelligence permet aux organisations de réduire les risques de cyberattaques et de renforcer leur posture de sécurité.
Dans le monde de la cybersécurité, les défis abondent. Il y a l'immense volume de données à gérer, l'évolution rapide des vecteurs d'attaque et la pénurie de personnel qualifié en cybersécurité. Cependant, le threat intelligence offre une solution. L'intégration, la priorisation et l'authentification des données provenant de diverses sources aide le threat intelligence à atténuer la surcharge de données.
Types de threat intelligence + cas d'utilisation
Le threat intelligence cybernétiques se décline sous diverses formes, chacune servant des objectifs distincts et répondant à différents niveaux de prise de décision au sein d'une organisation. Ces formes incluent le threat intelligence stratégique, opérationnel et tactique.
Renseignements stratégiques sur les menaces
Le threat intelligence stratégique offre une compréhension complète du paysage des menaces. Cette approche holistique aide les organisations à prendre des décisions éclairées pour se protéger contre les menaces potentielles. Elle offre :
- Analyse des tendances à long terme
- Identification des risques importants qui pourraient entraîner de futures attaques contre les organisations
- Vue d’ensemble des menaces de cybersécurité, y compris les facteurs géopolitiques et les tendances du secteur
Ce renseignement offre aux organisations une vue complète du threat intelligence et les aide à garder une longueur d'avance sur les menaces potentielles. Il est conçu pour les parties prenantes non techniques, telles que les conseils d'administration des entreprises, qui s'appuient sur ses orientations de haut niveau pour la prise de décision.
Les responsables de la sécurité doivent trouver un équilibre entre des ressources limitées et la nécessité de se protéger contre des menaces en constante évolution. Le threat intelligence permet de cartographier le paysage des menaces, d'évaluer les risques et de fournir le contexte nécessaire pour prendre des décisions éclairées et opportunes.
À mesure que les organisations numérisent et étendent la collecte de données, les méthodes conventionnelles de gestion des risques s'avèrent insuffisantes, manquant du contexte nécessaire aux défis de sécurité modernes. Le threat intelligence fournit des informations en temps réel sur les environnements de menaces de tiers, améliorant ainsi l'évaluation et la gestion des risques.
Renseignements sur les menaces opérationnelles
Le threat intelligence opérationnel se concentre sur la compréhension des menaces et des campagnes spécifiques. Elle fournit des informations en temps réel et des recommandations concrètes pour traiter et comprendre les vulnérabilités de sécurité et les techniques d'attaque. Étudier les attaques passées et tirer des conclusions sur les tactiques, techniques et procédures (TTP) des threat actors aide les organisations à comprendre le « qui », le « pourquoi » et le « comment » de chaque cyberattaque.
Dans la réponse aux incidents et le triage, le threat intelligence joue un rôle central. Elle permet de mesurer des indicateurs clés de performance tels que le temps moyen de détection (MTTD) et le temps moyen de réponse (MTTR), facilitant ainsi l'évaluation de l'efficacité de la réponse aux incidents.
L’intégration de la Threat Intelligence dans la réponse aux incidents permet aux entreprises de réduire considérablement le temps de réponse, ce qui permet de maintenir la continuité des activités et la protection des données.
Dans le cadre des opérations de sécurité, le threat intelligence joue un rôle essentiel dans l'identification proactive et l'atténuation des cybermenaces sophistiquées, telles que les menaces persistantes avancées. Les technologies IA et l'analyse comportementale améliorent la capacité à détecter les menaces en développant des profils pour les applications réseau et en analysant les données des utilisateurs et des appareils.
Pour assurer la sécurité de votre organisation, il est crucial d’empêcher les utilisations frauduleuses de vos données ou de votre marque. L’intégration des renseignements sur les menaces provenant de sources souterraines et de surface offre des informations approfondies sur les tactiques et les motivations des acteurs de la menace.
Renseignements tactiques sur les menaces
Enfin, le threat intelligence tactique se concentre sur la description des tactiques, techniques et procédures (TTP) employées par les threat actors. Il fournit des informations vitales sur leurs méthodes et stratégies. En proposant du threat intelligence exploitable, le renseignement tactique fournit des informations sur le paysage immédiat des menaces, permettant aux équipes de s'adapter aux comportements changeants des attaquants et aux menaces.
Les services de threat intelligence contribuent de manière importante à l'efficacité du renseignement tactique. La modélisation des attaques potentielles à l'aide d'informations sur les menaces à l'échelle du secteur aide les organisations à mieux se préparer à des menaces spécifiques.
Dans la gestion des vulnérabilités, un programme de threat intelligence efficace est vital. Il identifie les vulnérabilités critiques activement exploitées, permettant aux entreprises de prioriser l'application de correctifs et de traiter de manière préventive les vulnérabilités logicielles potentielles.
Le cycle de vie du threat intelligence
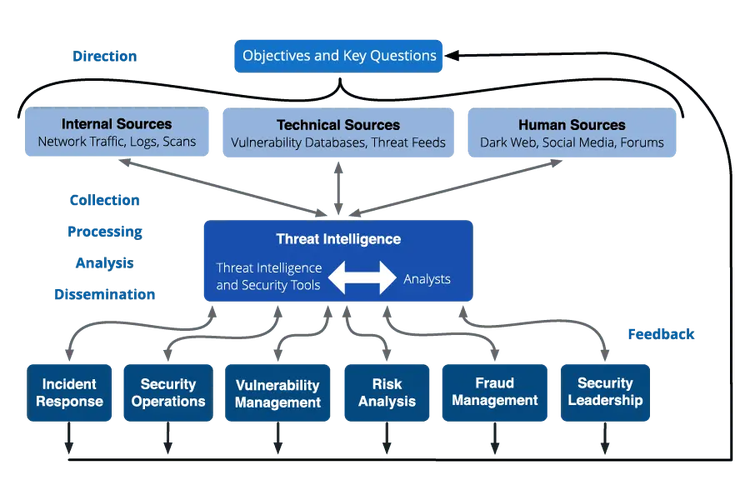
Comprendre les différentes formes de threat intelligence est une chose, mais naviguer dans le cycle de vie du threat intelligence en est une autre. Ce cycle de vie est composé de six étapes :
- Direction
- Collection
- Processing
- Analysis
- Dissemination
- Commentaires
Chaque étape joue un rôle crucial pour garantir l'amélioration et le perfectionnement continus du processus de renseignement. Mais en quoi consiste chaque étape, et pourquoi chacune est-elle cruciale ?
1. Exigences et direction
La phase de direction est là où tout commence. Ici, les objectifs du programme de renseignement sur les cybermenaces sont établis, avec la contribution des principales parties prenantes. Les exigences en matière de renseignement sont définies pour répondre aux questions de cybersécurité pertinentes pour l'organisation. Les retours des parties prenantes sont essentiels pour comprendre les priorités en matière de renseignement des équipes de sécurité utilisant le cyberthreat intelligence, ce qui guide à son tour la documentation de ces exigences en matière de renseignement.
2. Collecte
Une fois la direction définie, l’accent est mis sur la collecte de données. Cela implique la collecte d’informations auprès de diverses sources internes et externes, notamment des journaux de sécurité, des flux de menaces et des entretiens avec des experts. L’objectif est de collecter autant de données pertinentes que possible pour éclairer les prochaines étapes du cycle de vie de la threat intelligence.
3. Traitement et organisation
Après la collecte des données vient le traitement. Cette étape transforme les données collectées en un format utilisable. Il s’agit de filtrer les données non pertinentes et de structurer les informations restantes pour une analyse efficace. À l’aide de l’intelligence artificielle et de l’apprentissage automatique, les tendances peuvent être identifiées, ce qui fournit des informations précieuses pour l’étape suivante.
4. Analyse
La phase d’analyse de la threat intelligence comprend :
- Convertir les informations traitées en renseignements exploitables
- Profilage des adversaires
- Corrélation des menaces
- Analyse comportementale
5. Diffusion
Une fois l'analyse terminée, la phase de diffusion garantit que les principales recommandations et conclusions parviennent aux parties prenantes concernées. Le format de diffusion peut varier, allant de rapports formels de threat intelligence à des flux vidéo ou des présentations, en fonction des besoins du public.
6. Commentaires
Enfin, le retour d’information est un élément essentiel du cycle de vie des renseignements sur les cybermenaces. Il veille à ce que les renseignements fournis répondent à l’évolution des besoins et des priorités de l’organisation. Toute nouvelle question ou lacune en matière de renseignement identifiée au cours de la phase de rétroaction peut être traitée au cours du cycle suivant, ce qui garantit une amélioration et un perfectionnement continus.
Comment l'apprentissage automatique contribue-t-il à un meilleur threat intelligence ?
Le traitement des données à grande échelle d’aujourd’hui nécessite une automatisation pour combiner efficacement les données provenant de diverses sources telles que le Web ouvert, le Web profond, le Dark Web et les canaux techniques, créant ainsi une vue d’ensemble complète.
Recorded Future utilise des techniques d’apprentissage automatique de quatre manières pour améliorer la collecte et l’agrégation des données sur les menaces : pour structurer les données en catégories, pour analyser le texte dans plusieurs langues, pour fournir des scores de risque et pour générer des modèles prédictifs.
- Structurer les données en entités et en événements : le machine learning classe les données à l'aide d'une ontologie, ce qui facilite leur gestion en définissant les entités et leurs relations. Cela permet de reconnaître les événements dans toutes les langues sans tri manuel, en s'appuyant sur les ontologies pour comprendre les catégories et les hiérarchies.
- Analyser du texte en plusieurs langues grâce au traitement du langage naturel (NLP) : cette technique traduit du texte non structuré provenant de différentes langues en données structurées, améliorant ainsi la clarté et l'accessibilité. En faisant la distinction entre des entités similaires (ex., l'entreprise technologique « Apple » par rapport au fruit), le NLP rationalise l'analyse des données et améliore la précision.
- Classer les événements et les entités, aidant les analystes humains à hiérarchiser les alertes : le machine learning attribue des scores de risque pour identifier et prioriser les menaces, en combinant l'expertise humaine avec la précision de l'IA. Cette classification réduit le temps de recherche des faux positifs, ce qui permet une évaluation plus efficace des menaces. L'automatisation de la classification des risques permet aux analystes de gagner du temps en triant les faux positifs et en décidant des priorités, ce qui permet au personnel de sécurité informatique qui utilise Recorded Future de réduire de 34 % le temps passé à compiler des rapports.
- Prévoir les événements et Entité propriétés via des modèles prédictifs: la modélisation prédictive utilise des données historiques pour anticiper les menaces futures, rendant la détection des menaces plus proactive. À mesure que de nouvelles données sont recueillies, ces modèles deviennent de plus en plus précis, offrant un outil puissant pour anticiper et atténuer les risques potentiels.

Outils et services de threat intelligence
Threat intelligence platforms, threat data feeds, and artificial intelligence all play crucial roles in enhancing cyber threat intelligence capabilities and streamlining processes. But what are these threat intelligence tools and services, and how do they contribute to the threat intelligence process?
Plateformes de renseignements sur les menaces
Les plateformes de renseignement sur les menaces (TIP) intègrent des flux de menaces externes à des données internes, offrant des fonctionnalités telles que des évaluations rapides, des évaluations des risques hiérarchisés et une analyse et une visualisation intelligentes des données sur les menaces. Une plateforme de renseignements sur les cybermenaces offre une visibilité granulaire sur les menaces qui sont pertinentes à la fois sur le marché au sens large et spécifiques au secteur d’activité de l’organisation, ce qui est essentiel pour une réponse efficace de l’équipe et une adaptation aux nouveaux défis.
Flux de données sur les menaces
Les flux de données sur les menaces fournissent des informations actuelles telles que les TTP des threat actors, les vulnérabilités et les nouvelles attaques. Ils comprennent un ensemble varié d'informations, telles que :
- Adresses IP malveillantes
- Domaines
- hachages de fichiers
- Signatures de logiciels malveillants
- Données sur les tendances en matière de sécurité
Ces flux rationalisent le processus de prise de décision et permettent un déploiement plus rapide des contre-mesures.
renseignement sur les menaces FAQ
Quels sont les 3 P de la threat intelligence ?
Les trois P de la Threat Intelligence sont proactive, prédictive et préventive. Ces approches sont essentielles pour améliorer les capacités de renseignement sur les menaces des professionnels de la sécurité en recherchant et en identifiant activement les menaces potentielles avant qu’elles ne se matérialisent.
Que fait une équipe de renseignement sur les menaces ?
Les données sur les menaces sont des informations brutes, telles que des adresses IP, des domaines, des hachages de fichiers, des signatures de malwares ou des données sur les tendances de sécurité. Le threat intelligence va plus loin avec ces données en y ajoutant un contexte, une analyse et des conseils exploitables pour que les équipes de sécurité puissent comprendre ce que signifient ces informations et comment y répondre.
Quelle est la différence entre les données sur les menaces et le threat intelligence ?
Les données sur les menaces sont des informations brutes, telles que des adresses IP, des domaines, des hachages de fichiers, des signatures de malwares ou des données sur les tendances de sécurité. Le threat intelligence va plus loin avec ces données en y ajoutant un contexte, une analyse et des conseils exploitables pour que les équipes de sécurité puissent comprendre ce que signifient ces informations et comment y répondre.
Quels sont les exemples de threat intelligence ?
Les exemples de threat intelligence comprennent des informations sur les tactiques, techniques et procédures des acteurs malveillants ; les indicateurs de compromission ; les vulnérabilités activement exploitées ; les infrastructures malveillantes ; les activités frauduleuses ; et les tendances générales affectant le secteur d'activité d'une organisation ou son écosystème tiers.
Qu'est-ce qu'une plateforme de renseignement sur les menaces ?
Une plateforme de threat intelligence, ou TIP, intègre des flux de menaces externes aux données internes pour aider les équipes de sécurité à évaluer, prioriser, analyser et visualiser les informations sur les menaces. Ces plateformes aident les organisations à comprendre quelles menaces sont les plus pertinentes pour leur entreprise et à répondre plus efficacement.
Où en est votre stratégie de sécurité ?
Avant de pouvoir faire évoluer efficacement vos défenses, vous devez comprendre votre base de référence actuelle. Répondez à notre évaluation de la maturité en matière de threat intelligence rapide et interactive pour évaluer les capacités de votre organisation, découvrir les angles morts potentiels et recevoir des informations personnalisées sur la façon d'améliorer votre posture de sécurité.
Ressources connexes
Découvrez les points de vue d'experts, les rapports et les outils pour renforcer votre stratégie de cybersécurité.