Paysage des CVE en décembre 2025 : 22 vulnérabilité critiques, augmentation de 120 %, React2Shell domine l’activité des menaces
En décembre 2025, on a constaté une augmentation spectaculaire de 120 % des vulnérabilité à fort impact, le groupe Insikt ® de Recorded Future ayant identifié 22 vulnérabilité nécessitant une remédiation ou une correction immédiate, contre 10 en novembre. Le mois a été marqué par une exploitation généralisée d'une faille dans les composants serveur React de Meta.
Ce que les équipes de sécurité doivent savoir :
- Le pandémonium de React2Shell : CVE-2025-55182 a déclenché une vague mondiale d’exploitation avec plusieurs acteur malveillant déployant des familles de malwares diverses
- L’exploitation du nexus chinois s’intensifie : Earth Lamia, Jackpot Panda et UAT-9686 ont exploité des failles critiques pour les opérations d’espionnage
- Les exploits publics se multiplient : Onze des 22 vulnérabilité disposent d’un code de preuve de concept, accélérant les délais d’exploitation
- vulnérabilité héritées refont surface : la CISA a ajouté des failles de l'ère 2018-2022 à son catalogue de vulnérabilité connues exploitées (KEV), mettant en évidence les lacunes persistantes des correctifs.
En résumé : La hausse de décembre reflète à la fois de nouveaux zero-days et un regain d’intérêt pour les vulnérabilitéhérités. React2Shell à lui seul démontre à quelle vitesse les frameworks web modernes peuvent devenir des vecteurs d’attaque mondiaux.
Tableau de référence rapide
Les 22 vulnérabilité ci-dessous ont toutes été activement exploitées en décembre 2025.
Partition
Table 1: Liste des vulnérabilité qui ont été activement exploités en décembre basée sur des données Recorded Future (sources : Recorded Future)
Tendances clés en décembre 2025
Fournisseurs concernés
- Les préoccupations persistantes de Fortinet concernant la vulnérabilité avec deux failles critiques de contournement de l’authentification
- Google a fait face à trois vulnérabilité sur les plateformes Android (2) et Chromium (1)
- Microsoft a corrigé une vulnérabilité d'utilisation après libération du noyau Windows
- Meta a connu la vulnérabilité la plus marquante du mois avec React2Shell
- Fournisseurs supplémentaires concernés : Array Networks, Gogs, Gladinet, ASUS, Cisco, Apple, SonicWall, WatchGuard, MongoDB, Digiever, Sierra Wireless, OSGeo, RARLAB, D-Link et OpenPLC
Types de faiblesses les plus courants
- CWE-22 – Parcours de chemin
- CWE-347 – Vérification incorrecte de la signature cryptographique
- CWE-416 – Utilisation après paiement
- CWE-434 – Téléversement sans restriction de fichier avec type dangereux
- CWE-787 – Écriture hors limites
acteur malveillant Activité
Exploitation de React2Shell a dominé l’activité CVE de décembre :
- acteur malveillant observé avoir exploité cette vulnérabilité:
- Les acteurs liés à la Chine Earth Lamia et Jackpot Panda
- Clusters liés à la Chine UNC6600, UNC6586, UNC6588, UNC6603 et UNC6595
- Groupes liés à la Corée du Nord et motivés financièrement
- Les charges utiles observées comprenaient EtherRAT, PeerBlight, CowTunnel, ZinFoq, des variantes de Kaiji, Zndoor, RondoDox, MINOCAT, SNOWLIGHT, COMPOOD, HISONIC, ANGRYREBEL.LINUX et le ransomware Weaxor (utilisant un stager Cobalt Strike).
- Connexions d'infrastructure à l'infrastructure de relais HiddenOrbit et au composant de relais GobRAT
Activité supplémentaire :
- Le test UAT-9686 a exploité la vulnérabilité Cisco Secure Email Gateway (CVE-2025-20393) en déployant AquaShell, AquaPurge et AquaTunnel.
- Des acteurs inconnus ont exploité la vulnérabilité Gogs (CVE-2025-8110) pour le déploiement de malwares Supershell
Alerte prioritaire : exploitation active
Ces vulnérabilité nécessitent une attention immédiate en raison d’une exploitation généralisée confirmée.
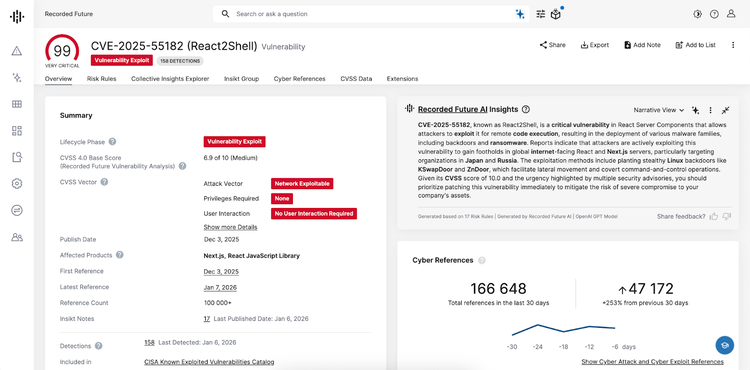
CVE-2025-55182 | Composants du serveur Meta React (React2Shell)
Score de risque : 99 (très critique) | CISA KEV : Ajouté le 5 décembre 2025
Pourquoi cela importe : Le RCE non authentifié affecte React et Next.js, parmi les frameworks web les plus populaires au monde. Plusieurs acteur malveillant exploitent activement des instances vulnérables avec des charges utiles variées de malwares.
Versions concernées :
- Packages React : react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack (19.0.0, 19.1.0, 19.1.1, et 19.2.0)
- Next.js : versions 15.x, 16.x et Canary issues de 14.3.0-canary.77
- Concernent également : React Router, Waku, RedwoodSDK, Parcel, plugin RSC Vite
Actions immédiates :
- Mettez à jour React vers la version 19.0.3, 19.1.4, ou 19.2.3 immédiatement
- Mise à jour Next.js vers la 16.0.7, 15.5.7, 15.4.8, 15.3.6, 15.2.6, 15.1.9, ou 15.0.5
- Surveillez les requêtes POST multipart/form-data inhabituelles, compatibles avec les points de terminaison Next.js Server Actions / RSC.
- Vérifiez les journaux à la recherche de modèles d'erreurs E{"digest"} indiquant des tentatives d'exploitation
- Examiner les processus serveurs pour détecter des processus enfants Nœud.js inattendus
Exposition : ~310 500 instances de Next.js sur Shodan (États-Unis, Inde, Allemagne, Japon, Australie)
CVE-2025-20393 | Passerelle sécurisée de messagerie Cisco
Score de risque : 99 (très critique) | Exploitation active par UAT-9686
Pourquoi c'est important : acteur malveillant chinois compromettent activement les infrastructures de sécurité des messageries électroniques pour établir un accès persistant et s'infiltrer dans les réseaux internes.
Produits concernés : Cisco Secure Email Gateway et gestionnaires de messagerie et Web sécurisés, responsables exécutant AsyncOS
Actions immédiates :
- Appliquez immédiatement les mises à jour de sécurité de Cisco.
- Journaux d'accès à l'interface web de surveillance de la quarantaine des spams
- Vérifiez s’il y a des modifications à
/data/web/euq_webui/htdocs/index.py - Recherche des indicateurs AquaShell, AquaPurge et AquaTunnel
- Examiner les connexions sortantes vers les adresses IP suspectes
Infrastructure C2 connue : 172.233.67.176, 172.237.29.147, 38.54.56.95 (inactive)
CVE-2025-14611 | Gladinet CentreStack/Triofox
Score de risque : 99 (très critique) | CISA KEV : Ajouté le 16 décembre 2025
Pourquoi cela importe : Les clés cryptographiques codées en dur permettent la lecture de fichiers non authentifiée, y compris les fichiers de configuration sensibles. Exploitation active observée à l’état sauvage.
Versions concernées : Toutes les versions antérieures à 16.12.10420.56791
Actions immédiates :
- Mettez à jour vers la version 16.12.10420.56791 ou une version ultérieure.
- Auditer les journaux d’accès aux fichiers pour les lectures non autorisées
- Consulter les billets d'accès pour l'année 9999 (horodatage)
- Vérifiez les tentatives d’exfiltration de web.config
- Faites pivoter toutes les clés de Identifiants et API stockées
Plongée technique approfondie : analyse de l’exploitation
Exploitation de React2Shell (CVE-2025-55182)
React2Shell représente une faille fondamentale dans l’implémentation du protocole Flight de React Server Components :
- Désérialisation insécurisée – Le serveur accepte les charges utiles Flight déformées sans validation
- Confusion de protocole – Les données contrôlées par l’attaquant influencent l’exécution côté serveur
- Accès non authentifié – Aucune authentification requise pour les terminaux RSC
- Impact important – Affecte l'ensemble de l'écosystème React via les composants serveur
Analyse de l’activité d’exploitation à partir de Insikt Group observations :
- Charges utiles transmises via wget pour télécharger les étapes secondaires
- Serveurs de logiciels malveillants actifs diffusant RondoDox
- Opérateurs utilisant des preuves de concept publiques avec des modifications minimales
Pourquoi cela importe : La combinaison d’un cadre populaire, d’une exploitation simple et d’un impact élevé a créé des conditions parfaites pour un compromis massif. Les organisations doivent supposer l’exposition si elles utilisent des versions vulnérables.
Insikt Group a créé un modèle Nuclei pour une détection sécurisée, disponible pour les clients de Recorded Future. Le modèle identifie les instances vulnérables sans déclencher d’exploitation.
Campagne Cisco UAT-9686 (CVE-2025-20393)
Opération d'espionnage sophistiquée : acteur malveillant chinois a fait preuve de techniques d'espionnage avancées :
- Accès initial via l’exploitation de l’interface de quarantaine de spam
- Persistance via une porte dérobée Python intégrée dans des fichiers UI légitimes
- Manipulation des journaux avec AquaPurge pour supprimer les preuves médico-légales
- Tunnel via AquaTunnel et Chisel pour le pivotage interne
Pourquoi cela importe : Les passerelles de messagerie représentent des infrastructures critiques. La compromission permet l’interception de communications sensibles et le déplacement latéral vers des réseaux protégés.
Divulgation d’informations sur MongoBleed (CVE-2025-14847)
Fuite de mémoire due à la confusion du protocole : Les exploits de vulnérabilité exploitent des champs de longueur inadaptés dans les en-têtes compressés Zlib :
- L'attaquant envoie des documents BSON falsifiés dont la longueur est modifiée.
- L’analyseur syntaxique de MongoDB dépasse les limites prévues
- Mémoire de tas non initialisée exposée dans les messages d'erreur
- Potentiel d'exposition des identifiants et des documents clés
Pourquoi c'est important : les serveurs de bases de données contiennent souvent en mémoire des jetons d'authentification, des clés API et des configurations sensibles. Même un accès en lecture seule peut permettre d'autres attaques.
détection & remédiation, correction Ressources
Modèles de noyaux issus du groupe® Insikt
Les clients de Recorded Future peuvent accéder aux modèles Nuclei pour :
- CVE-2025-55182 (React2Shell) - Vérification de désérialisation sécurisée sans exploitation
Remarque : Tous les modèles effectuent uniquement une détection non intrusive.
Recorded Future Intégration des produits
- Renseignements sur les vulnérabilités – Suivez les tendances d’exploitation à travers les 22 défauts critiques de décembre
- Renseignements sur la surface d'attaque – Identifier les actifs React, MongoDB et Cisco exposés
- Renseignements de tiers – Évaluer la chaîne d’approvisionnement exposée à la vulnérabilité
Résumé décembre 2025
vulnérabilité du framework devient virale. React2Shell a démontré comment les frameworks web modernes peuvent devenir des vecteurs d’attaque mondiaux en quelques jours après leur divulgation.
Les défauts hérités connaissent une nouvelle vie. L'ajout de vulnérabilité 2018-2022 au catalogue KEV de CISA montre que acteur malveillant exploitent d'anciens CVE pour des cibles non corrigées.
Les acteurs des États-nations accélèrent les délais. Des groupes chinois et nord-coréens ont déployé des Campagne sophistiqués quelques heures après vulnérabilité divulgation.
Agissez
Prêt à découvrir comment Recorded Future peut aider votre équipe à suivre les exploitations massives, à prioriser les mises à jour des frameworks et à détecter les menaces émergentes ? Explorez notre centre de démonstration pour des exemples en direct. Plongez plus profondément avec RechercheInsikt Group pour renseignement sur les menaces.
À propos du groupe® Insikt :
Le groupe® Insikt de Recorded Futureréunit des chercheurs en sécurité d’élite, des data scientists et des analystes du renseignement pour fournir des renseignement sur les menacesexploitables. Notre équipe suit l’exploitation de la vulnérabilité mondiale afin d’aider les organisations à garder une longueur d’avance sur les menaces émergentes.