Critical React2Shell vulnérabilité activement exploité par les acteur malveillantchinois
Dernière mise à jour le 9 décembre.
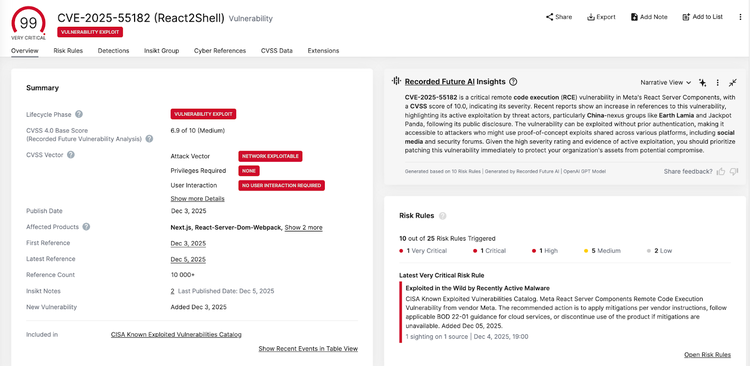
Une vulnérabilité critique dans les composants serveur React serait activement exploitée par plusieurs acteur malveillant chinois. Recorded Future recommande aux organisations de corriger immédiatement leurs systèmes.
Ce qui se passe
La vulnérabilité CVE-2025-55182, surnommée « React2Shell », affecte les versions 19.0 et 19.1.0 des composants serveur React. 19.1.1, et la version 19.2.0 dans plusieurs paquets Meta. L'équipe AWS renseignement sur les menaces d'Amazon a signalé le 4 décembre que des groupes de menaces chinois, dont Earth Lamia, Jackpot Panda et plusieurs clusters non suivis, exploitent activement cette vulnérabilité. Toutefois, AWS n'a fourni aucune preuve supplémentaire à l'appui de ces attributions, au-delà des adresses IP qui auraient été utilisées par ces groupes de menaces. À ce stade, Insikt Group ne peut exclure la possibilité que le même groupe de menaces puisse encore utiliser l'adresse IP 206[.]237[.]3[.]150, mais nous ne sommes actuellement pas en mesure de vérifier l’attribution d’AWS à Earth Lamia.
La vulnérabilité provient d'une désérialisation non sécurisée de la charge utile au niveau des points de terminaison des fonctions serveur React. Lorsqu'elle est exploitée avec succès, cette faille permet aux attaquants d'exécuter du code arbitraire via des requêtes HTTP spécialement conçues, ce qui peut potentiellement conduire à une compromission totale du système dorsal.
L’ampleur du problème
Selon l'analyse de Wiz Security, environ 39 % des environnements cloud analysés contiennent des instances React vulnérables. Plus inquiétant encore, leurs recherches montrent que les tentatives d'exploitation ont un taux de réussite proche de 100 %.
Au-delà des composants React Server, la vulnérabilité affecte les frameworks et bibliothèques populaires qui regroupent react-server, notamment :
- Next.js
- Routeur React
- Waku
- SDK Redwood
- Plugins RSC pour Parcel et Vite
Chronologie des événements
La situation a évolué rapidement :
- 3 décembre 2025 : L’équipe React a divulgué la vulnérabilité et publié des correctifs.
- 3 décembre 2025 : Recorded Future rédigé une signature pour détecter CVE-2025-55182 via des scans surface d'attaque
- 3 décembre, 22h UTC : Les chercheurs de Datadog ont identifié 80 adresses IP liées à acteur malveillantnuméroant les vulnérabilité
- 4 décembre 2025 : Amazon a signalé une exploitation active par des groupes de menace chinois
Qui est derrière les attaques
Selon Insikt Groupde Recorded Future, adresse IP 143[.]198[.]92[.]82 est très probablement une Nœud de sortie pour le réseau relais chinois HiddenOrbit (RedRelay). HiddenOrbit est un réseau relais utilisé par plusieurs groupes d’activités menaçantes parrainés par l’État chinois pour obscurcir les activités malveillantes et entraver les efforts d’attribution et de suivi.
Exploits de preuve de concept disponibles
De multiples exploits de preuve de concept (PoC) ont été publiés démontrant comment exploiter CVE-2025-55182. La plus crédible vient du chercheur Lachlan Davidson, qui a initialement découvert et révélé la vulnérabilité.
Les œuvres de Davidson sur la preuve de concept sont réalisées par :
- Création d'une requête HTTP POST avec une charge utile JSON intégrée sous le nom « multipart/form-data »
- Imitation des appels d’Action serveur avec des en-têtes spécifiques
- Envoi de la requête vers Next.js ou Waku RSC
- Déclenchement automatique de la désérialisation qui exécute la charge utile malveillante
Bien que de nombreux autres points de vue aient émergé depuis la divulgation, Davidson et AWS Security mettent en garde que beaucoup sont de qualité discutable et reposent sur des configurations de victimes irréalistes dans la plupart des environnements basés sur React.
Ce que vous devez faire maintenant
Les organisations utilisant React doivent agir immédiatement :
1. Identifier les actifs vulnérables
Déterminez si vos applications react, accessibles au public, sont vulnérables à l’aide du scanner react2shell d’Assetnote. Vous pouvez aussi vérifier localement en lançant :
npm run audit
Si vous êtes vulnérable, vous devriez voir un avertissement de gravité critique concernant Next.js vulnérabilité RCE.
Procurez-vous le modèle Insikt® Group Nuclei. Téléchargez notre fichier YAML. Le modèle vérifie en toute sécurité si une application RSC/Next.js est vulnérable au CVE-2025-55182 en envoyant une requête POST de type Actions de Serveur conçue qui imite un téléchargement de formulaire RSC en plusieurs parties. Il génère des identifiants de requête aléatoires, définit RSC/Next.js spécifiques et envoie une charge utile minimale conçue pour atteindre le chemin de désérialisation sans exécuter un code arbitraire.
2. Appliquez immédiatement les patchs
L’équipe React a publié des correctifs pour toutes les versions affectées :
- Version 19.0.1 (pour 19.0)
- Version 19.1.2 (pour 19.1.0 et 19.1.1)
- Version 19.2.1 (pour 19.2.0)
React et Next.js ont tous deux publié des directives détaillées d’atténuation.
3. Bloquer les adresses IP malveillantes
Envisagez de bloquer la liste des adresses IP identifiées lors des tentatives d’exploitation :
- 143[.]198[.]92[.]82 (HiddenOrbit Nœud), Insikt Group attribué à ce réseau d’anonymisation chinois
- 206[.]237[.]3[.]150 (suspicion de Lamia terrestre mais non confirmé)
- 45[.]77[.]33[.]136 (suspecté d'être Jackpot Panda)
- 183[.]6[.]80[.]214 (sans attribut)
Pourquoi cela est important
La combinaison de ces facteurs rend cette vulnérabilité particulièrement dangereuse :
- Exploitation probable par des groupes de menace parrainés par l’État
- Taux de réussite élevé (près de 100 %)
- Déploiements vulnérables généralisés (39 % des environnements balayés)
- Multiples exploits PoC disponibles publiquement
- Des divulgations récentes signifient que de nombreux systèmes restent non correctifs
Recommandations Recorded Future
Les développeurs implémentant React dans leur pile technologique sont fortement conseillés de déterminer si les actifs accessibles au public utilisant les frameworks React sont actuellement vulnérables au CVE-2025-55182. La meilleure façon de scanner actuellement les actifs vulnérables est d’utiliser le scanner react2shell d’Assetnote ; Cependant, l’outil est associé à des faux positifs, il est donc nécessaire de corriger les cas où la vulnérabilité est contestée. DataDog Security Labs note également que la vulnérabilité peut être identifiée localement en exécutant la commande « npm run audit », qui devrait répondre par le message suivant si votre version locale actuelle de React est vulnérable :
$ npm audit report

next  16.0.0-canary.0 - 16.0.6
Severity: critical
Next.js is vulnerable to RCE in React flight protocol - https://github.com/advisories/GHSA-9qr9-h5gf-34mp
Suite à la divulgation responsable de la vulnérabilité CVE-2025-55182, un correctif est disponible pour toutes les versions concernées de React. React et Next.js ont tous deux publié des recommandations d'atténuation des risques, que vous pouvez consulter ici :
Compte tenu de la gravité et de l’exploitation active, corriger les déploiements vulnérables de React doit être considéré comme une priorité urgente. La fenêtre entre la divulgation de vulnérabilité et l’exploitation généralisée continue de se réduire, et acteur malveillant agit rapidement pour tirer parti des systèmes non patchés.
De plus, les clients devraient envisager de nier la liste des adresses IP divulguées par AWS comme étant impliquées dans l’exploitation de React2Shell.
Apprenez à garder une longueur d’avance sur les menaces émergentes. Identifiez toutes les vulnérabilité critiques qui peuvent affecter votre organisation. Contactez dès aujourd'hui nos experts renseignement sur les menaces .