Le AI Déficit de maturité des logiciels malveillants
- La plupart des « logiciels malveillants AI » observés jusqu’à présent appartiennent aux niveaux 1 à 3 du modèle de maturité des logiciels malveillants AI (AIM3) (expérimentation par l’optimisation), plutôt qu’à Campagne entièrement automatisée.
- AI est actuellement un multiplicateur de force sur les techniques d’assaillants existantes, et non une source de TTPsfondamentalement nouvelles.
- Nombre d'annonces concernant les « tout premiers logiciels malveillants AI » ne sont en réalité que des démonstrations de recherche limitées ou des preuves de concept avec une autonomie restreinte et un impact concret incertain.
- Le reporting public ne montre aucun exemple confirmé de malware véritablement intégré, Bring-Your-Own-AI (BYOAI), exécutant son propre modèle local sur les hôtes victimes.
- Les responsables de la défense devraient privilégier la surveillance des abus des services AI légitimes, le renforcement des contrôles existants et la cartographie des menaces selon les niveaux AIM3 plutôt que de surréagir à des scénarios de science-fiction.
Introduction
La AI générative (GenAI) et les grands modèles de langage (LLM) sont rapidement intégrés dans tous les aspects de notre société, de la communication à la cybersécurité. Les entreprises et les fournisseurs utilisent déjà la GenAI et les LLM pour renforcer leurs défenses. Les attaquants adoptent également les LLM, principalement comme multiplicateur de force plutôt que comme le super malware en un clic souvent suggéré dans les titres d’articles. Des leurres de phishing à la génération de code en passant par l’orchestration basique, GenAI abaisse la barrière des compétences et accélère les flux de travail familiers, au lieu de libérer une toute nouvelle catégorie de malwares inarrêtables et totalement autonomes.
En pratique, la plupart des activités AI malwares aujourd’hui résident aux premiers stades de la maturité de AI , axés sur le codage assisté par AIet l’artisanat, le contenu localisé et l’orchestration expérimentale qui repose encore fortement sur les humains et les outils traditionnels, alors même que les fournisseurs se précipitent pour présenter des preuves de concept étroites (PoC) ou des incidents de niche comme les premières attaques AI . Cet article brise ce battage médiatique en introduisant un simple modèle de maturité AI malware (AIM3) pour définir ce qui compte vraiment comme AI malware, cartographier les revendications publiques récentes en des niveaux de maturité concrets, et offrir aux défenseurs une vision réaliste de la manière dont AI modifie réellement l’économie des attaquants aujourd’hui et comment se préparer à des logiciels plus performants, des menaces orchestrées qui sont clairement en route.
Qu’est-ce qui est considéré comme un « logiciel malveillant AI » ?
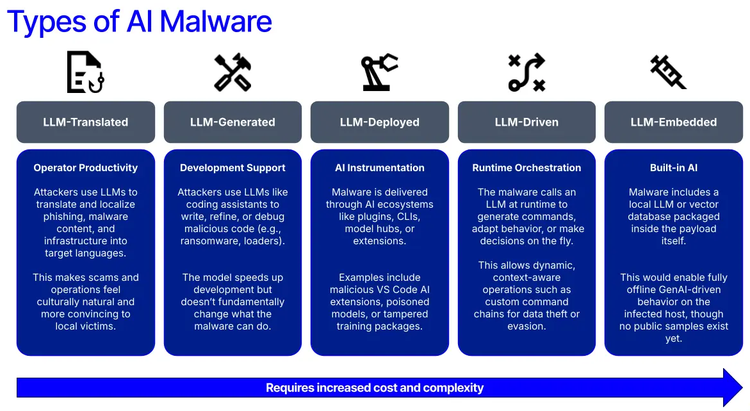
Nous définissons AI malware comme un logiciel malveillant ou offensant dont le développement principal ou le comportement en temps réel dépend de GenAI ou de LLM. Le logiciel malveillant peut utiliser des LLM pour générer ou sélectionner des commandes à l’exécution, inspecter des fichiers ou la télémétrie de l’environnement pour la planification des actions, ou orchestrer des parties de la chaîne d’attaque sans intervention humaine étape par étape. Cinq types de malwares AI répondent à cette description : LLM-Traduit, LLM-Généré, LLM-Déployé, LLM-Piloté et LLM-Intégré.
Mesurer AI maturité des malwares avec AIM3
Malgré les nombreux types de malwares AI observés ces dernières années, il manque de consensus sur l’état actuel de la maturité des malwares AI . Des modèles de maturité existent pour l’adoption de la cybersécurité, comme le «AI Maturity Model » de MITRE, mais il n’existe aucun modèle centré sur l’attaquant qui mesure directement la sophistication des malwares habilités par AIet le risque opérationnel qu’il représente pour les organisations. Pour combler cette lacune, Recorded Future propose l’AIM3 à cinq niveaux qui aide les équipes à déterminer le niveau de sophistication des menaces AI et à identifier où concentrer la détection et les efforts de gouvernance. AIM3 offre aux défenseurs un moyen de distinguer les menaces réelles pilotées par l’IA du bruit marketing.
Niveaux du AI Modèle de maturité des logiciels malveillants de Recorded Future(AIM3)
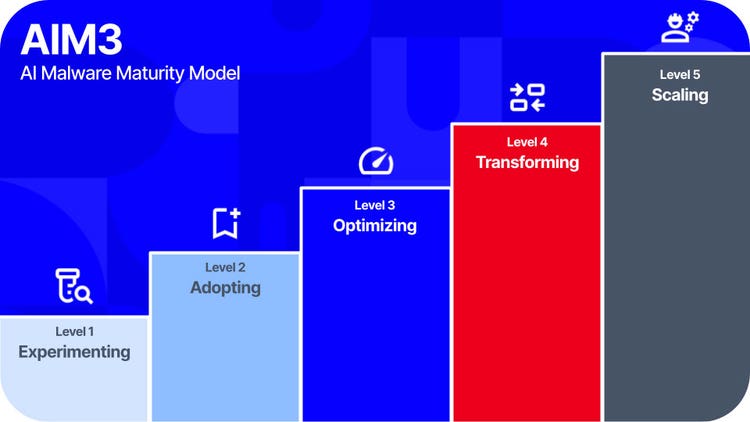
Niveau 1 - Expérimentation :
Les attaquants, chercheurs et universitaires créent des prototypes, des exemples de jouets et des points de couleur qui exploitent la GenAI en utilisant des méthodes rudimentaires. À ce stade, les individus explorent simplement les possibilités de GenAI et des LLM pour des applications malveillantes plutôt que de les mettre en opération de manière sérieuse.
Niveau 2 - Adoption :
acteur malveillant intégrer GenAI dans des flux de travail familiers tels que la rédaction d’emails de phishing, la recherche de cibles et le développement de code. Bien que les tâches opérationnelles principales restent conventionnelles, l’accent est mis sur l’automatisation et le soutien des tâches de bas ordre sans réinventer l’artisanat traditionnel.
Niveau 3 - Optimisation :
Les attaquants commencent à intégrer AI dans leurs chaînes d’attaque en utilisant GenAI sur l’hôte ou via des API pour effectuer de l’introspection, générer des commandes et adapter le code en quasi temps réel. C’est un changement de focus, passant de l’utilisation sur mesure de la GenAI à la considération de l’IA comme une partie intégrée de la chaîne d’attaque.
Niveau 4 - Transformation :
À ce niveau émergent des cadres offensifs natifs de l'IA, combinant une planification en plusieurs étapes et l'utilisation d'outils avec une approche humaine dans la boucle (HITL). Il s'agit des premières tentatives délibérées d'opérations de menace axées sur l'IA, utilisant des modèles d'agents plutôt que d'intégrer l'IA générale à des schémas de fonctionnement existants.
Niveau 5 - Mise à l'échelle :
acteur malveillant construisent des systèmes agents pour gérer Campagne de bout en bout sans supervision humaine. La prise de décision automatisée est mise en œuvre à grande échelle pour les étapes de planification, d’exécution et de persistance des opérations. Ce niveau de sophistication représente la limite supérieure des capacités GenAI vers lesquelles les expérimentations actuelles se dirigent.
L’objectif AIM3 étant défini, nous pouvons maintenant examiner ce qui a été effectivement rapporté dans le domaine public et dans la recherche.
Ce que nous voyons dans la nature
2023 à 2024 (Premières expérimentations)
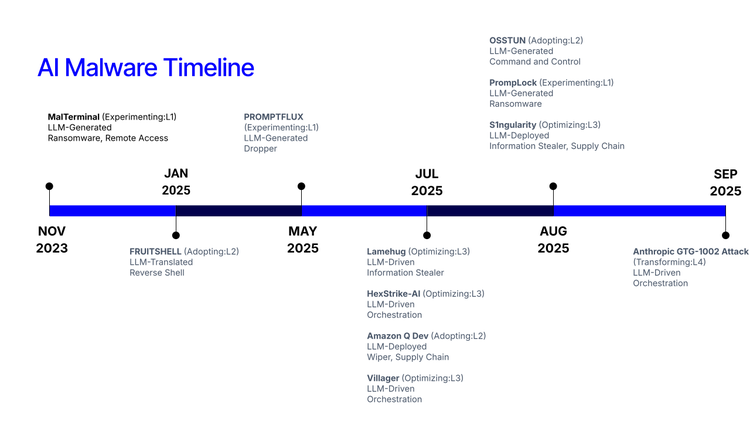
- Malterminal (AIM3 : Niveau 1 - Expérimentation) est un prototype de logiciel malveillant précoce qui montre un concept de ransomware et d'outil d'accès à distance (RAT) piloté par LLM avec AI principalement utilisée pour la génération de code à la suite d'une invite humaine. Cet échantillon était presque certainement une expérimentation non hostile, basée sur la fonctionnalité intégrée qui permet d’évaluer la malveillance et de créer un rapport d’analyse du malware sur la charge utile résultante.
Début à mi-2025 (apparition de logiciels malveillants utilisant l'IA)
- COQUILLE DE FRUIT (AIM3 : Niveau 2 - Adoption) est un script PowerShell reverse shell destiné aux testeurs d’intrusion qui contient des instructions codées en dur pour tenter de contourner l’analyse basée sur un LLM. La sensibilisation au LLM dans le processus de développement place cet exemple au niveau d’adoption.
- PROMPTFLUX (AIM3 : Niveau 1 - Expérimentation) est un programme d'installation de logiciels malveillants écrit en VBScript qui utilise Google Gemini pour réécrire son propre code source et exécuter la nouvelle charge utile pour la persistance. Cet échantillon, qualifié d'expérimental par Google, est l'un des premiers exemples de caractéristiques vermiformes utilisant AI.
- Lamehug alias PROMPTSTEAL (AIM3 : Niveau 3 - Optimisation) est un échantillon d’information stealer piloté par LLM qui invoque l’API HuggingFace pour générer des commandes de reconnaissance. Découvert par le CERT-UA, Lamehug est attribué à APT28 avec un degré de confiance modéré, ce qui pourrait constituer la première utilisation d'un logiciel malveillant AI dans des cyberopérations parrainées par un État. L'utilisation AI par APT28 dans sa chaîne d'attaque place ce système au niveau d'optimisation.
- HexStrike-AI (AIM3 : Niveau 3 - Optimisation) est un framework de test d'intrusion open-source alimenté par des protocoles de contexte de modèle (MCP) connectés à des outils d'équipe rouge traditionnels. L'un des premiers cadres d'équipe rouge publics à tirer parti de GenAI en déployant plusieurs agents AI pour piloter des outils traditionnels tels que nmap. L'invocation de LLM et l'utilisation de l'agent placent ce niveau au niveau d'optimisation.
- Développeur Amazon Q (AIM3 : Niveau 2 - Adoption) pour l'extension Visual Studio Code version 1.84.0 contenait des instructions malveillantes injectées dans les invites pour supprimer les environnements locaux et cloud. Malgré des erreurs de syntaxe empêchant le code de s'exécuter correctement, cet exemple a tout de même obtenu une CVE (CVE-2025-8217) en raison du code malveillant intégré. Cela se situe au niveau d'adoption car le LLM en est conscient, mais avec une mise en œuvre erronée.
- Le villageois de Cyberspike (AIM3 : Niveau 3 - Optimisation) est un cadre de test d’intrusion natif en IA, développé par le projet d’équipe rouge basé en Chine, Cyberspike. Il tente d’être un successeur IA-d’abord de Cobalt Strike, intégrant DeepseekAI et Kali Linux pour automatiser les flux de travail des équipes rouges. Tout comme HexStrike-AI, Villager utilise des outils traditionnels de red team, incluant AsyncRAT (un outil d’accès à distance) et Mimikatz (un collecteur d’identifiants), lors de son fonctionnement. L’invocation du LLM et l’utilisation de l’agent placent cela au niveau d’Optimisation.
Fin 2025 (les implémentations pilotées par l’IA rencontrent du succès)
- OSSTUN (AIM3 : Niveau 2 - Adoption) est un cadre de commande et de contrôle (C2) que Google a observé être développé aux côtés d'autres outils par l' acteur malveillant parrainé par l'État RedGolf (également connu sous le nom d'APT41), utilisant Gemini. La sensibilisation au LLM de RedGolf dans le processus de développement a placé cet exemple au niveau d’adoption.
- PromptLock (AIM3 : Niveau 1 - Expérimentation) est présenté comme le premier ransomware alimenté par l'IA qui utilise un LLM pour comprendre les fichiers locaux et créer des notes de ransomware personnalisées. Peu après sa découverte, il a été identifié comme un artefact de preuve de concept pour un article académique, le plaçant ainsi au niveau expérimental.
- S1ngularité alias QUIETVAULT (AIM3 : Niveau 3 - Optimisation) est un ensemble de versions malveillantes d'un système de paquets largement utilisé, Nx, qui a été publié sur le registre npm Nœud.js. Le logiciel exploitait AI pour tirer parti des vulnérabilités de GitHub Actions, voler Identifiants puis exfiltrer les données vers un dépôt exposé au sein du compte GitHub de la victime. L'utilisation réussie des LLM dans leur chaîne d'attaque place ce système au niveau d'optimisation.
- Anthropique (AIM3 : Niveau 4 - Transformation) a décrit et perturbé ce qu'ils affirment être la première attaque de cyberespionnage orchestrée par l'IA signalée. Dans ce cas précis, Anthropic a pu attribuer cette activité à des acteurs étatiques chinois qui ont piraté le code Claude. L' acteur malveillant a ensuite exploité les capacités d'agent de Claude Code pour effectuer diverses actions tout au long de la chaîne d'attaque cybernétique, ce qui représente le seul exemple observé du niveau de transformation AIM3. Cependant, le rapport d'Anthropic a été critiqué pour son affirmation entièrement orchestrée, soulignant que la Campagne nécessitait encore 10 % d'intervention humaine à certains points de décision, ce qui l'empêchait d'atteindre le niveau Scaling AIM3.
Engouement contre réalité - ce qui est vrai, ce qui est exagéré
Avec quelques années de gros titres «AI malware » derrière nous, certains schémas sont évidents. La plupart des activités publiques se situent bien en dessous des menaces totalement autonomes, à la manière d’Hollywood, souvent impliquées par le marketing.
Là où se déroule réellement l'activité (AIM3 Niveaux 1 à 3)
Associé à AIM3, le tableau est clair : la grande majorité des exemples se situent aux niveaux 1 à 3 (expérimentation par optimisation), avec un seul cas contesté de niveau 4 et aucune activité vérifiée de niveau 5. Des familles comme PromptLock, PROMPTFLUX et MalTerminal ressemblent plus à des exercices de personnes de couleur qu’à des malwares dans la nature. Le cas anthropique est l’exemple unique et très contesté de maturité de niveau 4 (transformant), mais même cet exemple initial n’était pas totalement autonome.
Vu sous cet angle, quelques éléments prennent leur clarté : les modèles entièrement embarqués restent théoriques, de nombreuses affirmations de malwares AI tout premier reposent sur des preuves minces ou expérimentales, et le véritable point d’inflexion à surveiller n’est pas l’autonomie brute mais l’amélioration progressive de l’orchestration pilotée par AI. En d’autres termes, les données nous indiquent où le battage médiatique est en avance sur la réalité et où les prochains véritables changements dans les capacités des attaquants sont susceptibles d’apparaître.
BYOIA et modèles embarqués : encore hypothétiques en conditions réelles
La plupart des implémentations publiées de AI malware appellent des LLM cloud ou distants, pas des modèles embarqués localement. Même dans des cas malveillants connus, comme Lamehug, les familles invoquent des services distants, comme l’API HuggingFace, pour les appels LLM à l’exécution. Dans certains cas, la charge utile peut utiliser des services LLM locaux qui effectuent ces appels à distance en son nom ; cependant, aucun échantillon observé ne dispose actuellement d’une capacité Bring Your Own AI (BYOAI). C’est en fait notre catégorie LLM-Embedded : AI malware qui envoie son propre modèle pour s’exécuter localement sur l’hôte.
Le tout premier problème de logiciel malveillant lié AI
Entre juillet et novembre 2025, quatre rapports « tout premiers » ont émergé concernant Malterminal, Lamehug, PromptLock et la cyberattaque Anthropic, qui ont touché différents aspects du paysage des malwares AI . Après reporting, beaucoup de ces affirmations ont été examinées par la communauté scientifique comme étant académiques, expérimentales ou décevantes. Bien que ces exemples représentent une évolution incrémentale claire du scripting et de l’automatisation, les fournisseurs semblent rapides à faire des affirmations plus fortes que ce qui peut être vérifié indépendamment sur le terrain.
Note aux DSI
Les RSSI qui souhaitent se prémunir contre les logiciels malveillants AI devraient commencer par répondre à ces trois questions :
- Avez-vous une gouvernance AI appropriée ?
- Peut-on trouver une utilisation de AI de façon rogue dans votre environnement ?
- Vos systèmes de défense sont-ils capables de résister aux outils basés sur l'IA ?
Outlook
AI malware en est encore à ses premiers stades de maturité, principalement situé aux niveaux expérimental à optimisé du cadre AIM3. Ce que nous voyons aujourd’hui, c’est un savoir-faire assisté par AIqui reflète les TTPstraditionnelles ; Un résultat naturel d’une adoption accrue AI , observée dans plusieurs autres secteurs également.
Cela dit, la direction que prend AI adoption est claire. La progression du contenu généré par l’IA simple à des malwares invoquant l’IA et des frameworks d’orchestration d’équipes rouges est le signe que des opérations plus performantes et autonomes sont à l’horizon. La perturbation contestée d’Anthropic en est l’un des premiers exemples et sert de signal d’alerte précoce pour les défenseurs.
Tous les chemins mènent à AI orchestration
La trajectoire de l’activité AI mène clairement à AI orchestration, mais pas encore pleinement évoluée AI opérations. Des frameworks comme HexStrike-AI et Villager de CyberSpike, bien que toujours de niche aujourd’hui, évoquent des manuels d’attaque où l’orchestration et l’utilisation des outils pilotés par l’IA deviennent la norme. La chronologie des observations de AI malware montre une progression claire : commençant par du code simple généré par AI, passant à la génération et orchestration des commandes sur l’hôte, et culminant avec des opérations agents en plusieurs étapes. Si ces cadres continuent à mûrir, ils nécessiteront probablement moins d’intervention humaine avec le temps.
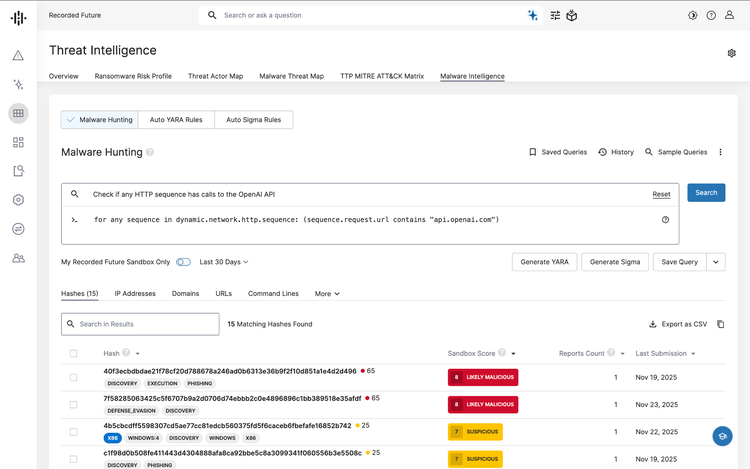
Pour voir comment Recorded Future peut aider votre équipe à suivre les malwares selon l’échelle de maturité AI , regardez cette vidéo de 3 minutes sur l’investigation des malwares LAMEHUG (AIM3).
Défenses
- Les défenseurs devraient mettre en place une surveillance centralisée et une journalisation pour l’utilisation de GenAI et de LLM (à la fois interne et externe) afin de comprendre où GenAI est exploitée dans leur environnement et de détecter les anomalies.
- Réduisez votre surface d'attaque en appliquant un contrôle d'accès basé sur des politiques aux fournisseurs LLM approuvés et en bloquant les services, plugins, outils et plateformes de modèles non approuvés qui peuvent être utilisés par des activités malveillantes générées, déployées ou pilotées par LLM.
- Supposons AI est utilisé dans les métiers acteur malveillant existants et redoublez d’efforts sur les contrôles fondamentaux, de sorte que même si les attaquants avancent plus vite avec GenAI, leurs opérations restent prises par des défenses traditionnelles.
- Recorded Future Malware Intelligence vous permet de surveiller le paysage actuel des menaces, le contexte des menaces pour les menaces basées sur l'IA. Les utilisateurs de Recorded Future peuvent rechercher des logiciels malveillants ou des schémas inhabituels utilisés dans les outils AI afin d'évaluer les risques potentiels.
Lisez-en plus dans la série «AI Engouement vs. Réalité » :