Pourquoi l’arriéré de vulnérabilité va s’aggraver
Pour les défenseurs, le délai pour déterminer quels vulnérabilité comptent le plus et les remédier avant le début de l’exploitation se rétrécit, même si le volume global de vulnérabilité augmente. Les organisations qui dépendent de la priorisation manuelle, des cycles de correctifs lents ou des logiciels hérités seront confrontées à des risques opérationnels et de sécurité croissants.
Le ratio vulnérabilité/exploitation
vulnérabilité sont des failles logicielles que les attaquants peuvent exploiter pour obtenir un accès, exécuter du code malveillant, élever leurs privilèges ou perturber les opérations. Cependant, tous les bugs ne se transforment pas en menace réelle : beaucoup sont difficiles à atteindre, difficiles à exploiter ou tout simplement ne valent pas la peine d’y consacrer du temps.
Le nombre total de vulnérabilité révélées a fortement augmenté ces dernières années, passant d'environ 21 000 en 2021 à près de 50 000 en 2025. Cette augmentation reflète probablement en partie des pratiques de divulgation plus rigoureuses et une activité de primes aux bogues, même si la croissance des logiciels, une surface d'attaque plus large et reporting plus systématiques jouent également un rôle. Néanmoins, en 2025, Recorded Future n'a identifié que 446 vulnérabilité activement exploitées, ce qui rappelle que les exploitations confirmées ne représentent qu'une petite fraction du total des divulgations.
En effet, les attaquants n'exploitent pas toutes les failles qu'ils découvrent. Ils se concentrent plutôt sur le développement d'exploits pour le petit sous-ensemble de vulnérabilité qui offre la meilleure combinaison de portée, de fiabilité et de retour sur investissement, comme les failles qui peuvent être exploitées à distance ou qui affectent des logiciels largement utilisés. Autrement dit, une vulnérabilité doit encore être validée, transformée en un exploit fiable, adaptée à une cible et intégrée dans un chemin d'attaque qui justifie les efforts déployés.
Cependant, lorsqu'une faille correspond aux critères, son exploitation peut être rapide. VulnCheck a constaté que près de 29 % des KEV en 2025 ont été exploités au moment de la publication du CVE ou avant, une légère augmentation par rapport à l'année précédente, indiquant la prévalence continue des zero-days et des n-days. Tout comme leurs homologues légitimes utilisent AI dans le développement de logiciels, Adversaire utilisent déjà AI pour accélérer certaines parties du flux de travail d'attaque, notamment la recherche vulnérabilité , l'analyse des chemins d'exploitation et le développement de logiciels malveillants, même s'il est difficile de quantifier précisément son effet sur les délais d'exploitation. Certains analystes estiment que le délai médian d'exploitation peut désormais se mesurer en heures plutôt qu'en jours, ce qui démontre le raccourcissement du laps de temps disponible pour agir sur une vulnérabilité à fort impact.
Comment AI change l’équation
Anthropic et OpenAI ont récemment attiré une attention significative grâce à la sortie limitée de modèles qu’ils considéraient comme des modèles de cyberdéfense particulièrement puissants. Une évaluation indépendante du Mythos d’Anthropic a constaté des améliorations significatives dans les simulations de cyberattaques en plusieurs étapes. Cependant, la découverte de vulnérabilité assistée par l’IA et les tests d’intrusion précèdent ces modèles, et la plupart des modèles de pointe ont déjà démontré leur capacité à identifier vulnérabilité et à aider au développement d’exploits. À l’heure actuelle, ces outils restent les plus efficaces entre les mains d’opérateurs compétents plutôt que de permettre une exploitation sans friction et peu qualifiée à grande échelle. Cela est également important, car même si ces capacités sont principalement utilisées par des chercheurs en sécurité à court terme, l’augmentation qui en résulte des divulgations, des preuves de concept et des résultats validés ajoute toujours à la charge défensive.
Cela a un impact sur la gestion vulnérabilité de trois manières importantes :
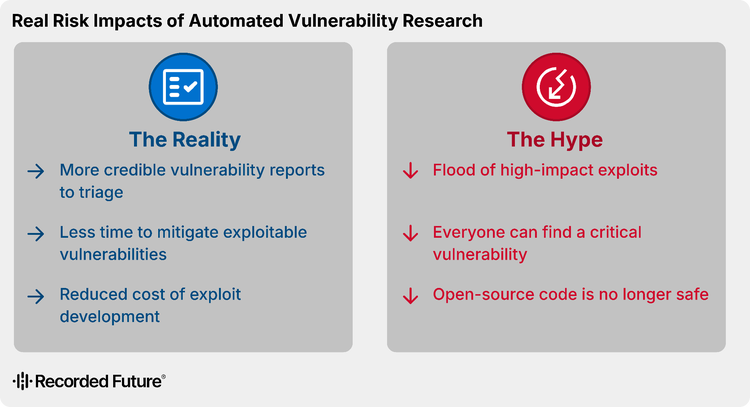
- Des rapports vulnérabilité plus crédibles à triage: Les nouveaux systèmes agents peuvent faire plus que signaler un code suspect ; Ils peuvent raisonner à travers le comportement du programme, valider les résultats et aider à identifier les faiblesses qui semblent les plus exploitables.
- Moins de temps pour atténuer vulnérabilitéexploitables : Les modèles à grande langue (LLM) accélèrent la vitesse et l’ampleur de l’instrumentalisation, ce qui signifie que le chemin de la divulgation à l’exploitation pourrait passer de plusieurs heures à quelques minutes.
- Réduction du coût de développement des exploits : Les modèles émergents semblent plus capables de produire du code d’exploitation de preuve de concept, de tester des chemins d’attaque et d’aider les opérateurs expérimentés à itérer vers des exploits exploitables comme armes plus rapidement qu’auparavant.
Plus de rapports, plus de bruit
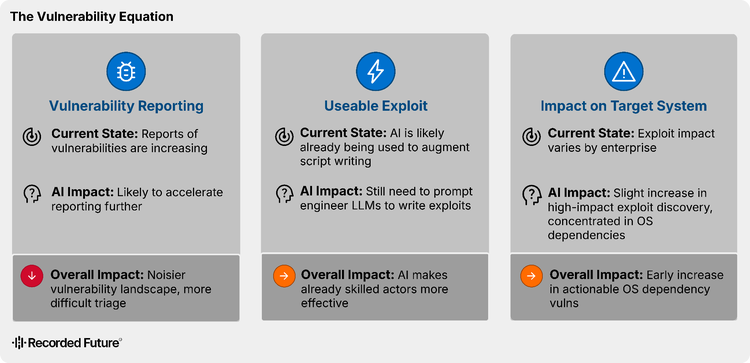
L’utilisation d’agents AI pour le code logiciel augmentera presque certainement le nombre de vulnérabilité rapportés et de preuves de concept développées. Le Patch Tuesday d’avril 2026 de Microsoft, qui a suivi l’annonce du projet Glasswing par Anthropic, a été le deuxième plus grand jamais enregistré pour la société. Cependant, selon Microsoft, cela « ne reflète pas une augmentation significative des découvertes pilotées par l’IA, bien qu’ils aient attribué une vulnérabilité à un chercheur anthropique utilisant Claude. » La question la plus importante n’est pas de savoir si d’autres failles seront trouvées — car elles seront — mais si les défenseurs pourront les traiter, les valider et les prioriser assez rapidement pour agir.
vulnérabilité soumissions submergent déjà la capacité des chercheurs à évaluer leur risque global, créant un retard d’enrichissement et de notation vulnérabilité . Si AI augmente fortement le volume de résultats plausibles, les défenseurs seront confrontés à encore plus d’incertitudes quant à savoir vulnérabilité représentent le prochain événement systémique à fort impact et lesquels sont le bruit de fond.
Moins de temps pour agir
Pour les vulnérabilité qui posent réellement problème, les défenseurs ont encore moins de temps pour répondre. Le développement automatisé d’exploits raccourcira probablement le chemin de la découverte à la preuve de concept et, dans certains cas, à l’instrumentalisation pour le sous-ensemble de vulnérabilité à poursuivre. Pour aggraver le problème triage , certains vulnérabilité de sévérité moyenne ou autrement « non critiques » devront être réévalués comme composants possibles des chaînes d’exploits, même s’ils ne seraient normalement pas considérés comme urgents en eux-mêmes.
Noyer les alarmes
Même si les défenseurs font face à plus de bruit, un volume plus important de résultats rapportés et plausibles devrait augmenter le nombre absolu d’exploits à fort impact qu’ils doivent traiter rapidement. En conséquence, les défenseurs font face à un défi encore plus grand pour identifier le petit sous-ensemble de problèmes qui comptent le plus avant que les attaquants ne le fassent.
Cela ne signifie pas que chaque faille nouvellement découverte sera exploitée, ni que des incidents majeurs, susceptibles de « paralyser Internet », deviendront monnaie courante ; cependant, même une légère augmentation des vulnérabilité exploitées exerce une pression accrue sur la priorisation, la rapidité de déploiement des correctifs et les mesures de contrôle compensatoires, en particulier pour les organisations qui ont déjà du mal à gérer triage manuel, les cycles de correctifs lents ou les logiciels anciens.
Comment utiliser l'automatisation à bon escient
Pour la plupart des organisations, le risque immédiat n'est pas que chaque vulnérabilité soit soudainement exploitée, mais que les équipes de défense aient moins de temps pour déterminer quelles découvertes sont les plus importantes. La découverte vulnérabilité et la gestion des expositions doivent donc être traitées comme des problèmes liés mais distincts : AI peut augmenter le nombre de découvertes, mais les défenseurs ont toujours besoin de contexte pour déterminer quelles expositions sont réellement accessibles, à fort impact et méritent une remédiation ou une correction urgente.
Dans ce contexte, l'utilisation de l'IA pour la découverte, la priorisation et la correction vulnérabilité sera essentielle pour suivre le rythme des attaquants. Les cinq actions énumérées dans la section suivante peuvent aider les organisations à garder une longueur d'avance sur la menace.
1. Automatisez la priorisation et la réponse vulnérabilité
Passer du score uniquement CVSS à l’exploitabilité en temps réel et au score de risque basé sur l’exposition pour gérer la montée en puissance de la découverte vulnérabilité assistée par l’IA. Déployez un balayage automatisé, une validation et une chasse aux menaces pour identifier rapidement les activités d’exploitation, en particulier dans les logiciels largement utilisés et les systèmes connectés à Internet. Recorded Future's Insikt Group rapporte régulièrement les nouvelles tendances de vulnérabilité et d’exploitation, et développe des modèles Nuclei pour détecter les vulnérabilitéactivement exploitées.
2. Accélérer les cycles de correctifs et de mise à jour
À mesure que le temps d’exploitation passe de jours à heures, celui pour atténuer vulnérabilité se raccourcit de même. La gestion des correctifs devra progresser plus rapidement, en particulier pour les systèmes connectés à Internet, les composants logiciels largement utilisés et les dépendances critiques. La médiation, la correction automatisée et les contrôles compensatoires automatisés deviendront probablement nécessaires pour suivre le rythme de la découverte accélérée par l’IA. Le module Renseignements sur les vulnérabilités de la plateforme Recorded Future Intelligence Operations peut aider à la priorisation basée sur la probabilité d’exploitation. Assurez-vous que toutes les actions automatisées sont enregistrées et régulièrement auditées par un humain, et exigez qu’un humain soit informé pour toute action sur des systèmes à fort impact.
3. Réduire la dépendance aux logiciels hérités et non supportés
AI pourrait faciliter l'identification et la validation des failles exploitables dans les bases de code anciennes et insuffisamment entretenues acteur malveillant . Il sera probablement de plus en plus difficile de justifier les systèmes non pris en charge et les logiciels vieillissants, à moins qu'ils ne soient fortement isolés et strictement contrôlés.
4. Déplacer la détection vulnérabilité plus tôt dans le cycle de vie du logiciel
Les organisations devraient intégrer les tests de sécurité automatisés et la découverte de vulnérabilité assistée par l’IA dans les pipelines de développement. Une détection précoce peut aider les défenseurs à corriger vulnérabilité avant la production, réduisant la réparation et la charge de correction ultérieure.
5. Préparez-vous pour le prochain événement à fort impact
Élaborer des plans d'intervention d'urgence et d'atténuation spécifiques aux failles à fort impact et à large portée, y compris les scénarios où un correctif n'est pas immédiatement disponible. La préparation doit inclure non seulement l'application de correctifs, mais aussi des mesures de confinement telles que la segmentation, les restrictions d'accès, le filtrage du trafic et d'autres contrôles compensatoires.
Lisez-en plus dans la série «AI Engouement vs. Réalité » :