Cyber Operations
Deje de ahogarse en alertas. Empiece a detener amenazas.
Inteligencia y flujos de trabajo que pueden actuar antes de que lleguen las amenazas.
Cuando los atacantes se mueven rápido y atacan su infraestructura a la velocidad y escala de las máquinas, su capacidad para defenderse de forma proactiva debe estar a la altura.
Recorded Future Cyber Operations proporciona a su equipo la inteligencia en tiempo real para comprender mejor qué amenazas son de alta prioridad, los flujos de trabajo impulsados por IA para actuar antes de que se cierre la ventana previa al ataque y las capacidades autónomas para ayudar a mantener el ritmo a medida que los ataques escalan.
Pase de la primera señal a una amenaza detenida.
Vea y priorice las amenazas.
Inteligencia que puede ayudar a identificar amenazas antes de que lleguen.
Sepa exactamente qué adversarios lo tienen como objetivo, qué campañas están activas y qué vulnerabilidades están siendo utilizadas como armas en este momento con monitoreo en tiempo real en fuentes de la web abierta, técnica, profunda y dark, incluyendo más de 200 puntos de presencia de Network Intelligence.
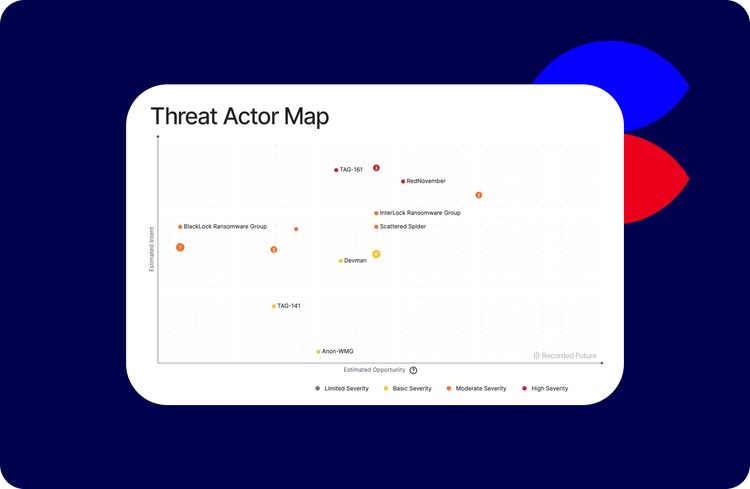
- Detecte y priorice las amenazas más importantes con Threat Maps específicos de su organización, identificando los actores de amenaza y el malware que pueden representar un riesgo elevado para usted
- El procesamiento agéntico convierte las señales de vulnerabilidad en una firma de detección lista para la producción en tan solo 30 minutos
- Priorice el parcheo de vulnerabilidades basado en datos de explotación en tiempo real y la actividad de grupos de ransomware activos, no solo en las puntuaciones CVSS.
- Genere informes detallados de amenazas en minutos para mantener a las partes interesadas informadas y orientadas por la inteligencia
Investigue y analice.
Comprenda las amenazas lo suficientemente bien como para predecir lo que sigue.
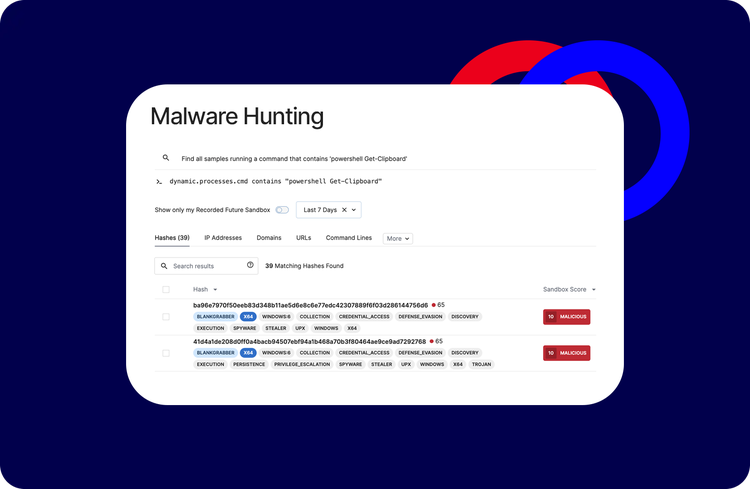
Vaya más allá de las firmas básicas con análisis de comportamiento que revela exactamente cómo opera el malware: mapeo de MITRE ATT&CK, búsqueda en lenguaje natural y un sandbox de alto volumen, todo en un solo lugar.
- Con más de 1.5 M de muestras de malware detonadas a diario, analice artefactos mediante búsqueda en lenguaje natural, sin necesidad de un lenguaje de consulta complejo, para ir más allá de las firmas básicas y comprender cómo opera realmente el malware
- Comprenda más de 350 familias de malware a nivel de subprocedimiento con mapeo MITRE ATT&CK, un panel de matriz TTP y análisis dinámico en sandbox con interacción de VM en vivo, para detonar y observar el comportamiento del malware de forma segura
- Implemente detecciones más rápido con la inteligencia elaborada de Insikt Group®, paquetes de hunting y reglas YARA, Snort y Sigma predefinidas
Detecte y prevenga.
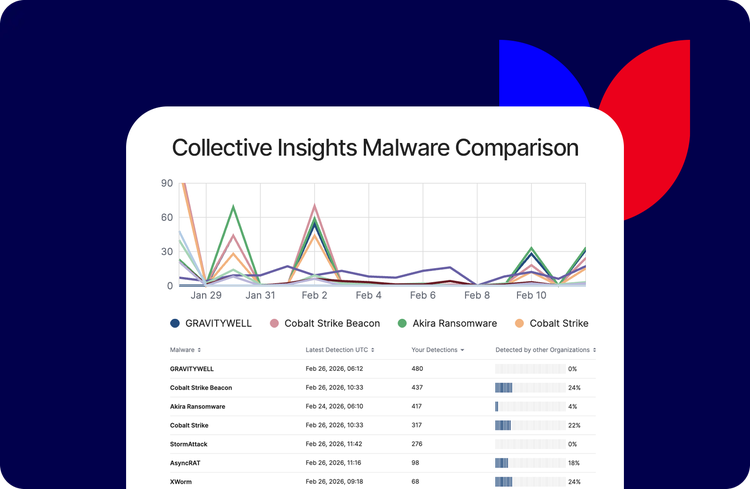
Detenga a los adversarios antes de que alcancen sus objetivos con inteligencia.
Sepa que existe una amenaza y deténgala de forma proactiva con inteligencia que funciona en todo el entorno.
- Obtenga mayor visibilidad en todo su stack de seguridad con Collective Insights®, que correlaciona las detecciones de sus herramientas automáticamente
- Enriquezca la telemetría interna con el etiquetado automático de TTP, familias de malware y actores de amenaza para detectar amenazas que las herramientas individuales podrían pasar por alto
- Reciba alertas en tiempo real cuando el estado de las amenazas cambie: se publica un nuevo exploit, se lanza un nuevo malware o surge una campaña dirigida a su sector
Responda y remedie.
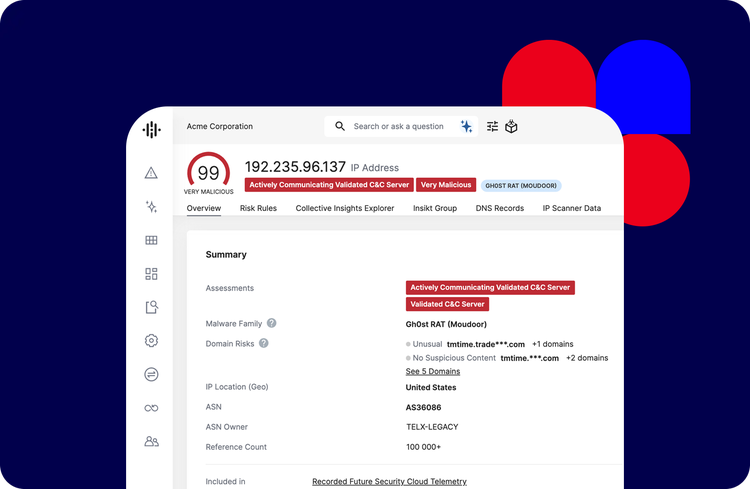
Tome decisiones rápidas, efectivas y basadas en inteligencia.
Enriquezca automáticamente cada alerta con contexto del actor de amenazas, inteligencia de campaña y análisis de IOC para reducir los falsos positivos, disminuir la fatiga de alertas y dar a su equipo la confianza para actuar de manera decisiva.
- Obtenga una imagen más completa de las amenazas al instante con Risk Scores e Intelligence Cards® en tiempo real que consolidan todo el contexto de IOC en una sola vista, reduciendo los falsos positivos y la fatiga por alertas
- Integre threat intelligence en su SIEM, SOAR y EDR/XDR para enriquecer automáticamente las alertas y que su equipo responda a amenazas reales sin salir de los flujos de trabajo actuales
- Comprenda a los actores de amenazas y el malware en profundidad, incluidas las tácticas, técnicas e infraestructura de los adversarios, para tomar decisiones de remediación rápidas y dirigidas
Defensa siempre activa que funciona a la velocidad de las máquinas.
Cuando se combina con Cyber Operations, Autonomous Threat Operations ejecuta la búsqueda, detección y respuesta de forma continua, con una mínima intervención humana y su equipo con pleno control. Reduzca el trabajo manual que ralentiza la seguridad y crea oportunidades para que las amenazas pasen desapercibidas.
Calculadora de valor
Estime el valor potencial que su programa de inteligencia de amenazas podría obtener con Recorded Future.
Mira qué dicen nuestros clientes.
Sabía que incorporar una solución de inteligencia de amenazas nos ayudaría a crear detecciones más precisas basadas en las amenazas que estamos observando y proporcionaría contexto adicional y enriquecimiento al investigar incidentes.
Jasmina Zito,
Jefe de Inteligencia de Amenazas y Equipo Rojo
Decidimos que Recorded Future podría convertir en un socio que trabajara con nosotros para crear ideas para aplicaciones prácticas basadas en nuestro negocio, en lugar de ser simplemente un proveedor de información sobre amenazas.
Masato Kagotani,
Director General de la División de Operaciones de Seguridad / Líder xSIRT