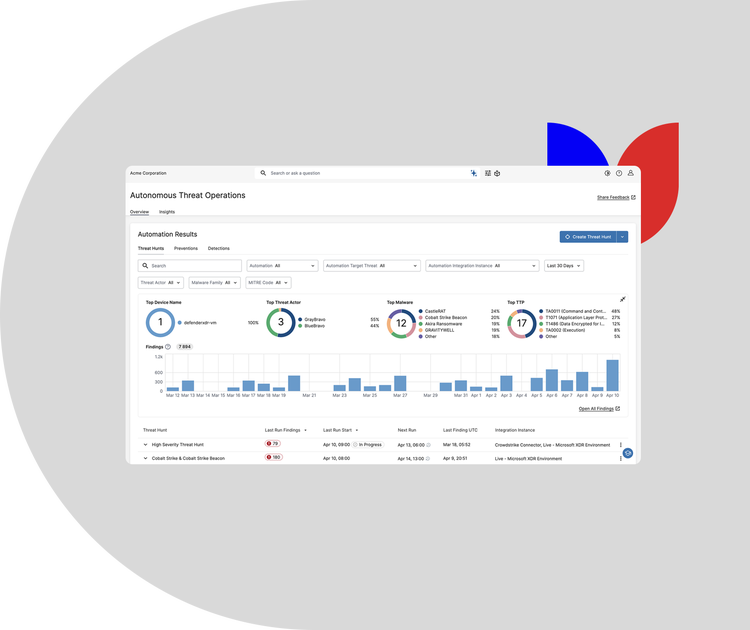
Autonomous
Threat Operations
está aquí.
Sustituya los ciclos manuales de búsqueda de amenazas y la visibilidad limitada por una detección impulsada por IA disponible las 24 horas del día, los 7 días de la semana, correlación automatizada de distintas fuentes y una visión clara del riesgo organizacional.
Habilitar operaciones continuas a velocidad de máquina.
Los equipos de seguridad siguen atrapados en ciclos reactivos: buscan amenazas manualmente, correlacionan fuentes de datos dispares y tienen dificultades para operacionalizar la inteligencia. Las Autonomous Threat Operations rompen este ciclo para que pueda buscar, detectar y prevenir amenazas de forma proactiva y autónoma.
Genera impacto en toda tu organización de seguridad.
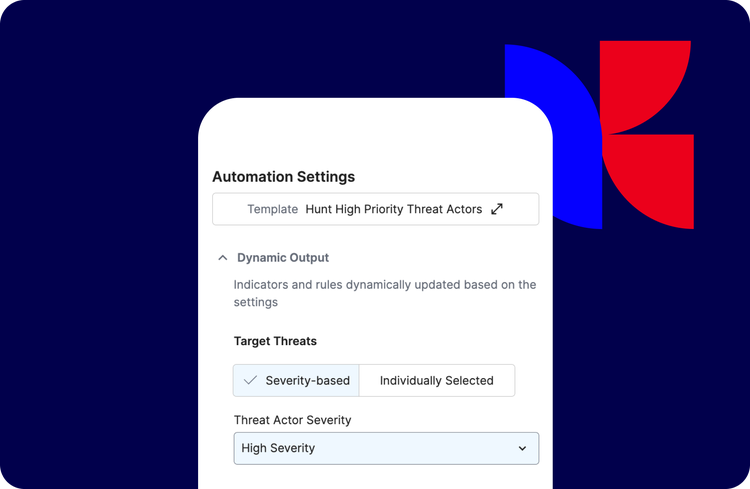
Reduzca los cuellos de botella manuales.
Reduzca los cuellos de botella manuales.
Sus analistas no se capacitaron durante años para copiar y pegar IOC. Las operaciones autónomas funcionan 24/7 y se encargan del trabajo repetitivo para que su equipo pueda enfocarse en lo que mejor hacen las personas: pensamiento estratégico, resolución de problemas y superar en astucia a los adversarios.
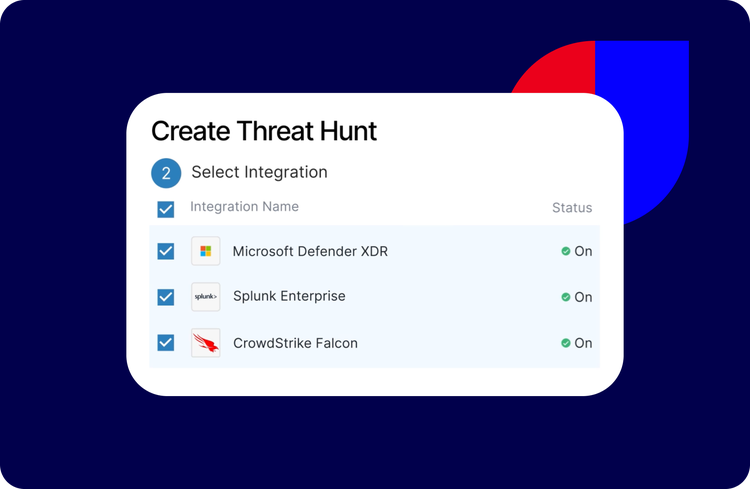
Haga que sus herramientas actuales funcionen realmente juntas.
Haga que sus herramientas actuales funcionen realmente juntas.
Autonomous Threat Operations no requiere una sustitución total. Sus herramientas actuales pueden ser más eficaces cuando trabajan juntas de forma autónoma.
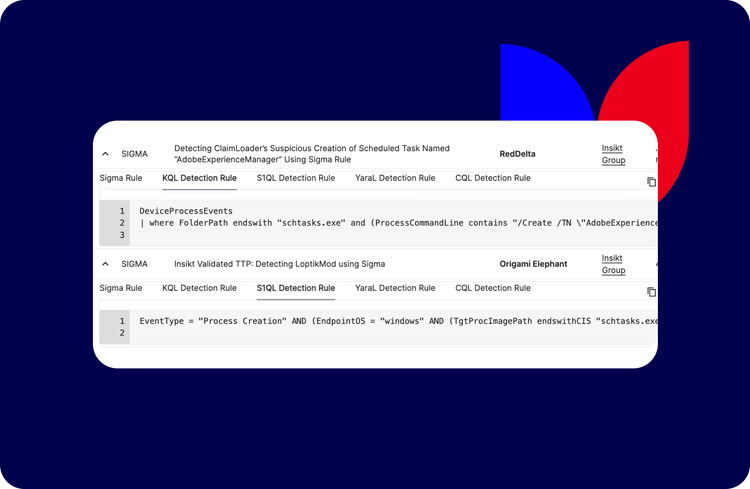
Demuestre lo que ha estado previniendo.
Demuestre lo que ha estado previniendo.
Haga un seguimiento de cada ataque prevenido, amenaza bloqueada e incidente evitado. Muestre a su liderazgo las amenazas exactas que ha detenido y los daños que ha evitado.
Empiece con el pie derecho.
Empiece con el pie derecho.
Los servicios de expertos vienen incluidos de forma estándar. Le ayudaremos a configurar integraciones, implementar su primera búsqueda autónoma de amenazas y crear informes ejecutivos, para que vea resultados aún más rápido.
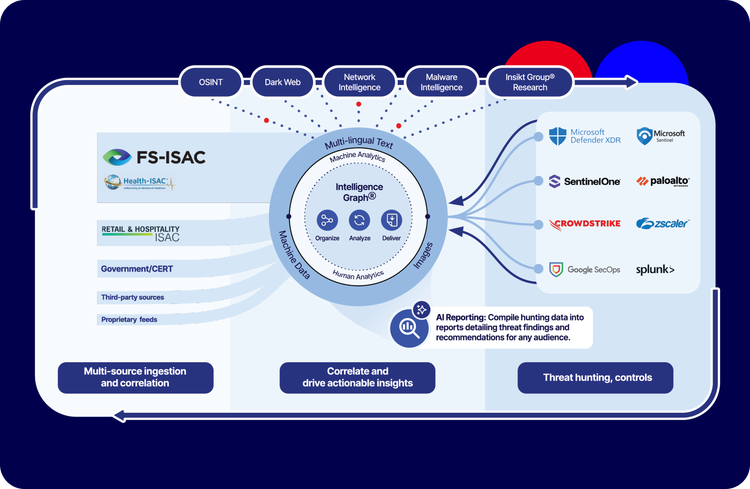
Capacidades de Autonomous Threat Operations.
Incluido con los paquetes Professional y Elite.
Disponible como complemento para el paquete Core.
Las Autonomous Threat Operations ofrecen más
¿Qué es Autonomous Threat Operations?
Autonomous Threat Operations es una nueva capacidad centrada en reducir las operaciones cibernéticas manuales mediante la búsqueda continua impulsada por IA y la correlación de varias fuentes en Intelligence Graph®. Autonomous Threat Operations ofrece las siguientes funciones clave:
- Caza Autónoma de Amenazas para rastrear IoCs, malware y actores amenazantes a lo largo de tu pila tecnológica
- Protección unificada contra amenazas en todos los controles para bloquear, detectar y prevenir amenazas en todas tus herramientas
- Ingesta y correlación de diversas fuentes con Intelligence Graph®, lo que significa que puede ingerir fuentes personalizadas y los datos se enriquecerán y priorizarán según los puntajes de riesgo de Recorded Future y las amenazas asociadas
- Reportes con IA, que proporciona rápidamente información clara y accionable sobre la caza, prevención y detección de amenazas específicas de tu organización
¿Qué problema resuelve Autonomous Threat Operations?
Las organizaciones están teniendo dificultades para operacionalizar la inteligencia de amenazas en todo el negocio. Están dedicando demasiado tiempo y desaprovechando recursos a operaciones cibernéticas manuales, y eso limita la eficacia y el valor de su inteligencia de amenazas.
¿Cuál es la diferencia entre "autónomo" y "automatizado"?
- Los sistemas automatizados siguen reglas y flujos de trabajo preprogramados.
- Las soluciones autónomas funcionan de forma independiente usando IA. Pueden adaptar, aprender de nueva inteligencia y tomar decisiones con mínima intervención humana, todo ello mientras proporcionan barreras de seguridad que te dan control total sobre la forma en que operacionalizas la inteligencia.
¿Puede Autonomous Threat Operations integrar con nuestras herramientas de seguridad existentes?
Sí, está diseñado para integrar perfectamente con tu ecosistema de seguridad existente, incluyendo SIEMs, SOARs, firewall y soluciones de protección de endpoints. Esto garantiza que la inteligencia sobre amenazas que recibas sea accionable y pueda usar para fortalecer tu postura general de seguridad.
Las integraciones soportadas por Autonomous Threat Operations incluyen:
- Microsoft Defender XDR
- Microsoft Sentinel
- Splunk
- Crowdstrike XDR & NGSIEM
- Google SecOps
- Sentinel One
- Zscaler
- Palo Alto NGFW
Seguiremos agregando integraciones con el tiempo para permitir la conectividad con otras herramientas.
Consulte las integraciones y fuentes compatibles más recientes para Autonomous Threat Operations
¿Cómo mejora Autonomous Threat Operations las integraciones existentes de Recorded Future?
El propósito de nuestras integraciones en SIEM, SOAR y otras plataformas es priorizar las alertas y entidades dentro de esas plataformas. Con Autonomous Threat Operations, ahora puedes iniciar una búsqueda de amenazas directamente dentro de Recorded Future y ver esos resultados a través de múltiples herramientas conectadas, desde SIEMs hasta EDRs.
Otras capacidades mejoradas te permiten:
- Habilitar la obtención personalizada, como fuentes ISAC, inteligencia de amenazas externa o fuentes de clientes.
- Reúne inteligencia externa, más allá de los Futuros Registrados.
- Gestiona esos indicadores.
- Mejor conectar datos de diferentes fuentes a través de Recorded Future y con otras plataformas de seguridad.
¿En qué se diferencia la caza de amenazas de Autonomous Threat Operations de la capacidad preconstruida de caza de amenazas disponible en la integración Splunk de Recorded Future?
La integración de Recorded Future con Splunk es una de las pocas que permite a los clientes iniciar una búsqueda de amenazas empleando los datos de Recorded Future dentro de Splunk. Sin embargo, las capacidades de Autonomous Threat Operations permiten lo siguiente:
- Cacerías dinámicas de amenazas: Cuando un actor de amenaza se agrega o elimina del Mapa de Amenazas, Autonomous Threat Operations actualiza automáticamente las búsquedas para reflejar el cambio.
- Enriquecimiento de inteligencia externa: Autonomous Threat Operations integra fuentes externas de amenazas, incluida la de Recorded Future, en las búsquedas de amenazas, lo que aporta información que podría no estar disponible en Splunk.