4 maneras de mejorar la seguridad empleando la inteligencia DNS Recorded Future
La importancia del DNS en la seguridad
El DNS es una herramienta poderosa, pero poco empleada, en seguridad. La mayoría de los equipos de seguridad piensan en la seguridad DNS principalmente como el uso de nombres de dominio como indicadores de compromiso (IOC), lo cual es un buen comienzo y sin duda una base importante para la seguridad DNS. Pero hay mucha más información e inteligencia accionable que se puede obtener del análisis DNS.
El objetivo de este blog es mostrarte cuatro formas, además de los IOC, en las que Recorded Future puede ayudarte a mejorar la seguridad de tu DNS:
- Creación de zonas de política de respuesta (RPZ) a partir de nuestra inteligencia de amenazas
- Uso de la lista de direcciones IP DNS de flujo rápido
- Seguimiento de nuevos registros de dominios
- Conectando los puntos entre campañas maliciosas usando datos WHOIS
La inteligencia DNS es más que IOCs de nombres de dominio
Vamos a profundizar — perdón por el juego de palabras (los cuatro que entendisteis ese chiste podéis saltar este artículo) — en las formas en que el DNS puede ayudar a vuestro equipo de seguridad a rastrear amenazas y conectar los puntos mientras las buscas. Aunque este artículo se centra principalmente en las capacidades dentro de la Plataforma de Futuro® Grabado, quiero empezar hablando de una herramienta poderosa para los cazadores de amenazas por DNS: el DNS pasivo.
El DNS pasivo se emplea para rastrear los cambios en un nombre de dominio a lo largo del tiempo. Normalmente, cuando un propietario de dominio realiza un cambio en un registro DNS, ese cambio no se almacena en ningún sitio. Históricamente, esto significaba que si un investigador intentaba averiguar qué infraestructura usó un atacante en el pasado, no habría forma de saberlo.
Compañías como Farsight Security, socio de Recorded Future, permiten a los investigadores ver cómo cambió el perfil DNS de un dominio a lo largo del tiempo. Por ejemplo, la imagen de abajo muestra el número de direcciones IP diferentes que el dominio malicioso puede ser un pupybul[.]com lo tuvo a lo largo de los años.
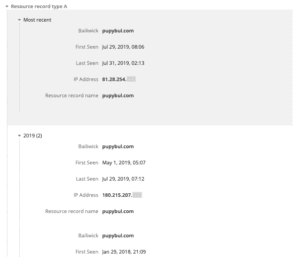
Mostrando datos DNS pasivos de Farsight Security en la plataforma Recorded Future.
Lo bueno de esto es que, si eres cliente de Farsight Security, puedes ver su información de inteligencia directamente en la plataforma Recorded Future. Esto permite a los equipos de seguridad buscar rápidamente entre las direcciones IP históricas asociadas al dominio para comprobar si hay alguna coincidencia con los registros de su organización, al tiempo que visualizan la información que Recorded Future tiene sobre estos dominios maliciosos y sus direcciones IP asociadas, como se muestra en la imagen a continuación.
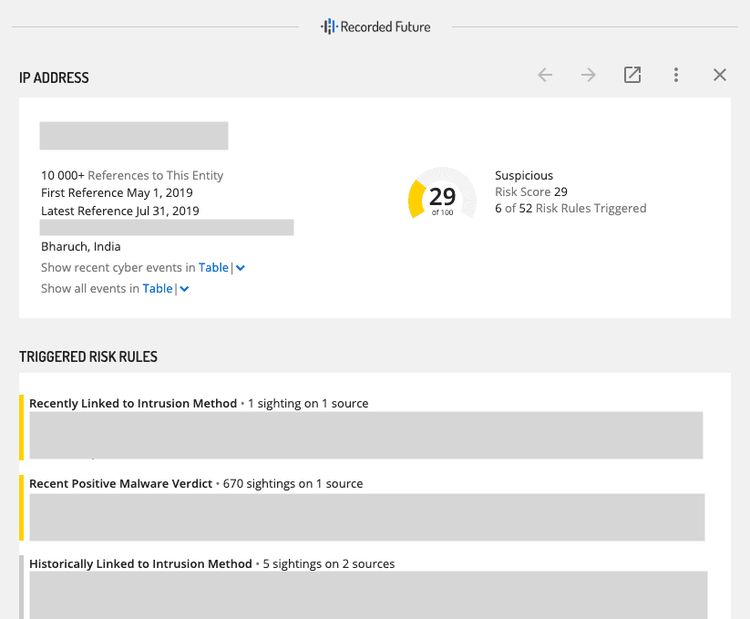
Transición de la extensión Farsight Security Omni a Recorded Future.
El DNS pasivo es una herramienta poderosa que más organizaciones deberían aprovechar durante las sesiones de búsqueda, ya que sigue siendo una herramienta reactiva. A medida que las organizaciones se esfuerzan por ser más proactivas y automatizadas en sus medidas de protección, Recorded Future puede ofrecerles formas de lograrlo mediante DNS. Una de esas maneras es nuestro primer "truco de DNS": la creación de zonas de política de respuesta (RPZ) mediante Recorded Future Fusion.
Creación de RPZ a partir de inteligencia Recorded Future
RPZ es una herramienta creada por Vernon Schryver y mi héroe, Paul Vixie, como una forma de crear una capa superpuesta al DNS que permita respuestas personalizadas y automatizadas a las consultas. A menudo se hace referencia a RPZ como un firewall DNS. Mediante el uso de RPZ, su organización puede bloquear los ataques a nivel de DNS, antes de que tengan la oportunidad de causar algún daño. Las RPZ también son útiles porque son automáticas y tienen un tiempo limitado. Al igual que con cualquier transferencia de zona DNS, cuando se descarga una nueva RPZ, esta reemplaza a la anterior, lo que significa que cualquier indicador que ya no esté en riesgo se elimina automáticamente, reduciendo así las posibilidades de falsos positivos.
RPZ es además una solución muy flexible. Si bien la mayoría de las organizaciones optan por bloquear el acceso, esa no es la única opción. RPZ permite a su organización configurar archivos RPZ para bloquear el acceso a dominios maliciosos, redirigir a un servidor interno (a menudo denominado "jardín amurallado") o permitir que el tráfico continúe sin impedimentos, pero registrándolo para su posterior análisis. Esa flexibilidad continúa con la posibilidad de crear listas blancas que anulen todas las demás RPZ. Si existen dominios críticos a los que su organización necesita acceso ininterrumpido, puede agregarlos a una lista blanca de RPZ y cerciorar de que no se bloqueen inadvertidamente.
Las funcionalidades de RPZ están integradas en BIND y otros servidores DNS empresariales. Recorded Future creó una plantilla disponible en nuestro sitio web comunitario para desarrollar tres RPZ diferentes empleando nuestro producto Fusion. Las tres RPZ que ofrecemos a nuestros clientes son:
- Dominios recién registrados: Aproximadamente el 90% de todos los dominios recién registrados son maliciosos. En lugar de arriesgar, este RPZ permite bloquear el tráfico a todos los dominios registrados en las últimas 24 horas. Tras 24 horas, los dominios más maliciosos llegaron a otras listas de bloqueo y pueden ser detectados por otros mecanismos de detección.
- Punycode y dominios recientes de Punycode: Punycode es una representación Unicode empleada en el registro de dominios y en el proceso más amplio de creación de nombres de alojamiento en Internet. Los dominios Punycode se emplean para permitir el uso de caracteres Unicode en registros de dominios. Desafortunadamente, actores maliciosos emplearon punycode para crear dominios similares. Por ejemplo, las palabras "löök" y "look" parecen ser las mismas en un navegador sitio web, pero la representación de la primera es "xn--lk-fkaa." Recorded Future rastrea dominios Punycode recién registrados y maliciosos, y puedes usarlos para crear una RPZ.
- Dominios muy maliciosos: Por último, también creamos una RPZ a partir de nuestros dominios muy maliciosos, dominios que activan al menos una de nuestras reglas de riesgo de "dominio muy malicioso". Esta lista es particularmente dinámica, ya que constantemente se agregan y eliminan dominios en función de diversos factores. Este es un excelente uso de las capacidades de automatización integradas en RPZ, ya que no tienes que preocuparte de que puedas estar bloqueando un dominio que ya no es malicioso; se eliminará automáticamente cuando salga de nuestro conjunto de "dominios muy maliciosos".
El uso de RPZ construidos a partir de listas de riesgos futuros registrados permite a tu organización automatizar el proceso de bloquear proactivamente dominios maliciosos y potencialmente maliciosos de una manera transparente para los demás afiliados a tu organización y fluida para tu equipo de seguridad.
Usando la lista de IP de Fast Flux DNS
Algunas familias de malware emplean un flujo constante de direcciones IP asociadas a dominios maliciosos para enmascarar su infraestructura real. Esto se llama red de flujo rápido. Estas redes dificultan las investigaciones y dificultan la detección de direcciones IP realmente maliciosas, en lugar de servir simplemente como redirección o no estar asociadas con malware en absoluto.
Existen dos tipos de redes de flujo rápido. El primero es un único flux, que es un único dominio configurado para que sus registros cambien con frecuencia, a menudo tan rápido como cada cinco minutos. Las redes de flujo único suelen depender mucho de proveedores de hosting poco fiables ubicados en países que no requieren que el proveedor responda a las solicitudes de las fuerzas del orden, lo que las hace muy difíciles de localizar y detener — aunque no demasiado difíciles de bloquear, ya que esos rangos de IP suelen ser bien conocidos.
El segundo tipo de red de flujo rápido se conoce como red de flujo doble. Estos son significativamente más difíciles de rastrear y bloquear; Las redes de doble flujo se construyen alrededor de botnets controladas por el atacante, y estas botnets suelen ser máquinas legítimas infectadas por malware o gusanos. Estos sistemas infectados actúan como redireccionadores y no alojan ninguna funcionalidad de malware. Estos sistemas también se infectan durante periodos cortos, ya que se limpian o se resetear los routers.
La lista de amenazas de flujo rápido de Recorded Future es una lista de alto volumen con una rotación muy alta. La lista de flujo rápido se recopila en base a nuestra observación de los datos DNS, y actualmente tiene más de 170.000 entradas y experimenta una rotación de más del 50% cada 24 horas.
Las direcciones IP que aparecen en la lista de amenazas de flujo rápido se clasifican en el nivel de "inusual", a menos que la dirección IP también active otra regla de riesgo. La lista de flujo rápido también es exclusiva de otras fuentes. En promedio, Recorded Future observa una superposición de entre el 0,17% y el 1,07% con otras listas de amenazas abiertas o comunitarias que monitoreamos. La imagen que aparece a continuación muestra la lista de cambios rápidos en la plataforma Recorded Future, y la imagen siguiente muestra el aspecto de las reglas de riesgo activadas en la plataforma.
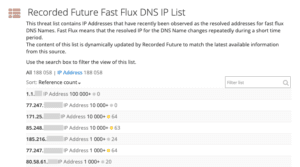
Lista de IPs "Fast Flux DNS" en Recorded Future.
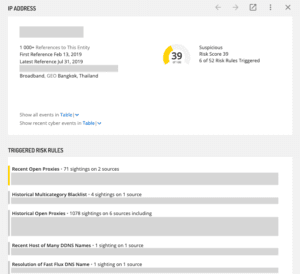
La regla de flujo rápido se activa en una dirección IP.
Monitorización de nuevos registros de dominios
Recorded Future recopila nueva información de registro de dominios en más de 500 dominios genéricos de primer nivel (gTLDs) y 12 dominios de nivel superior con códigos de país (ccTLDs). Actualmente recogemos entre 225.000 y 250.000 nuevos registros de dominios cada día. Información detallada sobre nuestras capacidades de recogida está disponible en nuestro sitio de apoyo comunitario. Como esta información cambia constantemente, se recomienda revisar el documento con frecuencia.
Los nuevos registros de dominios se incluyen en el tipo de fuente de reportes técnicos de dominio/DNS y sirven como una herramienta útil no solo para rastrear dominios potencialmente maliciosos, sino también aquellos que pueden usar para atacar a tu organización o a tus clientes.
Los nuevos dominios pueden buscar por texto libre o mediante entidades empresariales existentes, lo que te permite usar nuestras reglas de typosquatting existentes y restringir coincidencias mediante búsqueda por patrones. En otras palabras, Recorded Future permite a los clientes emplear el poder de nuestras capacidades de aprendizaje automático para centrar específicamente en encontrar nuevos dominios que puedan ser relevantes para su organización, sin tener que hacer trabajo extra.
En un ejemplo muy público de cómo esto puede ser empleado por las organizaciones, el año pasado, ESET informó sobre los lazos entre Industroyer y NotPetya. El grupo detrás de los ataques prefería emplear dominios ESET para su infraestructura de mando y control (C2). Específicamente, en sus reportajes, ESET señaló um10eset[.]neto y esetsmart[.]org. Al revisar el nuevo registro de dominios apenas un par de meses después de que se publicara el reporte enlazado, vemos que los dominios eset-nod32antivirus[.]NET y ESET-SmartSecurity[.]también se registraron, como se muestra en la imagen de abajo.
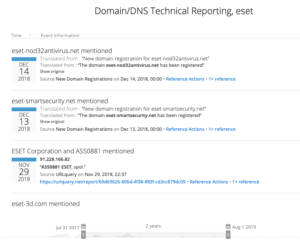
Dominios recién registrados que contienen el texto "ESET."
Rastrear nuevos registros de dominios permite a tu organización anticipar a posibles amenazas y detener ataques empleando dominios tipográficos o dominios similares a los que ya tienes antes de que comiencen. En Recorded Future tuvimos la oportunidad de aprovechar esta función hace unos meses.
Conectando los puntos usando datos WHOIS
Los servicios WHOIS son proporcionados por registradores y registros para los nombres de dominio que patrocinan. Originalmente, WHOIS proporcionaba información de contacto así como datos de registro para dominios. Con la llegada del RGPD y el crecimiento de los servicios de privacidad WHOIS, el valor de WHOIS disminuyó algo, pero aún existen datos importantes disponibles.
Using WHOIS data allows security researchers to “connect the dots” from one campaign to another using common artifacts in the WHOIS registration data. WHOIS information is available for tens of millions of domains registered in 2017 and early 2018. Details about the capability are available on our community support page.
Todos los eventos de "Actualización WHOIS" incluyen un nombre de dominio y una fecha del evento, y la mayoría también incluyen la dirección de email de contacto que aparece en el registro WHOIS tras la actualización. Los datos de registros WHOIS pueden integrar en una herramienta como Maltego para conectar los puntos entre diferentes dominios y vincular la actividad a un actor o grupo, como se muestra en la imagen anterior.
Más información
Emplear información DNS para crear IOCs es una herramienta poderosa, pero es solo el comienzo de cómo el DNS puede usar para proteger a una organización. Esperamos que esta publicación te proporcionó algunas ideas sobre otras formas en que la inteligencia DNS de Recorded Future puede emplear para proteger mejor tu organización.
Para ver más de cerca cómo Recorded Future puede mejorar tus procesos de seguridad y ahorrarte tiempo y dinero, aplicar hoy mismo una demo gratis .