Panorama CVE de diciembre 2025: 22 vulnerabilidades críticas marcan un aumento del 120%, React2Shell domina la actividad de amenazas
En diciembre de 2025 se produjo un aumento sustancial del 120% en las vulnerabilidades de alto impacto, y el Grupo ® de Insikt de Recorded Future identificó 22 vulnerabilidades que requerían una solución inmediata, frente a las 10 de noviembre. El mes estuvo marcado por la explotación generalizada de la vulnerabilidad de los componentes del servidor de React de Meta.
Lo que los equipos de seguridad deben saber:
- Caos en React2Shell: la vulnerabilidad CVE-2025-55182 desencadenó una ola de explotación global con múltiples actores maliciosos desplegando diversas familias de malware.
- La explotación del nexo de China se intensifica: Earth Lamia, Jackpot Panda y UAT-9686 aprovecharon fallos críticos para operaciones de espionaje
- Las explotaciones públicas proliferan: Once de 22 vulnerabilidades cuentan con código de prueba de concepto disponible, lo que acelera los plazos de explotación
- Vulnerabilidades heredadas reaparecen: CISA agregó fallos de la era 2018-2022 a su catálogo de Vulnerabilidades Explotadas Conocidas (KEV), destacando persistentes lagunas en los parches
En resumen: El aumento de diciembre refleja tanto nuevos cero días como un renovado interés en vulnerabilidades heredadas. React2Shell por sí solo demuestra lo rápido que los frameworks sitio web modernos pueden convertir en vectores de ataque globales.
Tabla de Referencia Rápida
Las 22 vulnerabilidades que se detallan a continuación fueron explotadas activamente en diciembre de 2025.
Partitura
Table 1: Lista de vulnerabilidades que fueron explotadas activamente en diciembre según datos de Recorded Future (Fuente: Recorded Future)
Tendencias clave en diciembre de 2025
Proveedores afectados
- Problemas de vulnerabilidad continuos de Fortinet con dos fallos críticos de bypass de autenticación
- Google se enfrentó a tres vulnerabilidades en las plataformas Android (2) y Chromium (1)
- Microsoft lidió con una vulnerabilidad de uso luego del libre uso del núcleo de Windows
- Meta experimentó la vulnerabilidad más impactante del mes con React2Shell
- Proveedores adicionales afectados: Array Networks, Gogs, Gladinet, ASUS, Cisco, Apple, SonicWall, WatchGuard, MongoDB, Digiever, Sierra Wireless, OSGeo, RARLAB, D-Link y OpenPLC
Tipos de debilidad más comunes
- CWE-22 – Recorrido de Trayectoria
- CWE-347 – Verificación incorrecta de la firma criptográfica
- CWE-416 – Uso luego de la Libertad
- CWE-434 – Carga irrestricta de archivo con tipo peligroso
- CWE-787 – Escritura fuera de límites
Actividad de Actores de Amenaza
Explotación de React2Shell dominó la actividad CVE de diciembre:
- Actores amenazantes observados que explotaron esta vulnerabilidad:
- Actores de nexo de China Lamia terrestre y Panda Jackpot
- Clústeres vinculados a China UNC6600, UNC6586, UNC6588, UNC6603 y UNC6595
- Grupos vinculados y motivados financieramente con Corea del Norte
- Las cargas útiles observadas incluyeron EtherRAT, PeerBlight, CowTunnel, ZinFoq, variantes Kaiji, Zndoor, RondoDox, MINOCAT, SNOWLIGHT, COMPOOD, HISONIC, ANGRYREBEL. LINUX y ransomware Weaxor (usando un stager Cobalt Strike)
- Conexiones de infraestructura a la infraestructura de relés HiddenOrbit y al componente de relé GobRAT
Actividad adicional:
- UAT-9686 aprovechó la Pasarela de Correo Seguro Cisco (CVE-2025-20393), desplegando AquaShell, AquaPurge y AquaTunnel
- Actores desconocidos aprovecharon la vulnerabilidad de Gogs (CVE-2025-8110) para el despliegue de malware Supershell
Alerta prioritaria: Explotación activa
Estas vulnerabilidades requieren atención inmediata debido a la explotación generalizada confirmada.
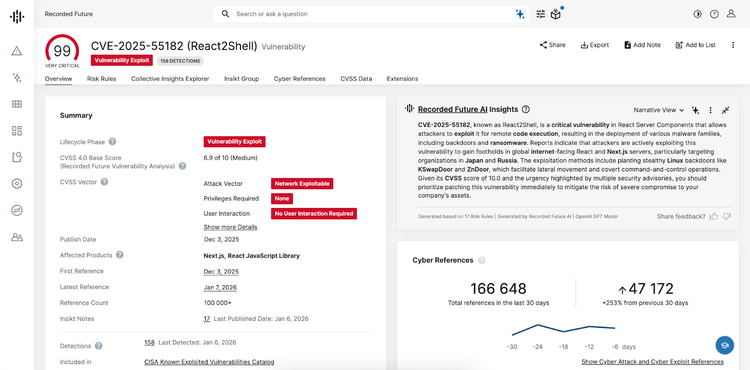
CVE-2025-55182 | Componentes del Servidor Meta React (React2Shell)
Puntaje de riesgo: 99 (Muy crítica) | CISA KEV: Agregado el 5 de diciembre de 2025
Por qué es importante: El RCE no autenticado afecta a React y Next.js, que están entre los frameworks sitio web más populares del mundo. Múltiples actores amenazantes están explotando activamente instancias vulnerables con cargas útiles de malware diversas.
Versiones afectadas:
- Paquetes React: react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack (19.0.0, 19.1.0, 19.1.1, y 19.2.0)
- Next.js: versiones 15.x, 16.x y Canary de 14.3.0-canary.77
- También afecta: React Router, Waku, RedwoodSDK, Parcel, plugin Vite RSC
Acciones inmediatas:
- Actualizar React a 19.0.3, 19.1.4, o 19.2.3 inmediatamente
- Actualización Next.js a la 16.0.7, 15.5.7, 15.4.8, 15.3.6, 15.2.6, 15.1.9, o 15.0.5
- Monitorizar solicitudes POST inusuales de datos multipart/formulario consistentes con Next.js Acciones del Servidor / extremos RSC
- Revisa los registros para patrones de error E{"digest" que indican intentos de explotación
- Revisar procesos del servidor para detectar procesos hijos Node.js inesperados
Exposición: ~310.500 Next.js instancias en Shodan (EE. UU., India, Alemania, Japón, Australia)
CVE-2025-20393 | Pasarela de Correo Seguro Cisco
Puntaje de riesgo: 99 (Muy crítica) | Explotación activa por UAT-9686
Por qué es importante: Los actores chinos están comprometiendo activamente la infraestructura de seguridad del email para establecer acceso persistente y pivotar hacia redes internas.
Productos afectados: Cisco Secure Email Gateway y Secure Email and Sitio web Manager ejecutando AsyncOS
Acciones inmediatas:
- Aplica las actualizaciones de seguridad de Cisco de inmediato
- Monitorizar el spam Cuarentena los registros de acceso a la interfaz sitio web
- Comprueba modificaciones a
/data/web/euq_webui/htdocs/index.py - Busca indicadores de AquaShell, AquaPurge y AquaTunnel
- Revisa las conexiones salientes a IPs sospechosas
Infraestructura C2 conocida: 172.233.67.176, 172.237.29.147, 38.54.56.95 (inactiva)
CVE-2025-14611 | Gladinet CentreStack/Triofox
Puntaje de riesgo: 99 (Muy crítica) | CISA KEV: Agregado el 16 de diciembre de 2025
Por qué es importante: Las claves criptográficas codificadas de forma rígida permiten lecturas de archivos no autenticados, incluidos los archivos de configuración sensibles. Explotación activa observada en libertad.
Versiones afectadas: Todas las versiones anteriores a 16.12.10420.56791
Acciones inmediatas:
- Actualizar a la versión 16.12.10420.56791 o posterior
- Auditar los registros de acceso a archivos para lecturas no autorizadas
- Revisar los tiquetes de acceso para las marcas de tiempo del año 9999
- Comprueba intentos de exfiltración en sitio web.config
- Rotar todas las credenciales almacenadas y claves API
Análisis técnico en profundidad: Análisis de explotación
Explotación de React2Shell (CVE-2025-55182)
React2Shell representa un fallo fundamental en la implementación del protocolo Flight de React Server Components:
- Desserialización insegura – El servidor acepta cargas útiles de vuelo malformadas sin validación
- Confusión de protocolos – Los datos controlados por el atacante influyen en la ejecución en el lado del servidor
- Acceso no autenticado – No se requiere autenticación para los endpoints RSC
- Impacto amplio – Afecta a todo el ecosistema de React empleando componentes de servidor
Análisis de la actividad de explotación a partir de observaciones del Grupo Insikt:
- Cargas útiles entregadas vía wget para descargar etapas secundarias
- Hosts activos de malware que sirven a RondoDox
- Operadores que emplean PoCs públicos con modificaciones mínimas
Por qué es importante: La combinación de un marco popular, una explotación sencilla y un alto impacto creó las condiciones perfectas para un compromiso masivo. Las organizaciones deben asumir exposición si ejecutan versiones vulnerables.
Insikt Group creó una plantilla Nuclei para detección segura, disponible para clientes de Recorded Future. La plantilla identifica instancias vulnerables sin desencadenar explotaciones.
Campaña de Cisco UAT-9686 (CVE-2025-20393)
Operación sofisticada de espionaje: Actores chinos de amenazas demostraron una avanzada técnica:
- Acceso inicial mediante explotación de interfaces de cuarentena de spam
- Persistencia a través de la puerta trasera de Python incrustada en archivos de interfaz legítimos
- Manipulación de registros con AquaPurge para eliminar pruebas forenses
- Tunelamiento mediante AquaTunnel y cincel para pivoteo interno
Por qué es importante: Las pasarelas de email representan infraestructuras críticas. El compromiso permite la interceptación de comunicaciones sensibles y el movimiento lateral hacia redes protegidas.
Divulgación de información sobre MongoBleed (CVE-2025-14847)
Fuga de memoria por confusión de protocolos: La vulnerabilidad explota campos de longitud desajustados en cabeceras comprimidas en Zlib:
- El atacante envía documentos BSON elaborados con longitudes falsificadas
- El analizador analizador de MongoDB lee más allá de los límites previstos
- Memoria heap no inicializada expuesta en mensajes de error
- Potencial para la exposición de credenciales y materiales clave
Por qué es importante: Los servidores de bases de datos suelen contener tokens de autenticación, claves API y configuraciones sensibles en la memoria. Incluso el acceso de solo lectura puede permitir ataques adicionales.
Recursos de Detección y Remediación
Plantillas de núcleos del grupo® Insikt
Los clientes de Recorded Future pueden acceder a plantillas de Nuclei para:
- CVE-2025-55182 (React2Shell) - Comprobación segura de deserialización sin explotación
Nota: Todas las plantillas realizan solo detección no intrusiva.
Integraciones de productos futuros registradas
- Inteligencia de vulnerabilidades – Seguimiento de las tendencias de explotación a lo largo de los 22 fallos críticos de diciembre
- Ataque a la inteligencia superficial – Identificar activos expuestos de React, MongoDB y Cisco
- Inteligencia de terceros – Evaluar la exposición en la cadena de suministro a vulnerabilidades de frameworks
Resumen de diciembre de 2025
Las vulnerabilidades de los frameworks se vuelven virales. React2Shell demostró cómo los frameworks sitio web modernos pueden convertir en vectores de ataque globales en cuestión de días tras la divulgación.
Los defectos de legado encuentran nueva vida. La incorporación de vulnerabilidades de 2018-2022 al catálogo KEV de CISA muestra a actores amenazantes que buscan objetivos sin parchear en viejos CVE.
Los actores estatales aceleran los plazos. Grupos chinos y norcoreanos desplegaron campañas sofisticadas en cuestión de horas tras la revelación de vulnerabilidades.
Actúa
¿Listo para ver cómo Recorded Future puede ayudar a tu equipo a rastrear la explotación masiva, priorizar actualizaciones del marco y detectar amenazas emergentes? Explora nuestro Centro de Demo para ejemplos en tiempo real. Profundiza con Investigación del Grupo Insikt para inteligencia técnica de amenazas.
Acerca de Insikt Group®:
El Grupo® Insikt de Recorded Future reúne a investigadores de seguridad de élite, científicos de datos y analistas de inteligencia para ofrecer inteligencia accionable sobre amenazas. Nuestro equipo rastrea la explotación global de vulnerabilidades para ayudar a las organizaciones a adelantar a amenazas emergentes.