Vulnerabilidad crítica de React2Shell bajo explotación activa por actores de amenaza chinos
Última actualización el 9 de diciembre.
Una vulnerabilidad crítica en los componentes del servidor React supuestamente está siendo explotada activamente por múltiples actores chinos de amenazas; Recorded Future recomienda que las organizaciones parcheen sus sistemas de inmediato.
¿Qué está pasando?
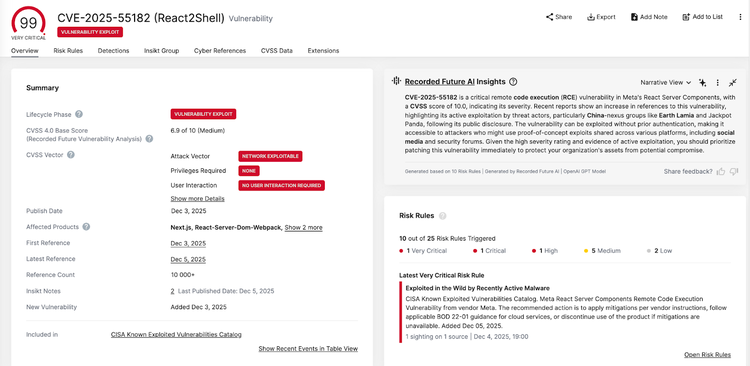
CVE-2025-55182, denominado "React2Shell", afecta a las versiones 19.0 y 19.1.0 de los Componentes del Servidor React, 19.1.1, y 19.2.0 en varios paquetes Meta. El equipo de Inteligencia de Amenazas de AWS de Amazon informó el 4 de diciembre que grupos chinos de amenaza, incluidos Earth Lamia, Jackpot Panda y varios cúmulos no rastreados, están explotando activamente esta vulnerabilidad. Sin embargo, AWS no proporcionó más pruebas de estas atribuciones más allá de direcciones IP supuestamente empleadas por estos grupos de amenaza. En esta fase, Insikt Group no puede descartar la posibilidad de que el mismo grupo de amenaza siga empleando la dirección IP 206[.]237[.]3[.]150, pero actualmente no podemos verificar la atribución de AWS a la Tierra Lamia.
La vulnerabilidad se debe a la deserialización insegura de cargas útiles en los extremos de la Función del Servidor React. Cuando se explota con éxito, los atacantes pueden ejecutar código arbitrario mediante solicitudes HTTP diseñadas, lo que puede llevar a un compromiso total del backend.
La escala del problema
Según el análisis de Wiz Security, aproximadamente el 39% de los entornos de nube escaneados contienen instancias vulnerables de React. Más preocupante aún, su investigación muestra que los intentos de explotación tienen una tasa de éxito cercana al 100%.
Más allá de los Componentes del Servidor React, la vulnerabilidad afecta a frameworks y bibliotecas populares que incluyen react-server, incluyendo:
- Next.js
- React Router
- Waku
- Redwood SDK
- Plugins RSC para Parcel y Vite
Cronología de los Acontecimientos
La situación se desarrolló rápidamente:
- 3 de diciembre de 2025: El equipo de React reveló la vulnerabilidad y publicó parches.
- 3 de diciembre de 2025: Recorded Future redactó una firma para detectar CVE-2025-55182 mediante escaneos de superficie de ataque
- 3 de diciembre, 22:00 UTC: Los investigadores de Datadog identificaron 80 direcciones IP vinculadas a actores de amenaza que buscan la vulnerabilidad
- 4 de diciembre de 2025: Amazon reportó explotación activa por grupos de amenaza chinos
¿Quién está detrás de los ataques
Según el grupo Insikt de Recorded Future, dirección IP 143[.]198[.]92[.]82 es muy probable que sea un nodo de salida para la red de relés china HiddenOrbit (RedRelay). HiddenOrbit es una red de retransmisión empleada por varios grupos de actividad amenazante patrocinados por el Estado chino para ocultar actividades maliciosas y dificultar los esfuerzos de atribución y seguimiento.
Exploits de prueba de concepto disponibles
Se publicaron múltiples exploits de prueba de concepto (PoC) que demuestran cómo explotar CVE-2025-55182. La más creíble proviene del investigador Lachlan Davidson, que inicialmente descubrió y reveló la vulnerabilidad.
Las obras de color de Davidson mediante:
- Elaboración de una solicitud HTTP POST con una carga útil JSON incrustada como "multipart/form-data"
- Imitando llamadas a Acción del Servidor con cabeceras específicas
- Enviar la solicitud a los endpoints RSC de Next.js o Waku
- Desencadena la deserialización automática que ejecuta la carga maliciosa
Aunque surgieron numerosos puntos de concepto adicionales desde la divulgación, tanto Davidson como AWS Security advierten que muchos son de calidad cuestionable y dependen de configuraciones poco realistas de víctimas en la mayoría de los entornos basados en React.
Lo que tienes que hacer ahora
Las organizaciones que usan React deben actuar de inmediato:
1. Identificar activos vulnerables
Determina si tus aplicaciones basadas en React, accesibles públicamente, son vulnerables usando el escáner react2shell de Assetnote. También puedes comprobarlo localmente ejecutando:
npm run audit
Si es vulnerable, deberías ver una advertencia de gravedad crítica sobre Next.js vulnerabilidad RCE.
Consigue la plantilla de núcleos de grupo® Insikt. Descarga nuestro archivo YAML. La plantilla comprueba de forma segura si una aplicación RSC/Next.js es vulnerable a CVE-2025-55182 enviando una solicitud POST diseñada al estilo Acciones del Servidor que imita la subida de un formulario RSC multiparte. Genera IDs de solicitud aleatorios, establece RSC/Next.js específicos y envía una carga útil mínima diseñada para alcanzar la ruta de deserialización sin ejecutar código arbitrario.
2. Aplicar los parches inmediatamente
El equipo de React publicó parches para todas las versiones afectadas:
- Versión 19.0.1 (para 19.0)
- Versión 19.1.2 (para 19.1.0 y 19.1.1)
- Versión 19.2.1 (para 19.2.0)
Tanto React como Next.js publicaron directrices detalladas de mitigación.
3. Bloquear direcciones IP maliciosas
Considera bloquear la lista de direcciones IP identificadas en intentos de explotación:
- 143[.]198[.]92[.]82 (nodo HiddenOrbit), Insikt Group confirmó la atribución a esta red de anonimización china
- 206[.]237[.]3[.]150 (sospecha de Lamia terrestre pero no confirmado)
- 45[.]77[.]33[.]136 (sospechoso de Jackpot Panda)
- 183[.]6[.]80[.]214 (sin atribuición)
Por qué esto importa
La combinación de factores hace que esta vulnerabilidad sea especialmente peligrosa:
- Probable explotación por parte de grupos de amenaza patrocinados por el Estado
- Alta tasa de éxito (cerca del 100%)
- Despliegues vulnerables generalizados (39% de los entornos escaneados)
- Múltiples exploits PoC disponibles públicamente
- La divulgación reciente significa que muchos sistemas siguen sin parchear
Recomendaciones futuras registradas
Se recomienda encarecidamente a los desarrolladores que implementen React en sus pilas tecnológicas determinar si los activos accesibles públicamente que emplean frameworks React son actualmente vulnerables a CVE-2025-55182. La mejor forma de escanear actualmente activos vulnerables es usando el escáner react2shell de Assetnote; sin embargo, la herramienta está asociada con falsos positivos, por lo que es necesario parchear en casos donde la vulnerabilidad esté en disputa. DataDog Security Labs también señala que la vulnerabilidad puede identificar localmente ejecutando el comando "npm run audit", que debería responder con el siguiente mensaje si tu versión local actual de React es vulnerable:
$ npm audit report

next  16.0.0-canary.0 - 16.0.6
Severity: critical
Next.js is vulnerable to RCE in React flight protocol - https://github.com/advisories/GHSA-9qr9-h5gf-34mp
Debido a la divulgación responsable de CVE-2025-55182, existe un parche disponible para todas las versiones afectadas de React. Tanto React como Next.js publicaron directrices de mitigación a seguir, que se pueden consultar aquí:
Dada la gravedad y la explotación activa, parchear despliegues vulnerables de React debe tratar como una prioridad urgente. La ventana entre la divulgación de vulnerabilidades y la explotación generalizada sigue reducir, y los actores amenazantes se están moviendo rápidamente para aprovechar los sistemas sin parchear.
Además, los clientes deberían considerar negar la inclusión en la lista de las direcciones IP reveladas por AWS como implicadas en la explotación de React2Shell.
Aprende a adelantarte a las amenazas emergentes. Comprende todas las vulnerabilidades críticas que puedan estar afectando a tu organización. Habla hoy con nuestros expertos en inteligencia de amenazas.