La brecha de madurez del malware de IA
- La mayoría del "malware de IA" observado hasta ahora se encuentra en el Modelo de Madurez de Malware de IA (AIM3) Niveles 1-3 (Experimentando mediante Optimización), en lugar de campañas totalmente automatizadas.
- Actualmente, la IA es un multiplicador de fuerza sobre la técnica de los atacantes existentes, no una fuente de TTPs fundamentalmente nuevos.
- Muchos anuncios de "primer malware de IA" son demos de investigación limitadas o PoCs con autonomía limitada y un impacto real poco claro.
- Los reportes públicos no muestran ejemplos confirmados de malware realmente incrustado, Breach-Your-Own-AI (BYOAI), ejecutando su propio modelo local en hosts víctimas.
- Los defensores deberían priorizar la monitorización del abuso de servicios legítimos de IA, el endurecimiento de los controles existentes y la mapeación de amenazas a niveles de AIM3, en lugar de reaccionar de forma exagerada ante escenarios de ciencia ficción.
Introduction
La IA generativa (GenAI) y los grandes modelos de lenguaje (LLM) se están integrando rápidamente en todos los aspectos de nuestra sociedad, desde la comunicación hasta la ciberseguridad. Las compañías y los proveedores ya están empleando GenAI y LLMs para reforzar sus defensas. Los atacantes también están adoptando los LLM, principalmente como multiplicador de fuerza en lugar del supermalware de un solo clic que a menudo se insinúa en los titulares de los artículos. Desde señuelos de phishing hasta generación de código y orquestación básica, GenAI está reduciendo la barrera de la habilidad y acelerando flujos de trabajo familiares, no desatando una nueva clase de malware imparable y totalmente autónomo.
En la práctica, la mayor parte de la actividad de malware en IA hoy en día reside en las primeras etapas de la madurez de la IA, centrada en la programación asistida por IA y la técnica técnica, contenido localizado y orquestación experimental que aún depende en gran medida de humanos y herramientas tradicionales, incluso cuando los proveedores se apresuran a presentar pruebas de concepto limitadas (PoCs) o incidentes de nicho como los primeros ataques de IA. Esta publicación rompe con ese bombo introduciendo un sencillo Modelo de Madurez de Malware de IA (AIM3) para definir qué se considera realmente malware de IA, mapear las recientes afirmaciones públicas a niveles concretos de madurez y ofrecer a los defensores una visión realista de cómo la IA está cambiando realmente la economía de los atacantes hoy y cómo preparar para amenazas más capaces y orquestadas que claramente están en camino.
¿Qué se considera "malware de IA"?
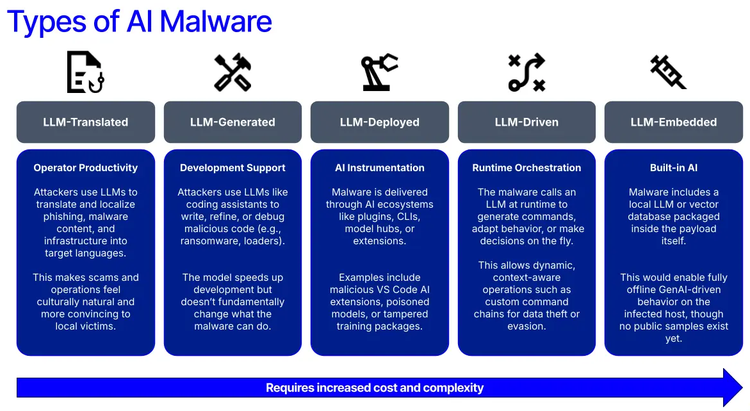
Definimos el malware de IA como software malicioso u ofensivo cuyo desarrollo principal o comportamiento en tiempo de ejecución depende de GenAI o LLMs. El software malicioso puede emplear LLMs para generar o seleccionar comandos en tiempo de ejecución, inspeccionar archivos o telemetría del entorno para la planeación de acciones, u orquestar partes de la cadena de ataque sin intervención humana paso a paso. Cinco tipos de malware de IA cumplen esta descripción: LLM-Traducido, Generado por LLM, LLM-Desplegado, LLM-Impulsado y LLM-Embeddido.
Medición de la madurez del malware de IA con AIM3
A pesar de los numerosos tipos de malware de IA observados en los últimos años, no existe consenso sobre el estado actual de la madurez del malware de IA. Existen modelos de madurez para la adopción de ciberseguridad, como el "Modelo de Madurez de IA" de MITRE, pero no existe un modelo centrado en atacantes que mida directamente la sofisticación del malware habilitado por IA y el riesgo operativo que supone para las organizaciones. Para cubrir esta carencia, Recorded Future propone el AIM3 de cinco niveles que ayuda a los equipos a determinar el nivel de sofisticación de las amenazas de IA e identificar dónde centrar los esfuerzos de detección y gobernanza. AIM3 proporciona a los defensores un medio para distinguir amenazas reales impulsadas por IA del ruido de marketing.
Niveles del Modelo de Madurez de Malware de IA Recorded Future (AIM3)
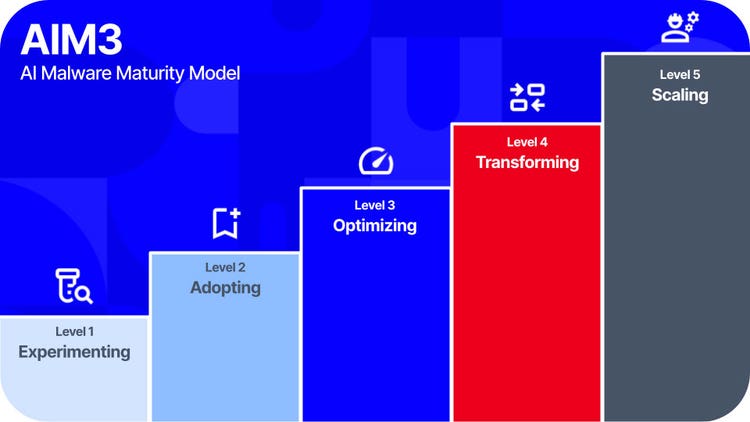
Nivel 1 - Experimentación:
Atacantes, investigadores y académicos están creando prototipos, ejemplos de juguetes y PoCs que aprovechan la GenAI usando métodos rudimentarios. En esta etapa, las personas simplemente están explorando las posibilidades de GenAI y LLMs para aplicaciones maliciosas frente a operacionalizarlas de forma seria.
Nivel 2 - Adopción:
Los actores maliciosos incorporan GenAI en flujos de trabajo familiares como la creación de emails de phishing, la investigación de objetivos y el desarrollo de código. Aunque las tareas operativas principales siguen siendo convencionales, se pone énfasis en automatizar y apoyar tareas de bajo orden sin reinventar la técnica tradicional del oficio.
Nivel 3 - Optimización:
Los atacantes están empezando a incorporar la IA en sus cadenas de ataque aprovechando GenAI en el host o a través de APIs para realizar introspección, generar comandos y adaptar código casi en tiempo real. Esto supone un cambio de enfoque del uso personalizado de GenAI a tratarla como una parte integrada de la cadena de ataques.
Nivel 4 - Transformación:
En este nivel surgen marcos ofensivos nativos de IA, combinando la planeación en varios pasos y el uso de herramientas con un enfoque de humano en el bucle (HITL). Estos son los primeros intentos intencionados de operaciones de amenazas centradas en la IA, empleando patrones agentes en lugar de incorporar GenAI a los manuales heredados.
Nivel 5 - Escalado:
Los actores de amenazas están construyendo sistemas agentivos para gestionar las campañas de extremo a extremo sin supervisión humana. La toma de decisiones automatizada se implementa a gran escala para las etapas de planeación, ejecución y persistencia de las operaciones. Este nivel de sofisticación representa el límite superior de las capacidades GenAI hacia las que se está moviendo la experimentación actual.
Con AIM3 definido, ahora podemos examinar lo que realmente se informó en el dominio público y en la investigación.
Lo que vemos en la naturaleza
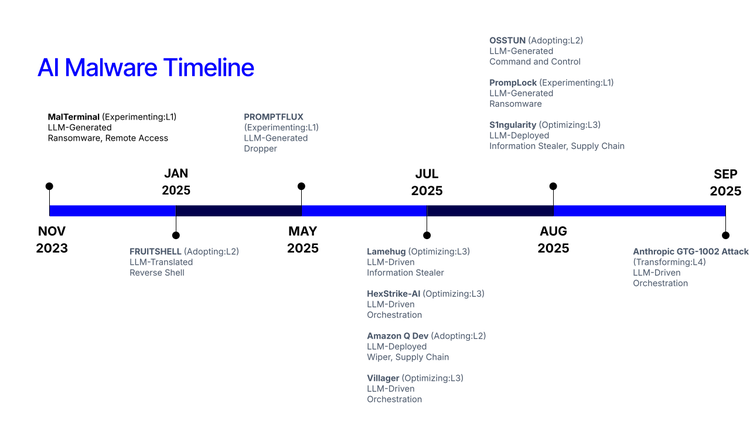
2023 a 2024 (Experimentación temprana)
- Malterminal (AIM3: Nivel 1 - Experimentación) es un prototipo temprano de malware que muestra un concepto de ransomware y herramienta de acceso remoto (RAT) impulsado por LLM, empleando IA principalmente para la generación de código como resultado de un prompt humano. Esta muestra fue casi con toda seguridad un experimento no hostil, basado en la función incrustada que proporciona una evaluación de maliciosidad y crea un reporte de análisis de malware sobre la carga resultante.
Principios o mediados de 2025 (aparece malware que invoca IA)
- FRUITSHELL (AIM3: Nivel 2 - Adopción) es un script de shell inverso de PowerShell para testers de penetración que contiene instrucciones de prompt codificadas en fija para intentar eludir análisis basados en LLM. La conciencia sobre los LLM en el proceso de desarrollo sitúa este ejemplo en el Nivel de Adopción.
- PROMPTFLUX (AIM3: Nivel 1 - Experimentación) es un dropper de malware escrito en VBScript que emplea Google Gemini para reescribir su propio código fuente y ejecutar la nueva carga útil para persistencia. Esta muestra, etiquetada como experimental por Google, es uno de los primeros ejemplos de características similares a gusanos que emplean IA.
- Lamehug , también conocido como PROMPTSTEAL (AIM3: Nivel 3 - Optimización) es una muestra de robo de información impulsada por LLM que invoca la API HuggingFace para generar comandos de reconocimiento. Descubierto por CERT-UA, Lamehug se atribuye a APT28 con moderada confianza, lo que podría marcar el primer uso de malware de IA en operaciones cibernéticas patrocinadas por el Estado. APT28 aprovechando la IA en su cadena de ataque lo sitúa en Nivel Optimizador.
- HexStrike-AI (AIM3: Nivel 3 - Optimización) es un framework de pruebas de penetración de código abierto impulsado por protocolos de contexto de modelo (MCPs) conectados a herramientas tradicionales de red team. Uno de los primeros marcos públicos de red teaming para aprovechar GenAI al desplegar múltiples agentes de IA para impulsar herramientas tradicionales como nmap. La invocación del LLM y el uso del agente sitúan esto en Nivel Optimizador.
- Amazon Q Dev (AIM3: Nivel 2 - Adopción) para la extensión Visual Studio Code versión 1.84.0 contenía instrucciones maliciosas inyectadas por prompt para eliminar entornos locales y en la nube. A pesar de que los errores de sintaxis impiden que el código se ejecute correctamente, este ejemplar obtuvo un CVE (CVE-2025-8217) debido al código malicioso incrustado. Esto ocurre en el nivel de adopción debido a que el LLM es consciente, pero con una implementación errónea.
- El aldeano de Cyberspike. (AIM3: Nivel 3 - Optimización) es un marco de pruebas de penetración nativo de IA desarrollado por el proyecto del equipo rojo con sede en China, Cyberspike. Intenta ser un sucesor de Cobalt Strike que pone en primer lugar la IA, integrando DeepseekAI y Kali Linux para automatizar los flujos de trabajo de los equipos rojos. Al igual que HexStrike-AI, Villager emplea herramientas tradicionales de red team, incluyendo AsyncRAT (una herramienta de acceso remoto) y Mimikatz (un recolector de credenciales), durante su funcionamiento. La invocación del LLM y el uso de agentes sitúan esto en el nivel de Optimización.
Finales de 2025 (las implementaciones impulsadas por IA tienen éxito)
- OSSTUN (AIM3: Nivel 2 - Adopción) es un marco de mando y control (C2) que Google observó desarrollar junto con otras herramientas por el actor de amenazas patrocinado por el Estado RedGolf (también conocido como APT41), empleando Gemini. La conciencia de RedGolf LLM en el proceso de desarrollo situó este ejemplo en el Nivel de Adopción.
- PromptLock (AIM3: Nivel 1 - Experimentación) se presenta como el primer ransomware impulsado por IA que emplea un LLM para comprender archivos locales y crear notas personalizadas sobre ransomware. Poco luego de su descubrimiento, se identificó como un artefacto de personas racializadas para un artículo académico, situándola en nivel de experimentación.
- S1ngularity , también conocida como QUIETVAULT (AIM3: Nivel 3 - Optimización) es un conjunto de versiones maliciosas de un sistema de paquetes ampliamente empleado, Nx, que fue publicado en el registro Node.js npm. El paquete empleaba IA para explotar acciones vulnerables de GitHub, robando credenciales y luego exfiltrando los datos a un repositorio expuesto dentro de la cuenta de GitHub de la víctima. El uso exitoso de los LLMs en su cadena de ataque sitúa esto en el nivel de Optimización.
- Antropología (AIM3: Nivel 4 - Transformación) detalló y desbarata lo que afirman fue el primer ataque de ciberespionaje orquestado por IA reportado. En este caso, Anthropic pudo atribuir esta actividad a actores estatales chinos que desencarcelaron a Claude Code. Los actores de amenaza aprovecharon entonces las capacidades agenticas de Claude Code para realizar una variedad de acciones a lo largo de la cadena de eliminación cibernética, representando el único ejemplo observado del Nivel de Transformación AIM3. Sin embargo, el reporte de Anthropic recibió críticas por su afirmación completamente orquestada, señalando que las campañas aún requerían un 10% de intervención humana en algunos puntos de decisión, lo que le impidió alcanzar el nivel de Escalabilidad AIM3.
Bombo vs. realidad: qué es verdad, qué está exagerado
Con unos años de titulares de "malware de IA" a nuestro paso, algunos patrones son evidentes. La mayor parte de la actividad pública está muy por debajo de las amenazas totalmente autónomas, al estilo de Hollywood, que a menudo implica el marketing.
Dónde está realmente la actividad (AIM3 Niveles 1–3)
Mapeado a AIM3, la situación es clara: la gran mayoría de los ejemplos se sitúan en los Niveles 1–3 (Experimentando a través de la Optimización), con un único caso disputado de Nivel 4 y sin actividad verificada de Nivel 5. Familias como PromptLock, PROMPTFLUX y MalTerminal parecen más ejercicios de personas de color que malware en la naturaleza. El caso Anthropic es el único y muy controvertido ejemplo de madurez de Nivel 4 (Transformante), pero ni siquiera este ejemplo inicial fue completamente autónomo.
Visto desde ese prisma, algunas cosas se enfocan: los modelos totalmente integrados siguen siendo teóricos, muchas afirmaciones sobre malware por IA se basan en evidencia superficial o experimental, y el verdadero punto de inflexión a observar no es la autonomía bruta sino la mejora constante de la orquestación impulsada por IA. En otras palabras, los datos nos indican dónde va el bombo por delante de la realidad y dónde probablemente aparecerán los próximos cambios reales en la capacidad de los atacantes.
BYOAI y modelos embebidos: aún hipotéticos en la naturaleza
La mayoría de las implementaciones publicadas de malware de IA llaman a LLMs en la nube o remotos, no a modelos embebidas localmente. Incluso en casos maliciosos conocidos, como Lamehug, las familias invocan servicios remotos, como la API HuggingFace, para llamadas LLM en tiempo de ejecución. En algunos casos, la carga útil puede emplear servicios LLM disponibles localmente que realizan estas llamadas remotas en su nombre; sin embargo, ninguna muestra observada actualmente cuenta con la capacidad de Traer tu propia IA (BYOAI). Esta es efectivamente nuestra categoría LLM-Embebida: malware de IA que lanza su propio modelo para ejecutar localmente en el host.
El primer problema de malware de IA
Entre julio y noviembre de 2025, surgieron cuatro reportes "primeros" relacionados con Malterminal, Lamehug, PromptLock y el ciberataque Anthropic, que afectaban a diferentes aspectos del panorama del malware de IA. Tras la presentación, muchas de estas afirmaciones fueron objeto de escrutinio por parte de la comunidad investigadora como académicas, experimentales o poco impactantes. Aunque estos ejemplos representan una clara evolución incremental del scripting y la automatización, los proveedores parecen ser rápidos en hacer afirmaciones más contundentes de las que pueden verificar de forma independiente en el campo.
Nota para los CISOs
Para los CISOs que buscan cerciorar de poder defender contra el malware de IA, deberían empezar respondiendo a estas tres preguntas:
- ¿Tienes una gobernanza adecuada de la IA?
- ¿Se puede encontrar un uso fraudulento de la IA en tu entorno?
- ¿Son tus defensas capaces de defender de herramientas impulsadas por IA?
Outlook
El malware de IA aún está en sus primeras fases de madurez, situado principalmente en los niveles experimental y optimizado del framework AIM3. Lo que estamos viendo hoy es técnicas técnicas de oficio asistidas por IA que reflejan los TTP tradicionales; un resultado natural del aumento de la adopción de la IA, que también se observa en varias otras industrias.
Dicho esto, la dirección que está tomando la adopción de la IA es clara. La evolución desde contenido generado por IA directo hasta malware que invoca IA y frameworks de orquestación red team es una señal de que se avecinan operaciones más capaces y autónomas. La disrupción antrópica contestada es uno de los primeros ejemplos de esto y sirve como una señal de alerta temprana para los defensores.
Todos los caminos conducen a la orquestación de IA
La trayectoria de la actividad de la IA claramente conduce a la orquestación de la IA, pero aún no a operaciones de IA completamente escaladas. Frameworks como HexStrike-AI y Villager de CyberSpike, aunque siguen siendo de nicho hoy en día, apuntan a manuales de estrategia de atacantes donde la orquestación y el uso de herramientas impulsadas por IA se convierten en la norma. La cronología de las observaciones de malware por IA muestra una progresión clara: comenzando con código generado por IA simple, pasando a la generación y orquestación de comandos en el host, y culminando en operaciones agentes de varios pasos. Si estos marcos siguen madurando, probablemente requerirán menos intervención humana con el tiempo.
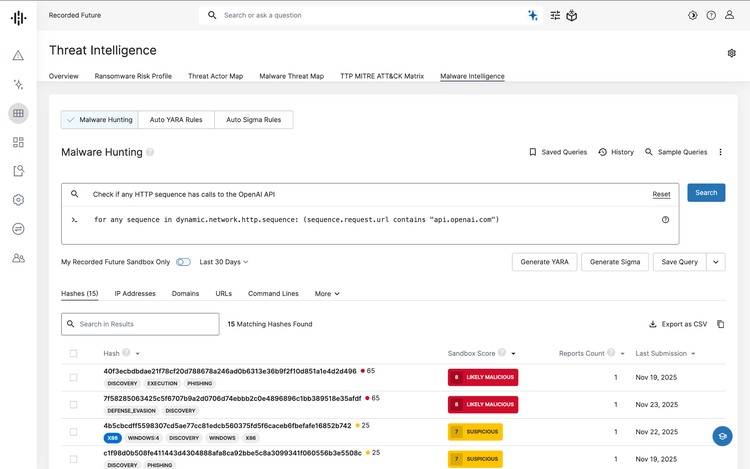
Para ver cómo Recorded Future puede ayudar a tu equipo a rastrear el malware a lo largo de la escala de madurez de la IA, mira este video de 3 minutos sobre cómo investigar el malware LAMEHUG (AIM3).
Defensas
- Los defensores deberían establecer monitorización y registro centralizados para el uso de GenAI y LLM (tanto interno como externo) para entender dónde se está aprovechando GenAI dentro de su entorno y detectar anomalías.
- Reduce tu superficie de ataque aplicando el acceso basado en políticas a proveedores de LLM aprobados y bloqueando servicios, plugins, herramientas y hubs de modelos no aprobados que pueden ser aprovechados por actividades maliciosas generadas por LLM, desplegadas o impulsadas por LLM.
- Supongamos que la IA se usa en la técnica de actores de amenaza existentes y redoblemos los controles fundamentales, así que aunque los atacantes se muevan más rápido con GenAI, sus operaciones seguirán siendo atrapadas por las defensas tradicionales.
- Recorded Future Malware Intelligence te permite monitorizar el panorama actual de amenazas basadas en IA. Los usuarios de Recorded Future pueden buscar malware o patrones inusuales usados en herramientas de IA para evaluar posibles riesgos.
Lee más en el serial "IA Hype vs. Reality":