Por qué el retraso en vulnerabilidades está a punto de empeorar
Para los defensores, el plazo para determinar qué vulnerabilidades son más importantes y remediarlas antes de que comience la explotación se está reduciendo, incluso cuando aumenta el volumen total de vulnerabilidades. Las organizaciones que dependen de la priorización manual, ciclos de parches lentos o software heredado se enfrentarán a crecientes riesgos operativos y de seguridad.
La relación de vulnerabilidad a explotación
Las vulnerabilidades son fallos de software que los atacantes pueden emplear para acceder a ellas, ejecutar código malicioso, escalar privilegios o interrumpir operaciones. Sin embargo, no todos los errores se convierten en una amenaza real: muchos son difíciles de alcanzar, difíciles de convertir en armas o simplemente no merecen la pena para un atacante.
El número total de vulnerabilidades reveladas aumentó considerablemente en los últimos años, pasando de aproximadamente 21.000 en 2021 a casi 50.000 en 2025. Parte de ese aumento probablemente se refleja en prácticas de divulgación más estrictas y en la actividad de recompensas por errores, aunque el crecimiento del software, una superficie de ataque más amplia y la información más sistemática también juegan un papel. No obstante, en 2025, Recorded Future solo identificó 446 vulnerabilidades que fueron explotadas activamente en la naturaleza, recordando que las explotaciones confirmadas siguen siendo una pequeña fracción del total de divulgaciones.
Esto se debe a que los atacantes no explotan todos los errores que encuentran. En cambio, se centran en desarrollar exploits para el pequeño subconjunto de vulnerabilidades que ofrecen la mejor combinación de alcance, fiabilidad y retorno de la inversión, como fallos que pueden explotar remotamente o afectar software ampliamente empleado. En otras palabras, una vulnerabilidad aún debe ser validada, convertida en un exploit fiable, emparejada con un objetivo e integrada en una ruta de ataque que merezca la pena.
Sin embargo, cuando un defecto cumple con los criterios, la explotación puede avanzar rápidamente. VulnCheck encontró que casi el 29% de los KEVs en 2025 fueron explotados en o antes de la publicación de CVE, un ligero aumento respecto al año anterior, lo que indica la prevalencia continua de cero días y n-días. Al igual que sus colegas legítimos usan IA en el desarrollo de software, los adversarios ya emplean IA para acelerar partes del flujo de trabajo de ataque, incluyendo la investigación de vulnerabilidades, el análisis de rutas de explotación y el desarrollo de malware, aunque su efecto preciso en los plazos de explotación sea difícil de cuantificar. Algunos rastreadores estiman que el tiempo medio para explotar puede ahora medir en horas en lugar de días, demostrando la ventana de tiempo cada vez más corta para actuar sobre una vulnerabilidad de alto impacto.
Cómo la IA cambia la ecuación
Anthropic y OpenAI atrajeron recientemente una atención significativa gracias a su lanzamiento limitado de lo que afirmaban eran modelos de defensa cibernética excepcionalmente poderosas. Una evaluación independiente del Mito de Anthropic encontró mejoras significativas en simulaciones de ciberataques en varios pasos. Sin embargo, el descubrimiento de vulnerabilidades asistido por IA y las pruebas de penetración son anteriores a estos modelos, y la mayoría de los modelos de vanguardia ya demostraron la capacidad de identificar vulnerabilidades y ayudar en el desarrollo de exploits. Actualmente, estas herramientas siguen siendo más eficaces en manos de operadores capaces en lugar de permitir una explotación sin fricciones y de baja cualificación a gran escala. Esto también importa, ya que aunque estas capacidades sean empleadas principalmente por investigadores de seguridad a corto plazo, el aumento resultante en las divulgaciones, pruebas de concepto y hallazgos validados sigue aumentando la carga defensiva.
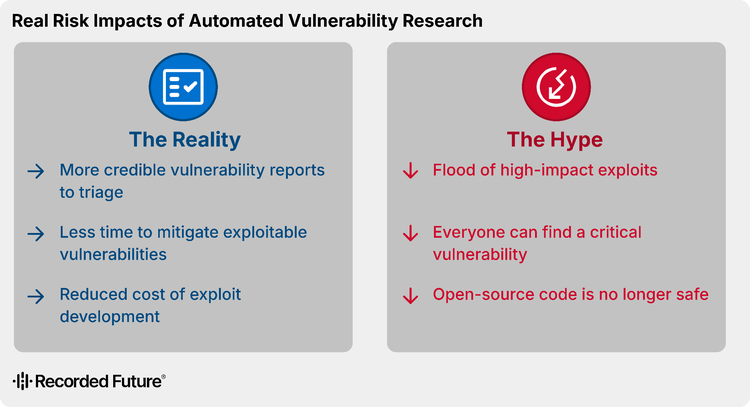
Esto afecta a la gestión de vulnerabilidades de tres maneras importantes:
- Más reportes de vulnerabilidades creíbles para triaje: Los nuevos sistemas agentivos pueden hacer más que señalar código sospechoso; Pueden razonar a través del comportamiento del programa, validar hallazgos y ayudar a identificar qué debilidades parecen más explotables.
- Menos tiempo para mitigar vulnerabilidades explotables: Los modelos de gran lenguaje (LLM) están acelerando la velocidad y la escala de la armamentización, lo que significa que el camino desde la divulgación hasta la explotación podría pasar de horas a minutos.
- Reducción del costo de desarrollo de exploits: Los modelos emergentes parecen más capaces de producir código de exploits de prueba de concepto, probar rutas de ataque y ayudar a operadores expertos a iterar hacia exploits que puedan ser empleados como arma más rápido que antes.
Más reportes, más ruido
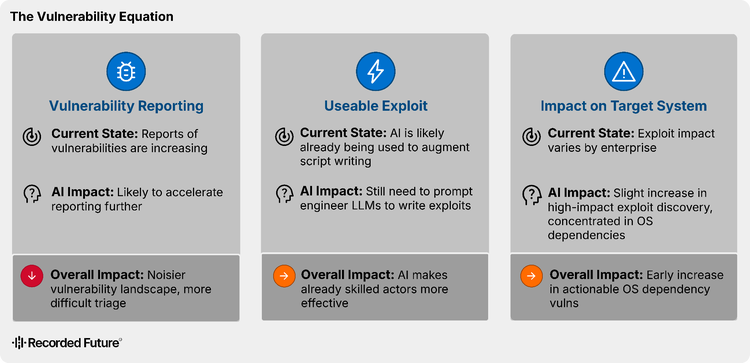
El uso de agentes de IA para código de software casi con toda seguridad aumentará el número de vulnerabilidades reportadas y las pruebas de concepto desarrolladas. El Patch Tuesday de Microsoft en abril de 2026, que siguió al anuncio del Proyecto Glasswing de Anthropic, fue el segundo más grande registrado por la compañía. Sin embargo, según Microsoft, "no refleja un aumento significativo en los descubrimientos impulsados por IA, aunque sí atribuyeron una vulnerabilidad a un investigador antrópico que empleó Claude." La cuestión más importante no es si se encontrarán más fallos —porque los encontrarán—, sino si los defensores pueden procesarlos, validarlos y priorizarlos lo suficientemente rápido como para actuar.
Las presentaciones de vulnerabilidades ya están saturando la capacidad de los investigadores para evaluar su riesgo global, creando un retraso en el enriquecimiento y puntaje de vulnerabilidades. Si la IA aumenta significativamente el volumen de hallazgos plausibles, los defensores se enfrentarán a aún más incertidumbre sobre qué vulnerabilidades representan el próximo evento sistémico de alto impacto y cuáles son ruido de fondo.
Menos tiempo para actuar
Para las vulnerabilidades que realmente son un problema, los defensores tienen aún menos tiempo para responder. El desarrollo automatizado de exploits probablemente acortará el camino desde el descubrimiento hasta la prueba de concepto y, en algunos casos, hasta la militarización para el subconjunto de vulnerabilidades que merece la pena explorar. Para agregar al problema de triaje, algunas vulnerabilidades de gravedad media o de otro modo "no críticas" deberán ser reevaluadas como posibles componentes de las cadenas de exploits, aunque normalmente no serían urgentes por sí solas.
Ahogando las alarmas
Incluso cuando los defensores lidian con más ruido, un mayor volumen de hallazgos reportados y plausibles probablemente aumentará el número absoluto de exploits de alto impacto que deben abordar rápidamente. Como resultado, los defensores enfrentan un desafío aún mayor para identificar el pequeño subconjunto de problemas que más importan antes que los atacantes.
Esto no significa que cada fallo recién revelado vaya a ser empleado como arma, ni que los eventos de alto impacto que "rompen Internet" se vuelvan habituales; Sin embargo, incluso un aumento modesto en vulnerabilidades explotadas ejerce más presión sobre la priorización, la velocidad de parcheo y los controles compensatorios, especialmente para organizaciones que ya tienen problemas con el triaje manual, ciclos de parches lentos o software heredado.
Cómo usar la automatización para el bien
Para la mayoría de las organizaciones, el riesgo inmediato no es que todas las vulnerabilidades se exploten de repente, sino que los defensores tengan menos tiempo para determinar qué hallazgos importan más. Por tanto, el descubrimiento de vulnerabilidades y la gestión de la exposición deben tratar como problemas relacionados pero distintos: la IA puede aumentar el número de hallazgos, pero los defensores aún necesitan contexto para determinar qué exposiciones son realmente alcanzables, de alto impacto y que merecen una remediación urgente.
En este entorno, el uso de descubrimiento, priorización y remediación defensiva de vulnerabilidades habilitado por IA será esencial para mantener al ritmo de los atacantes. Las cinco acciones enumeradas en la siguiente sección pueden ayudar a las organizaciones a adelantar a la amenaza.
1. Automatizar la priorización y respuesta a vulnerabilidades
Cambiar del puntaje solo CVSS a la explotabilidad en tiempo real y el puntaje de riesgo basada en exposición para gestionar el auge en el descubrimiento de vulnerabilidades asistido por IA. Despliega escaneo automatizado, validación y caza de amenazas para identificar rápidamente la actividad de explotación, especialmente en software ampliamente empleado y sistemas orientados a Internet. El grupo Insikt de Recorded Future informa de manera regular sobre nuevas vulnerabilidades y tendencias de explotación, y desarrolla plantillas Nuclei para detectar vulnerabilidades explotadas activamente.
2. Acelerar los parches y los ciclos de actualización
A medida que el tiempo para explotar pasa de días a horas, el tiempo para mitigar vulnerabilidades también se acortará. La gestión de parches tendrá que avanzar más rápido, especialmente para sistemas orientados a Internet, componentes de software ampliamente empleados y dependencias críticas. La remediación automatizada y los controles de compensación automatizados probablemente serán necesarios para mantener al día con el descubrimiento acelerado por IA. El módulo de Inteligencia de Vulnerabilidades en la Plataforma de Operaciones de Inteligencia Futuras Registradas puede ayudar con la priorización basada en la probabilidad de explotación. Cerciórate de que todas las acciones automatizadas sean registradas y auditadas de manera regular por una persona, y requiere que una persona esté en el bucle para cualquier acción en sistemas de alto impacto.
3. Reducir la dependencia de software heredado y no soportado
La IA puede facilitar que los actores amenazantes identifiquen y validen debilidades explotables en bases de código antiguas y poco mantenidas. Los sistemas sin soporte y el software envejecido probablemente serán cada vez más difíciles de justificar a menos que estén fuertemente aislados y controlados estrictamente.
4. Detección de vulnerabilidades de cambios más temprano en el ciclo de vida del software
Las organizaciones deberían integrar las pruebas de seguridad automatizadas y el descubrimiento de vulnerabilidades asistido por IA en las canalizaciones de desarrollo. La detección temprana puede ayudar a los defensores a corregir vulnerabilidades antes de la producción, reduciendo la carga de remediación más adelante.
5. Prepárate para el próximo evento de alto impacto
Desarrollar manuales de respuesta y mitigación de emergencias específicamente para fallos de alto impacto y de amplia aplicación, incluidos escenarios en los que un parche no esté disponible de inmediato. La preparación debe incluir no solo parcheos, sino también medidas de contención como segmentación, restricciones de acceso, filtrado de tráfico y otros controles compensatorios.
Lee más en el serial "IA Hype vs. Reality":