Was ist Threat Intelligence?
Abonnieren Sie unseren Newsletter
Mit Cyber Daily™ erhalten Sie Informationen zu aktuellen Bedrohungen in Ihren Posteingang
Was ist Threat Intelligence?
Bei der Bedrohungsaufklärung geht es um die Analyse beweisbasierter Informationen zu Cyberangriffen. Dadurch sind Cybersicherheitsexperten in der Lage, Probleme kontextbezogen zu identifizieren und gezielte Lösungen für die erkannten Probleme zu entwickeln.
In Daten verankert, ähnlich wie Open-Source-Intelligence (OSINT), bietet Threat Intelligence Kontext – wie wer Sie angreift, welche Motive und Fähigkeiten der Angreifer hat und nach welchen Indikatoren für Kompromisse (IOCs) in Ihren Systemen zu suchen ist –, der Ihnen hilft, fundierte Entscheidungen zu Ihrer Sicherheit zu treffen.
Da die digitale Transformation die Branchen umgestaltet, nimmt die Bedeutung der Cybersicherheit exponentiell zu. Eine Statista-Studie prognostiziert, dass der Markt für Cyber Threat Intelligence (CTI) bis 2033 auf über 44 Mrd. USD steigen wird, was die entscheidende Rolle von informierten, datengestützten Abwehrmaßnahmen in modernen Geschäftsstrategien unterstreicht. Dies entspricht den Ergebnissen unserer jüngsten Umfrage im Recorded Future 2025 State of Threat Intelligence report, aus der hervorgeht, dass 91 % der Teilnehmer planen, ihre Investitionen in Threat Intelligence im Jahr 2026 zu erhöhen.
Dieser Artikel bietet ein umfassendes Verständnis davon, wie effektive Bedrohungsinformationen Cyberrisiken erkennen, analysieren und eindämmen und so einen proaktiven Sicherheitsansatz gewährleisten können. Sie erfahren mehr über die Komponenten und Bedeutung dieser Lösung und erfahren, wie Sie sie in Ihrem Unternehmen implementieren, um Eindringlinge und Angriffe zu verhindern.
Key Takeaways
- Threat Intelligence ist entscheidend für die Cybersicherheit und liefert evidenzbasiertes Wissen, das Unternehmen dabei hilft, ihre Abwehr proaktiv zu stärken
- Zu den praktischen Anwendungen von Threat Intelligence gehören die Reaktion auf Vorfälle und Triage, Sicherheitsoperationen, Bedrohungssuche und Schwachstellenmanagement
Für einen detaillierteren Überblick über alle Aspekte der Threat Intelligence
Laden Sie das umfassende Intelligence-Handbuch herunter oder lesen Sie unten weiter.
Definition von Threat Intelligence und dessen Bedeutung
Threat Intelligence umfasst das Sammeln, Verarbeiten und Analysieren von Daten, um die Motive, Verhaltensweisen und Ziele von Bedrohungsakteuren zu erkennen, und liefern verwertbare Erkenntnisse zur Vorbeugung und Bekämpfung von Cyberkriminalität.

Es handelt sich dabei um eine sich entwickelnde Disziplin, die Unternehmen faktenbasierte Erkenntnisse zu potenziellen Cyberbedrohungen, einschließlich neu auftretender Cyberbedrohungen, liefert und ihnen das Wissen vermittelt, das sie benötigen, um ihre Abwehrmaßnahmen proaktiv zu stärken und fundierte Sicherheitsentscheidungen zu treffen.
Laut Gartner liefert Threat Intelligence beweisbasierte Erkenntnisse zu bestehenden oder aufkommenden Bedrohungen, einschließlich Kontext und umsetzbarer Ratschläge, um die Grundlage für Reaktionsstrategien zu bilden.
Bei Threat Intelligence geht es um:
- Identifizierung und Analyse von Cyberbedrohungen für eine proaktive und fundierte Abwehr
- Mehr als nur die Aggregation von Bedrohungsdaten
- Bietet einen umfassenden Überblick, der Beweise und Kontext integriert
- Anleitung organisatorischer Cybersicherheitsstrategien
Die Auswertung von Threat Intelligence ermöglicht es Unternehmen, die Risiken, denen sie ausgesetzt sind, zu verstehen und proaktive Maßnahmen zur Minderung potenzieller Schäden zu ergreifen.
Dies umfasst Rohdaten aus internen Systemen, Sicherheitskontrollen und Cloud-Diensten, die allesamt den Grundstein für ein solides Bedrohungsinformationsprogramm legen.
Das Ziel besteht darin, sowohl Beweise für die Existenz einer Bedrohung als auch umsetzbare Erkenntnisse zu liefern, die auf wirksame Methoden zur Bedrohungsminderung schließen lassen.
Warum Threat Intelligence wichtig sind
Threat Intelligence spielt eine entscheidende Rolle in der Cybersicherheit, da sie Unternehmen dabei helfen, potenzielle Cyberbedrohungen zu verstehen, einschließlich solcher, die speziell auf ihr Unternehmen abzielen und sich auf dessen Geschäftstätigkeit auswirken könnten. Die Investition in ein robustes Cyber-Threat-Intelligence-Programm ermöglicht es Unternehmen, das Risiko von Cyberangriffen zu verringern und ihren Sicherheitsstatus zu stärken.
In der Welt der Cybersicherheit gibt es zahlreiche Herausforderungen. Es gibt die schiere Datenmenge, mit der man umgehen muss, die rasante Entwicklung der Angriffsvektoren und den Mangel an qualifiziertem Cybersicherheitspersonal. Allerdings bietet Threat Intelligence eine Lösung. Die Integration, Priorisierung und Authentifizierung von Daten aus verschiedenen Quellen hilft Threat Intelligence dabei, die Datenüberlastung zu reduzieren.
Arten von Threat Intelligence + Anwendungsfälle
Cyber Threat Intelligence gibt es in verschiedenen Formen, die jeweils unterschiedlichen Zwecken dienen und auf verschiedene Entscheidungsebenen innerhalb eines Unternehmens ausgerichtet sind. Zu diesen Formen gehört strategische, operative und taktische Threat Intelligence.
Strategische Bedrohungsaufklärung
Strategische Threat Intelligence bietet ein umfassendes Verständnis der Bedrohungslandschaft. Dieser ganzheitliche Ansatz hilft Unternehmen dabei, fundierte Entscheidungen zu treffen, um sich vor potenziellen Bedrohungen zu schützen. Es bietet:
- Langfristige Trendanalyse
- Identifizierung signifikanter Risiken, die zu zukünftigen Angriffen auf Organisationen führen könnten
- Umfassender Überblick über Cybersicherheitsbedrohungen, einschließlich geopolitischer Faktoren und Branchentrends
Diese Erkenntnisse verschaffen Unternehmen einen umfassenden Überblick über die Bedrohungslandschaft und helfen ihnen, potenziellen Bedrohungen einen Schritt voraus zu sein. Es richtet sich an nicht-technische Stakeholder, wie Unternehmensvorstände, die auf die übergeordnete Entscheidungsfindungsanleitung angewiesen sind.
Sicherheitsverantwortliche müssen begrenzte Ressourcen mit der Notwendigkeit, sich gegen sich entwickelnde Bedrohungen zu schützen, in Einklang bringen. Threat Intelligence hilft dabei, die Bedrohungslandschaft zu kartieren, Risiken zu bewerten und den notwendigen Kontext für fundierte, zeitnahe Entscheidungen zu liefern.
Während Unternehmen digitalisieren und die Datenerfassung erweitern, stoßen traditionelle Risikomanagementmethoden an ihre Grenzen, da ihnen der notwendige Kontext für moderne Sicherheitsherausforderungen fehlt. Threat Intelligence bieten Echtzeit-Einblicke in die Bedrohungsumgebungen von Drittanbietern und verbessern die Risikobewertung und das Risikomanagement.
Operative Bedrohungsinformationen
Threat Intelligence konzentriert sich darauf, spezifische Bedrohungen und Kampagnen zu verstehen. Es bietet Echtzeit-Einblicke und umsetzbare Empfehlungen zum Umgang mit und Verständnis von Sicherheitslücken und Angriffstechniken. Das Studium vergangener Angriffe und das Ziehen von Schlüssen über die Taktiken, Techniken und Verfahren (TTPs) der Bedrohungsakteure hilft Unternehmen, das „Wer“, „Warum“ und „Wie“ jedes Cyberangriffs zu verstehen.
Bei der Reaktion auf Vorfälle und Triage spielen Threat Intelligence eine entscheidende Rolle. Es ermöglicht die Messung wichtiger Leistungskennzahlen wie der mittleren Erkennungszeit (MTTD) und der mittleren Reaktionszeit (MTTR), was die Bewertung der Effektivität der Incident Response unterstützt.
Durch die Einbindung von Bedrohungsinformationen in die Reaktion auf Vorfälle können Unternehmen ihre Reaktionszeit erheblich verkürzen und so die Geschäftskontinuität und den Datenschutz aufrechterhalten.
Im Rahmen von Sicherheitsoperationen spielt Threat Intelligence eine entscheidende Rolle beim proaktiven Identifizieren und Abmildern komplexer Cyberbedrohungen, wie etwa fortgeschrittene persistente Bedrohungen. KI-Technologien und Verhaltensanalysen verbessern die Fähigkeit, Bedrohungen zu erkennen, indem sie Profile für Netzwerkanwendungen erstellen und Benutzer- sowie Gerätedaten analysieren.
Um die Sicherheit Ihrer Organisation zu gewährleisten, ist es entscheidend, betrügerische Verwendungen Ihrer Daten oder Ihrer Marke zu verhindern. Die Integration von Threat Intelligence aus Untergrund- und Oberflächenquellen bietet tiefe Einblicke in die Taktiken und Motivationen von Bedrohungsakteuren.
Taktische Bedrohungsaufklärung
Taktische Threat Intelligence konzentriert sich schließlich darauf, die Taktiken, Techniken und Verfahren (TTPs) zu skizzieren, die von Threat Actors eingesetzt werden. Es bietet wesentliche Einblicke in ihre Methoden und Strategien. Durch die Bereitstellung umsetzbarer Threat Intelligence bietet taktische Intelligenz Einblicke in die unmittelbare Bedrohungslandschaft und ermöglicht Teams, sich an sich ändernde Verhaltensweisen von Angreifern und Bedrohungen anzupassen.
Cyber Threat Intelligence trägt wesentlich zur Effektivität taktischer Informationen bei. Die Modellierung potenzieller Angriffe mithilfe branchenweiter Threat Intelligence hilft Unternehmen, sich besser auf spezifische Bedrohungen vorzubereiten.
Im Vulnerability Management ist ein effektives Bedrohungsinformationsprogramm unerlässlich. Es identifiziert kritische Sicherheitslücken, die aktiv ausgenutzt werden, und ermöglicht es Unternehmen, das Patching zu priorisieren und potenzielle Software-Sicherheitslücken proaktiv zu beheben.
Der Lebenszyklus der Threat Intelligence
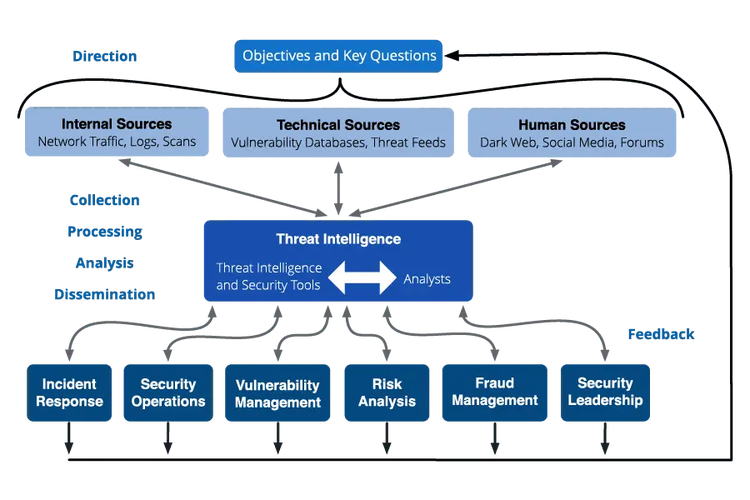
Die verschiedenen Formen der Threat Intelligence zu verstehen, ist eine Sache, aber sich im Lebenszyklus der Threat Intelligence zurechtzufinden, ist eine andere. Dieser Lebenszyklus besteht aus sechs Phasen:
- Direction
- Sammlung
- wird bearbeitet
- Analyse
- Verbreitung
- Feedback
Jede Phase spielt eine entscheidende Rolle bei der kontinuierlichen Verbesserung und Verfeinerung des Intelligence-Prozesses. Doch was beinhaltet jede Phase, und warum ist jede von ihnen kritisch?
1. Anforderungen und Ausrichtung
Die Richtungsphase ist der Anfang von allem. Hier werden die Ziele für das Bedrohungsinformationsprogramm im Bereich Cyber Threat Intelligence mit wichtigen Stakeholder-Beiträgen festgelegt. Intelligence-Anforderungen werden festgelegt, um für das Unternehmen relevante Cybersicherheitsfragen zu beantworten. Das Feedback der Stakeholder ist entscheidend für das Verständnis der Intelligence-Prioritäten der Sicherheitsteams, die Cyber Threat Intelligence nutzen, was wiederum die Dokumentation dieser Intelligence-Anforderungen leitet.
2. Abholung
Sobald die Richtung festgelegt ist, richtet sich der Fokus auf die Datenerfassung. Hierzu gehört das Sammeln von Informationen aus verschiedenen internen und externen Quellen, darunter Sicherheitsprotokolle, Bedrohungs-Feeds und Experteninterviews. Das Ziel besteht darin, möglichst viele relevante Daten zu sammeln, um die nächsten Phasen des Bedrohungsinformationszyklus zu informieren.
3. Verarbeitung und Organisation
Nach der Datenerfassung folgt die Verarbeitung. In dieser Phase werden die gesammelten Daten in ein nutzbares Format umgewandelt. Dabei werden irrelevante Daten herausgefiltert und die verbleibenden Informationen für eine effiziente Analyse strukturiert. Mithilfe künstlicher Intelligenz und maschinellem Lernen lassen sich Trends erkennen, die wertvolle Erkenntnisse für die nächste Phase liefern.
4. Analyse
Die Phase der Bedrohungsanalyse umfasst:
- Umwandlung der verarbeiteten Informationen in verwertbare Erkenntnisse
- Gegnerprofilierung
- Bedrohungskorrelation
- Verhaltensanalyse
5. Verbreitung
Sobald die Analyse abgeschlossen ist, stellt die Verbreitungsphase sicher, dass die wichtigsten Empfehlungen und Schlussfolgerungen die relevanten Stakeholder erreichen. Das Format der Verbreitung kann variieren und reicht von formalen Threat Intelligence-Berichten bis hin zu Video-Feeds oder Präsentationen, je nach den Bedürfnissen der Zielgruppe.
6. Feedback
Schließlich ist Feedback ein entscheidender Bestandteil des Lebenszyklus der Cyber-Bedrohungsaufklärung. Dadurch wird sichergestellt, dass die bereitgestellten Informationen den sich entwickelnden Anforderungen und Prioritäten der Organisation entsprechen. Alle in der Feedbackphase identifizierten neuen Fragen oder Erkenntnislücken können im nächsten Zyklus behandelt werden, um eine kontinuierliche Verbesserung und Verfeinerung sicherzustellen.
Wie trägt maschinelles Lernen zu besserer Threat Intelligence bei?
Die Datenverarbeitung im großen Maßstab erfordert heutzutage eine Automatisierung, um Daten aus unterschiedlichen Quellen wie dem Open Web, Deep Web, Dark Web und technischen Kanälen effektiv zu kombinieren und so einen umfassenden Überblick zu schaffen.
Recorded Future verwendet Techniken des maschinellen Lernens auf vier Arten, um die Erfassung und Aggregation von Bedrohungsdaten zu verbessern – um Daten in Kategorien zu strukturieren, um Text in mehreren Sprachen zu analysieren, um Risikobewertungen bereitzustellen und um Vorhersagemodelle zu generieren.
- Um Daten in Entitäten und Ereignisse zu strukturieren: Maschinelles Lernen kategorisiert Daten mithilfe von Ontologien, was die Verwaltung erleichtert, indem es Entitäten und deren Beziehungen definiert. Dies hilft bei der Erkennung von Ereignissen über Sprachgrenzen hinweg, ohne manuelles Sortieren, indem Ontologien genutzt werden, um Kategorien und Hierarchien zu verstehen.
- Um Texte in mehreren Sprachen durch natürliche Sprachverarbeitung zu strukturieren: Es übersetzt unstrukturierte Texte aus verschiedenen Sprachen in strukturierte Daten, was die Klarheit und Zugänglichkeit verbessert. Durch die Unterscheidung zwischen ähnlichen Entitäten (z. B. „Apple“ als Technologieunternehmen im Gegensatz zur Frucht) wird die Datenanalyse optimiert und die Genauigkeit erhöht.
- Zur Klassifizierung von Ereignissen und Entitäten, um menschlichen Analysten bei der Priorisierung von Warnmeldungen zu helfen: Maschinelles Lernen weist Risikobewertungen zu, um Bedrohungen zu identifizieren und zu priorisieren, wobei menschliches Fachwissen mit der Präzision der AI kombiniert wird. Diese Klassifizierung verringert die Zeit, die Analysten mit Fehlalarmen verbringen, und ermöglicht eine effizientere Bedrohungsbewertung. Durch die Automatisierung der Risikoklassifizierung sparen Analysten Zeit, indem sie Fehlalarme sortieren und Prioritäten setzen. Dies hilft dem IT-Sicherheitspersonal, das Recorded Future verwendet, 34 % weniger Zeit mit der Erstellung von Berichten zu verbringen.
- Um Ereignisse und Einheit Eigenschaften durch prädiktive Modelle vorherzusagen: Prädiktive Modellierung verwendet historische Daten, um zukünftige Bedrohungen vorherzusehen und die Bedrohungserkennung proaktiver zu machen. Mit zunehmender Datenerhebung werden diese Modelle immer genauer und bieten ein mächtiges Werkzeug, um potenzielle Risiken vorherzusehen und abzuschwächen.

Threat Intelligence-Tools und -Services
Bedrohungsaufklärungsplattformen, Bedrohungsdaten-Feeds und künstliche Intelligenz spielen allesamt eine entscheidende Rolle bei der Verbesserung der Cyber-Bedrohungsaufklärungsfähigkeiten und der Optimierung von Prozessen. Doch was sind diese Threat-Intelligence-Tools und -Dienste und wie tragen sie zum Threat-Intelligence-Prozess bei?
Plattformen zur Bedrohungsaufklärung
Threat Intelligence-Plattformen (TIPs) integrieren externe Bedrohungs-Feeds mit internen Daten und bieten Funktionen wie schnelle Einschätzungen, priorisierte Risikoeinschätzungen sowie intelligente Bedrohungsdatenanalyse und -visualisierung. Eine Cyber-Threat-Intelligence-Plattform bietet detaillierte Einblicke in Bedrohungen, die sowohl auf dem breiteren Markt als auch speziell für die Branche des Unternehmens relevant sind. Dies ist für eine effektive Reaktion des Teams und die Anpassung an neue Herausforderungen von entscheidender Bedeutung.
Bedrohungsdaten-Feeds
Bedrohungsdaten-Feeds liefern aktuelle Informationen wie TTPs von Bedrohungsakteuren, Sicherheitslücken und neue Angriffe. Sie umfassen eine Vielzahl von Informationen wie:
- bösartige IP-Adressen
- Domänen
- Datei-Hashes
- Malware-Signaturen
- Sicherheitstrenddaten
Diese Feeds vereinfachen den Entscheidungsprozess und ermöglichen eine schnellere Umsetzung von Gegenmaßnahmen.
Häufig gestellte Fragen Bedrohungsinformationen
Was sind die 3 Ps der Bedrohungsaufklärung?
Die drei Ps der Bedrohungsaufklärung sind proaktiv, prädiktiv und präventiv. Diese Ansätze sind von entscheidender Bedeutung für die Verbesserung der Fähigkeiten von Sicherheitsexperten im Bereich Bedrohungsaufklärung, indem sie potenzielle Bedrohungen aktiv suchen und identifizieren, bevor sie eintreten.
Was macht ein Threat-Intelligence-Team?
Bedrohungsdaten sind Rohinformationen, z. B. IP-Adressen, Domains, Datei-Hashes, Malware-Signaturen oder Sicherheitstrenddaten. Threat Intelligence gehen über diese Daten hinaus, indem sie Kontext, Analysen und umsetzbare Handlungsempfehlungen hinzufügen, damit Sicherheitsteams verstehen können, was die Informationen bedeuten und wie sie reagieren sollen.
Was ist der Unterschied zwischen Bedrohungsdaten und Threat Intelligence?
Bedrohungsdaten sind Rohinformationen, z. B. IP-Adressen, Domains, Datei-Hashes, Malware-Signaturen oder Sicherheitstrenddaten. Threat Intelligence gehen über diese Daten hinaus, indem sie Kontext, Analysen und umsetzbare Handlungsempfehlungen hinzufügen, damit Sicherheitsteams verstehen können, was die Informationen bedeuten und wie sie reagieren sollen.
Was sind Beispiele für Threat Intelligence?
Beispiele für Threat Intelligence umfassen Informationen über Taktiken, Techniken und Verfahren von Bedrohungsakteuren; Anzeichen für Kompromisse; aktiv ausgenutzte Sicherheitslücken; bösartige Infrastruktur; Betrugsaktivitäten; und umfassendere Trends, die die Branche eines Unternehmens oder das Drittanbieter-Ökosystem betreffen.
Was ist eine Bedrohungsinformationen -Plattform?
Eine Threat Intelligence Platform (TIP) integriert externe Bedrohungsfeeds mit internen Daten, um Sicherheitsteams dabei zu helfen, Threat Intelligence zu bewerten, zu priorisieren, zu analysieren und zu visualisieren. Diese Plattformen helfen Unternehmen zu verstehen, welche Bedrohungen für ihr Unternehmen am relevantesten sind, und effizienter zu reagieren.
Wie ist der Stand Ihrer Sicherheitsstrategie?
Bevor Sie Ihre Abwehr effektiv skalieren können, müssen Sie Ihre aktuelle Baseline verstehen. Nehmen Sie an unserem schnellen, interaktiven Threat Intelligence Maturity Assessment teil, um die Fähigkeiten Ihres Unternehmens zu bewerten, potenzielle blinde Flecken aufzudecken und maßgeschneiderte Erkenntnisse zu erhalten, wie Sie Ihren Sicherheitsstatus verbessern können.
Verwandte Ressourcen
Entdecken Sie Experteneinblicke, Berichte und Tools, um Ihre Cybersicherheitsstrategie zu stärken.