
뜨거운 논란거리: ESXi

Executive Summary
조직이 중요 인프라와 비즈니스 시스템을 계속 가상화함에 따라 랜섬웨어를 배포하는 위협 공격자들은 이에 대응하는 방식으로 대응하고 있습니다. 2021년과 2022년 사이에 ESXi를 표적으로 삼는 랜섬웨어가 약 3배 증가했으며, ALPHV, LockBit, BlackBasta 등 여러 그룹에서 랜섬웨어를 제공하는 것으로 나타났습니다. 저희는 랜섬웨어 페이로드가 드롭되기 전에 흔히 볼 수 있는 여러 TTP에 대한 탐지 전략을 식별하고 설명하여 실제 위협 행위자가 이러한 도구를 사용하는 것을 기반으로 탐지 및 완화 방법을 만들었습니다. YARA 및 시그마 규칙과 같은 도구별 탐지 기능을 제공할 뿐만 아니라 일반적인 열거, 악용 및 지속성 기법에 대한 탐지 기능도 확인했습니다. 제공되는 탐지 및 완화 기능은 아래에서 평가한 도구뿐만 아니라 이 보고서의 범위를 벗어난 사용자 지정(위협 행위자별) 도구에도 사용할 수 있습니다. ESXi 시스템에 대한 위협 헌팅, 탐지 및 사전 랜섬웨어 TTP를 완화하려는 조직은 제공된 탐지 기능을 시작점으로 삼아 자사 환경에 맞는 탐지 기능을 개발하고 계층화된 보안 접근 방식의 일부로 사용해야 합니다. 현재 ESXi에서 사용할 수 있는 엔드포인트 탐지 및 대응(EDR) 또는 바이러스 백신 소프트웨어(AV)와 같은 방어 제품의 초기 단계와 조직의 가상화 의존도 증가는 위협 행위자에게 매력적인 공격 대상이 되며, 잠재적으로 운영 중단 시간 및 조직의 평판 손상으로 이어질 수 있습니다.
Key Takeaways
- ESXi를 표적으로 삼는 랜섬웨어는 계속해서 조직을 위협하여 운영 중단 시간, 경쟁적 불이익, 브랜드 손상 등의 위험에 처하게 할 것입니다.
- 조직은 가상화된 인프라를 계속 배포해야 하지만 기존 인프라에서 사용되는 보안 모범 사례와 유사한 예방 조치를 구현하는 것이 중요합니다.
- ESXi를 대상으로 하는 악성 툴은 주로 기본 명령을 악용하여 작업을 수행하므로 정상적인 시스템 관리자 활동과 구분하기 어렵습니다.
- 공개적으로 사용 가능한 툴과 디바이스 검색 엔진은 맞춤형 툴링 외에도 ESXi를 표적으로 삼는 위협 공격자들이 계속 사용할 것입니다.
- ESXi를 지원하는 안티바이러스 및 EDR 솔루션의 미성숙성과 보안 조치 구현의 어려움으로 인해 위협 공격자가 ESXi에 멀웨어를 배포하는 기술 장벽이 Windows를 대상으로 하는 공격에 비해 낮습니다.
- 초기 액세스를 위해 취약점을 악용하는 것은 일반적인 전술이지만, 많은 위협 행위자는 단순히 시스템 관리자 메모, 저장된 암호 또는 특정 직원의 키 로깅에 의존하여 vSphere 환경에 대한 액세스 권한을 얻습니다.
- 하이퍼바이저의 복잡한 특성으로 인해 방어적인 관행을 구현하기는 어렵지만 호스트 증명을 제공하고 공격 표면을 줄이며 네트워크의 다른 시스템에 대한 액세스를 최소화하는 유틸리티를 구현하면 조직의 위험을 크게 줄일 수 있습니다.
배경
랜섬웨어 그룹은 계속해서 진화하고 툴셋을 확장하여 보다 전문화된 표적에 집중하고 돈벌이 기회에 기반하여 더욱 정교한 툴을 만들어냅니다. VMware ESXi는 가상 인프라를 배포하고 서비스를 제공하기 위해 설계된 시장을 선도하는 엔터프라이즈급 하이퍼바이저입니다. ESXi를 타깃으로 하는 랜섬웨어는 대부분의 서버 인프라를 가상화하는 방향으로 전환하는 조직에 지속적으로 위협이 될 것입니다. 가상화 인프라 보안은 기술의 독점적 특성과 이를 위해 설계된 방어 제품의 상대적으로 초기 단계로 인해 복잡합니다. 이러한 요인으로 인해 ESXi는 금전적 동기를 가진 위협 행위자에게 매우 매력적인 표적이 됩니다.
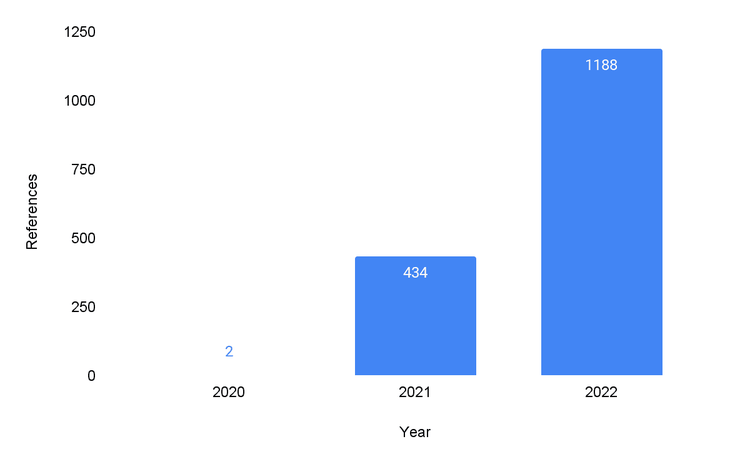
2020년에는 팬데믹으로 인한 초기 액세스의 가용성과 여러 중요 취약점(예: CVE-2018-13379, CVE-2019-11510, CVE-2019-19781)으로 인해 위협 행위자들이 주로 Windows 기반 네트워크를 표적으로 삼았기 때문에 ESXi 랜섬웨어 공격에 대한 언급이 매우 적었습니다. 조직이 랜섬웨어에 대한 보다 효과적인 방어로 대응하고 위협 행위자가 가상화된 네트워크의 방어 공백을 인식함에 따라 위협 행위자는 ESXi 전용 랜섬웨어와 기술을 개발하기 시작했습니다. 2021년에는 ESXi 랜섬웨어와 관련된 사이버 공격이 증가했습니다. 아래 그림 1에서 볼 수 있듯이 2022년에는 더 많은 수의 랜섬웨어 그룹과 가상화된 인프라를 표적으로 삼는 고급 TTP 및 툴링에 의한 랜섬웨어 공격이 전년 대비 3배 증가한 것으로 나타났습니다.
편집자 주: 이 내용은 전체 보고서에서 발췌한 부분입니다. 전체 분석과 각주를 포함하여 읽으려면, Click Here 를 클릭하여 보고서를 PDF로 다운로드하세요.