
이란 해커 계층 구조가 드러났다
This page was previously published on May 09 2018 and is being republished on Oct 08 2026.
이란 이슬람 공화국은 사이버 작전을 수행하기 위해 계약업체와 대학을 어떻게 활용하는가?
참고 사항: Insikt Group 이란 최초의 보안 포럼 중 하나를 설립했을 당시 이란에 거주했으며, 해당 정보에 대해 직접적인 지식을 가진 전직 이란 해커와 인터뷰를 진행했습니다. 이 자료의 논평은 이란의 사이버 공격 활동의 기원에 대한 배경을 파악하는 데 기초가 됩니다. Recorded Future 와의 협력 및 다양한 도구를 활용한 제3자 메타데이터와 오픈소스 정보(OSINT) 전술, 기술 TTPs 통해 추가적인 연구가 진행되었습니다. 본 글에서는 역사적 배경과 선례를 다루지만, 이란의 공격적 사이버 프로그램에 관련된 조직 및 기관에 대한 기술적 분석은 2018년 3월 1일부터 2018년 4월 30일까지 수집된 데이터를 기반으로 합니다.
Executive Summary
이란 이슬람 공화국은 적어도 2009년부터 제재나 도발로 인식되는 행위에 대해 정기적으로 사이버 공격 캠페인을 벌여왔습니다. 이란 이슬람 공화국은 역사적으로 물리적 충돌(이스라엘에 맞서는 헤즈볼라, 사우디아라비아에 맞서는 예멘 반군)과 사이버 공격 모두에서 정책 목표를 달성하기 위해 대리인이나 위장 조직을 이용하는 것을 선호해 왔다.
현재 이란은 새로운 제재로 인해 부정적인 경제적 영향을 받을 가능성에 직면해 있습니다. 2018년 5월 8일, 트럼프 대통령은 미국이 이란에 대한 제재 면제를 갱신 하지 않을 것이라고 발표했습니다 . 미국은 대신 추가적인 경제 제재를 부과할 것이며, 이러한 조치들을 종합하면 사실상 미국이 2015년 이란 핵협정(JCPOA)에서 탈퇴하는 것과 마찬가지입니다.
과거 이란의 경제적 압박에 대한 반응을 바탕으로 판단했을 때, 트럼프 대통령의 JCPOA 탈퇴로 인해 이란은 늦어도 몇 달 안에, 아니면 더 빨리 서방 기업들을 대상으로 사이버 공격을 감행할 가능성이 높다고 평가합니다. 과거의 패턴을 보면, 가장 큰 위험에 처할 가능성이 높은 기업들은 2012년 에서 2014년 사이에 이란의 사이버 공격 피해를 입었던 여러 분야와 동일하며, 여기에는 은행 및 금융 서비스, 정부 부처, 중요 인프라 제공업체, 석유 및 에너지 등이 포함됩니다.
주요 판단
- 이란 이슬람 공화국은 신속한 대응이 필요했던 2012년과 2014년 두 차례를 제외하고는 사이버 작전에 대한 통상적인 신중하고 체계적인 접근 방식을 포기한 적이 없습니다. 우리는 이란 사이버 공격자들이 미국의 JCPOA 탈퇴에 대응할 때, 그 작전은 유능하지만 신뢰도가 떨어지는 용역업체들에 의해 수행될 것이라고 평가합니다.
- 더 나아가, 신뢰도가 낮은 계약업체에 이러한 작전을 맡길 경우, 이란 이슬람 공화국이 일단 사이버 공격이 시작되면 그 범위와 규모를 통제하는 데 어려움을 겪을 수 있다고 판단합니다.
- 이란의 사이버 작전은 단계별 접근 방식을 통해 관리되며, 이념적, 정치적으로 신뢰받는 중간 관리자 그룹이 정보 우선순위를 세분화된 사이버 작업으로 변환하고, 이를 여러 계약업체에 입찰하는 방식입니다. 이는 이란 정부에 대한 영향력을 확보하기 위해 계약업체들이 서로 경쟁하는 준자본주의적 시스템을 만들어냅니다.
- 이란 이슬람 공화국은 뿌리 깊은 편집증으로 운영되며, 결국 누구도 믿을 수 없는 사회입니다. 이러한 상황은 이란 정부가 승인한 공격적인 사이버 캠페인에서 독특한 상충 관계를 만들어냅니다. 정부의 이념에 대한 확고한 충성도를 보이는 개인과 최고의 공격 사이버 기술을 보유한 개인은 거의 항상 양립할 수 없습니다.
- 우리 소식통이 이란의 다른 해커들과 나눈 대화에 따르면, 이란 정부가 후원하는 공격용 사이버 프로젝트를 따내기 위해 경쟁하는 계약업체가 50곳이 넘는 것으로 추산됩니다. 오직 최고의 개인이나 팀만이 성공하고, 정당한 보상을 받으며, 사업을 지속할 수 있다.
- Insikt Group 2018년 3월 1일부터 2018년 4월 30일까지 이란 사이버 생태계와 관련된 여러 기관의 인터넷 트래픽을 분석했습니다. 이번 연구는 해당 기관들의 이란 인터넷 활동에 대한 첫 번째 분석이기 때문에, 우리가 분석한 의심스러운 활동이 미국의 발표를 준비하는 과정이었는지 여부는 판단할 수 없습니다.
- Insikt Group의 소식통에 따르면, 이란 정부 계약업체들은 최고의 공격 사이버 인재를 발굴하고 유지하기 위해 폐쇄적인 신뢰 커뮤니티를 공략할 수밖에 없다고 합니다. 포럼과 계약업체 간의 연관성은 신뢰 공동체가 이란 안보 포럼에서 시작되었음을 보여줄 수 있습니다.
이란의 지정학적 대응과 핵 협정 결정의 역사
편집자 주
해당되는 경우, 이 섹션의 정보는 제공된 정보에 직접 접근 권한이 있는 전직 이란 해커가 제공한 것입니다. 추가적인 확인 결과에 따라, 우리는 이 정보에 대해 높은 신뢰도를 가지고 있다고 판단합니다. 우리는 해당 인물의 정보를 인용하는 다른 섹션에서 그를 "Insikt Group의 정보원"이라고 부릅니다.
1979년 이후 이란은 중동의 위협 행위자에 대응하여 대리 세력을 활용하는 외교 정책을 펼쳐왔습니다. 구체적으로 말하자면, 이스라엘, 사우디아라비아, 미국, 이라크는 이란의 자금 지원을 받는 군사 공격의 빈번한 표적이 되어 왔으며, 가장 최근에는 예멘의 후티 반군과 그 외 지역에서는 헤즈볼라를 통해 공격이 이루어졌습니다.
이란은 2009년 이후 외국 공격으로부터 정부의 흔적을 부분적으로 숨기기 위해 사이버 영역에 대리 세력을 구축해 왔습니다. 이란 정부는 2009년에 사이버 작전 프로그램을 시작한 후, 2012년 가을 오바마 미국 대통령이 이란에 대해 강력한 금융 제재를 가하고 이란을 SWIFT 송금 시스템에서 제외하는 등의 조치를 취하자 해당 프로그램을 즉시 활용해야 할 필요성을 느꼈습니다.
Insikt Group의 소식통에 따르면, 이란 정부는 미국의 제재에 대한 즉각적인 대응으로 '아바빌 작전' 이라는 이름의 계획을 통해 미국의 최대 금융 서비스 기업들에 대한 서비스 거부 공격을 승인했습니다. 신속한 대응이 최우선 과제였기 때문에 이란 정부는 시간과 계획을 사치로 여길 수 없었습니다. 대신 이란 정부는 이념적 성향과 관계없이 신속하고 가장 유능한 인물들을 선택했다.
마찬가지로, 1년 후인 2013년 가을, 셸던 아델슨(샌즈 코퍼레이션의 CEO) 은 미국이 이란을 핵무기로 공격해야 한다고 공개적으로 주장했습니다. 2014년 2월, 이란은 샌즈 라스베이거스 코퍼레이션에 대한 파괴적인 공격을 감행하여 네트워크에 상당한 피해를 입혔습니다. 이는 이란이 미국 기업을 대상으로 벌인 두 번째 공개 공격이었으며, 대응은 시간과 준비보다는 신속해야 했습니다.
2012년과 2014년의 이란 공격은 APT 33, APT 34, APT 35의 비교적 느리고 체계적인 작업과는 대조적이었습니다. 이들은 맞춤형 악성 소프트웨어를 개발하여 미국 군수업체, 중동 에너지 회사, 대학 연구 네트워크 와 같은 전략적 정보 목표물에서 데이터를 유출하는 것을 목표로 삼았습니다.
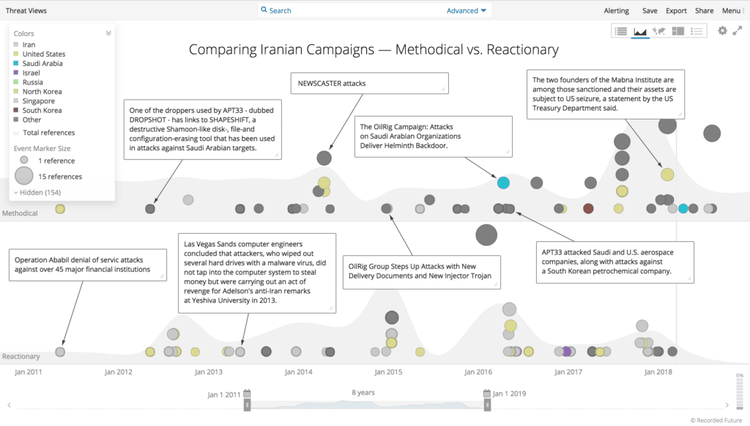
이란의 행정 방식을 비교하며 - 체계적인 방식과 반동적인 방식 비교.
국가 역량 구축 — 대리인 간의 역사와 관계
이란 혁명은 페르시아 군주제를 무너뜨리고 샤의 권력을 아야톨라 루홀라 호메이니가 이끄는 이슬람 공화국으로 이양시켰다. 그 결과로 탄생한 신정 체제에 대한 충성심은 최고 지도자의 도덕적 원칙 에 대한 순응으로 정의되었다.
이란의 새로운 지도부는 또한 "내외부의 위협으로부터 이슬람 공화국을 방어하는 임무"를 맡은 정보 및 안보 조직인 이슬람 혁명 수비대(IRGC)를 설립했습니다. 현재 이란 혁명수비대(IRGC)는 이란의 최고 안보 조직으로 육군, 해군, 공군을 보유하고 있으며, 정예 쿠드스군과 헤즈볼라 같은 대리 세력을 통해 이란의 탄도 미사일 무기고와 비정규전 작전을 관리합니다.
이란 혁명수비대는 광범위한 국내 정보 보안 및 감시 임무와 더불어 폭넓은 해외 임무를 수행하고 있으며, 적어도 2011년부터 서방 기관에 대한 사이버 공격과 연관되어 왔습니다.
Insikt Group의 소식통에 따르면, 2009년 녹색 혁명 당시 게르답.ir은 이란 혁명수비대(IRGC)의 국내 해킹 그룹으로, 정권이 부도덕하다고 여기는 반대파 뉴스 웹사이트와 개인들을 표적으로 삼는 임무를 맡았다. 이란 해커들이 이란 정부 웹사이트를 공격하고 있다(한 예로 Khamanei.ir 웹사이트를 변조한 사례가 있다). 그들은 게르답에 의해 신원이 확인되어 투옥되었다. 게르답은 이란 정부의 내부 검열관 역할을 계속 수행하고 있다.
녹색 혁명 이후 이란 정부는 기존 정보기관에 공식적인 사이버 공격 부문을 추가하는 것을 고려했고, 인력 문제를 해결해야 했습니다. 이란은 재능 있으면서도 정치적, 종교적으로 신뢰할 수 있는 인력이 필요했다. 스턱스넷 과 과학자 암살 사건은 이란에게 모사드와 CIA 프로그램의 효과를 다시금 상기시켰고, Insikt Group의 소식통에 따르면 열렬한 종교적 이념만이 충성심을 보여주고 신뢰를 구축하는 유일한 방법이었다고 합니다.
이란 혁명수비대(IRGC)의 연장선상에서 이란 사이버군(ICA) 이 등장한 것은 이슬람 공화국이 국제적인 작전을 수행하려는 초기 시도였다. 이러한 작전들은 국내 도덕적 가치를 유지하고 정부의 수사적 표현을 옹호하는 데 중점을 두었던 게르답의 기존 행보에서 벗어난 것이었다. 2011년, 이란 혁명수비대(IRGC) 산하 정보통신부(ICA)는 카이바르 정보기술센터의 기반을 마련했습니다. 전 이란 혁명수비대 사이버 사령관에 따르면, 카이바르 센터는 2011년에 설립되었으며 미국, 사우디아라비아, 터키에 대한 여러 공격과 연관되어 있다.
오늘날에도 이념과 사이버 기술 간의 균형은 여전히 어려운 문제로 남아 있습니다. 이념과 실력 사이의 갈등을 보여주는 한 예로, 이란 혁명수비대(IRGC)의 전 사이버 사령관이었던 모하마드 후세인 타지크를 들 수 있다. Insikt Group의 소식통에 따르면, 타지크의 아버지는 독실한 종교적 배경을 가지고 있었으며 이란 정보부에서 오랫동안 근무한 베테랑이었다. 그러나 타지크는 이란 정부가 그가 이념적으로 자신들과 일치하지 않고 배신 및 도주 우려가 있다고 판단하여 체포하고 살해했습니다 .
녹색 혁명 이후 이란 정부는 사이버 역량을 신속하게 강화해야 했지만, Insikt Group의 소식통에 따르면 관련 인재들은 주로 젊고 금전적 이익에만 집중하는 경향이 있었다고 합니다. 이러한 동기는 정부의 불신을 낳았는데, 이란 이슬람 공화국은 금전적 동기를 가진 자들이 외국 정보기관에 매수될 수 있다고 우려했기 때문이다. 게다가 대규모 웹사이트 변조를 자행한 이란 해커들 중 상당수는 권위에 대한 반감이 강했고 정부 업무에 필요한 규율이 부족했습니다.
Insikt Group의 소식통에 따르면, 정부의 대응은 단계적인 접근 방식이었는데, 이란 혁명수비대(IRGC) 및 이란 정부와 비공식적으로 연관된 사람들, 즉 정권에 충성하고 충분한 종교적 헌신을 보여주는 일종의 이념적으로 연계된 중간 관리자 네트워크를 활용하는 것이었다. 이 중간 단계는 정보 우선순위를 세분화된 사이버 작업으로 변환한 다음 여러 계약업체에 입찰을 진행했습니다. 때로는 계약업자들이 서로 경쟁하기도 하고, 때로는 협력하기도 했지만, 대금은 목표가 달성된 후에만 지급되었습니다. 그 결과 (그리고 현재까지도) 계약업체들이 이란 정부에 대한 영향력을 확보하기 위해 서로 경쟁하는 준자본주의적 체제가 형성되었습니다.
이슬람 공화국에서 영향력은 안보와 부를 가져다줄 수 있지만, 동시에 잘못된 안도감으로 이어질 수도 있습니다(누구도 언제든 투옥되거나 심문을 받을 수 있는 위험에서 벗어날 수 없습니다). 따라서 계약업자들은 정권의 이데올로기에 표면적으로는 어느 정도 동조하는 척하면서 일시적으로 의심을 피하고 계약을 따낼 수 있는 방법을 배워야 한다. 이란 정부에게는 기술보다 이념이 더 중요하다. 아야톨라의 가르침과 정부의 목표에 대한 깊은 믿음은 배신과 반역을 막는 데 도움이 된다.
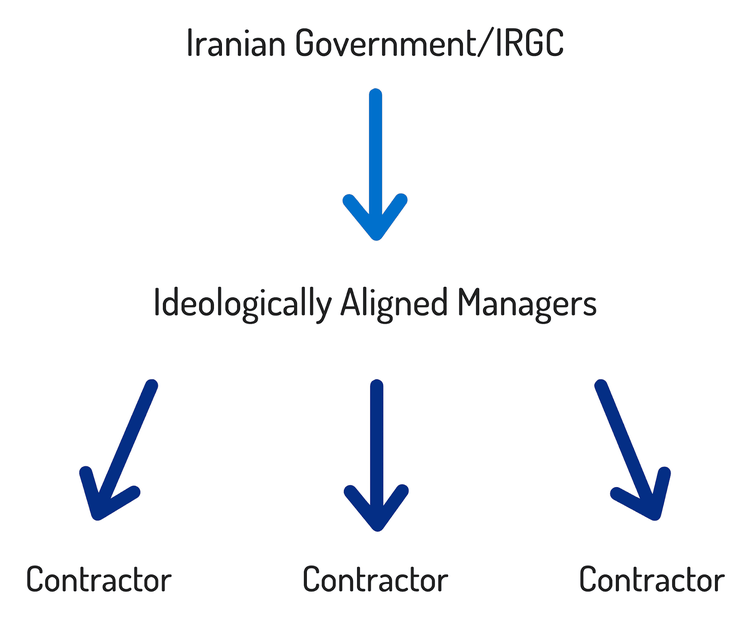
공격적인 캠페인에 이란 정부의 개입을 모호하게 만듭니다.
현재 Insikt Group의 정보원과 이란 해커들 간의 지속적인 접촉을 바탕으로, 정부 지원 사이버 공격 프로젝트를 따내기 위해 경쟁하는 조직이 50개가 넘는 것으로 추산됩니다. 오직 최고의 팀만이 성공하고, 정당한 보상을 받으며, 사업을 지속할 수 있다. 정부는 업무를 최대한 분리하려고 노력합니다. 예를 들어, 한 직무는 인기 있는 소프트웨어 애플리케이션에 대한 원격 코드 익스플로잇(RCE)을 개발하는 것이고, 다른 직무는 해당 RCE를 사용하여 지속적인 무단 접근 권한을 확보하는 것입니다. 일반적으로 정부가 정한 목표를 달성하기 위해서는 두 개 이상의 서로 다른 계약업체가 필요합니다.
이란의 학술 기관들이 계약업체와 유사한 역할을 한다는 사실은 이미 널리 알려져 있습니다. 구체적인 예로는 샤히드 베헤슈티 대학교 (SBU)와 이맘 호세인 대학교 (IHU)가 있는데, 이들 대학은 이란 최고의 학문적 인재들을 끌어들이는 과학 및 기술 학과를 보유하고 있습니다. 실제로 SBU 는 이러한 문제를 전담하는 사이버 공간 연구소를 따로 두고 있으며, IHU는 IRGC에 의해 설립 되었습니다.
마브나 연구소의 기소장에서 강조된 바와 같이, 이란은 제재 해제와 국제 사회와의 관계 재개 의지에도 불구하고 파괴적이고 공격적인 글로벌 사이버 작전을 지속해 왔습니다. 대학을 대상으로 과학 및 기술 지식재산권 도용을 목적으로 하는 이번 지속적인 캠페인은 포괄적 공동행동계획(JCPOA)을 포함한 국제 협약에 대한 근본적인 불신을 보여줍니다.
이란 정부, 계약업체 및 안보 포럼 간의 관계
클리어스카이, 파이어아이, 시만텍, 피쉬랩스는 모두 이란 국가 지원 캠페인에 대한 중요한 연구를 수행했으며, 이는 이란 정부와 계약업체 간의 기술적 역량 및 관계에 대한 역사적 통찰력을 제공합니다.
앞서 언급된 보안 회사들의 활동과 최근 미국 법무부의 기소는 이란 정부가 지원하는 공격적인 작전이 계약업체에 의해 수행된다는 일관된 증거를 제공합니다.
FireEye는 Nasr Institute가 공개적으로 사용 가능한 백도어와 원격 액세스 트로이목마를 사용하는 작전에 참여한 APT 33의 하청업체였다고 밝혔습니다. 보안 포럼에서 스스로를 마흐디 호나르바르(Mahdi Honarvar)라고 밝힌 "xman_1365_x"라는 아이디는 파이어아이(FireEye)가 악성코드 아티팩트에서 발견했으며, 공개 소스에 따르면 이 아이디는 나스르 연구소(Nasr Institute)와 연관되어 있습니다. 앞서 나스르 연구소는 미국 은행들을 대상으로 한 분산 서비스 거부 공격(DDoS) 작전인 '아바빌 작전'과 연관이 있었으며, 미국 법무부의 기소장에 따르면 이 조직은 이란 정부로부터 공격 인프라 구축을 의뢰받은 것으로 확인되었습니다.
이란 사이버 뉴스 에이전시(Iran Cyber News Agency)의 OSINT(오픈 소스 정보) 분석에 따르면, 행위자 xman_1365_x는 카보쉬 시큐리티(Kavosh Security)라는 보안 회사와 연관되어 있는 것으로 밝혀졌습니다. 해당 공격자는 NewsBeef 및 StoneDrill 멀웨어 계열을 사용한 파괴적인 작전에 연루된 것으로 밝혀졌습니다. 카스퍼스키 에 따르면, 후자의 데이터 삭제 작업은 사우디아라비아와 유럽 전역의 여러 부문을 대상으로 했습니다.
Kaspersky의 조사 결과에 따르면 StoneDrill과 NewsBeef가 사용하는 명령 및 제어(C2) 도메인이 SSL 인증서를 공유하는 것으로 나타났으며, 이란 사이버 뉴스 통신(ICNA)의 조사에서는 추가로 3개의 도메인이 더 발견되었습니다. WHOIS 정보는 공개 소스를 통해 이맘 호세인 대학교(IHU)와 연결되었습니다. IHU는 미국 재무부의 제재 대상에 "이란 혁명수비대(IRGC)에 기술적 또는 기타 지원을 제공하거나 제공하려고 시도한 혐의"로 지목되었습니다.
공개적으로 알려진 이란 계약업체로는 ITSecTeam(ITSEC)과 Mersad Company 가 있으며, 이들 역시 아바빌 작전과 연관되어 있습니다.
이란 정부와 용병 간의 연계는 잘 알려져 있지만, 공격적인 사이버 작전을 담당하는 이란 정부 및 이란 혁명수비대(IRGC) 내 특정 집단과 개인의 정체는 불분명하며, 용병과 안보 포럼 간의 관계 또한 명확하지 않습니다.
하지만 우리의 연구 및 분석에 따르면 이란 안보 포럼은 이란 계약업체의 인력 배치 및 지식 공유에 중요한 역할을 할 수 있습니다. 첫째, FireEye는 APT33 스피어 피싱 이메일 캠페인 에서 공개적으로 사용 가능한 ALFA TEaM Shell을 참조했습니다. ALFA Shell은 Ashiyane 및 Iranian Dark Coders Team Forum을 포함한 여러 웹 사이트에서 논의되고 있습니다.
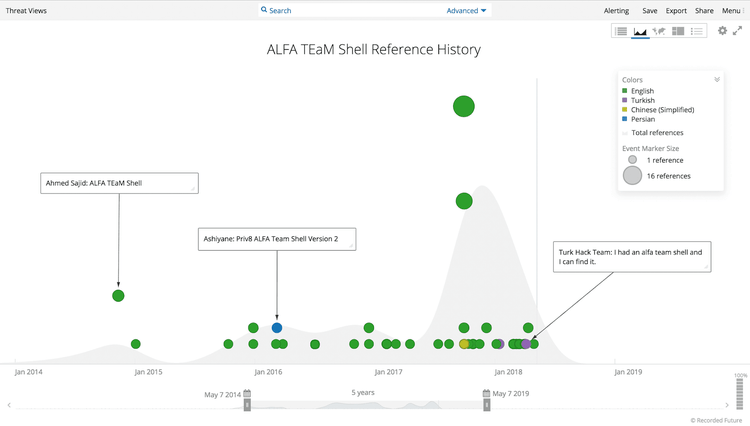
ALFA TEaM 쉘의 역사.
둘째, xman_1365_x는 2010년 8월 8일에 아시야네 프로필을 만들었는데, 이는 베흐루즈 카말리안이 저명한 성직자인 아야톨라 나세르 마카렘 시라지를 방문한 후 아시야네가 이란의 주요 안보 포럼으로 일시적으로 부상한 직후인 것으로 알려져 있습니다.
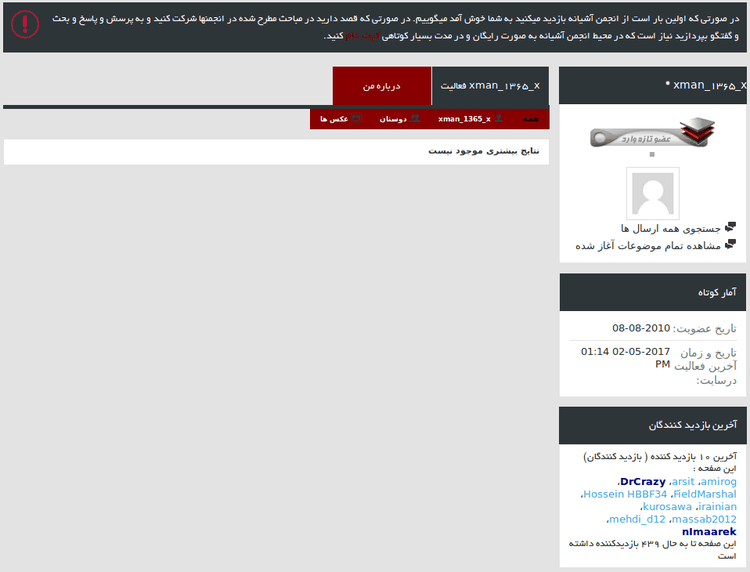
xman_1365_x 님이 2010년에 Ashiyane 프로필을 만들었습니다.
마지막으로, Insikt Group의 소식통에 따르면 이란의 계약업체 ITSEC는 시모르그(Simorgh)와 델타 시큐리티(Delta Security)라는 온라인 포럼 출신의 해커들을 특별히 고용했다고 합니다. 또한, 스스로를 이란 해커라고 칭하는 호세인 아스가리는 시모르그 포럼을 운영했으며, 이란 혁명수비대(IRGC)에 고용된 그의 아버지와 함께 일했습니다.
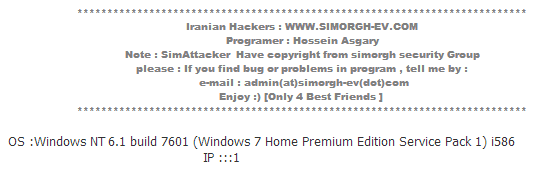
소스: http://hackingscripts.com/simattacker-shell/
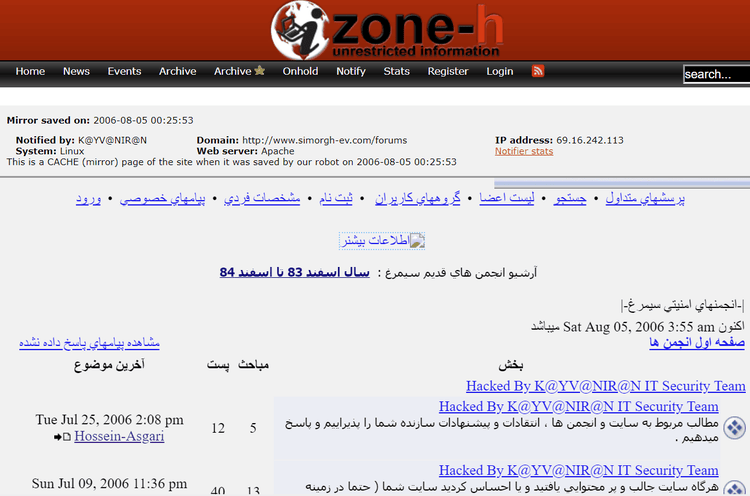
Zone-h는 Hossein Asgari가 저지른 웹사이트 변조 행위를 포착했습니다.
소스: http://www.zone-h.org/mirror/id/4479919
Insikt Group의 소식통에 따르면, 이란 정부 계약업체들은 최고의 공격 사이버 인재를 발굴하고 유지하기 위해 폐쇄적인 신뢰 커뮤니티를 공략할 수밖에 없다고 합니다. 포럼과 계약업체 간의 연관성은 신뢰 공동체가 이란 안보 포럼에서 시작되었음을 보여줄 수 있습니다.
이란 사이버 연구소 인터넷 트래픽 분석
Insikt Group 2018년 3월 1일부터 2018년 4월 30일까지 이란 사이버 생태계와 관련된 여러 기관의 인터넷 트래픽을 분석했습니다. 우리의 목표는 이러한 기관들 중 어느 기관이 2015년 미국이 이란 핵협정(JCPOA)에서 탈퇴하기로 결정하기 전에 이란의 사이버 공간에서의 의도를 예측했는지 여부를 확인하는 것이었습니다.
이번 조사는 Insikt Group이 이란 사이버 기관의 인터넷 활동을 분석한 첫 번째 사례입니다. 이러한 활동 수준이 일반적인 것인지 아닌지는 판단할 수 없지만, 국제적 압력에 대한 대응 변화를 파악하기 위해 장기간에 걸쳐 이를 모니터링하는 것은 의미 있는 결과를 가져올 수 있습니다.
이란 사이버공간연구소
이란 사이버 공간 연구소(CSRI)는 이란의 명문 샤히드 베헤슈티 대학교에 소속된 연구 센터입니다. 해당 연구소는 대학에 할당된 IP 공간의 상당 부분을 차지하고 있으며, 지역 RIPE NCC 기록에 따르면 이란의 CSRI에 등록된 /24 IP 범위가 무려 8개에 달합니다. 범위는 다음과 같습니다.
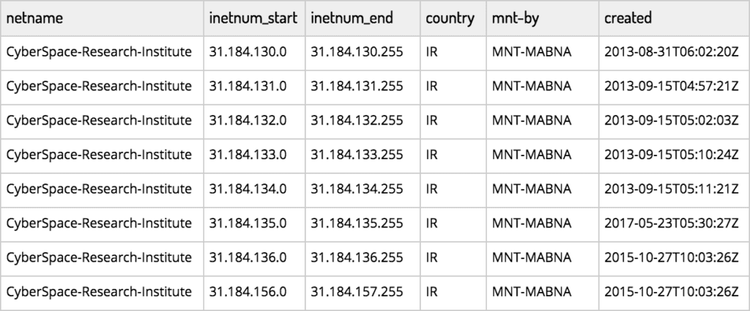
출처: RIPE NCC 데이터베이스,ripe.net.
Insikt Group 이러한 범위에서 발생하는 몇 가지 우려스러운 활동을 확인했습니다.
저희는 2018년 4월 4일부터 2018년 4월 9일까지 CSRI 네트워크와 스페인 정부 및 대학 네트워크 간에 이전에 보고되지 않았던 400건 이상의 SSH 세션을 발견했습니다. 이러한 교환에는 두 네트워크 간에 대량의 데이터가 전송되는 과정이 포함되었습니다. 스페인 네트워크는 스페인 공공 서비스의 디지털 전환을 지원하는 부서와 다양한 학문 분야의 대학으로 구성되었습니다. 이란과 스페인 기관 간의 직접적인 네트워크 연결은 두 기관이 깊은 학술적 관계를 맺고 데이터를 공유하고 있거나, 스페인 기관으로부터의 대량 데이터 전송이 불필요하다는 것을 보여줍니다. CSRI가 스페인 정부 부처와 정당한 사업적 이해관계를 가질 가능성은 낮으므로, 이처럼 짧은 기간 동안 두 네트워크 간에 전송된 대량의 데이터는 악의적인 활동의 가능성을 시사하는 명백한 증거입니다.
4월 한 달 동안 이란의 CSRI는 필리핀 과학기술부(DOST)에 대한 관심이 높아졌음을 동시에 보여주었습니다. 스페인 네트워크 상호작용과 유사하게, 두 네트워크 간에 매우 많은 양의 데이터가 교환되었으며, 이는 높은 관심을 나타냅니다.
특히 제재 완화와 2015년 이란 핵협정(JCPOA) 이후 이란과 서방 간의 관계 해빙을 고려할 때, 학계 간의 이러한 수준의 참여와 상호 작용은 예상되었던 바입니다. 실제로 2015년과 2017년에 필리핀 과 스페인 대학들은 이란 기관들과의 과학 협력을 확대하기로 합의했습니다. 그러나 CSRI의 배경, 이란이 학술 및 지적 재산을 훔치기 위해 사이버 작전을 사용하는 데 관심을 보인 점, 그리고 전 세계 대학을 대상으로 한 절도 캠페인이 진행 중이라는 증거를 고려할 때, CSRI와 스페인 및 필리핀 대학 간의 이러한 활동은 악의적일 가능성이 있다고 판단합니다.
CSRI는 또한 Parsijoo 봇을 보내 관심 있는 웹사이트를 크롤링하는 수많은 이벤트에서 관찰되었습니다. 위키피디아에 따르면 Parsijoo.ir은 구글에 이어 이란에서 두 번째로 인기 있는 검색 엔진이며, Parsijoobot을 사용하여 웹사이트를 크롤링하고 색인을 생성합니다. 연구 과정에서 우리는 캐나다-이란 이민 전문 웹사이트인 www.itc-canada[.]com에 대한 반복적인 크롤링을 확인했습니다. CSRI IP 범위에서 Parsijoo 봇을 사용합니다. 크롤링 활동은 3월 초부터 4월 말까지 데이터 수집 기간 내내 관찰되었으며, 이는 해당 사이트에 대한 강하고 지속적인 관심을 시사합니다.
마지막으로, 우리는 Ravand Cybertech Inc.에 등록된 IP와 상호 작용하는 CSRI를 확인했습니다. Ravand Cybertech는 웹사이트 ravand[.]com을 통해 서비스를 제공합니다. 클라우드 호스팅 솔루션을 비롯한 다양한 서비스를 제공합니다. 라반드 사이버테크는 이란 정권과 긴밀한 관계를 맺고 있다. 역사적으로 이 사이트는 이란 군부와 연계된 보수 성향의 통신사 파르스(Fars)의 웹사이트를 호스팅해 왔습니다 . 해당 회사의 등록된 IP 범위는 AS12212 표준에 따라 198.55.48.0 – 198.55.61.255, 198.55.63.0 – 198.55.63.255 및 207.176.216.0 – 207.176.219.255의 접두사로 구성되어 있습니다.
라반드 사이버테크는 이란 정보부(MOIS) 요원인 마수드 코다반데가 서방 언론을 대상으로 벌인 허위 정보 유포 캠페인에 사용한 여러 도메인을 호스팅했습니다. 이 캠페인은 이란의 주요 야당인 이란인민무자헤딘기구(PMOI/MEK)의 신뢰도를 떨어뜨리고 악마화하려는 시도였다. 더 힐(The Hill)에 실린 한 논평 에 따르면, 미 국방부는 해당 웹사이트들이 테헤란의 지시에 따라 만들어졌다는 사실을 밝혀냈다. 라반드 사이버테크는 이란계 미국인 로비스트들의 활동을 약화시키기 위해 이란 선전을 유포하는 가짜 뉴스 사이트를 호스팅하는 "이란 국영" 회사로 확인 되었습니다.
본 연구 과정에서 관찰된 활동량을 바탕으로, CSRI가 Ravand Cybertech의 악의적인 허위 정보 유포 활동을 지원하는 데 관여하고 있을 가능성이 있다고 판단합니다.
이맘 후세인 대학교 (Imam Hussein University)
이맘 호세인 이맘대학교(IHU)는 이란 테헤란에 위치한 이란 대학교로, 이란 혁명수비대(IRGC), 이란 과학연구기술부, 이란 국방부 및 군수지원부와 연계되어 있습니다.
저희 연구는 아래에 나열된 해당 대학의 공개 IP 대역에 초점을 맞췄습니다.
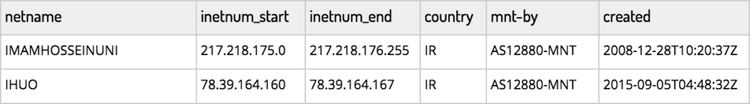
출처: RIPE NCC 데이터베이스,ripe.net.
조사 과정에서 IHU가 스페인의 고등 교육 기관과 특정 정부 부처에도 매우 큰 관심을 보인다는 사실을 알게 되었습니다. 실제로 동일한 스페인 업체 두 곳이 IHU 소스 범위 IP와 상당한 양의 데이터를 주고받았습니다.
IHU 제품군에서 추가적인 웹 브라우징 활동이 확인되었는데, 미국에 본사를 둔 다국적 엔지니어링 소프트웨어 회사인 Gamma Technologies의 웹사이트를 방문한 것으로 나타났습니다. 검색 활동은 주로 GT-SUITE 소프트웨어에 집중되었습니다. 감마 테크놀로지스는 발전 산업을 포함한 전 세계 다양한 산업 분야를 위한 시뮬레이션 소프트웨어 개발을 전문으로 합니다.
마브나 연구소
앞서 자세히 설명했듯이, 마브나 연구소는 FBI 기소장 에서 이란 국가를 대신하여 적대적인 국가 지원 사이버 스파이 활동에 관여하는 위장 회사로 공개적으로 지목되었습니다. 저희 OSINT 연구에서는 mabna-ins[.]ir이라는 단일 도메인을 확인했습니다. 이는 해당 그룹에 해당할 수 있습니다. 해당 도메인은 이전에 이란 IP 주소 5.144.130[.]23에서 호스팅되었습니다. 그리고 2017년 4월 22일부터 독일 VPS IP 144.76.87[.]86을 가리키고 있습니다. 이 VPS는 .ir 도메인을 포함하여 2,000개 이상의 다른 도메인도 호스팅하고 있습니다. 도메인.
Source: mabna-ins[.]ir
의도, 보복 시나리오 및 권고사항
JCPOA(이란 핵협정) 조건 에 따라 테헤란은 제재 완화의 대가로 핵무기 프로그램에 대한 제한에 동의했습니다. 하지만 이 협정의 여러 조항들은 향후 25년 동안 각기 다른 시점에 만료되며, 일부 조항은 2025년에 만료될 예정입니다.
2018년 5월 8일, 트럼프 대통령은 이란에 대한 일부 미국의 제재를 유예하는 면제 조치를 갱신 하지 않기로 결정하고 사실상 이란 핵협정에서 미국의 탈퇴를 시작했습니다. 이번 조치로 인해 이란이 미국, 유럽, 그리고 사우디아라비아, 이스라엘과 같은 경쟁국 기업들에 대한 파괴적인 공격을 신속하게 감행할 가능성이 높다고 판단합니다.
반대로 이란은 보다 체계적이고 지속적인 캠페인을 통해 사이버 대리인을 이용하여 (파괴적인 공격과 병행하거나 단독으로) 보복할 수도 있습니다. 재적용되고 확대된 경제 제재의 영향을 고려할 때, 미국, 유럽 및 경쟁국 기업들 또한 더욱 지속적이고 파괴적인 공격의 표적이 될 가능성이 높습니다.
위에서 언급한 바와 같이, 이란 정권은 신속한 사이버 작전을 수행할 때 공격력과 더불어 종교적, 정치적 신뢰성을 고려할 것입니다. 최고의 작전 요원이 항상 정권에 가장 헌신적이거나 충성스러운 것은 아니며, 이번 경우에는 이란 혁명수비대가 단기간 내에 파괴적인 공격을 감행하기 위해 신중한 계약업체 선정 및 계획 수립 과정을 생략할 가능성이 있다고 판단합니다.
또한, 저희 연구에 따르면 이란 이슬람 공화국은 신속한 대응의 필요성 때문에 정치적, 이념적으로 신뢰도가 낮은(그리고 믿음직스럽지 못한) 계약업체를 활용할 수 있으며, 결과적으로 통제하기가 더 어려울 수 있습니다. 이러한 역학 관계는 일단 파괴적인 공격이 시작되면 정부가 그 범위와 규모를 통제하는 능력을 제한할 가능성이 있습니다.
서방 기업들은 미국이나 유럽이 이란에 영향을 미치는 지정학적 사건들을 면밀히 주시해야 한다. 위에서 살펴본 바와 같이, 서방 기업들은 미국의 정책 위반으로 인식되는 행위에 대한 이란의 보복의 논리적인 희생양이 될 수 있으며, 특히 금융 서비스, 정부 부처, 핵심 인프라 제공업체, 석유 및 에너지 부문 기업들이 그 대상입니다.
이란의 지정학적 발전을 면밀히 모니터링하는 것 외에도, 특히 아시야네(Ashiyane)에 대한 새로운 전술, TTPs, TTPs (전술, 기술,TTPs)를 추적하는 것은 기존 보안 통제의 효과를 판단하는 데 있어 모든 서방 상업 기업에게 현명한 일입니다.