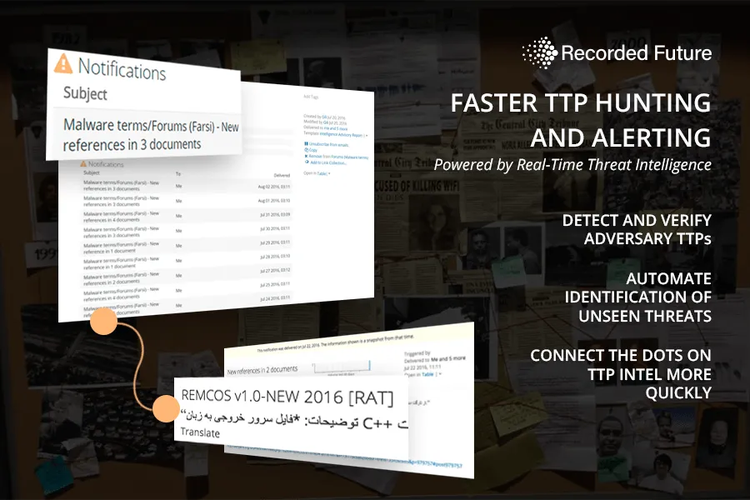
지능형 TTP 경고로 위협 헌팅 기능 강화
IT 전문가의 86%는 소속 조직이 현재 어떤 형태로든 위협 탐지 활동에 참여하고 있다고 답했습니다. 오늘날 기업들은 공격자에 대한 효과적인 방어와 위협 행위자 의 전술, TTPs, TTPs (TTPs)를 사전에 식별하는 것을 결합하는 데 점점 더 많은 관심을 기울이고 있습니다.
전통적으로는 네트워크 방어를 위해 해당 기술을 다룰 것으로 예상되는 기술 및 보안 전문가에 대한 투자가 이루어졌습니다. 능동적인 사이버 방어 라고 표현할 수 있는 태세로의 전환은 위험에 대응하는 데 있어 기술이 수행하는 역할의 변화를 주도하고 있습니다. 사이버 보안 전략에서 위협 탐지가 사실상 필수적인 요소가 되려면, 사람들의 역량과 기술의 가능성 사이에서 더욱 미묘한 균형을 이루어야 합니다.
IT 보안 전문가들은 이제 그들의 목표가 단순히 위협에 대응하고 차단하는 것뿐만 아니라 네트워크 내에 이미 위협 행위자 찾아내는 것임을 인식하고 있습니다. 대부분의 조직은 이미 이러한 방식으로 노력을 기울이고 있으며, 이는 공격자로 인한 피해와 손실을 최소화하는 데 확실히 도움이 됩니다. 하지만 위협을 식별하기 위해 알려진 침해 지표(IOC)에 대응하는 것은 적절한 위협 탐지 인력과 도구가 갖춰졌을 때 가능한 일의 시작일 뿐입니다.
이 점을 설명하기 위해 노련한 컴퓨터 보안 전문가인 데이비드 비앙코는 "고통의 피라미드"를 만들었습니다. 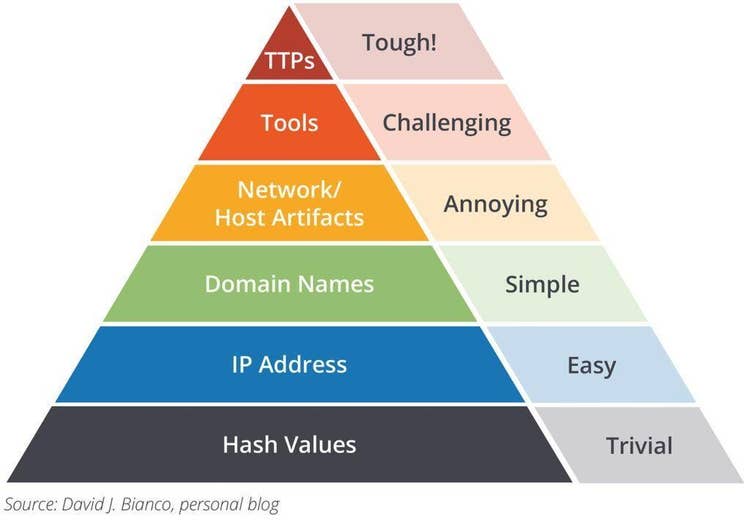
이 피라미드가 보여주는 것은, 위협 행위자 TTPs 전술, 기술 및 절차)는 탐지 및 검증하기 가장 어려운 지표이지만, 새로운 보안 제어를 구현하는 데 가장 유용한 지표이기도 하다는 점입니다.
Recorded Future 새로운 위협 행위자 와 TTPs전술, 기술, 절차) 에 대한 정밀 분석을 지원하는 데 사용될 수 있으며, 여기에는 새롭고 진화하는 악성코드 및 익스플로잇 키트 수정 사항 식별은 물론 범죄 포럼의 정보를 적용하는 것도 포함됩니다.
Recorded Future 기술의 최근 개선 사항은 잠재적인 새로운 TTPs 에 대한 알림을 제공하는 간단한 방법론을 기반으로 합니다.
- 헌팅 기준을 최대화(넓게)
- 문맥을 최소화(좁히기)
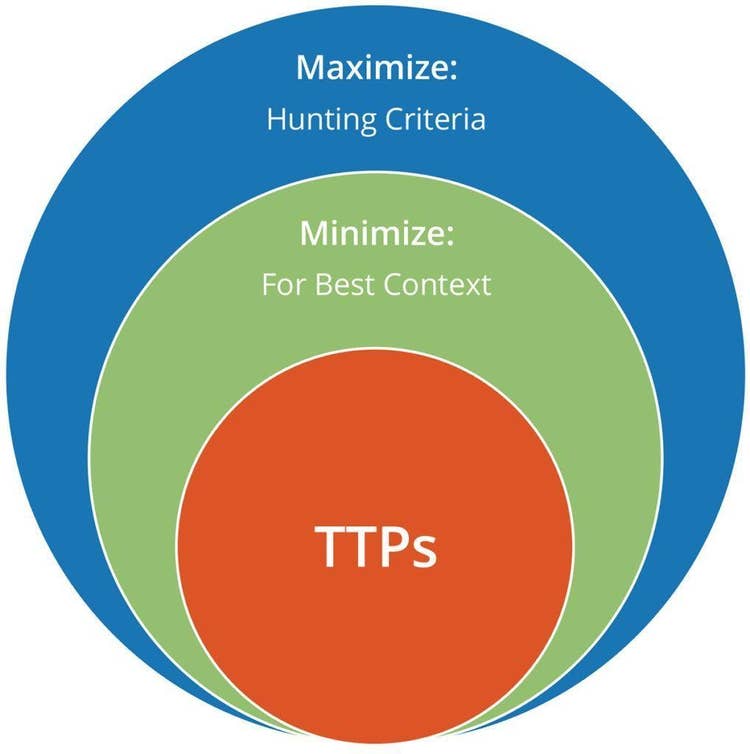
최대화: 헌팅 기준
저희는 광범위한 헌팅 용어 목록을 작성하고 이를 Recorded Future 에서 인정된 용어로 공식화했습니다. 이러한 항목들은 개별 온톨로지를 나타내는 현재 다섯 가지 범주 중 하나에 속합니다.
- 기술 구성 요소
- 멀웨어
- 사기
- 레드팀
- 제어 시스템
각 온톨로지는 관심 주제에 따라 탐색을 시작하기에 좋은 출발점입니다. "기술 구성 요소"는 가장 광범위한 기준 집합(용어는 기술, 프로그래밍 언어, 프로토콜 등에 적용됨)이지만 잠재적인 새로운 TTPs 를 더 폭넓게 포괄할 수 있도록 보장합니다.
최소화: 최적의 맥락을 위해
이제 Recorded Future에서 가장 세분화된 미디어 유형과 언어로 위의 온톨로지를 제한하여 최소한의 노이즈로 최대한의 충실도를 구현할 수 있습니다.
예를 들어, 우리는 레드팀 온톨로지에 대해 매일 검색하지만, 포럼, 공유 사이트 및 코드 저장소 내에서만 검색합니다. 왜냐하면 그곳에서 TTPs 가장 많이 나타나기 때문입니다. 언어라는 두 번째 기준을 추가함으로써 맥락을 더욱 좁힐 수 있습니다.
따라서 레드팀 온톨로지의 경우, 우리는 매일 여러 언어(아랍어, 페르시아어, 프랑스어, 스페인어, 러시아어, 중국어, 영어 포함)로 된 사이트를 별도로 붙여넣습니다. 포럼과 코드 저장소에도 동일한 방식을 적용합니다. 만약 7개 언어의 모든 신호가 3가지 미디어 유형 모두에서 작동한다면 해당 온톨로지에 대해 21개의 신호를 받게 됩니다.
다음은 이 방법론이 실제로 어떻게 적용되는지 보여주는 몇 가지 예입니다.
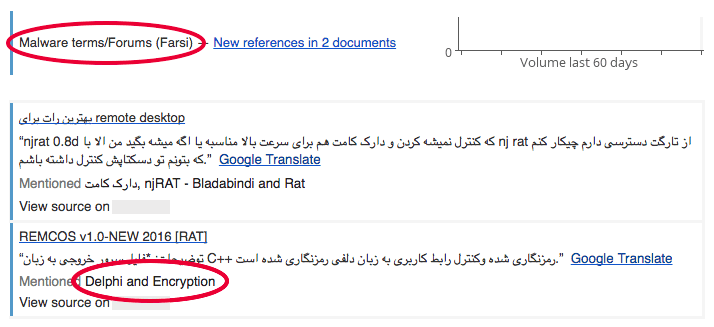
위의 표시등은 포럼에 게시 되었고 페르시아어로 작성된 악성코드(지난 24시간 이내)를 탐지하도록 특별히 설정되어 있습니다. 이 특정 경보는 일주일에 몇 번 발생하며, 매우 높은 정확도를 자랑하고, 빠르게 검토하기 쉽습니다. 이 경우, 새로운 Remcos RAT는 "Delphi" 및 "Encryption" 엔티티에 대한 참조 때문에 식별되었습니다.
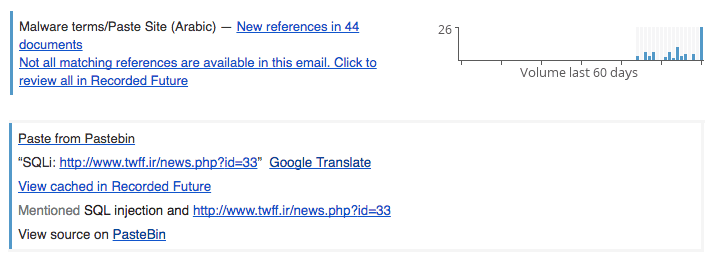
두 번째 예시에서는 (전체 영상에) 더 많은 참고 자료가 있을 뿐만 아니라, 이란 웹사이트(twff.ir) 형태의 유용한 정보도 포함되어 있습니다. 해당 서버는 사우디아라비아의 한 그룹이 SQL 인젝션 공격을 통해 성공적으로 공격했으며, 공격 결과로 생성된 데이터베이스를 Pastebin에 게시했습니다.
영어 검색은 당연히 가장 규모가 크며, "기술 구성 요소" 및 모든 미디어 유형(포럼, 공유 사이트 또는 코드 저장소)과 결합될 경우 분석이 필요한 결과가 훨씬 더 많아집니다.
매일 TTP 를 검토할 분석 능력이 있다면 이러한 온톨로지는 새로운 TTPs 생성할 것입니다. 온톨로지는 고정된 것이 아니라, 단지 미리 구성된 시작점일 뿐입니다. 필요에 따라 온톨로지를 추가하거나 삭제하여 자신만의 헌팅 방법론을 더욱 정교하게 다듬을 수 있습니다.
이 방법론이 중국에서 유래한 새로운 웹셸인 Cknife를 발견하고 분석하는 데 어떻게 사용되었는지 알아보려면 이전 블로그 게시물을 읽어보세요.
시작하기
보안팀이 위협 행위자 TTPs 전술, 기술, 절차)를 이해하면 도움이 될까요? Recorded Future 데모를 요청 하여 이러한 알림 기능 개선 사항을 직접 확인해 보세요.