Recorded Future 정보 카드 ™ 의 해부학: 위협 분석을 신속하게 수행하세요
사이버 위협 연구원들은 사이버 조사에 있어서 시간 관리가 매우 중요하다는 데 동의할 것입니다.
철저한 조사는 최종 결과에 필수적이지만, 방대한 양의 데이터를 조사하는 것은 정보 과부하의 위험이 있으며, 조직의 목표와 관련된 정보를 수동으로 걸러내는 작업은 결국 헛수고로 끝날 수 있습니다.
분석 생산성을 높이고 싶다면, Recorded Future Intelligence Cards™의 장점을 이해하고 활용하는 것이 좋은 출발점입니다.
인텔리전스 카드™는 조사 주제별로 깔끔하게 정리된 실행 가능한 데이터를 하나의 포괄적인 보기로 제공하여 분석가가 직접 정보를 연결하는 데 소요되는 시간을 절약해 줍니다.
인텔리전스 카드 ™ 의 6가지 유형은 IP 주소, 도메인, 해시, 취약점, 멀웨어 및 위협 행위자 입니다. 각각의 고유한 조직화된 데이터 세트를 통해 특정 맥락에서 대상을 관찰할 수 있으며, 조사가 다른 지표나 대상으로 시작된 경우 인텔리전스 카드™는 대상의 중요도를 평가하는 동안 전환점 역할을 할 수 있습니다.
각 기능을 자세히 살펴보기 전에 이 짧은 영상을 먼저 시청하세요.
인텔리전스 카드™ 기능
Recorded Future Intelligence Cards ™ 에 수록된 방대한 데이터는 오픈 웹, 딥 웹, 다크 웹 등 수십만 개의 소스에서 수집되어 실시간으로 분석된 자료입니다. 저장된 정보는 간결하고 현재 발생하고 있는 관련 사이버 위협에 따라 체계적으로 정리되어 있어, 어떤 부분에 주의해야 할지 파악하는 데 도움이 됩니다.
인텔리전스 카드™의 주요 기능 몇 가지를 살펴보겠습니다.
제목
인텔리전스 카드™에 처음 접속하면 정확한 대상 이름뿐만 아니라 조사 중인 주요 대상에 해당하는 가명도 확인할 수 있습니다.
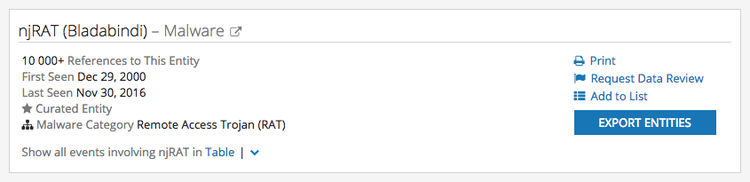
제목 섹션에는 해당 개체에 대한 리포팅이 관찰된 최초 및 마지막 날짜, 해당 개체와 관련된 참조 및 공유 가능한 작업이 명시되어 있습니다. 공유 옵션에는 엔티티 데이터 내보내기 또는 인텔리전스 카드™ 공유 링크 생성이 포함되어 있어 이사회 구성원이나 고위 경영진과 같은 이해 관계자에게 정보를 쉽게 제공할 수 있습니다.
또한, 멀웨어 인텔리전스 카드 ™ 헤더에 멀웨어 카테고리를 표시하고, 위협 행위자 인텔리전스 카드 ™ 위협 행위자 그룹이 리포팅을 수행하는 국가와 위협과 관련된 사용자 이름을 표시합니다.
위험 점수
개체의 위험 점수는 해당 개체의 인텔리전스 카드™를 볼 때 가장 먼저 눈에 띄는 정보 중 하나일 가능성이 높습니다. 위험 점수 등급은 일련의 위험 규칙을 기반으로 하며, 위험의 심각도 수준을 0에서 99까지의 범위로 나타냅니다.
- Very Malicious: 90-99
- Malicious: 65-89
- Suspicious: 25-64
- Unusual: 5-24
- No Current Evidence of Risk: 0
각 위험 규칙 발동은 특정 수집된 증거를 기반으로 하며, 정보의 투명성을 보장하기 위해 추가 검토를 위해 출처가 인텔리전스 카드™에 제공됩니다. 이 기능은 위협 분석가가 시의적절하고 증거 기반의 보안 결정을 내리는 데 도움이 되며 IP 주소, 해시 및 취약점 인텔리전스 카드 ™ 유형에서 사용할 수 있습니다.
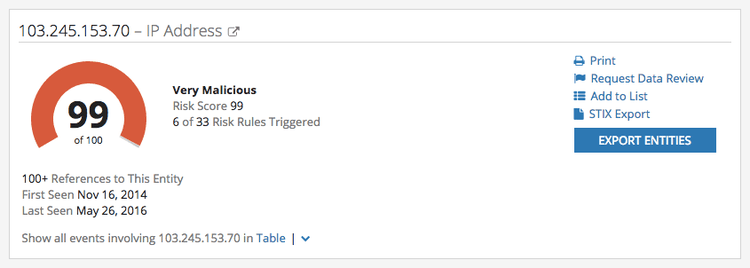
위험도 점수 기능은 잠재적으로 악의적인 IP 주소를 식별하는 데 있어 IP 주소 인텔리전스 카드 ™ 유형에 특히 중요합니다. 이 카드 유형에 대한 위험 점수는 심각도 수준을 지정하는 광범위한 위험 규칙 목록을 기반으로 합니다.
예를 들어, IP 주소가 지난 14일 이내에 침입 방법과 연결된 경우, 인텔리전스 카드 ™ 에서는 해당 IP 주소의 심각도 수준이 "악성"으로 설명되고, Recorded Future 데이터에서는 악성코드, 공격 벡터, 침입 등과 연관됩니다.
Hash Intelligence Card ™ 위험 점수는 비밀번호, 디지털 발자국 또는 인증서에 사용되는 파일 해시를 기반으로 합니다. 해시 위험 점수는 웹 리포팅에서 가져온 악성 해시를 탐지하는 데 도움이 됩니다.
Vulnerability Intelligence 카드 ™ 에서 위험 점수 산정은 취약점이 조직에 특정 위협을 가하는지 여부를 평가하는 데 사용되는 기본적인 기능입니다. CVE 위험 점수는 NVD(국가 정보 데이터베이스) 점수를 포함한 여러 요인에 의해 결정됩니다.
위협 목록
특정 위협이 하나 이상의 위협 목록에 나타나면 이 인텔리전스 카드™ 섹션에 해당 위협이 표시되어, 해당 위협이 나타난 다른 장소를 시각적으로 확인할 수 있습니다.
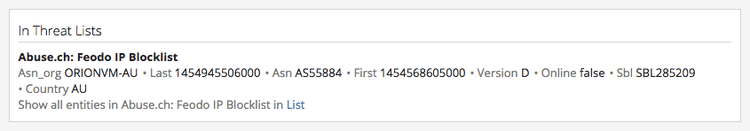
Recorded Future는 위협 목록 업데이트를 매일 또는 그보다 더 자주 추적합니다. 외부 위협 목록에서 특정 대상이 삭제되는 경우 해당 정보는 정기적으로 업데이트되며, 이에 따라 대상 위협 목록 규칙도 변경 사항을 반영하여 즉시 조정됩니다.
최근 이벤트 타임라인
타임라인은 사이버 위협 조사에 있어 신뢰할 수 있고 유용한 시각 자료입니다.
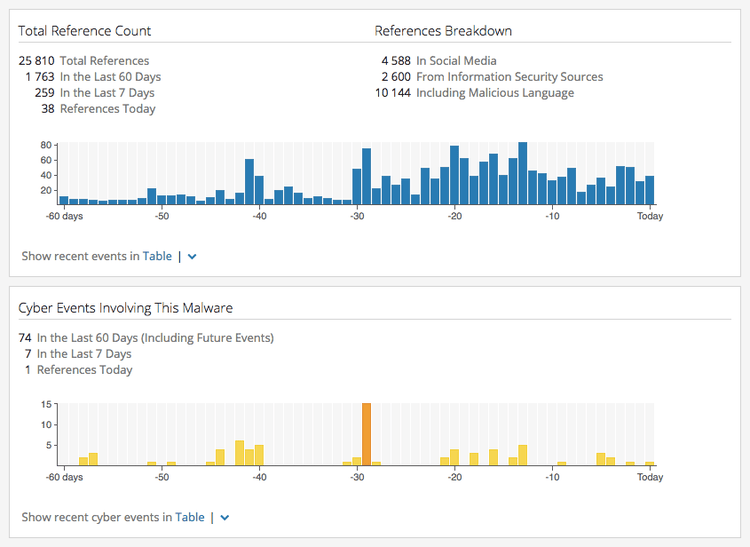
지난 60일 동안의 특정 대상의 리포팅은 인텔리전스 카드™의 주요 최근 이벤트 타임라인에 파란색으로 표시됩니다.
맬웨어, 위협 행위자 및 Vulnerability Intelligence 카드 ™ 의 경우, 보고된 사이버 공격 및 사이버 익스플로잇 이벤트를 요약한 보조 타임라인이 표시될 수 있으며, 사이버 이벤트 타임라인의 각 날짜는 중요도에 따라 색상으로 구분되어 신속하게 해석할 수 있습니다. 대부분의 위협 행위자 인텔리전스 카드 ™ 두 가지 타임라인을 표시합니다.
타겟팅 및 운영
위협 행위자 인텔리전스 카드 ™ 에 특화된 타겟팅 및 작전 기능은 사이버 공격 이벤트의 방법, 대상 및 작전을 요약합니다.
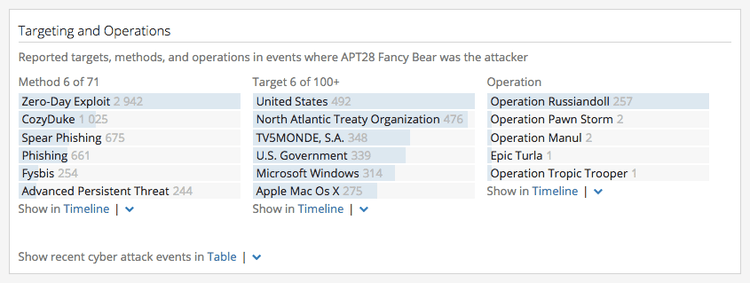
조사 대상인 위협 행위자 이벤트의 공격자로 직접 보고된 경우, 관련 상위 항목을 클릭하면 해당 사건에 대한 자세한 정보를 확인할 수 있습니다.
컨텍스트(또는 관련 엔티티)
위협 분석가는 특정 대상을 조사할 때 맥락이 필요하며, 이는 조사 대상의 주요 주제와 관련된 다른 대상을 이해함으로써 얻을 수 있습니다.
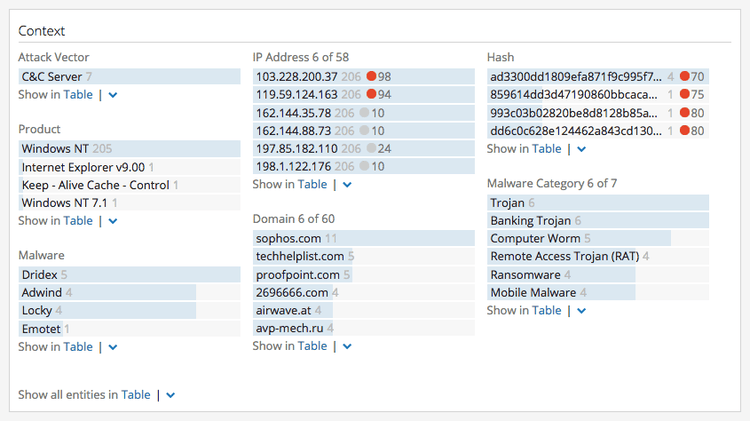
주요 임계값과 관련하여 보고된 대체 임계값은 관련 임계값 목록에 요약되어 있습니다. 제공된 링크 각각에 대한 특정 이벤트가 표시되며, '표로 보기' 옵션을 클릭하면 더 많은 관련 이벤트를 볼 수 있습니다.
악성코드 인텔리전스 카드 ™ 과 관련된 이메일 주소는 여기에 나열됩니다. 특정 대상에 해당하는 이메일 주소에 접근하는 것은 조사 중인 악성 소프트웨어와 관련된 온라인 인물을 식별하는 데 도움이 될 수 있습니다.
서브도메인
도메인 인텔리전스 카드 ™ 유형의 주요 특징은 인텔리전스 카드 ™ 의 서브도메인 섹션에서 찾을 수 있는 도메인 내의 상위 도메인, 형제 도메인 및 DNS 이름에 대한 요약을 보여주는 것입니다.
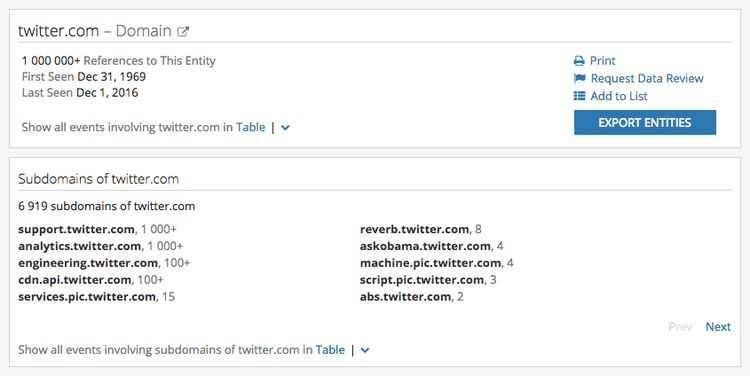
Recorded Future 에서 발견한 후에는 조사 대상인 기본 도메인과 동일한 등록 도메인 이름을 공유하는 모든 하위 도메인이 발견된 모든 참조와 함께 여기에 나열됩니다. 이 섹션에 나열된 하위 도메인을 클릭하면 해당 하위 도메인에 특화된 별도의 인텔리전스 카드™를 볼 수 있는 옵션이 있습니다.
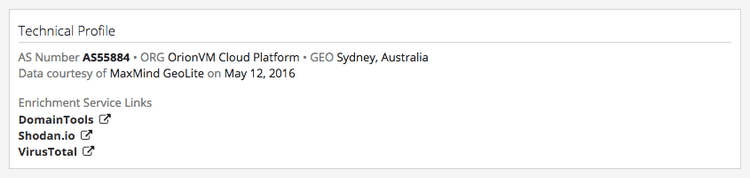
기술 프로필 및 강화 서비스 링크
위협 분석가가 정보 보강 서비스를 통해 더 많은 인사이트를 얻고자 할 때, 엔티티의 인텔리전스 카드™ 프로필에는 탐색 링크가 포함되어 있습니다. DomainTools, Shodan, VirusTotal은 보안 커뮤니티에서 활용할 수 있는 유용한 자료 링크 중 일부입니다.
최근 참조 및 첫 번째 참조
개체의 수명을 추정하면 위협이 언제 만연했는지에 대한 통찰력을 얻을 수 있어 연구에 더 많은 맥락을 제공합니다. 최근 참조 횟수의 급격한 증가는 새로운를 나타낼 수 있거나, 관찰 중인가 새로운 TTPs 또는 익스플로잇을 채택했음을 의미할 수 있습니다.
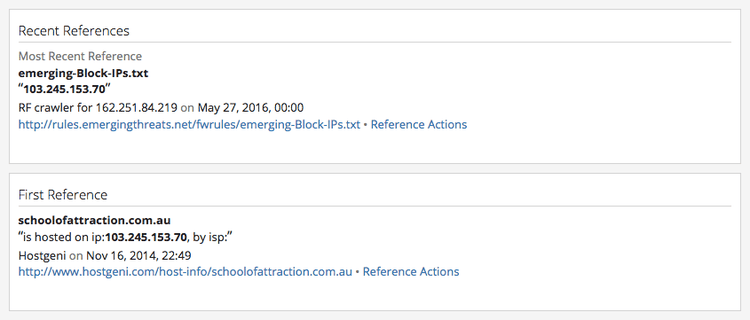
주요 대상과 직접적으로 관련된 개별 참조는 최초 및 최근 리포팅 시간을 기준으로, 또는 이벤트 유형이나 소스 그룹의 최신 보고서를 기준으로 강조 표시됩니다. 최근 보고된 사건들에는 파일 공유 사이트, 소셜 미디어, 사이버 공격 등이 포함됩니다.
확장 기능
Recorded Future Intelligence Cards™는 자체 기술을 사용하여 수십억 건의 색인화된 사실을 수집 및 분석하는 동시에, 파트너 확장 기능을 통해 사용자는 다른 보안 솔루션에서 제공하는 유용하고 관련성 있는 정보를 통합적인 인텔리전스 환경에서 활용할 수 있습니다.
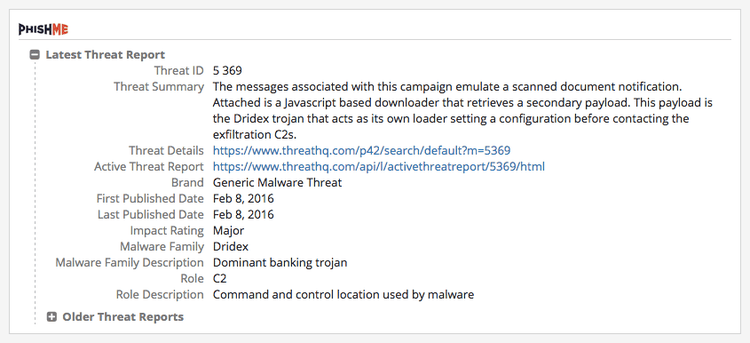
Recorded Future Intelligence Partners는 Intelligence Cards ™ 에 대한 보완 정보를 제공하여 연구의 가치를 극대화합니다. 위협 인텔리전스 병합하면 연결과 분석이 더 빨라져 중요한 정보가 틈에 빠지지 않도록 보장됩니다.
IP 주소, 도메인, 해시 및 악성코드 인텔리전스 카드에 대한 확장 기능이 제공됩니다. ™
자세히 알아보세요.
Intelligence Cards™의 통합 인텔리전스 데이터는 사이버 대시보드를 수동으로 정렬할 필요성을 없애줍니다. 다음은 팀들이 인텔리전스 카드™를 활용하는 몇 가지 예입니다.
- Threat intelligence teams can research vulnerabilities with speed and confidence.
- Security operations teams can automate correlation rules with dynamic risk scoring.
- Incident response teams can effectively react to attacks with full threat context.
Recorded Future 인텔리전스 카드 ™ 를 사용하면 보안 제어 규칙을 쉽게 측정하여 인시던트를 차단하거나 탐지할 수 있어 팀이 더욱 선제적인 위협 인텔리전스 전략을 확보할 수 있습니다.
인텔리전스 카드 ™ 데모를 요청하시려면 지금 바로 문의해 주세요.
이 개요는 SlideShare 프레젠테이션으로도 볼 수 있습니다.